
Repolarınızın necə idarə olunduğu, bir yerdə qiymətləndirilir.
Git sağlamlığı hər reponun içinə yox, necə idarə olunduğuna baxır: əsas budaq qorunurmu, merge request-lər təsdiqlənirmi, commit-lər tapşırıq açarı daşıyırmı, pipeline-da təhlükəsizlik alətləri varmı, lazımi fayllar yerindədirmi. GitHub, GitLab, Bitbucket və Azure DevOps-da 29 qayda və çəkili bal.

İşləyən bir quraşdırmadan ekranlar
Altı qrup, 29 qayda
Hər qayda reponun idarəsinə dair bəli-xeyr sualına cavab verir, ciddilik və çəki daşıyır.
Budaq qorunması
Əsas budaq qorunur, birbaşa və məcburi push yoxdur, release budaqları və teqlər qorunur.
Merge request qaydaları
Təsdiq məcburidir, minimum təsdiq sayı, özünü təsdiq yoxdur, birləşmədən əvvəl müzakirələr həll olunub və pipeline yaşıldır, sonra mənbə budağı silinir.
İzlənəbilirlik
Commit-lər və MR başlıqları tapşırıq açarı daşıyır, budaq adları şablona uyur və iş izləmə sistemi qoşulub.
CI-da təhlükəsizlik
SAST, gizli məlumat axtarışı, asılılıq və konteyner skanı, SBOM və MR hesabatlı SonarQube - pipeline-da, daxil edilən şablonlar da oxunaraq tapılır.
Repo səliqəsi
CODEOWNERS, commit edilmiş lockfile, merge request və tapşırıq şablonları və commit edilmiş gizli fayl olmaması (adla uyğunlaşdırılır; məzmun oxunmur). README, .gitignore və SECURITY.md-ni Uyğunluq modulu yoxlayır.
AppArch-ın özü
Son 30 gündə collector hesabat göndərib, deməli digər bütün ballar aktualdır.
Naməlum sıfır demək deyil
Platformanın və ya tokenin cavablandıra bilmədiyi qayda buraxılmış kimi işarələnir və bala daxil olmur. Vaxtı keçmiş tokenli bağlantı "29 xəta" yox, "2-dən 0-ı qiymətləndirilə bilər" kimi oxunur. Tam oxuna bilməyən pipeline üçün də eynidir: oxunmayan include pozulmuş yox, buraxılmış deməkdir.
Qeydiyyat yoxdur, əl ilə işə salınacaq heç nə yoxdur
Git bağlantısı olan hər layihə əlavə edildiyi andan iştirak edir.
- 01
Layihə əlavə edin
İlk skan layihə yaradıldığı an növbəyə alınır.
- 02
Skanlar özünü aktual saxlayır
Planlı skanlar hər reponu yenidən yoxlayır; keçən həftə dəyişdirilmiş ayar heç kim soruşmadan görünür.
- 03
Düzəldin və balı izləyin
Pozulan hər qayda nə tapdığını deyir; layihənin balı sağlamlıq kartında digər modul balları ilə yanaşı durur.
Hansı platformada nə yoxlanıla bilər
Hər platforma hər ayarı API vasitəsilə açmır. Cavab verə bilmədiyi yerdə qayda buraxılır və baldan çıxır; heç vaxt uğursuz sayılmır.
| GitLab | GitHub | Bitbucket | Azure DevOps | |
|---|---|---|---|---|
| Əsas və release budaqları qorunur | ||||
| Birləşmə qaydaları: təsdiq, özünü təsdiq yox, yaşıl pipeline, həll olunmuş müzakirələr | buraxılır | buraxılır | ||
| Force push yox, əsas budağa birbaşa push yox | buraxılır | buraxılır | ||
| Birləşmədən sonra mənbə budağı silinir | buraxılır | buraxılır | ||
| Qorunan teqlər, budaq qaydasında məcburi tapşırıq açarı | buraxılır | buraxılır | buraxılır | |
| Commit və MR başlıqlarında tapşırıq açarı, budaq adlandırma | ||||
| CODEOWNERS, lockfile, şablonlar, commit edilmiş gizli fayl yoxdur | qismən | qismən | ||
| CI-da təhlükəsizlik alətləri: SAST, gizli məlumat, asılılıq, konteyner, SBOM, SonarQube | ||||
| Collector aktivdir, tapşırıq izləmə sistemi qoşulub |
Çox elementi yoxlayan qaydalar qismən bal verir: yeddi budaqdan birinin qorunmaması yeddisi qədər bal itirmir.
Bütün təchizatçılardakı bütün merge request-lər bir siyahıda
Git sağlamlığı iş sahəsinin merge request-lərini hansı platformada olmasından asılı olmayaraq bir yerdə saxlayır.
- Statusa, layihəyə, müəllifə və hədəf budağa görə süzün və ya axtarın
- Nişan hər yoxlanmış MR-ı ArchPilot hesabatına bağlayır
- Archito-nun "adi haldan uzun" filtri ilişəni göstərir

Git sağlamlığı haqqında suallar
Hansı platformaları əhatə edir?
Kodumuzu oxuyur?
Token hansı icazələri tələb edir?
Git sağlamlığı digər ballarımızı dəyişir?
Məhsulda görün
Bütün ekran görüntüləri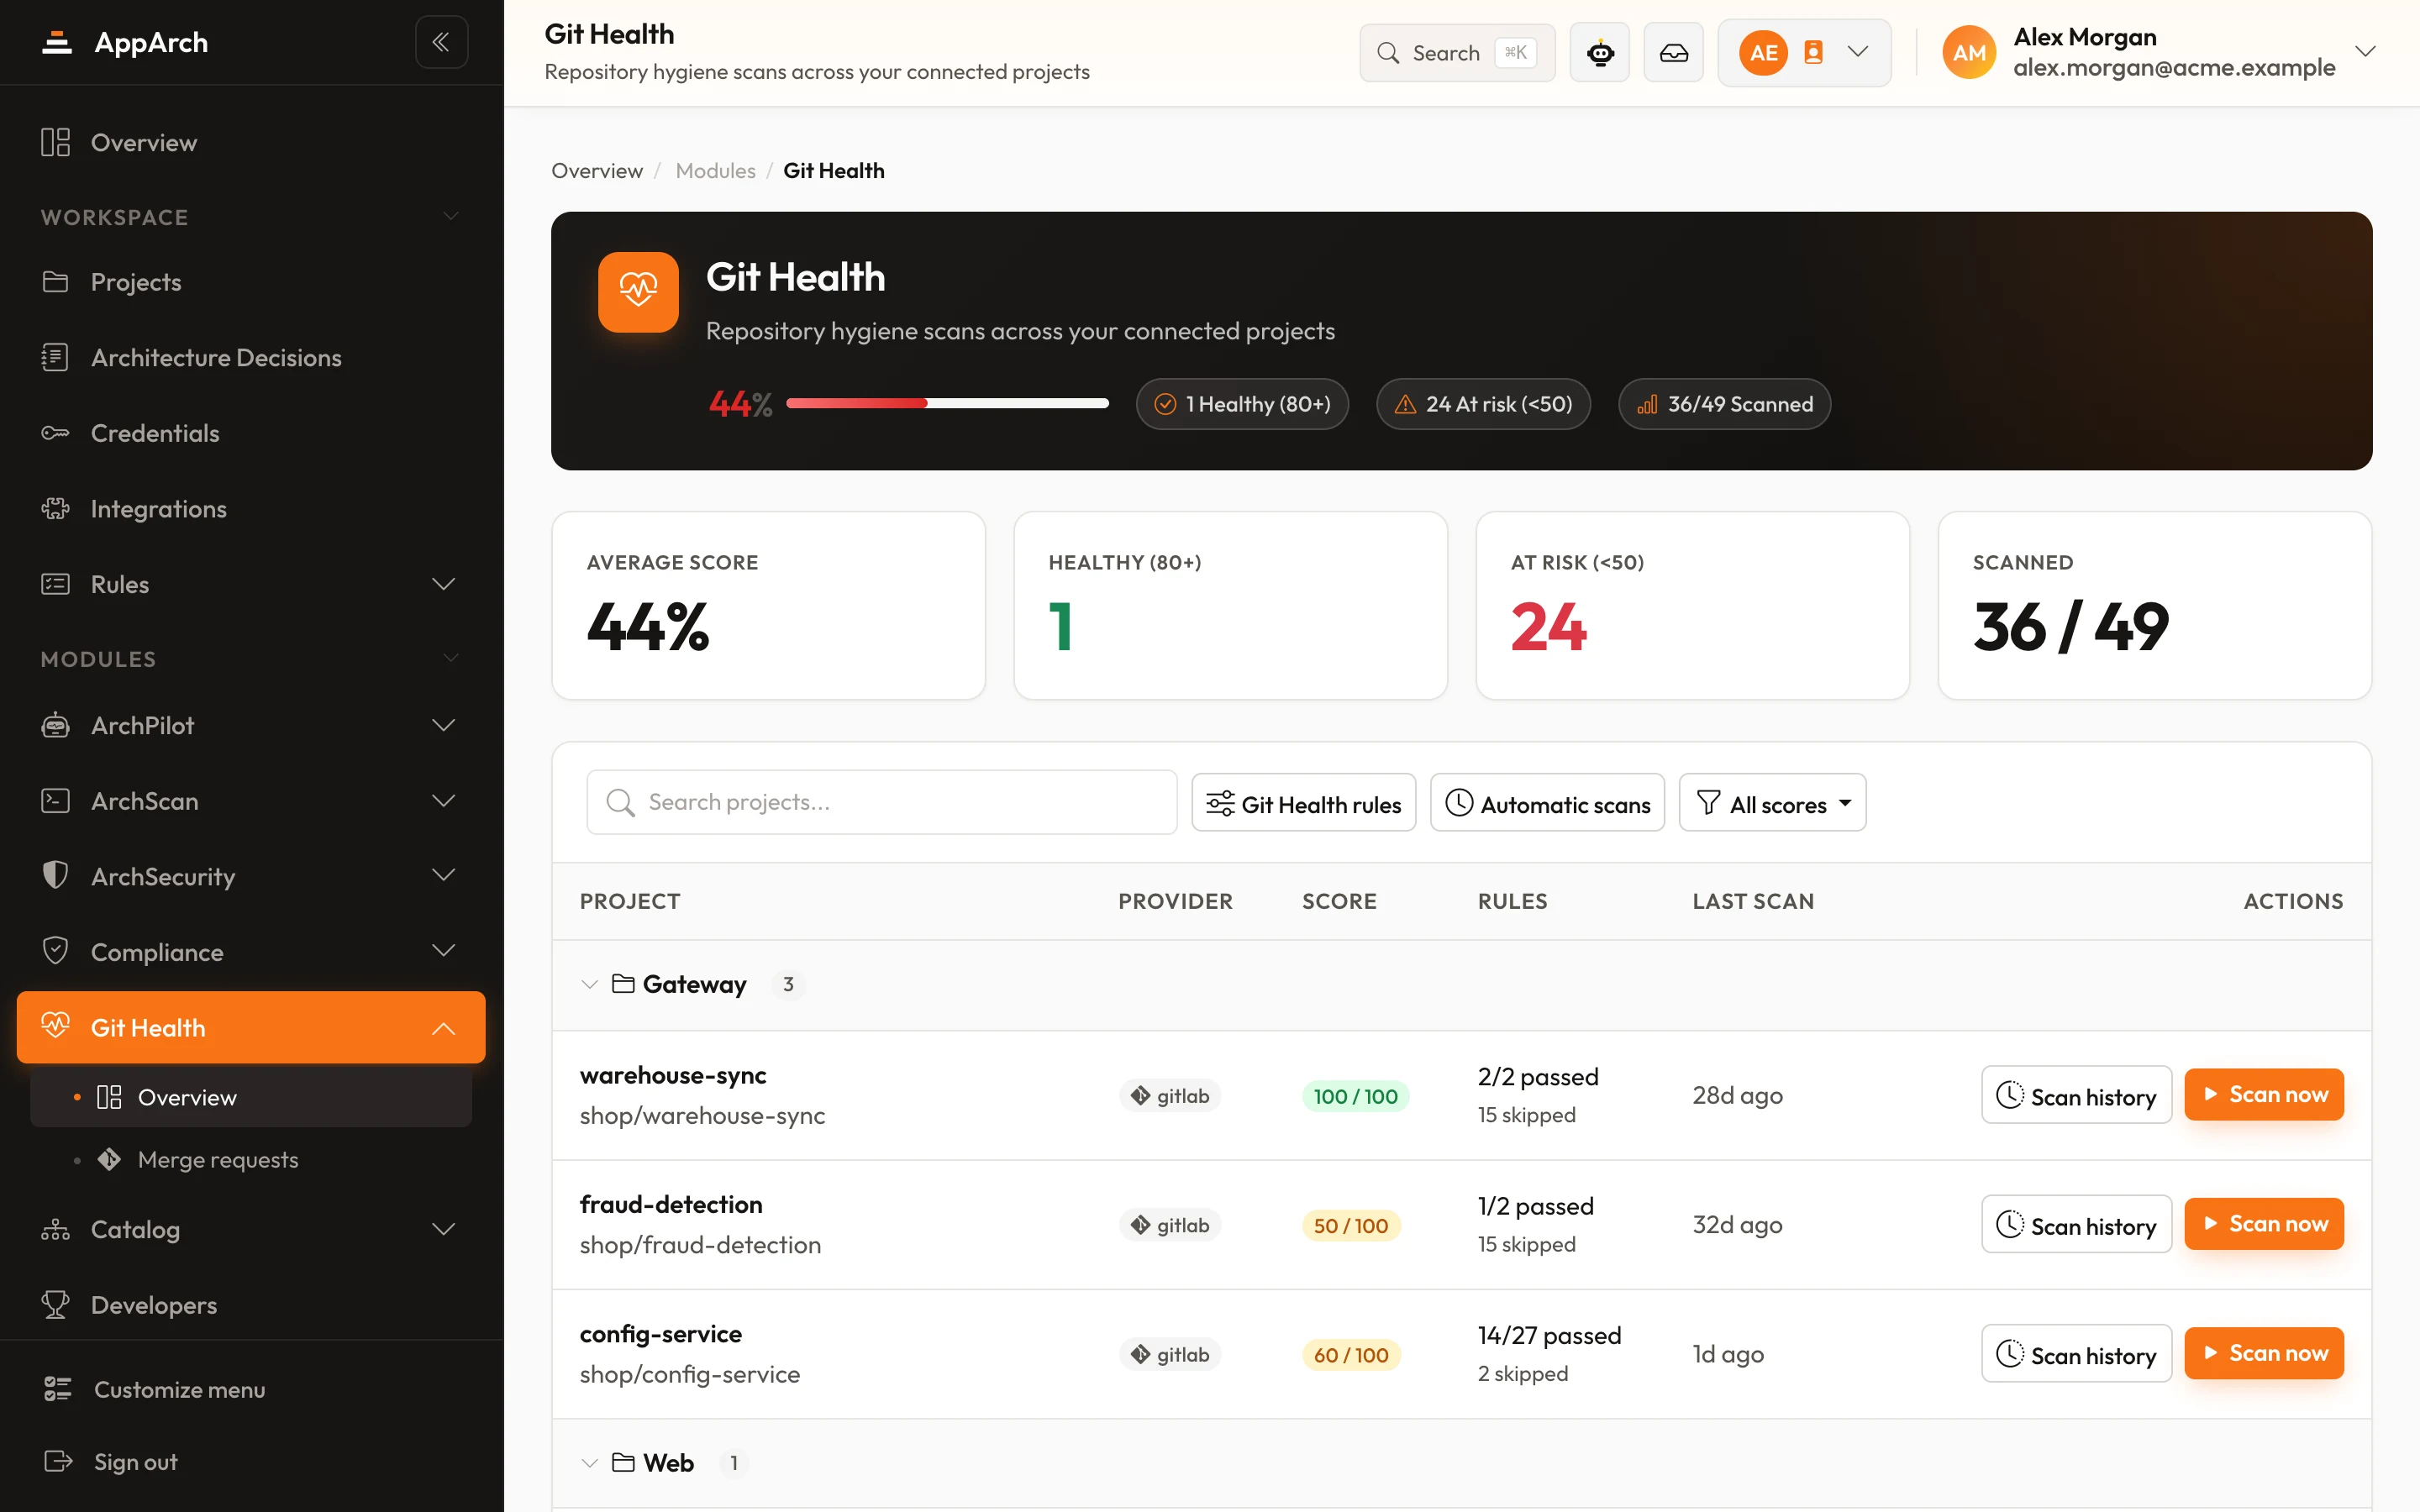
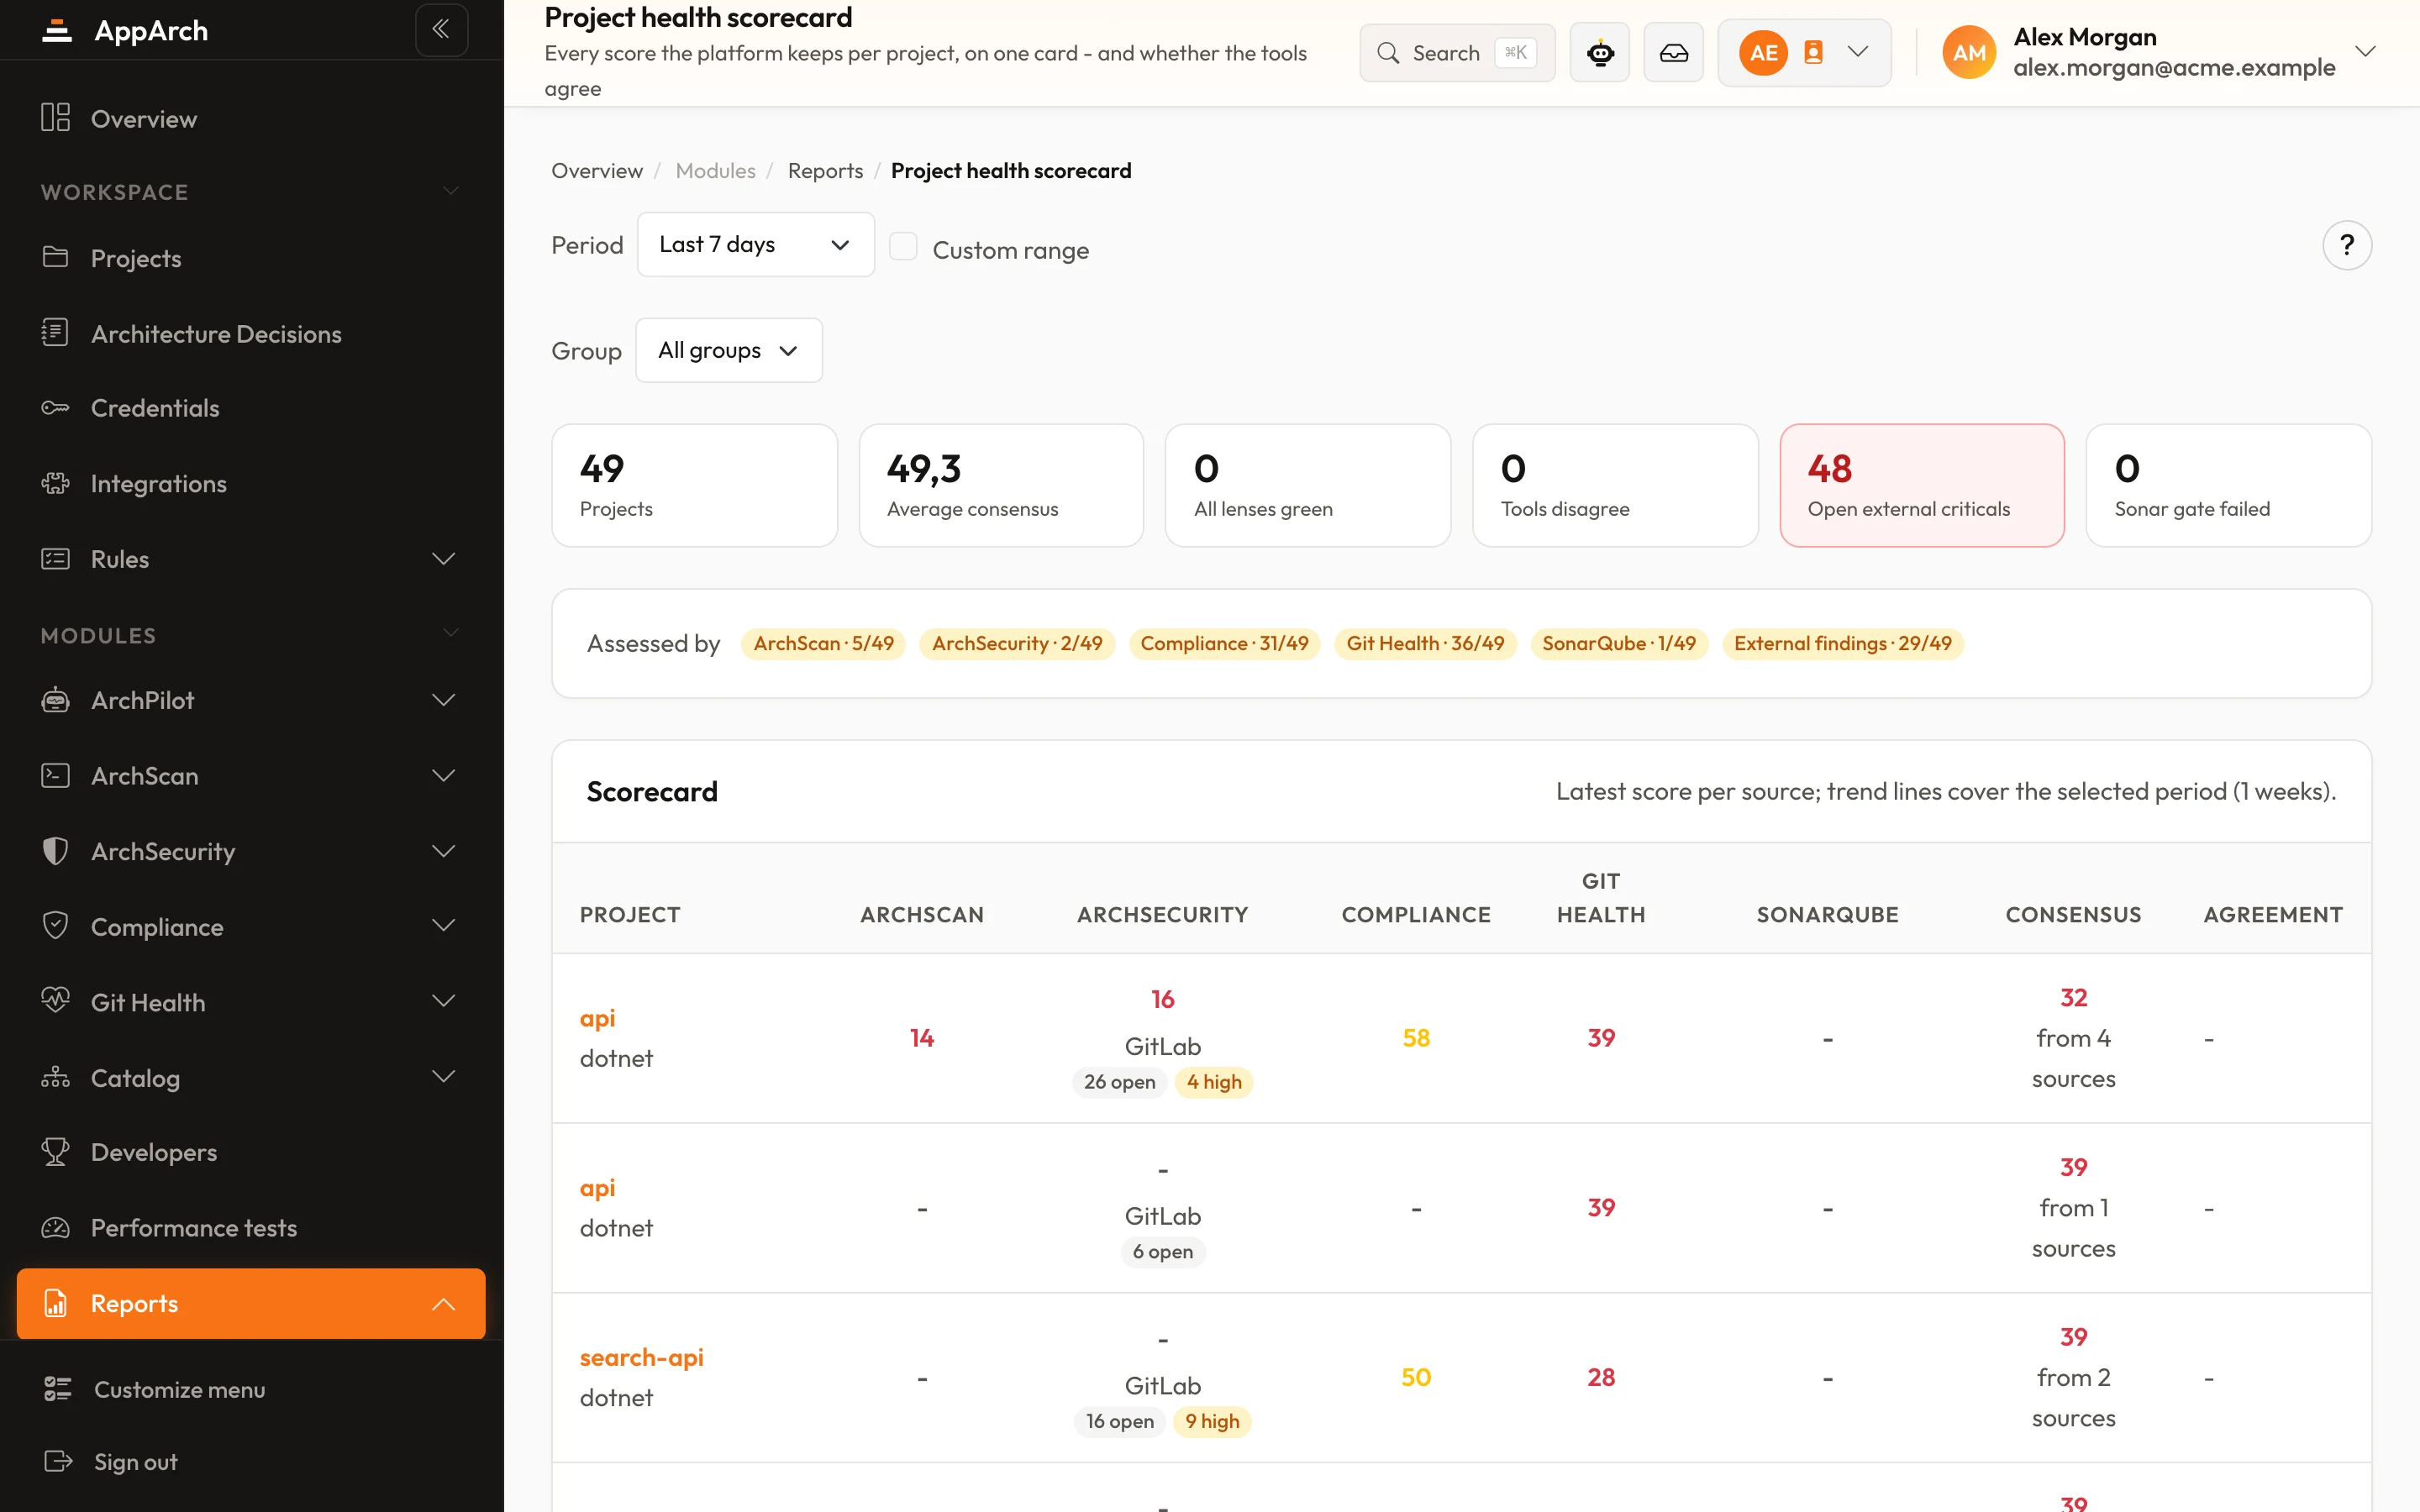
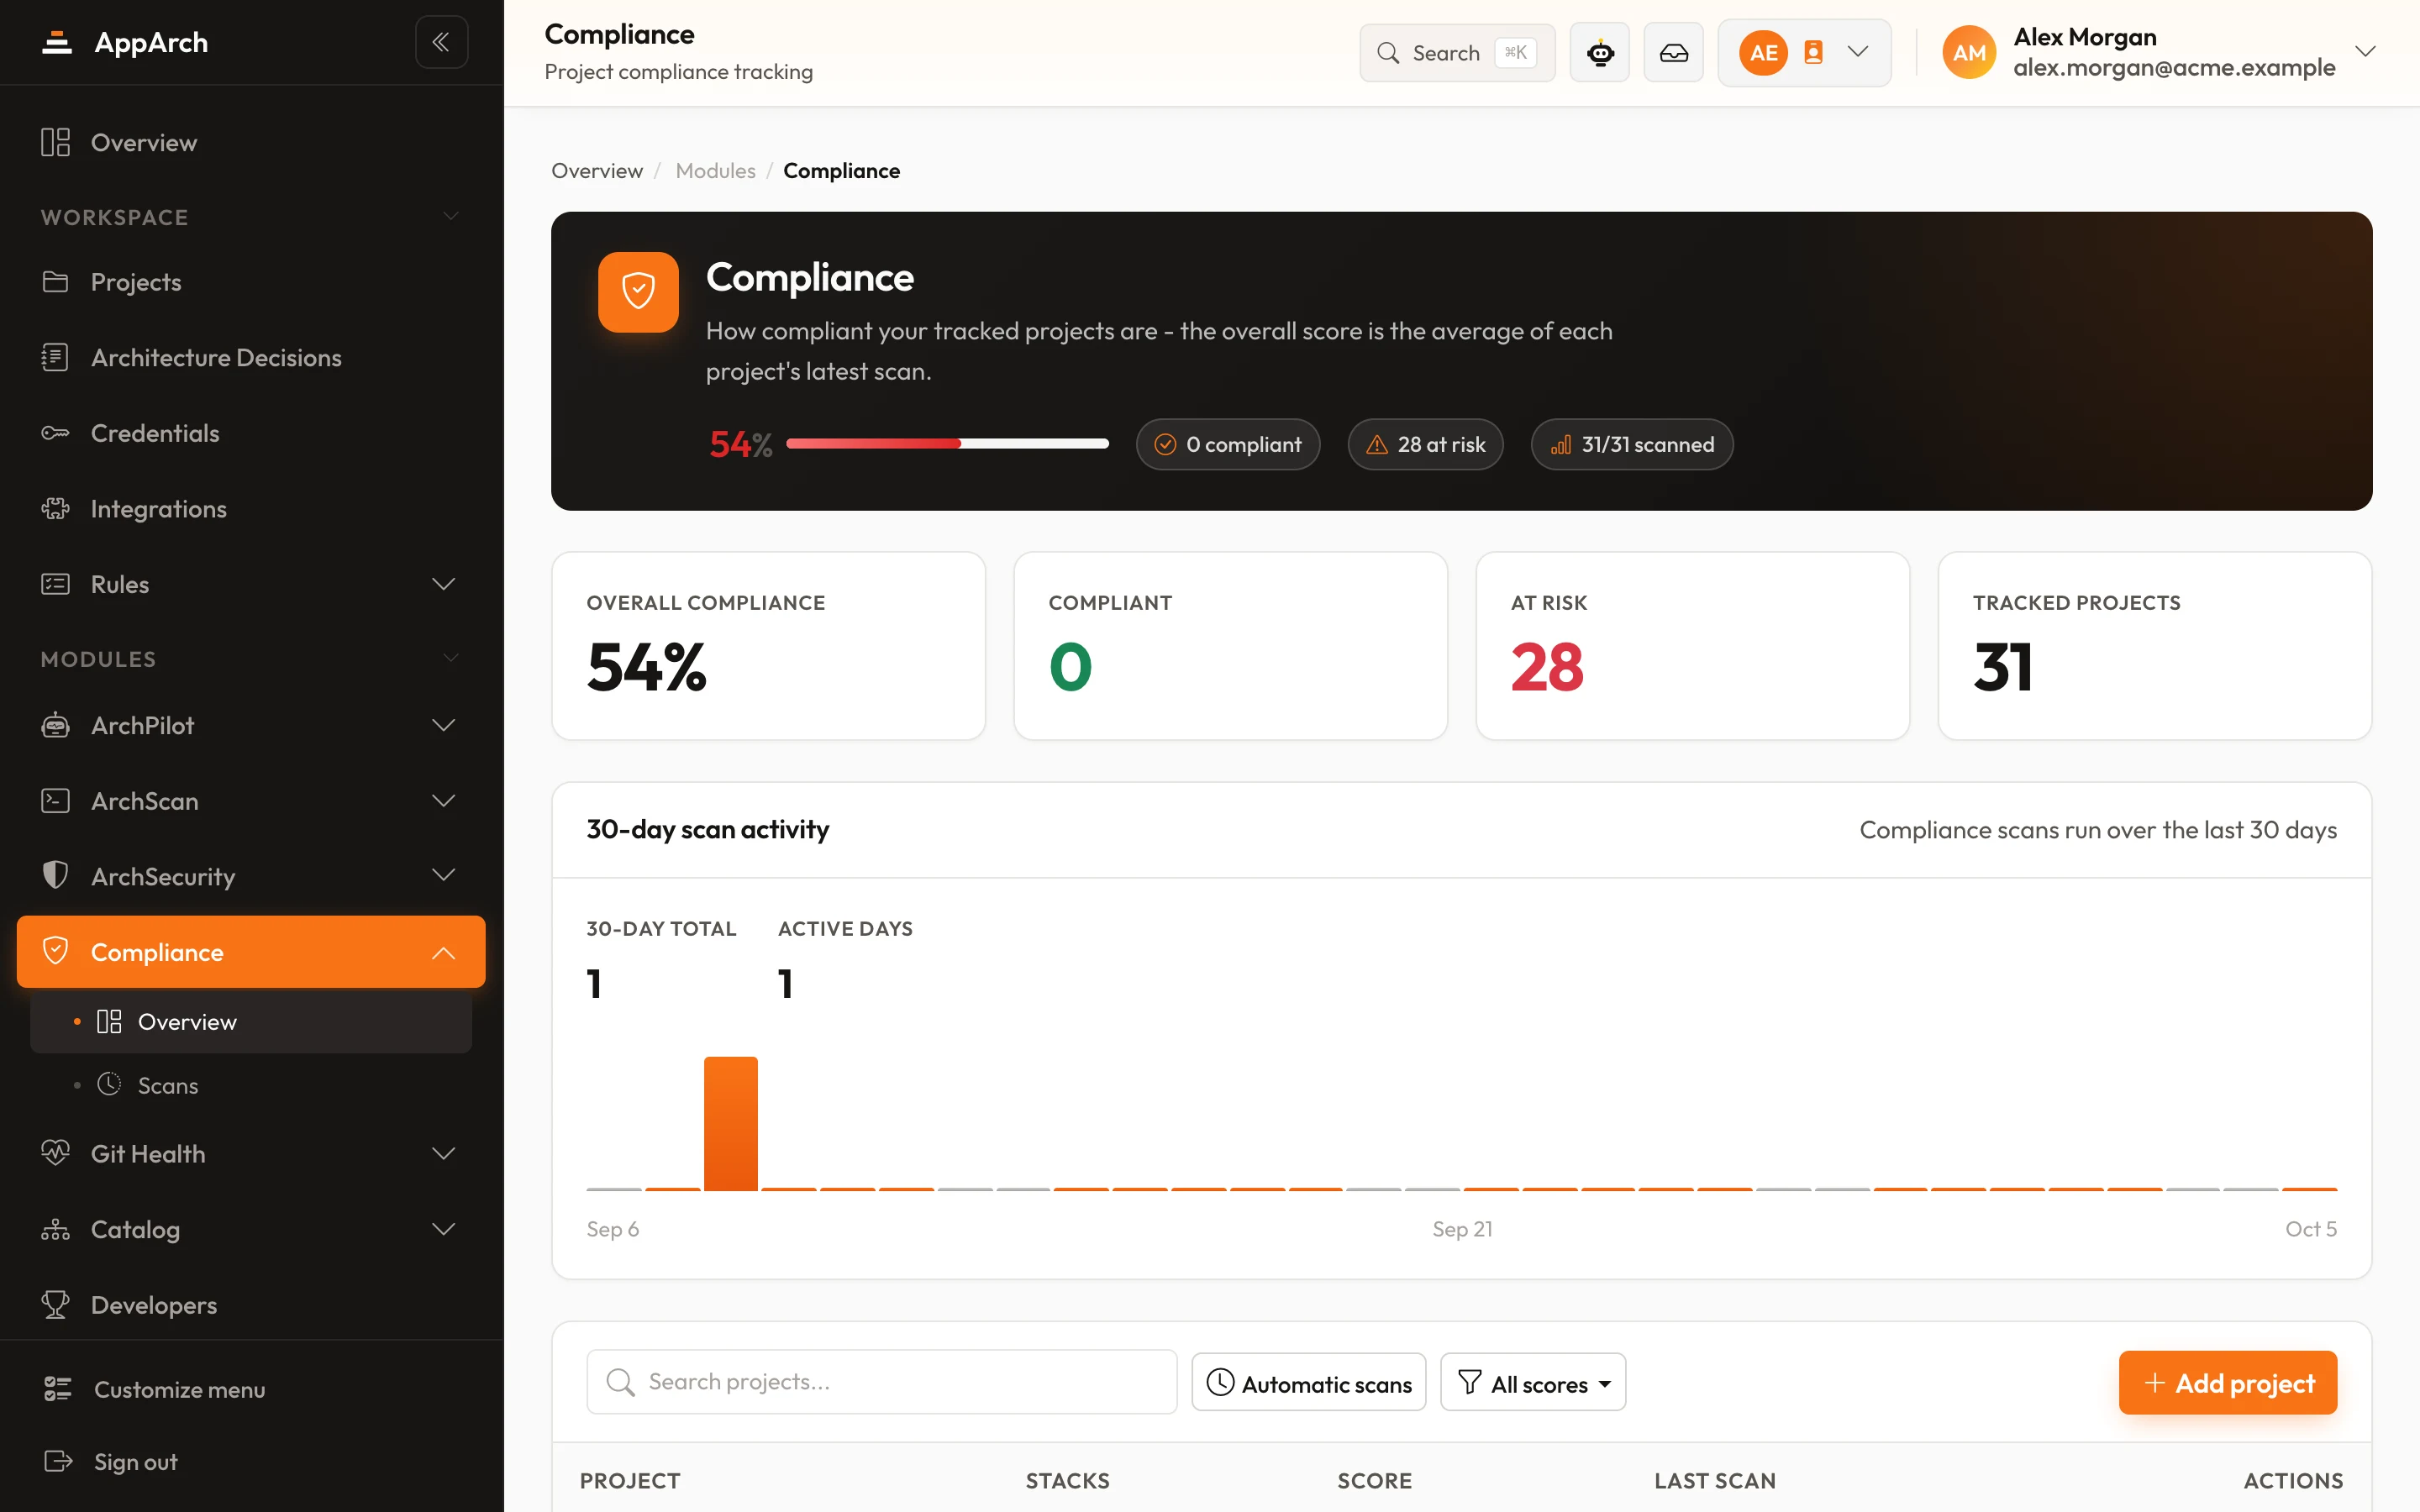
Repolarınızın əslində necə idarə olunduğunu görün
PoC zamanı Git təchizatçınızı qoşun; layihələr əlavə olunan kimi ilk ballar gəlir.