Analiz sizin CI-da, sizin infrastrukturda işləyir; kod çölə çıxmır. Argo CD, Flux və Kubernetes qoşulur, hansı versiyanın harada işlədiyi kataloqda görünür. İnternetə qapalı (air-gapped) quraşdırma da mümkündür.
Bu rolda dəfələrlə təkrarlanan altı vəziyyət və AppArch-ın hər biri üçün etdiyi.
01
Hər yeni alət pipeline-ı bir az da pozur
Hər skaner öz agentini, öz serverini və ya Docker-in-Docker istəyir, hər biri build-ə dəqiqələr və yeni xəta növləri əlavə edir.
AppArch nə edir
AppArch bir hazır job-dur: GitHub Actions, GitLab CI, Bitbucket Pipelines və Azure Pipelines üçün hazır parçalar, Jenkins və qalan hər şey üçün sadə docker run. Docker-in-Docker yox, agent yox, əlavə server yox.
Təhlükəsizlik komandası kodun hara getdiyini soruşur
Hər yeni alət təhlükəsizlik sorğusu ilə başlayır və ilk sual həmişə eynidir: mənbə kodumuz binanı tərk edirmi?
AppArch nə edir
Cavab: xeyr. Analiz öz runner-inizdə işləyir, panelə yalnız tapıntılar gedir və panel də sizin serverlərinizdədir. İnternetsiz (air-gapped) quraşdırma da eyni məhsuldur.
İnsident gecəsi. Cavab üç klasterə, iki panelə və keçən çərşənbə axşamından qalma Slack mesajına səpələnib.
AppArch nə edir
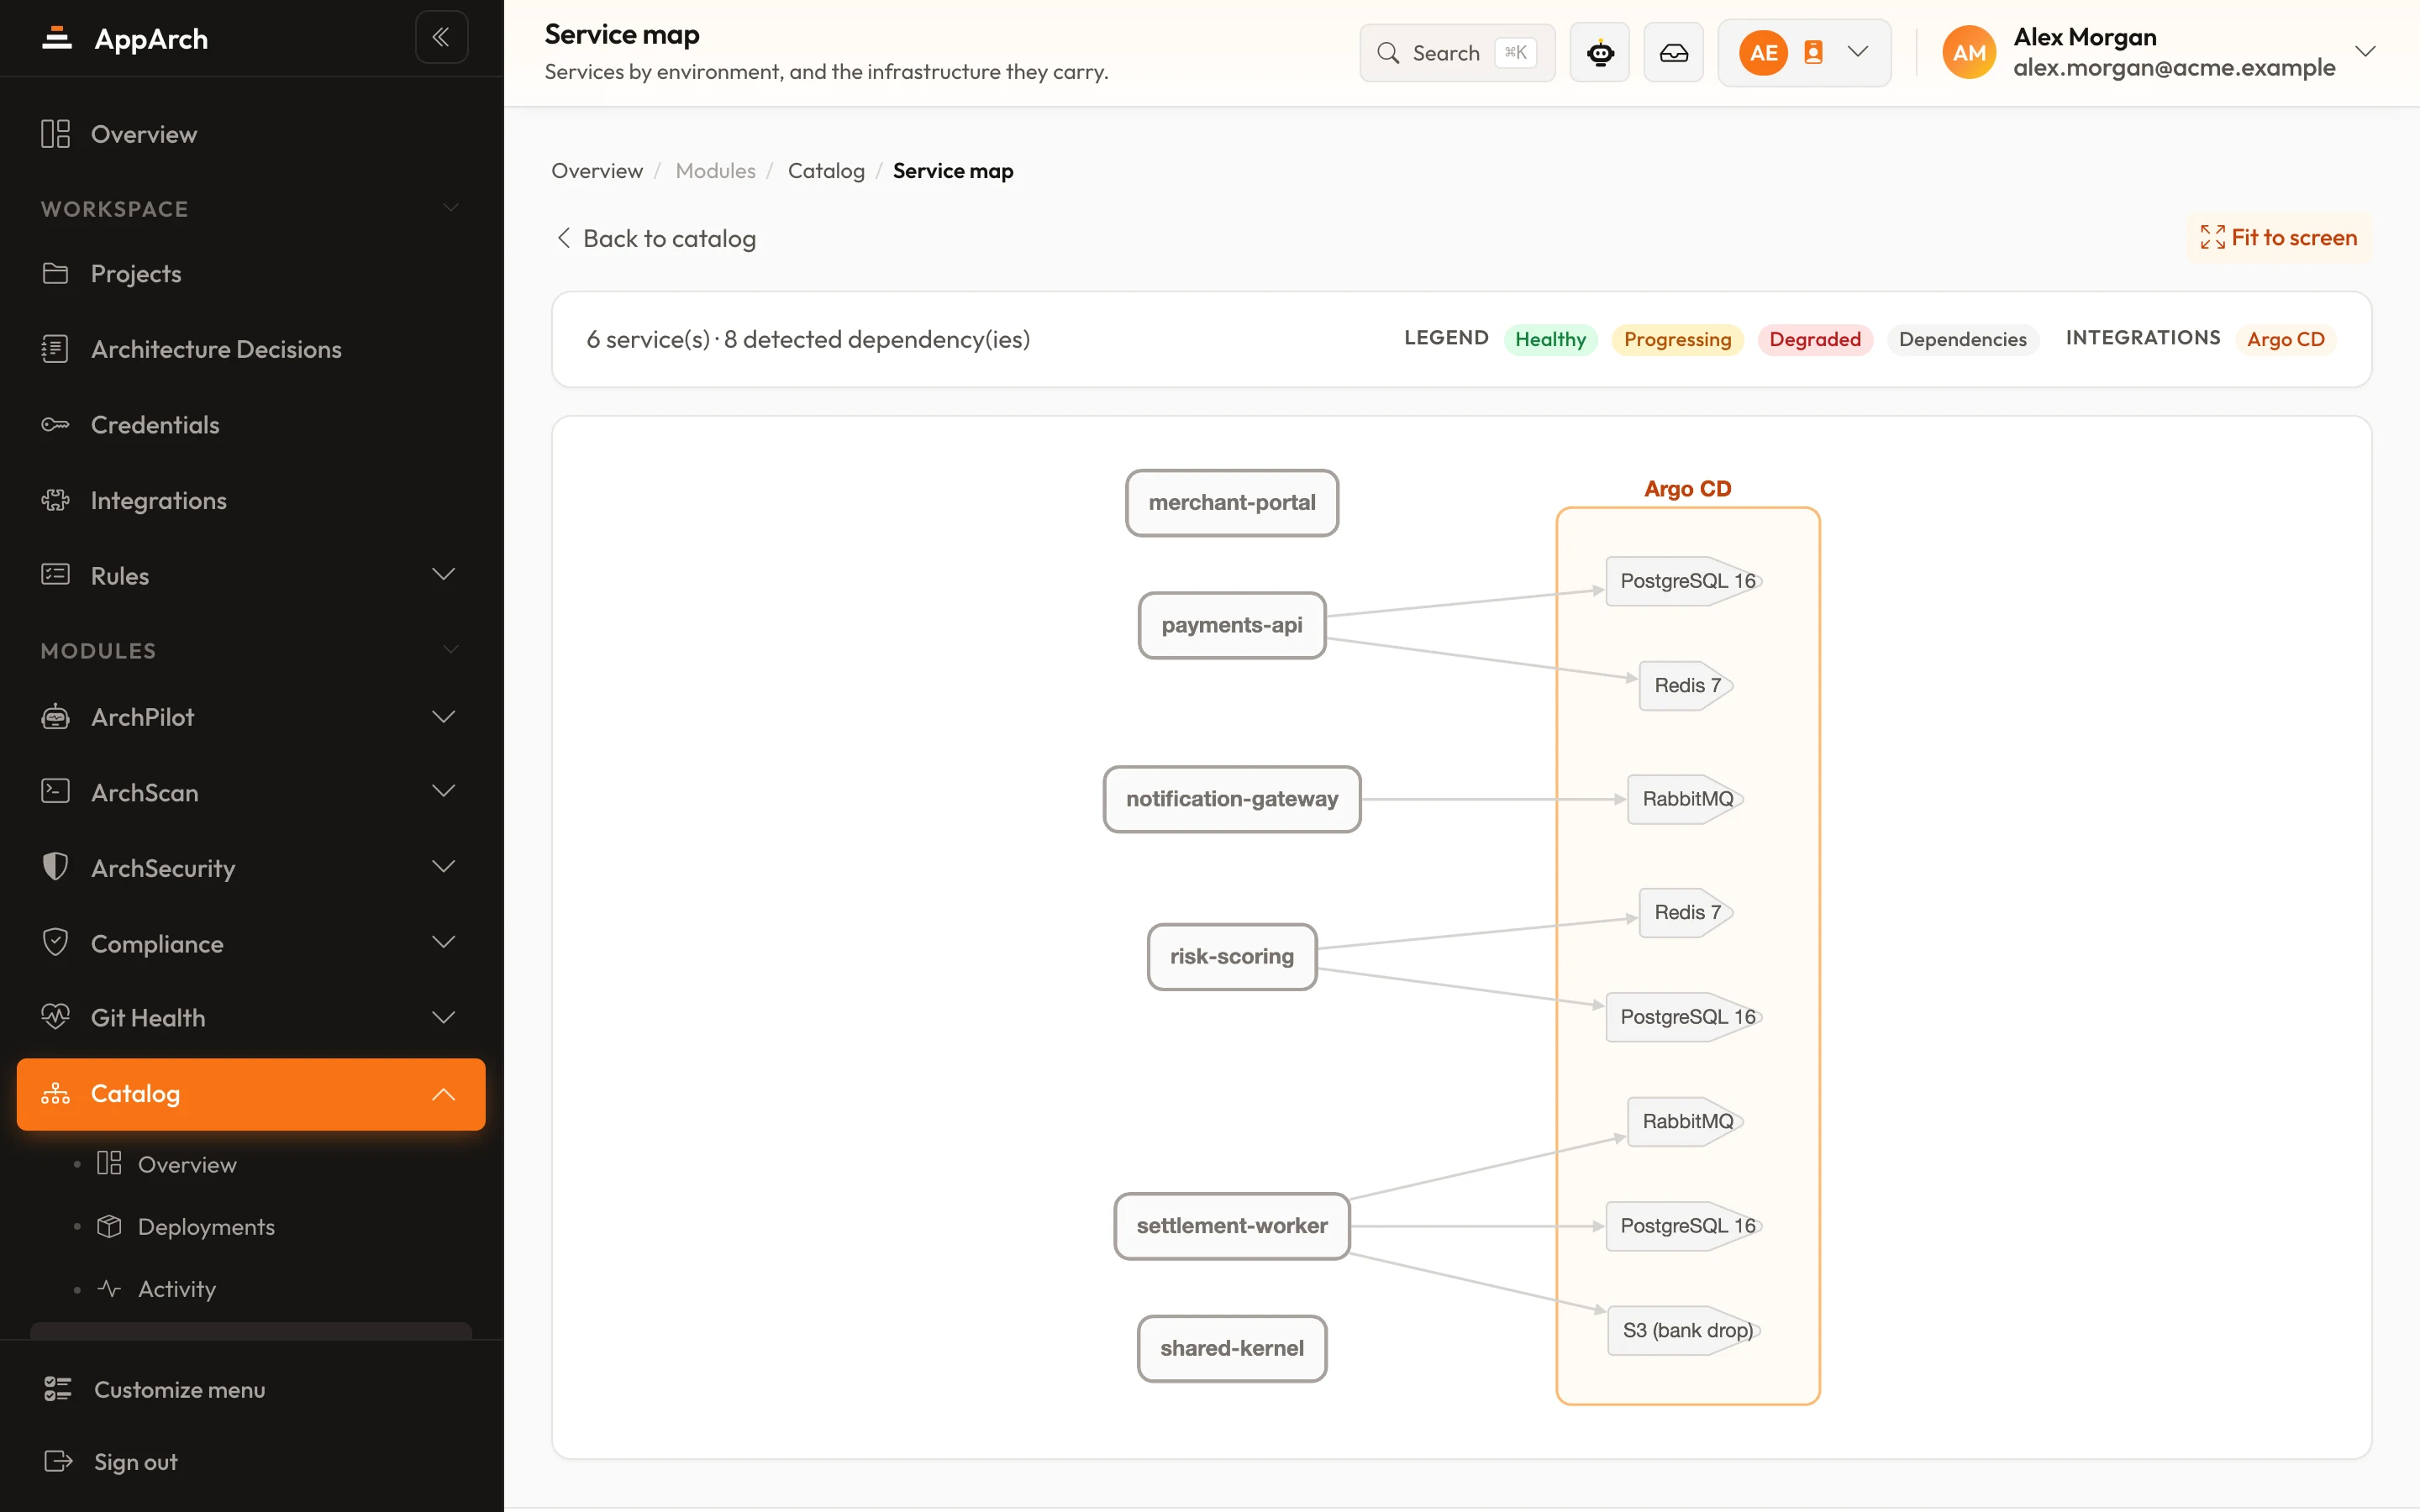
Argo CD, Flux və ya Kubernetes qoşulduqda servis kataloqu hər servisin harada və hansı versiya ilə işlədiyini bilir. Slack tarixçəsini axtarmaq əvəzinə bir ekran.
Təhlükəsizlik tapıntıları üç fərqli alətdə yaşayır
Statik analiz bir yerdə, SonarQube başqa yerdə, asılılıq skaneri tamam başqa yerdə. Siyahının hamısını heç kim görmür, ona görə də heç kim sahiblənmir.
AppArch nə edir
ArchSecurity AppArch-ın öz tapıntılarını SonarQube və GitLab təhlükəsizlik skanlarından gələnlərlə yanaşı, hər birini mənbə etiketi ilə göstərir və asılılıqlarınızı məlum CVE-lərlə yoxlayır.
Kimsə mart ayında hotfix üçün budaq qorunmasını söndürdü. Heç kim onu geri açmadı və heç kim fərq etmədi.
AppArch nə edir
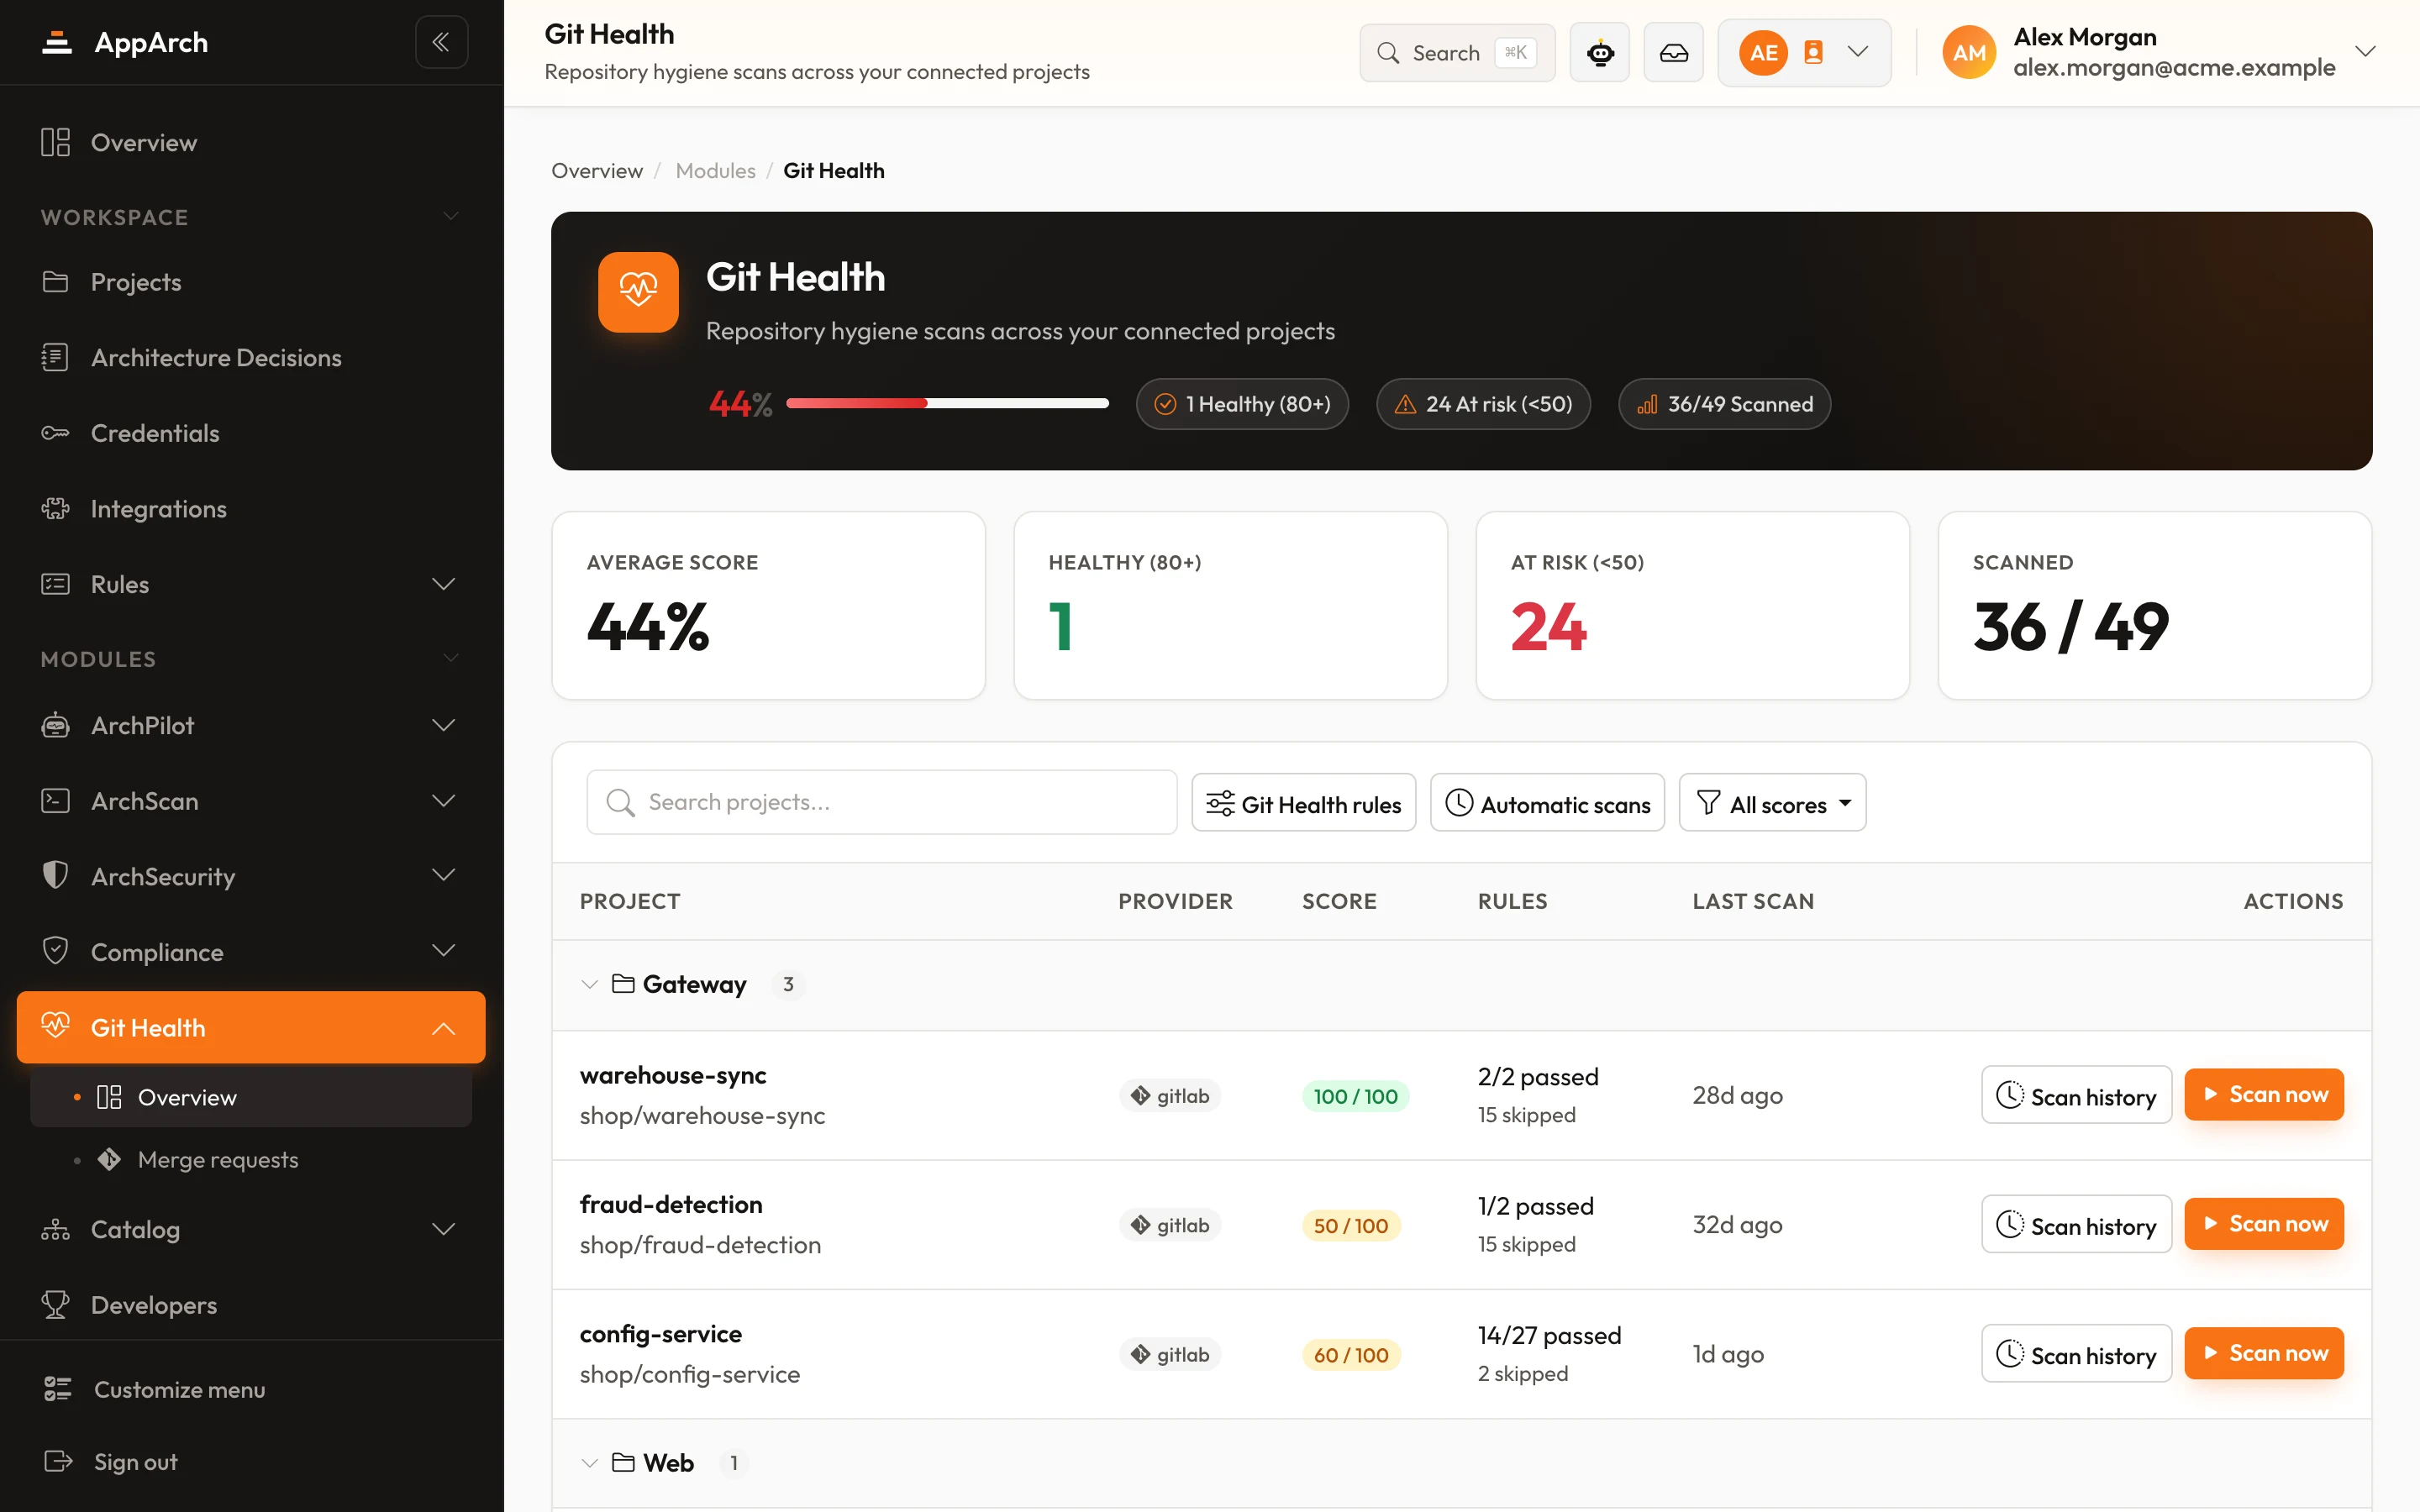
Git Health hər deponu 29 qaydaya görə yoxlayır: qorunan əsas budaq, söndürülmüş force push, məcburi təsdiqlər, CI-də sirr skanı və SAST, səhvən commit edilmiş gizli fayllar. Sapma insident kimi deyil, qırmızı sətir kimi görünür.
İnsidentlər və yerləşdirmələr ayrı dünyalarda yaşayır
Monitorinq nəyinsə sıradan çıxdığını bilir, pipeline isə nəyin buraxıldığını. Dəyişiklik xəta nisbəti də təqdimatda təxmin olaraq qalır.
AppArch nə edir
Dynatrace, New Relic və ya Percona PMM-i qoşun, insident qeydləri yerləşdirmə qeydlərinin yanına düşür. Dəyişiklik xəta nisbəti və bərpa müddəti təxmin edilmir, onlardan hesablanır.
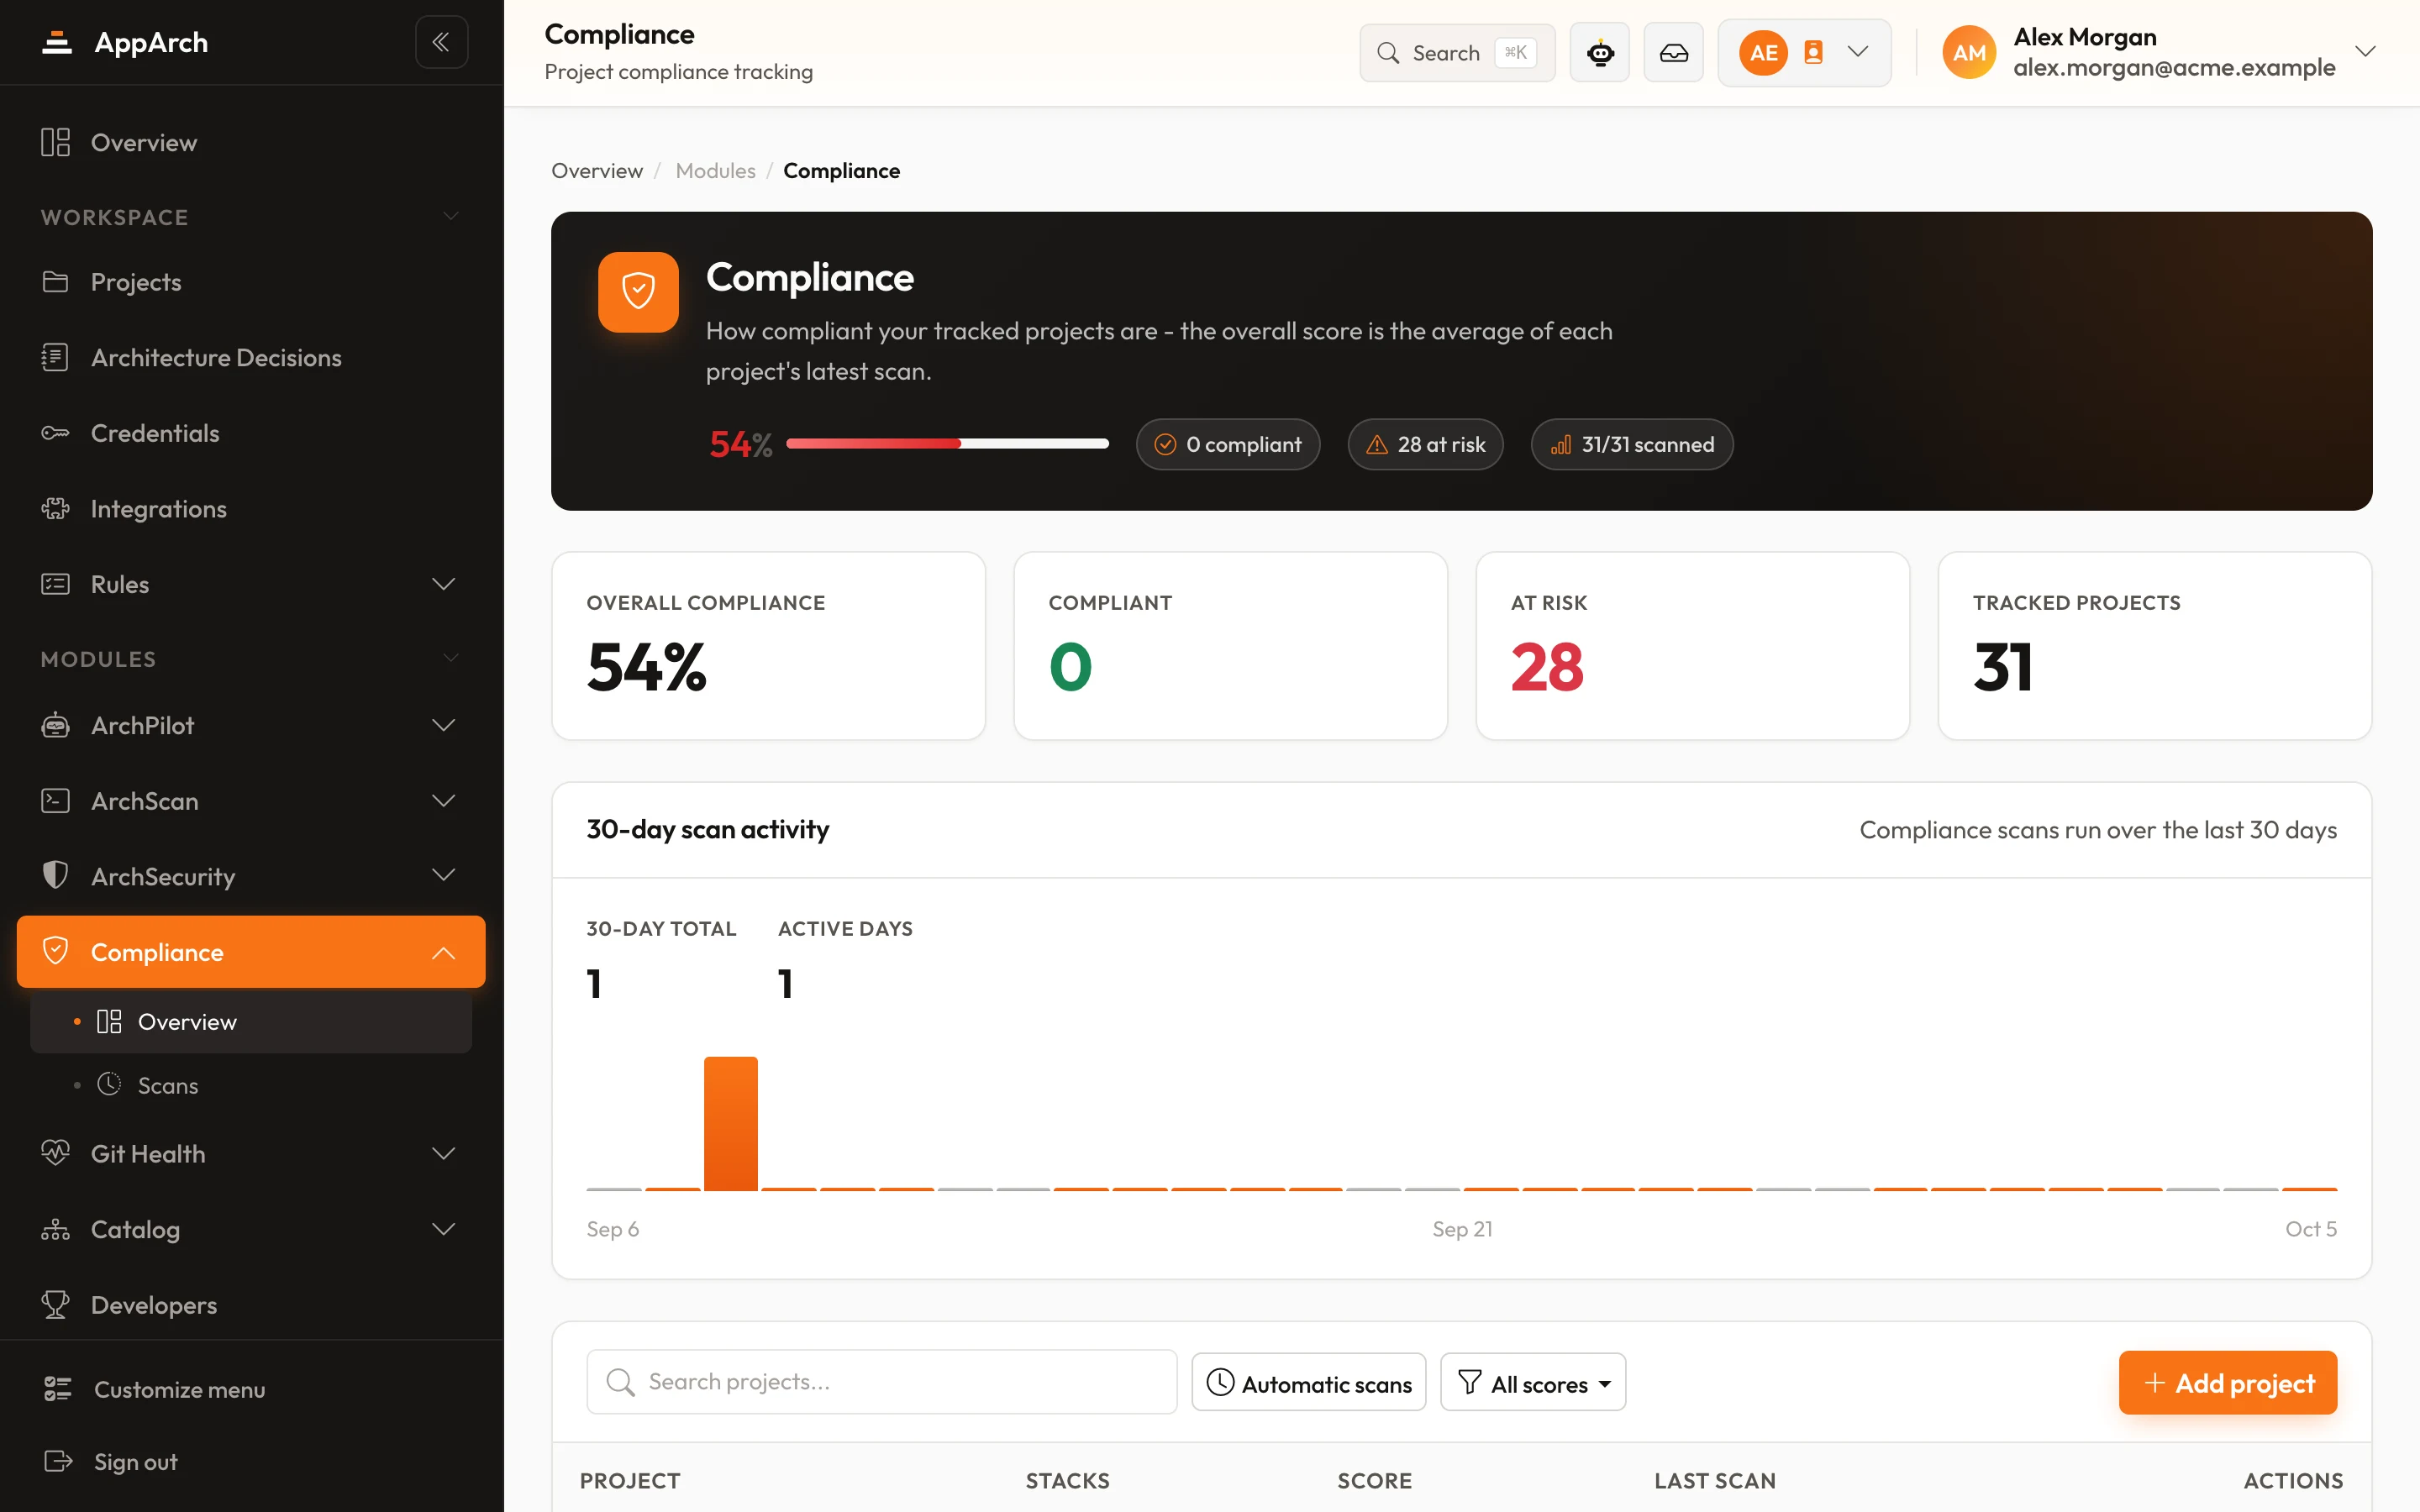
Git sağlamlığıHər layihə üzrə repozitoriya qaydası: budaq qorunması və merge qaydaları, qiymətləndirilmiş və qruplaşdırılmış.Uyğunluqİzlənən hər layihənin uyğunluq səviyyəsi, risk altında olanların sayı və 30 günlük tarama fəaliyyəti.Xidmət xəritəsiMühitə görə xidmətlər və asılı olduqları infrastruktur; yerləşdirmələrdən aşkarlanır.
Təcrübənizi yaxşılaşdırmaq, trafiki analiz etmək və reklamlarımızın təsirini ölçmək üçün kukilərdən istifadə edirik. Analitik və reklam kukiləri yalnız qəbul etsəniz aktivləşdirilir. Məxfilik Siyasəti