
Bir skanı dörd uyğunluq çərçivəsinə çevirin.
ArchSecurity mənbə kodunu CWE etiketli statik analizdən keçirir və tapıntıları OWASP, PCI, STIG və CASA çərçivələrinə uyğunlaşdırır.

İşləyən bir quraşdırmadan ekranlar
Bir skan, dörd hesabat
CWE etiketli tapıntılar aparıcı təhlükəsizlik çərçivələrinə uyğunlaşdırılır.
Top 10 veb riskləri.
Kart məlumatı uyğunluğu.
Sərtləşdirmə təlimatları.
Tətbiq təhlükəsizliyi qiymətləndirməsi.
CWE onurğası
Hər tapıntı bir CWE identifikatoru ilə etiketlənir; çərçivə hesabatları bu tək mənbədən törədilir.
- 01Skan
Mənbə kodu
CI'da statik analiz.
- 02CWE
Etiketlənmiş tapıntı
CWE-89, CWE-79, …
- 03Kataloq
Çərçivə uyğunlaşdırması
CWE → OWASP/PCI/STIG/CASA
- 04Çıxış
Uyğunluq hesabatı
Önəm dərəcəsinə görə sıralı.
Üç mənbə, bir siyahı
Hər tapıntı haradan gəldiyini bildirən etiket daşıyır. Birlikdə siyahılanır, amma heç vaxt birləşdirilmir; hər çərçivə hesabatı eyni siyahıdan oxuyur.
- SAST
CI-nizdə AppArch qaydaları
Mənbə üzərində statik analiz; hər tapıntı CWE ilə etiketlənir, fayl, sətir və kod parçası ilə gəlir.
- CVE · GHSA
Məlum zəif paketlər
ArchScan-in tapdığı paketlər serverinizdə hər buraxılışla gələn CVE və GHSA siyahısı ilə uyğunlaşdırılır; operator əlavələrini idxal edə bilər. Uyğunluqlar CWE-1104 ilə etiketlənir.
- GitLab · SonarQube
GitLab və SonarQube
GitLab-ın zəiflik hesabatındakı və SonarQube-dakı tapıntılar dörd saatdan bir sinxronlaşır. Mənbədə yox olan tapıntı həll edilmiş kimi işarələnir, heç vaxt silinmir.
İstəyə bağlı onlayn OSV yoxlaması boşluqları doldura bilər; defolt olaraq bağlıdır və yalnız registry, paket adı və versiyanı göndərir.
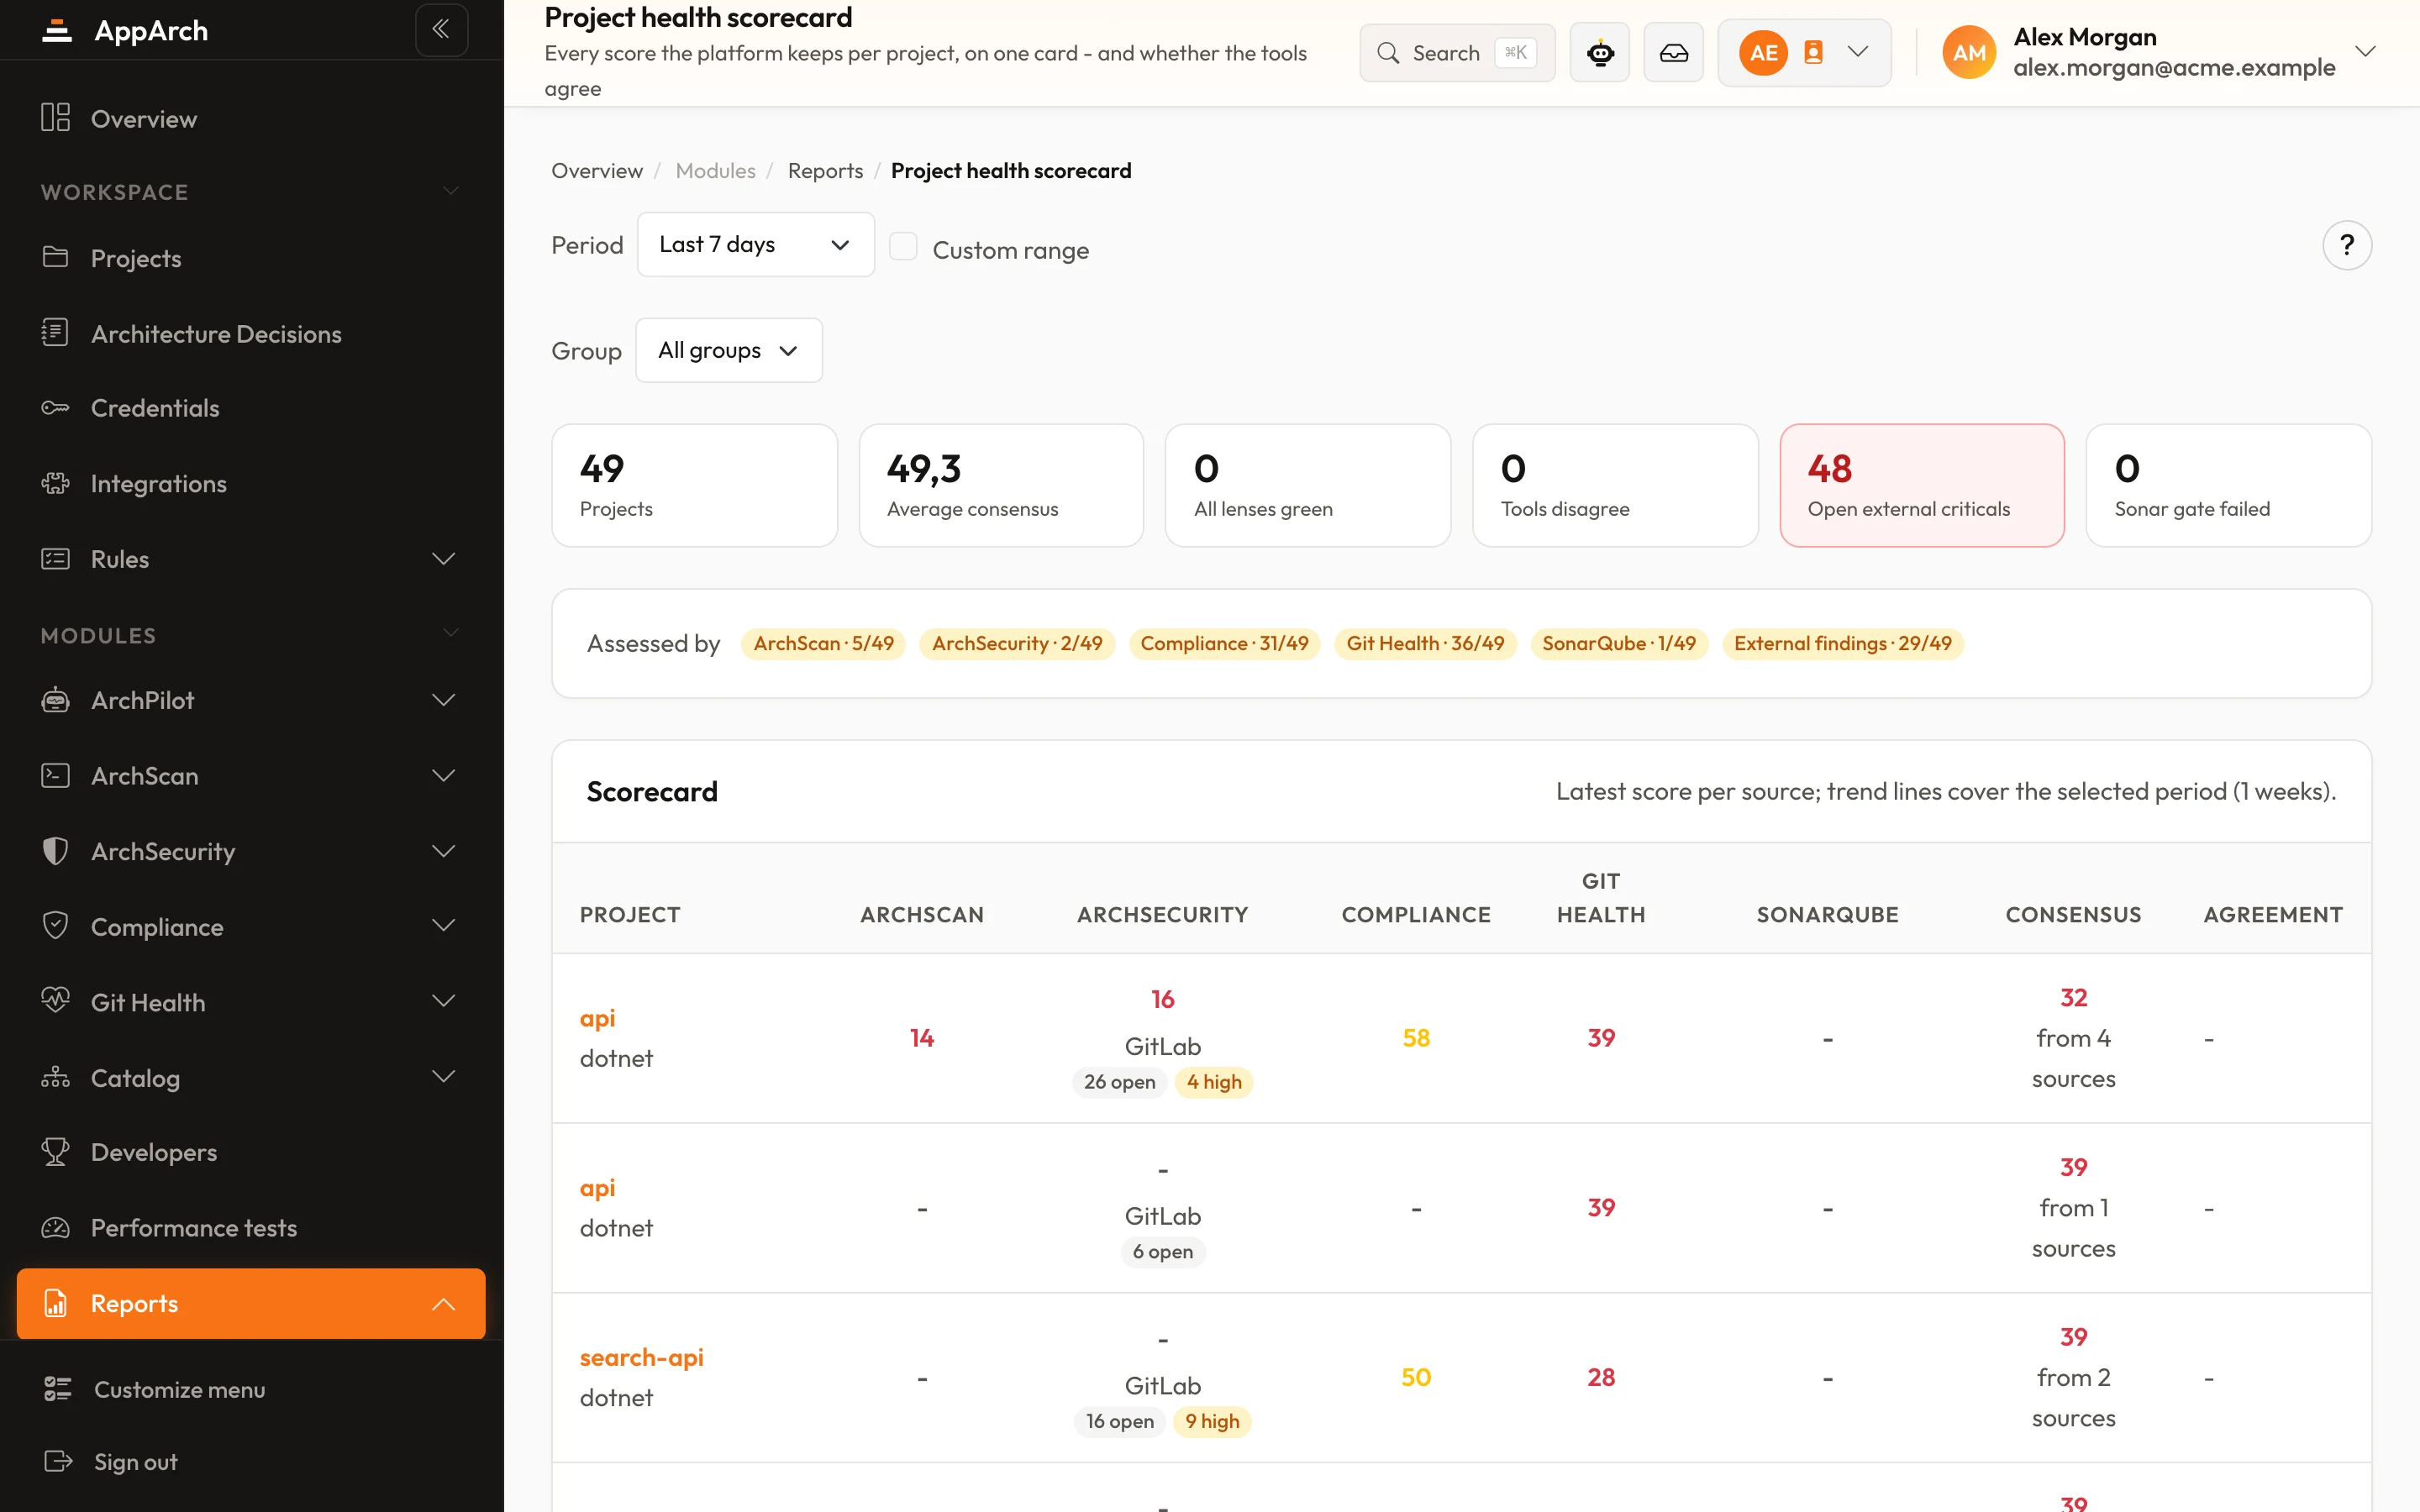
Çərçivə hesabatı necə ballanır
Hər nəzarət işarəli, təmiz və ya qiymətləndirilməmiş olur. Dilinizə aid heç bir qayda onun CWE-lərindən birini axtarmırsa, qiymətləndirilməmiş sayılır; pulsuz keçmək əvəzinə məxrəcdən çıxır.
100 × (1 − 2.1 / 8) = 74 8 qiymətləndirilən nəzarət
Nəzarətin ən ağır açıq tapıntısına görə cərimə- Kritik1.0
- Xəta0.7
- Xəbərdarlıq0.4
- Məlumat0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
CWE-si heç bir nəzarətə uyğunlaşmayan tapıntı uyğunlaşmamış kimi sayılır və göstərilir, səssizcə atılmır.
İmkanlara yaxından baxış
Tək bir SAST skanı; standartlaşmış, audit edilə bilən nəticələr.
CWE etiketli tapıntılar
Hər tapıntı bir CWE identifikatoru ilə etiketlənir; bütün çərçivə hesabatları bu tək onurğadan törəyir.
Çərçivə xəritələməsi
Tək skan; eyni anda OWASP Top 10, PCI-DSS, STIG və CASA hesabatlarına çevrilir.
Prioritetləşdirmə
Tapıntılar önəm dərəcəsinə görə sıralanır - kritiklər ən üstdə, səs-küy ən altda.
Baxımlı kataloq
CWE→çərçivə uyğunlaşdırması baxımlı bir kataloqla idarə olunur; yeni qaydalar əlavə edildikcə hesabatlar yenilənir.
Dərin statik analiz
Kodu icra etmədən, mənbə üzərindən inyeksiya, sızma və zəif nöqtələri skan edir.
Öz CI'nızda işləyir
Skan sizin infrastrukturunuzda işləyir; mənbə kodunuz infrastrukturunuzdan heç vaxt çıxmır.
Tapıntını bağlamaq qeydə alınan qərardır
Yalnız iş sahəsi admini səbəb və qeydlə bağlaya bilər. 'Sonrakı işləmələrə tətbiq et' seçilsə, eyni tapıntı sonrakı skanlarda da bağlı gəlir; yenidən açmaq bunu geri alır və tarixçəni saxlayır.
Eyni qayda, eyni fayl, eyni mesaj: skan-skan eyni tapıntı.
Məhsulda görün
Bütün ekran görüntüləri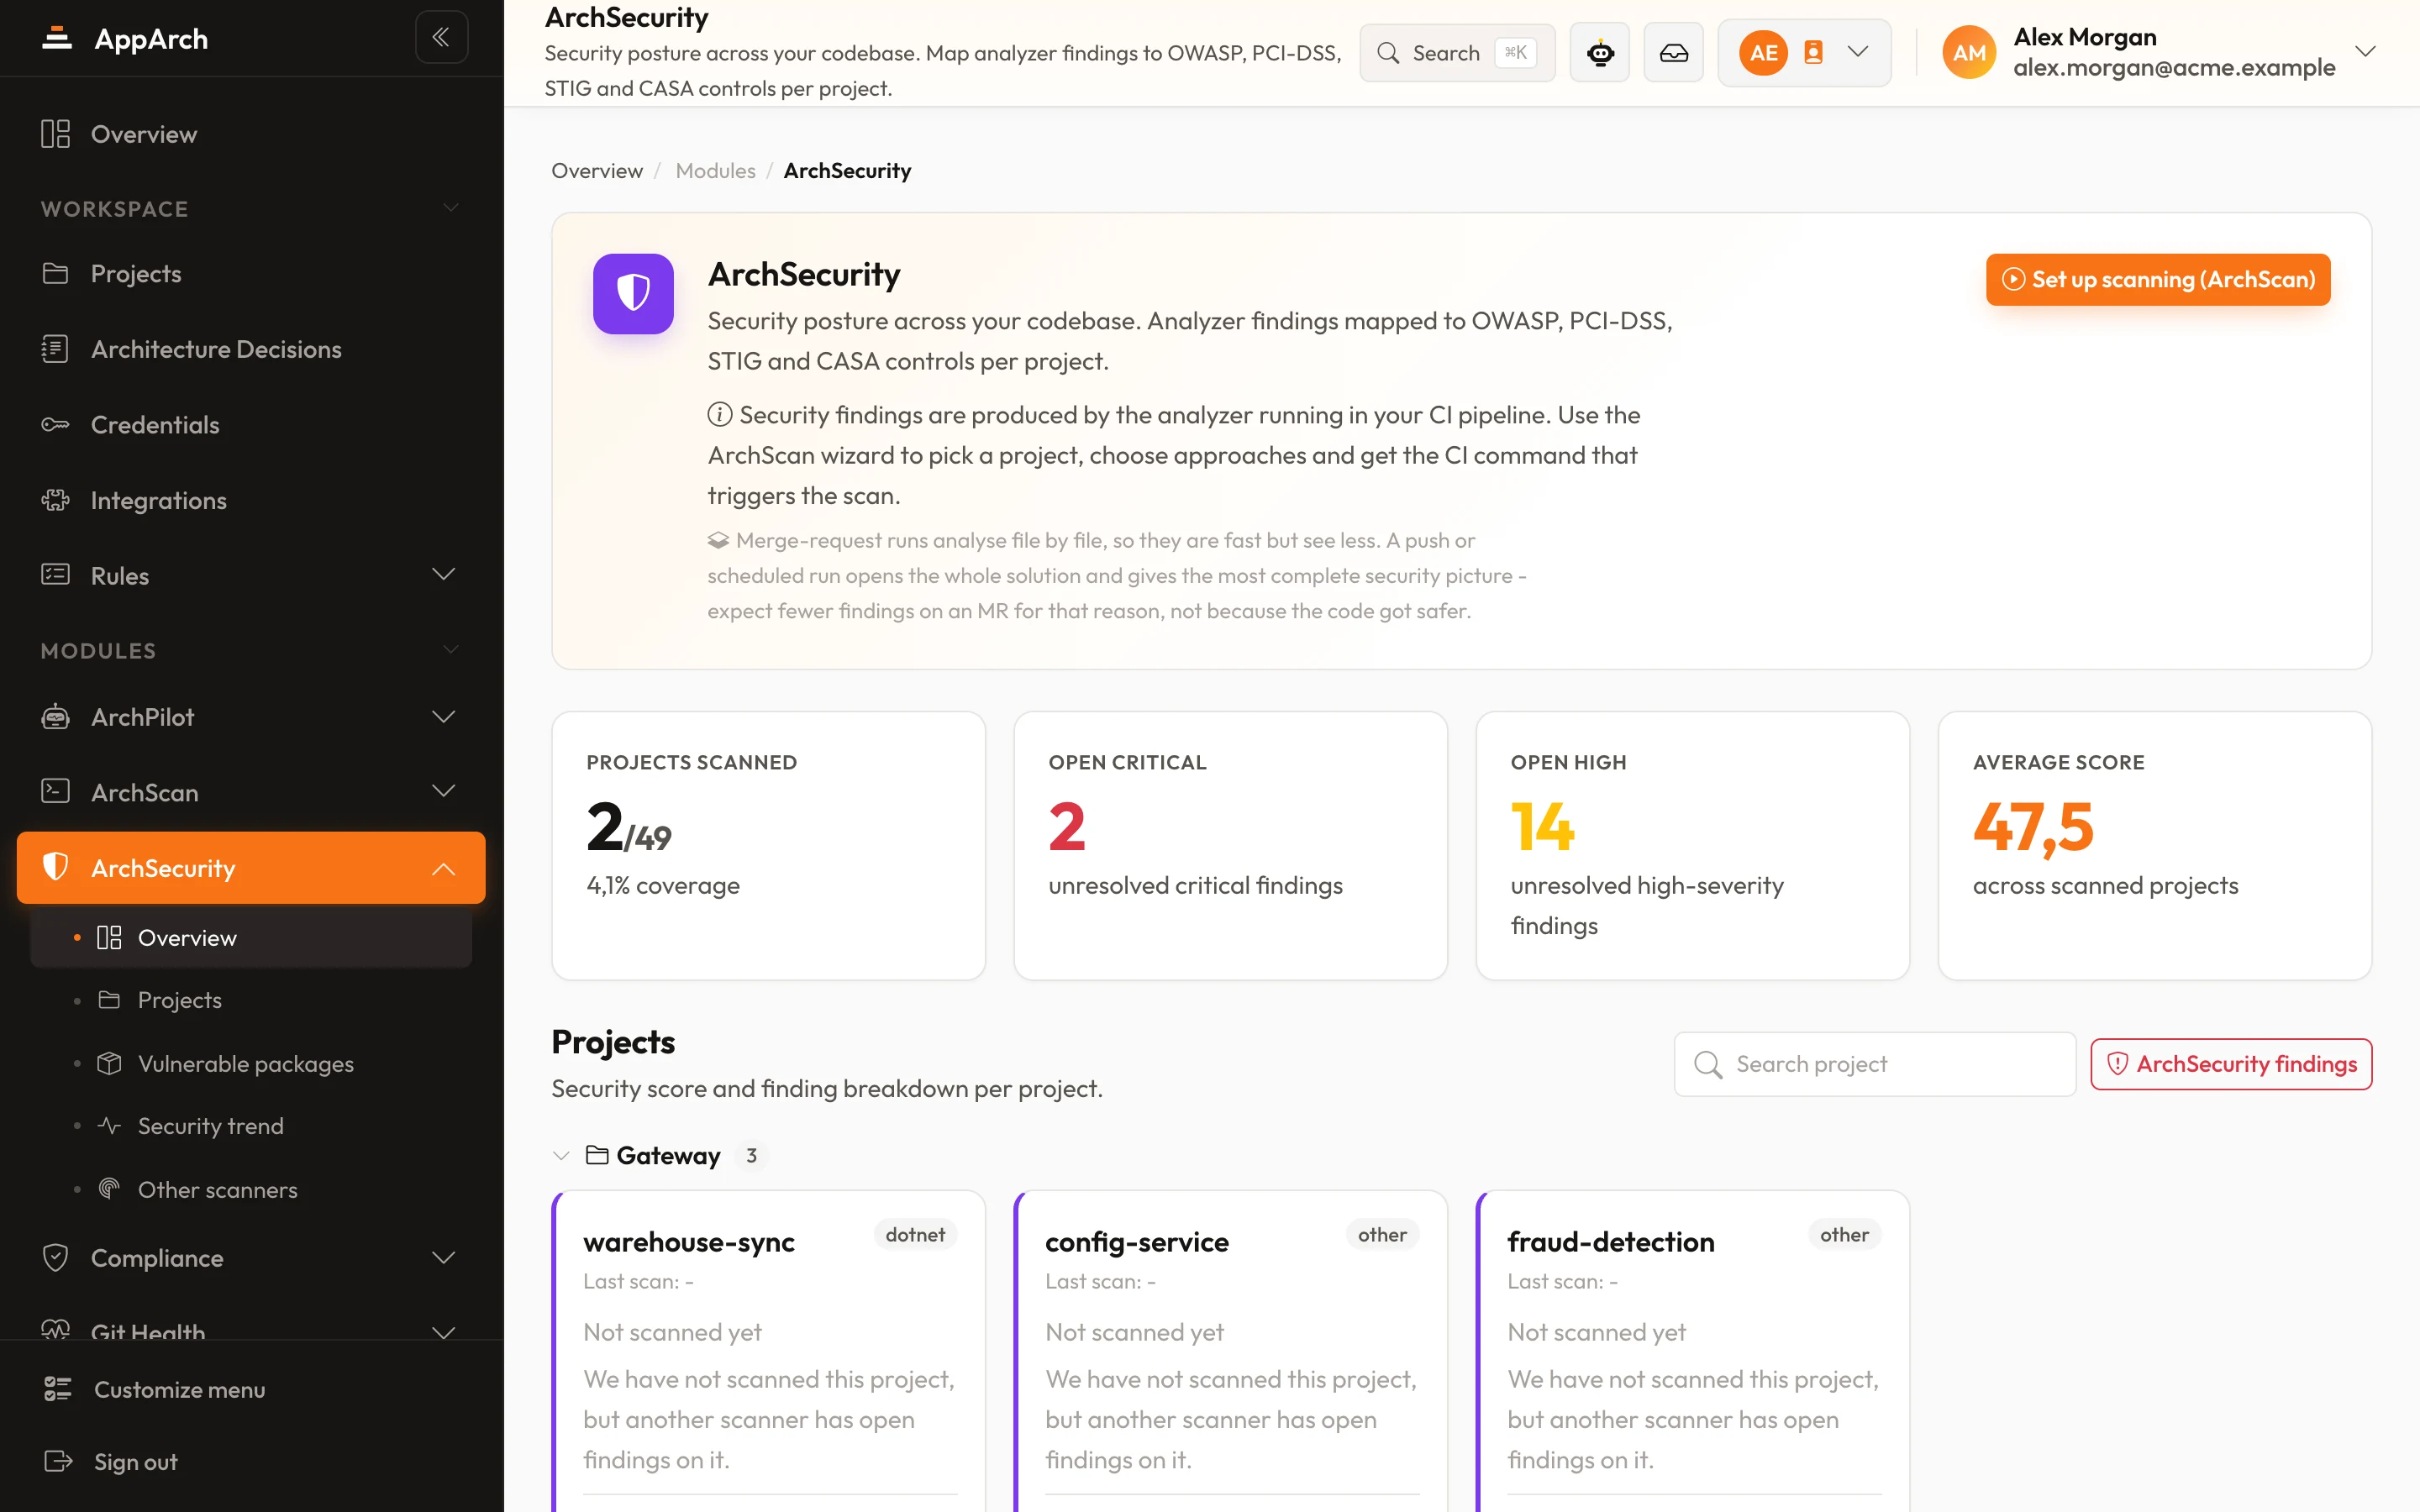
Təhlükəsizlik açıqlarını istehsala çıxmadan yaxalayın
Skan öz CI xəttinizdə işləyir; kod infrastrukturunuzdan çıxmır.