
طريقة إدارة مستودعاتك، مقيّمة في مكان واحد.
تفحص صحة Git طريقة إدارة كل مستودع لا محتواه: هل الفرع الافتراضي محمي، هل تُعتمد طلبات الدمج، هل تحمل الإيداعات مفتاح مهمة، هل أدوات الأمان في خط الإنتاج، هل الملفات الضرورية موجودة؟ 29 قاعدة ودرجة مرجّحة على GitHub وGitLab وBitbucket وAzure DevOps.

شاشات من تثبيت قيد التشغيل
ست مجموعات و29 قاعدة
تجيب كل قاعدة عن سؤال بنعم أو لا حول إدارة المستودع، ولها شدة ووزن.
حماية الفروع
الفرع الافتراضي محمي، لا دفع مباشر ولا دفع قسري، وفروع الإصدار والوسوم محمية.
قواعد طلبات الدمج
موافقة إلزامية وحد أدنى للموافقات ولا موافقة ذاتية، وحل النقاشات ونجاح خط الإنتاج قبل الدمج، وحذف الفرع المصدر بعده.
إمكانية التتبع
تحمل الإيداعات وعناوين طلبات الدمج مفتاح مهمة، وتتبع أسماء الفروع نمطاً، ونظام تتبع مهام متصل.
الأمان في CI
SAST وكشف الأسرار وفحص الاعتماديات والحاويات وSBOM وSonarQube مع تقارير طلبات الدمج - تُكتشف في خط الإنتاج بما في ذلك القوالب المضمّنة.
نظافة المستودع
CODEOWNERS، وملف قفل مُودَع، وقوالب لطلبات الدمج والمهام، وعدم إيداع ملفات أسرار (تُطابَق بالاسم ولا يُقرأ محتواها). أما README و.gitignore وSECURITY.md فتفحصها وحدة الامتثال.
AppArch نفسه
أرسل جامع تقريراً خلال آخر 30 يوماً، فالدرجات في كل مكان آخر محدّثة.
المجهول ليس صفراً
القاعدة التي لا تستطيع المنصة أو الرمز الإجابة عنها تُعلَّم «متخطاة» وتخرج من الدرجة. الاتصال برمز منتهٍ يظهر «0 من 2 قابلة للتقييم» لا «29 فشلاً». والأمر نفسه لخط إنتاج لا يُقرأ كاملاً: الملف المضمَّن غير المقروء يعني «متخطاة» لا «فاشلة».
لا تسجيل ولا شيء يُشغَّل يدوياً
يشارك كل مشروع متصل بـ Git منذ لحظة إضافته.
- 01
أضف مشروعاً
يُدرج أول فحص في الطابور لحظة إنشاء المشروع.
- 02
تبقى عمليات الفحص محدّثة
تعيد عمليات الفحص المجدولة التحقق من كل مستودع، فيظهر إعداد غُيّر الأسبوع الماضي دون أن يسأل أحد.
- 03
أصلح وراقب الدرجة
تذكر كل قاعدة فاشلة ما وجدته؛ وتظهر درجة المشروع في بطاقة الصحة بجانب درجات الوحدات الأخرى.
ما الذي يمكن فحصه على كل منصة
لا تكشف كل منصة كل إعداد عبر واجهتها البرمجية. وحين لا تستطيع الإجابة تُتخطى القاعدة وتخرج من الدرجة، ولا تُحتسب إخفاقاً أبداً.
| GitLab | GitHub | Bitbucket | Azure DevOps | |
|---|---|---|---|---|
| الفرع الافتراضي وفروع الإصدار محمية | ||||
| قواعد الدمج: موافقات، لا موافقة ذاتية، خط نشر أخضر، نقاشات محلولة | تُتخطى | تُتخطى | ||
| لا force push ولا دفع مباشر إلى الفرع الافتراضي | تُتخطى | تُتخطى | ||
| حذف الفرع المصدر بعد الدمج | تُتخطى | تُتخطى | ||
| وسوم محمية، ومفتاح مهمة إلزامي في قواعد الفروع | تُتخطى | تُتخطى | تُتخطى | |
| مفاتيح المهام في الإيداعات وعناوين طلبات الدمج، وتسمية الفروع | ||||
| CODEOWNERS وملف القفل والقوالب، ولا ملفات أسرار مُودعة | جزئياً | جزئياً | ||
| أدوات الأمان في CI: SAST والأسرار والتبعيات والحاويات وSBOM وSonarQube | ||||
| الـ Collector نشط ونظام تتبع المهام متصل |
القواعد التي تفحص عناصر عديدة تمنح نقاطاً جزئية: فرع واحد غير محمي من سبعة لا يكلّف كسبعة.
كل طلبات الدمج من كل المزوّدين في قائمة واحدة
تجمع صحة Git أيضاً طلبات الدمج لمساحة العمل في مكان واحد أياً كانت منصتها.
- صفِّ حسب الحالة والمشروع والكاتب والفرع الهدف، أو ابحث
- شارة تربط كل طلب دمج تمت مراجعته بتقرير ArchPilot
- يُظهر مرشح «أطول من المعتاد» في Archito ما تعثّر

أسئلة حول صحة Git
ما المنصات التي يغطيها؟
هل يقرأ شيفرتنا؟
ما الصلاحيات التي يحتاجها الرمز؟
هل تغيّر صحة Git درجاتنا الأخرى؟
شاهده داخل المنتج
كل لقطات الشاشة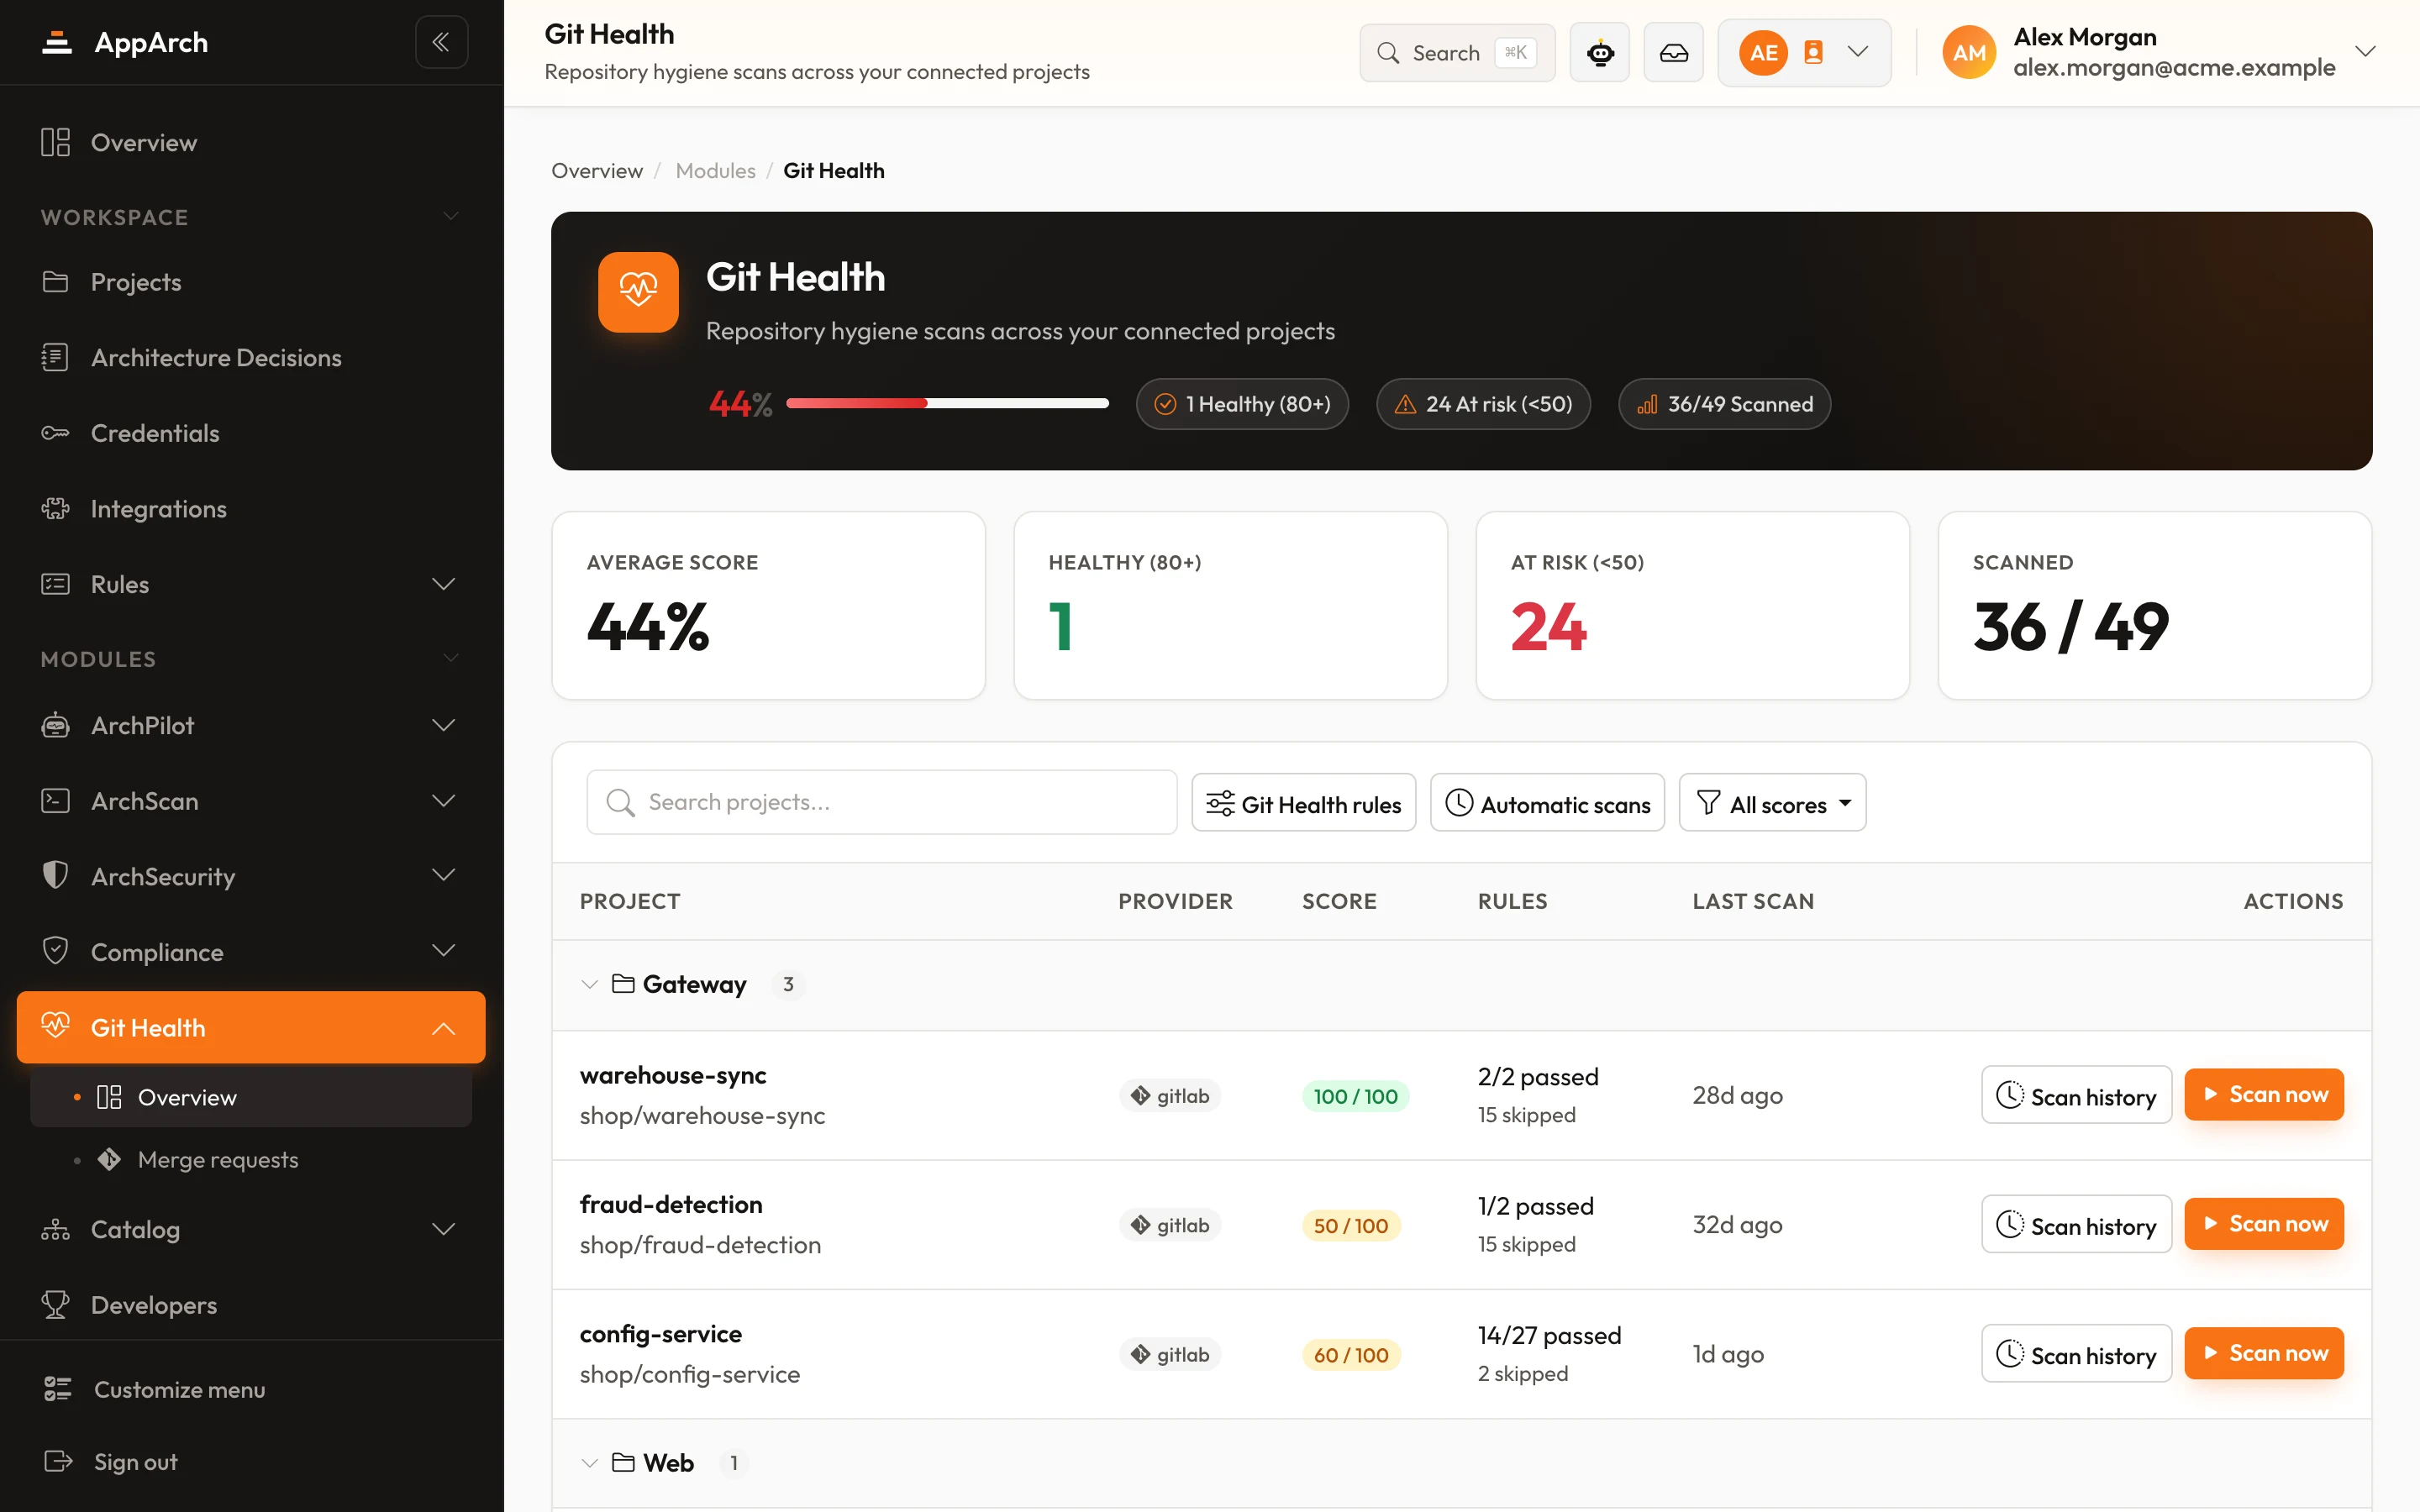
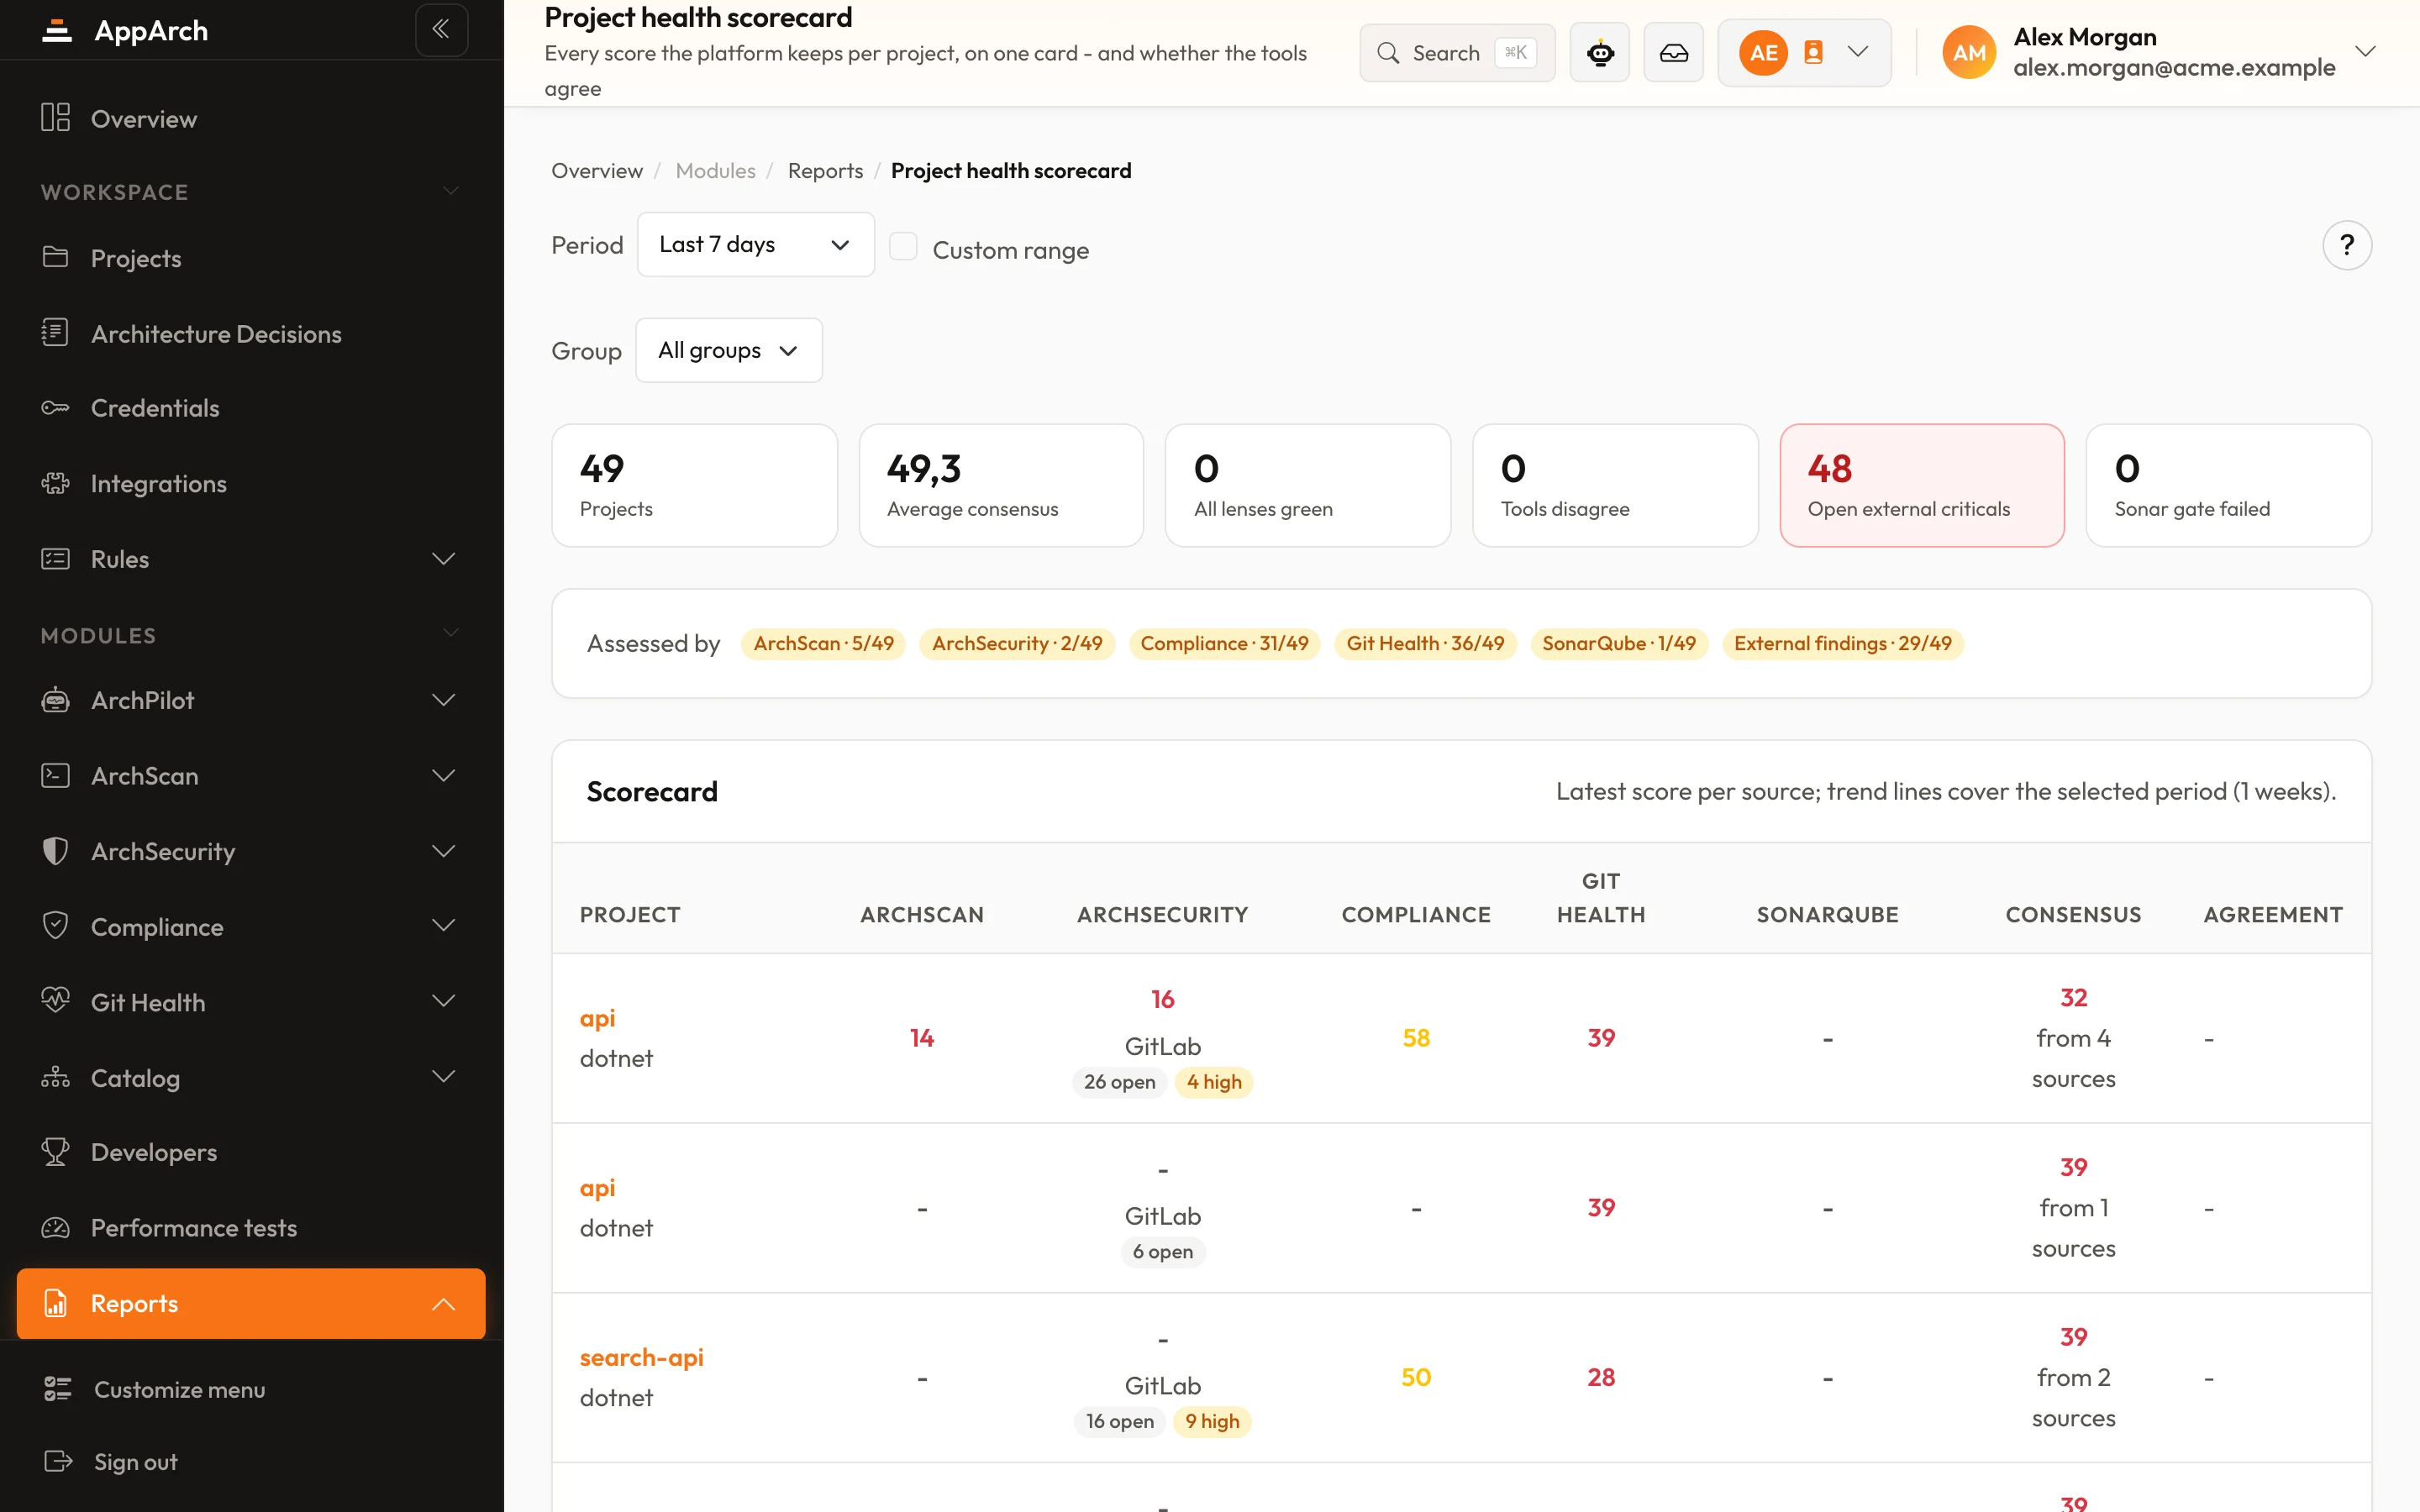
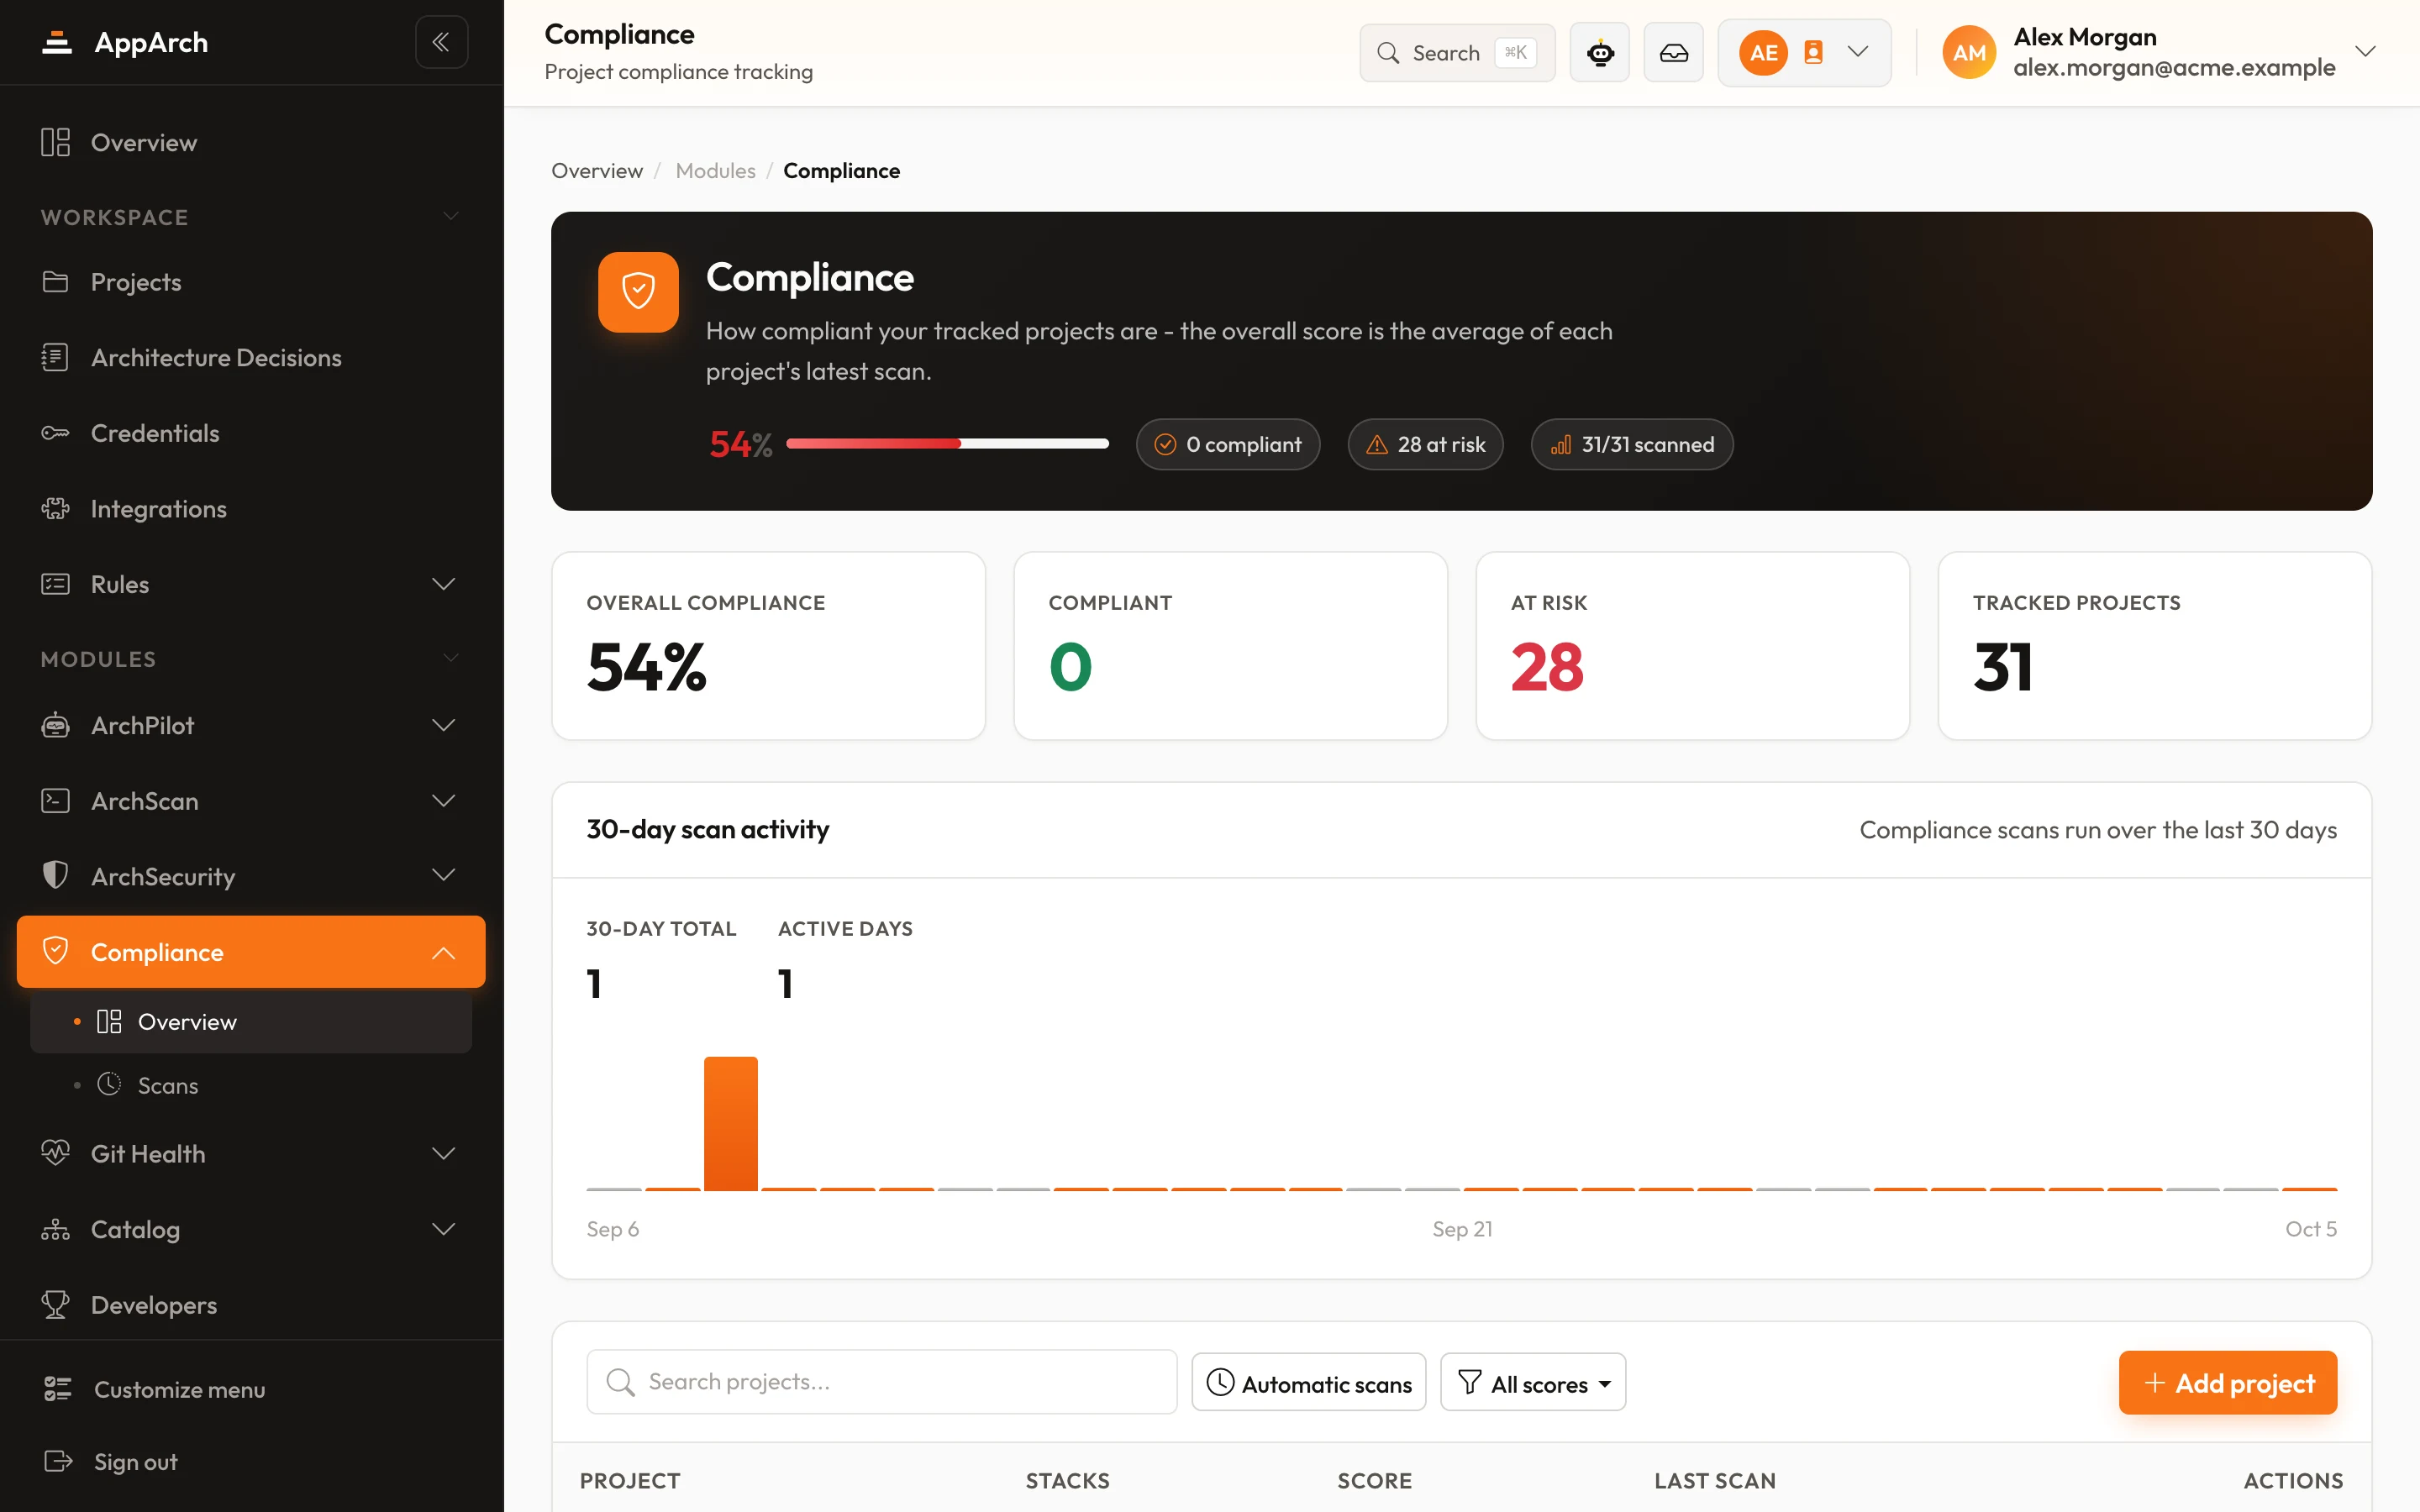
شاهد كيف تُدار مستودعاتك فعلاً
اربط مزوّد Git خلال إثبات المفهوم؛ تصل أولى الدرجات بمجرد إضافة المشاريع.