ست مواقف تتكرر مراراً في هذا الدور، وما يفعله AppArch حيال كل منها.
01
كل سؤال عن الجودة يُجاب عنه بالحدس
عشرون مشروعاً وخمسة فرق، والطريقة الوحيدة للمقارنة هي سؤال قادة الفرق. كل إجابة صادقة، لكن لا يمكن مقارنة أي منها بالأخرى.
ما يفعله AppArch
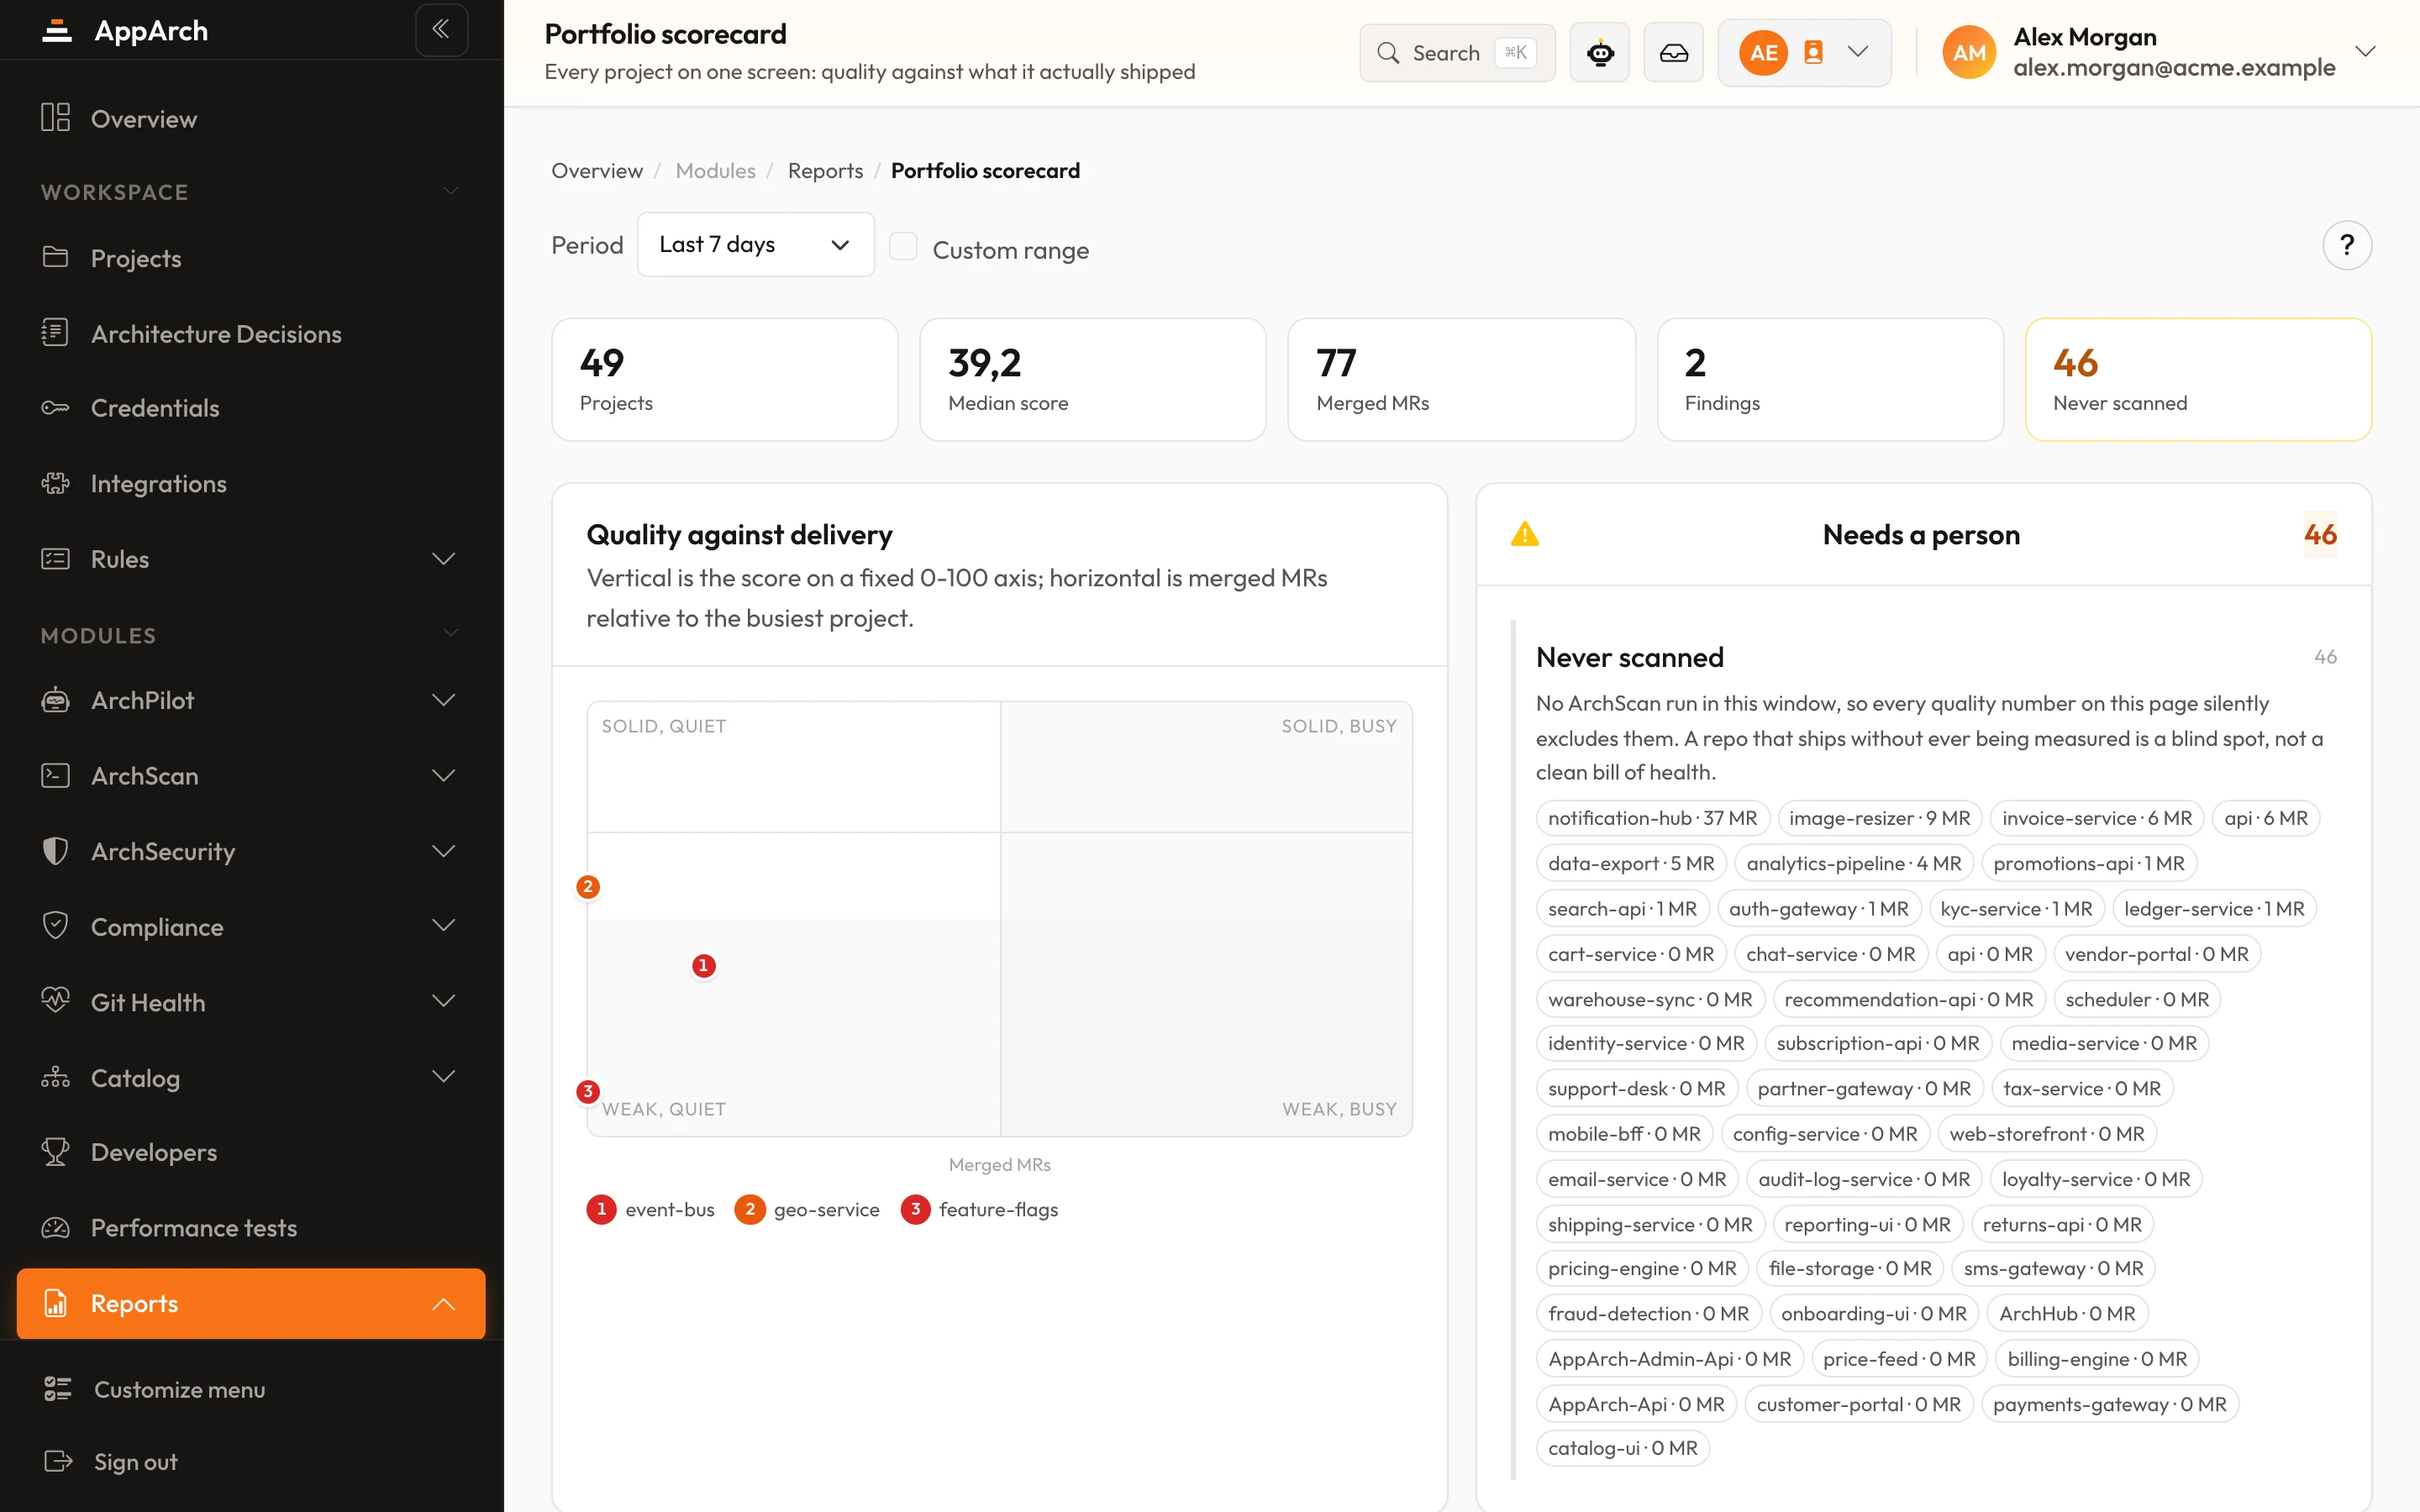
يمنح عرض المحفظة كل مشروع درجة معمارية واحدة مُعايَرة حسب حجم الكود مع اتجاهها. أي مشروع يتراجع وأي مشروع يتعافى: جدول مرتب يمكنك التعمق فيه حتى الملاحظة الواحدة.
الإنفاق على الذكاء الاصطناعي يزداد وأثره يظل غامضاً
تُجدَّد تراخيص مساعدي البرمجة بالذكاء الاصطناعي كل عام، والدليل الوحيد على الطاولة هو مدى إعجاب المطورين بها كما يقولون.
ما يفعله AppArch
يعرض AI Impact فيمَ أُنفق مفتاح الذكاء الاصطناعي لكل شخص ولكل نموذج، وكيف تغيّرت الدرجة ونسبة طلبات دمج الإصلاح ومدة الدمج في الأسابيع نفسها. تجدد العقد بأرقامك لا بشعار.
يطلب المدقق أدلة على OWASP أو PCI DSS، فيخسر مهندسان سبرنت كاملاً في جمع لقطات شاشة من ثلاث أدوات مختلفة.
ما يفعله AppArch
يربط ArchSecurity كل ملاحظة أمنية عبر رمز CWE الخاص بها بـ OWASP Top 10 وPCI DSS وSTIG وCASA، وتتحدث التقارير مع كل فحص. ويضيف Compliance سياسات المستودعات، من حماية الفروع إلى ملفات Dockerfile التي لا تعمل بصلاحيات root.
تتأخر الإصدارات، وكل اجتماع مراجعة يلقي اللوم على شيء مختلف: المراجعات، الاختبارات، خط النشر، الفريق الآخر.
ما يفعله AppArch
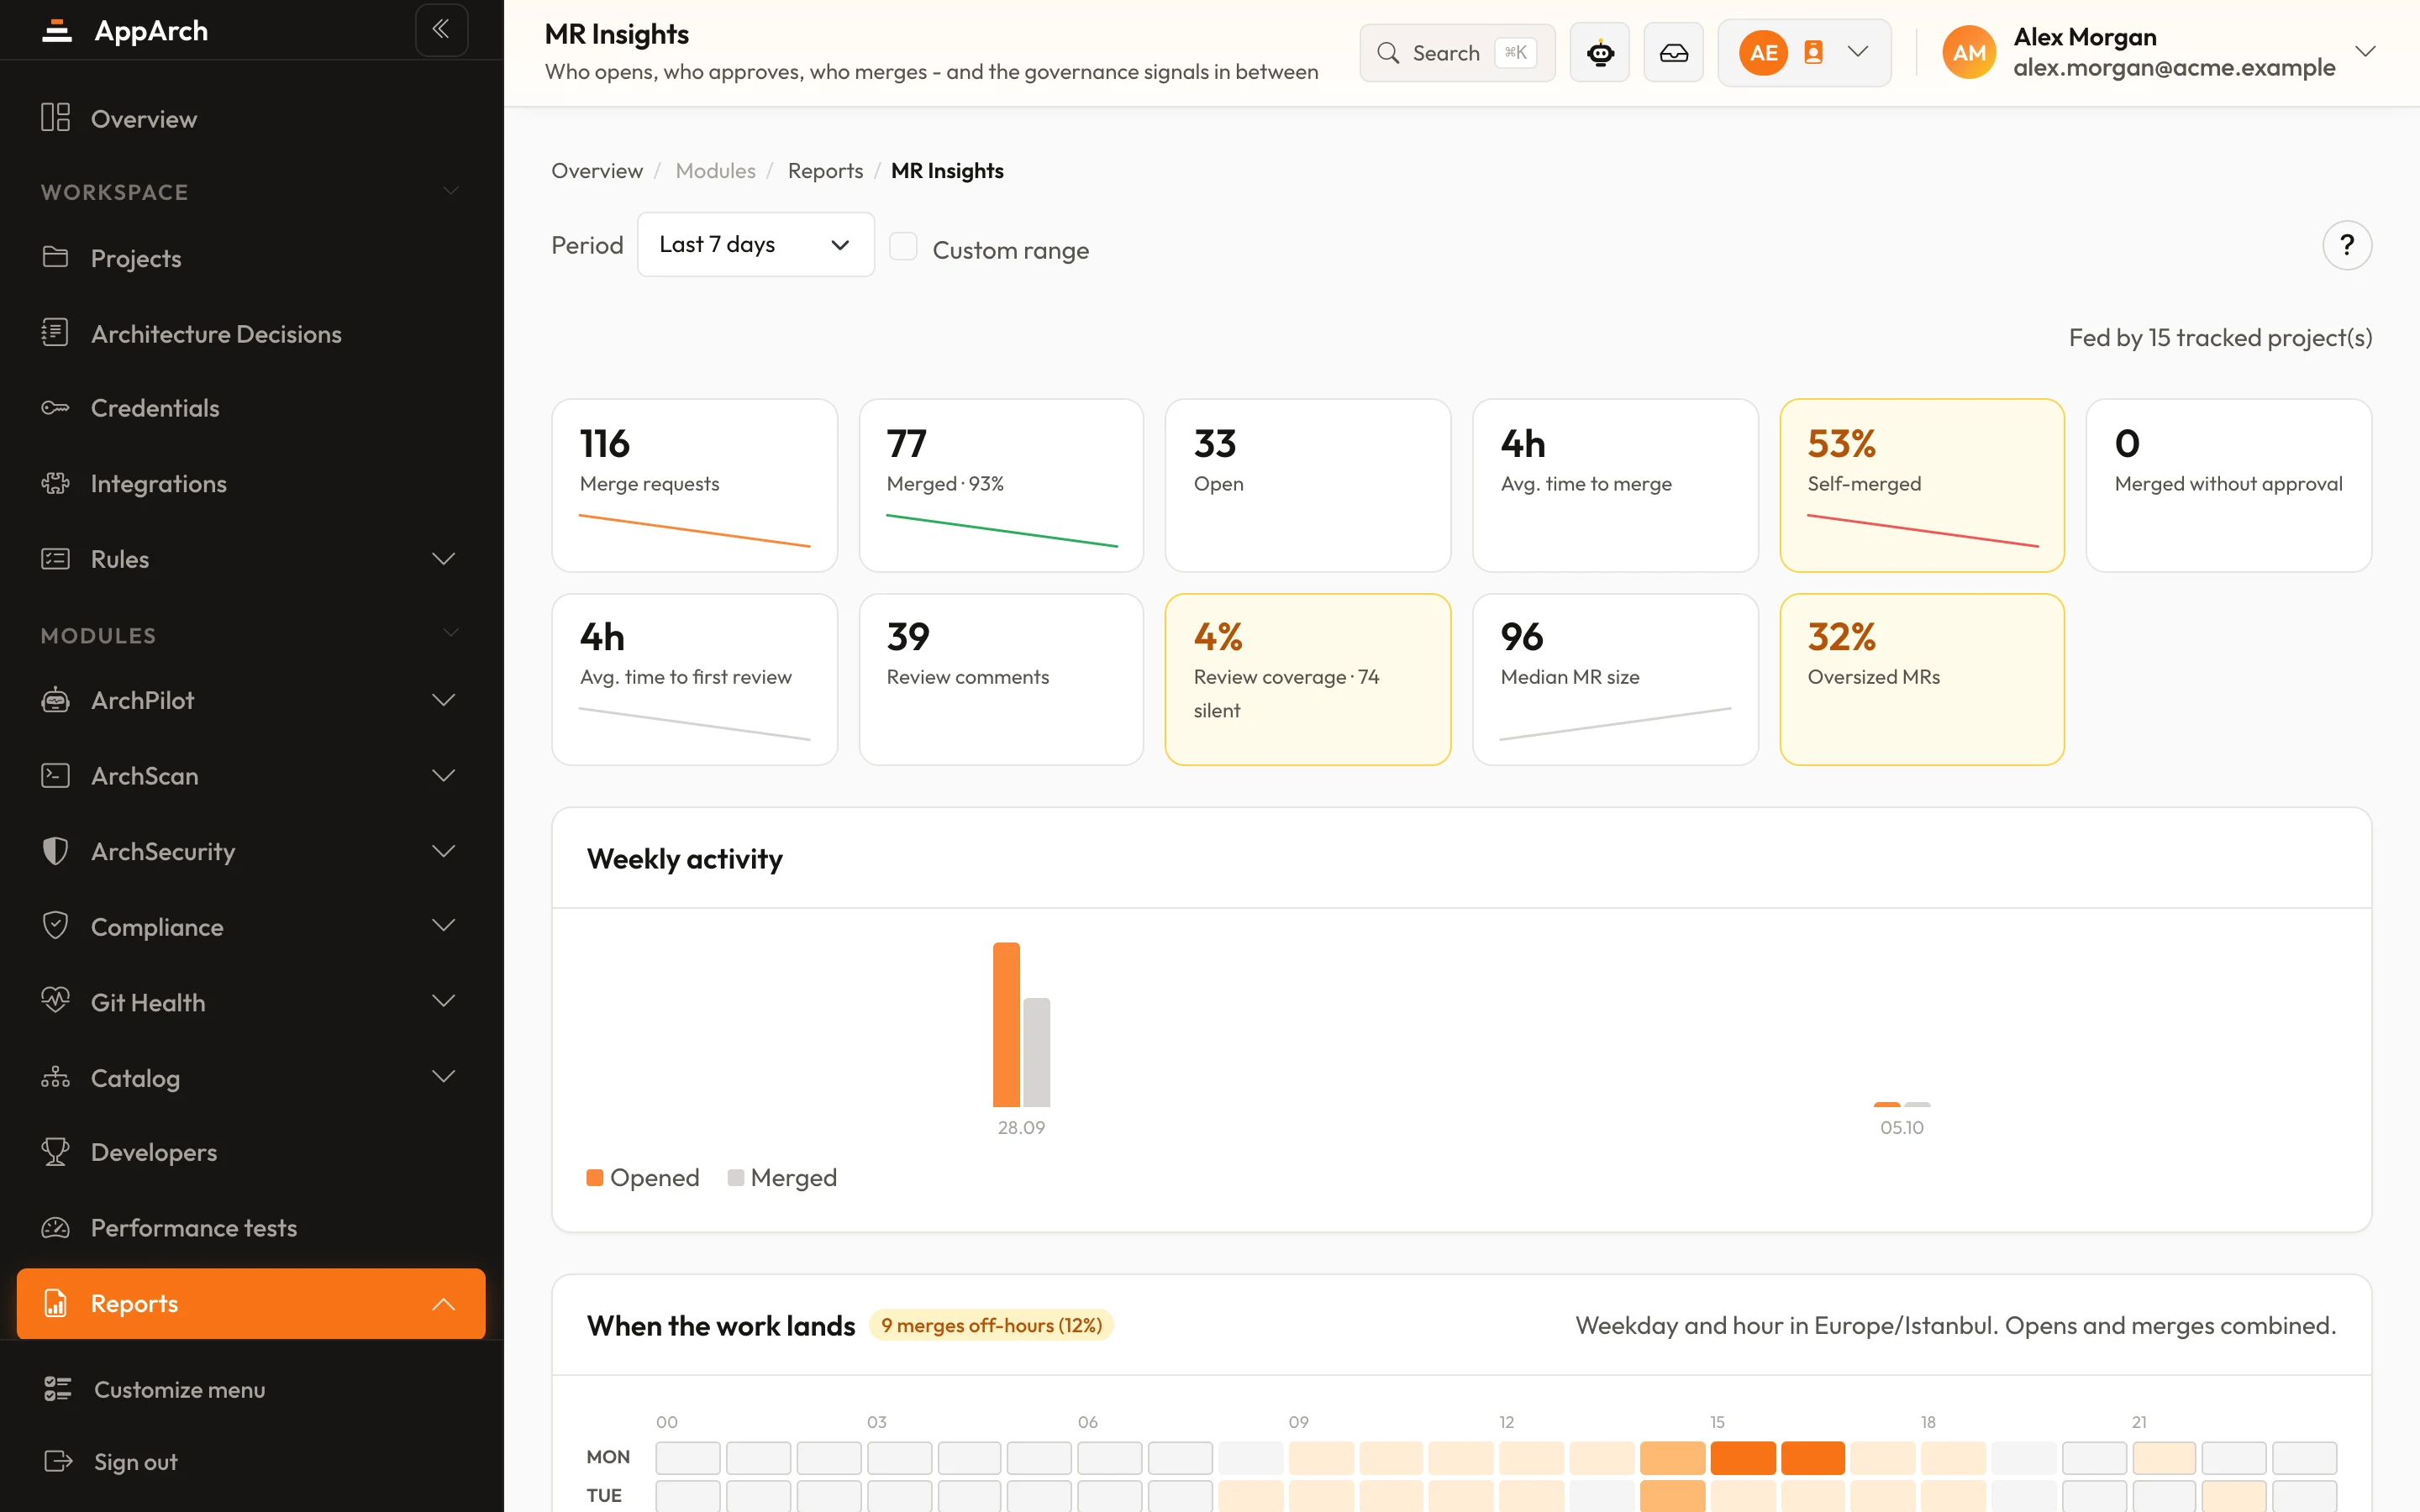
يوضح MR Insights أين تنتظر طلبات الدمج حسب الفريق والمشروع. يأتي تكرار النشر ومدة التسليم من سجلات نشر حقيقية؛ ومع ربط Dynatrace أو New Relic أو Percona PMM تمتلئ أيضاً نسبة فشل التغييرات وزمن الاستعادة.
تطلب معظم أدوات التحليل نسخة من الكود المصدري على خوادمها، وبالنسبة لبنك أو مؤسسة حكومية ينتهي هذا الحديث قبل أن يبدأ.
ما يفعله AppArch
يُثبَّت AppArch على خوادمك بملف docker compose واحد ومعالج إعداد، وتعمل المحللات داخل CI الخاص بك. لا يغادر الكود المصدري شبكتك أبداً؛ تصل الملاحظات وحدها إلى اللوحة.
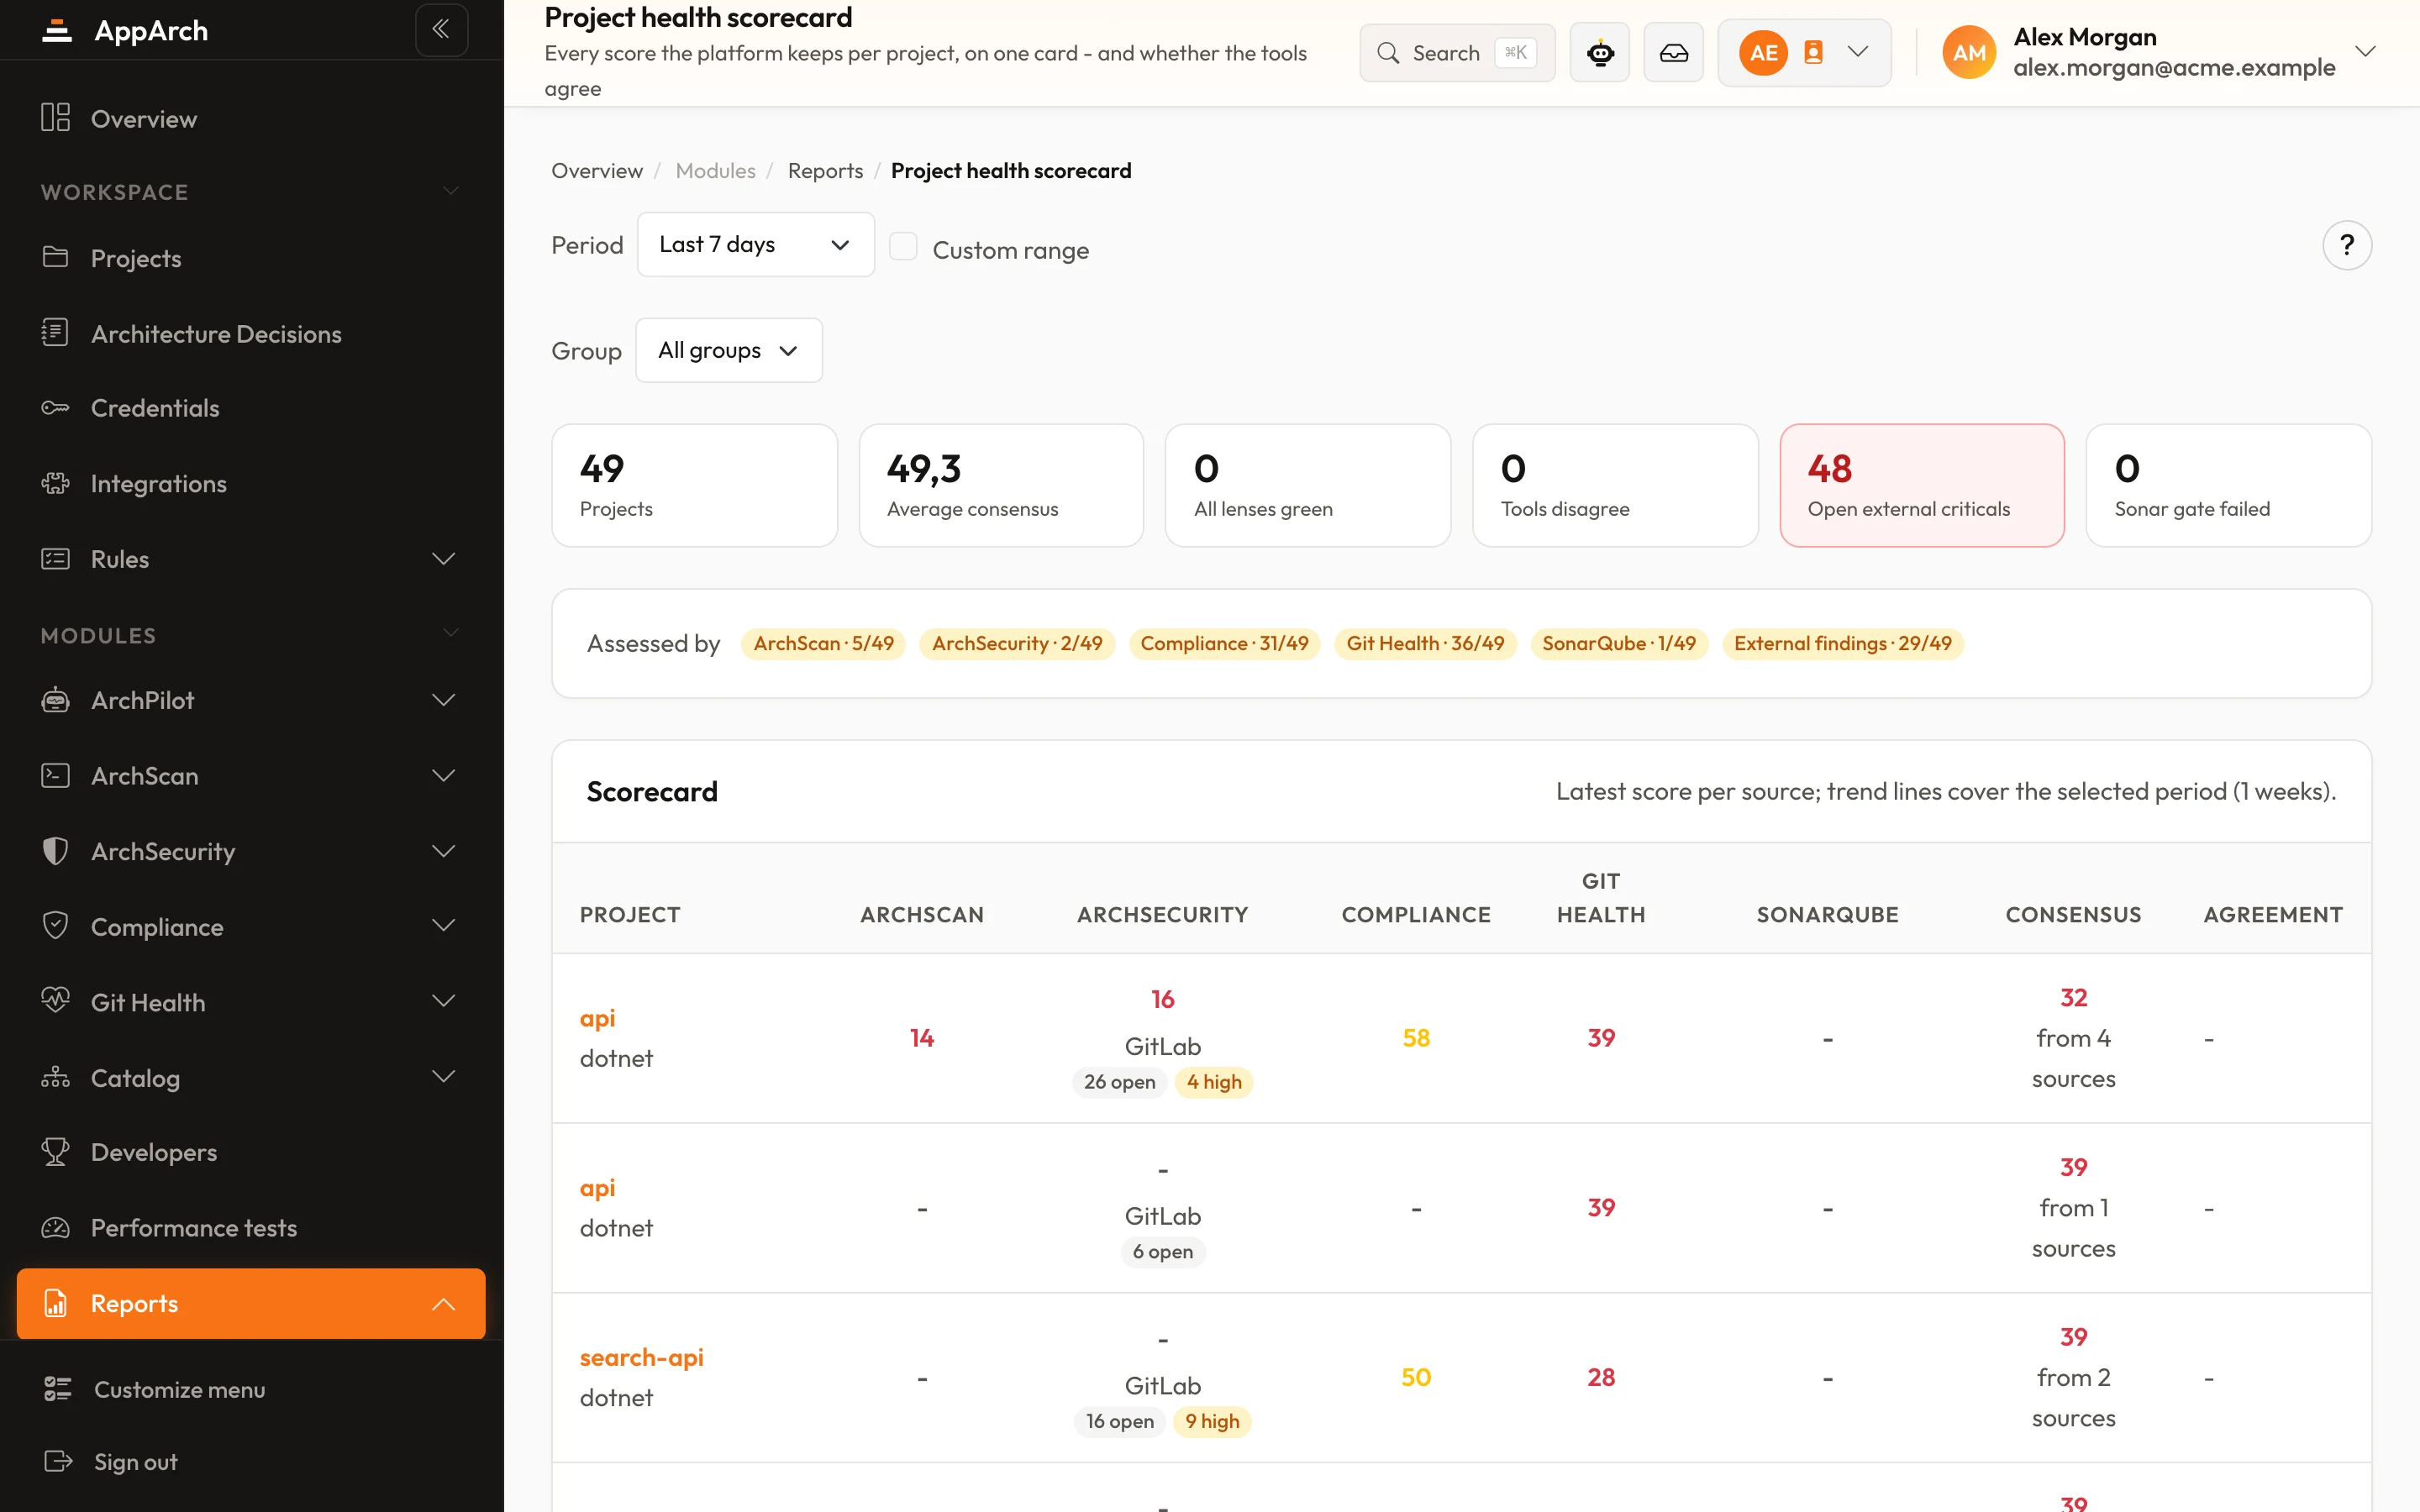
بطاقة المحفظةالجودة مقابل التسليم لكل مشروع، والمستودعات التي تُصدِر دون أن تُقاس أبدًا.بطاقة صحة المشاريعكل الدرجات التي تحفظها المنصة لكل مشروع جنبًا إلى جنب، وهل تتفق الأدوات.تحليلات طلبات الدمجمن يفتح ومن يوافق ومن يدمج: زمن الدمج والدمج الذاتي وتغطية المراجعة ومتى يصل العمل.