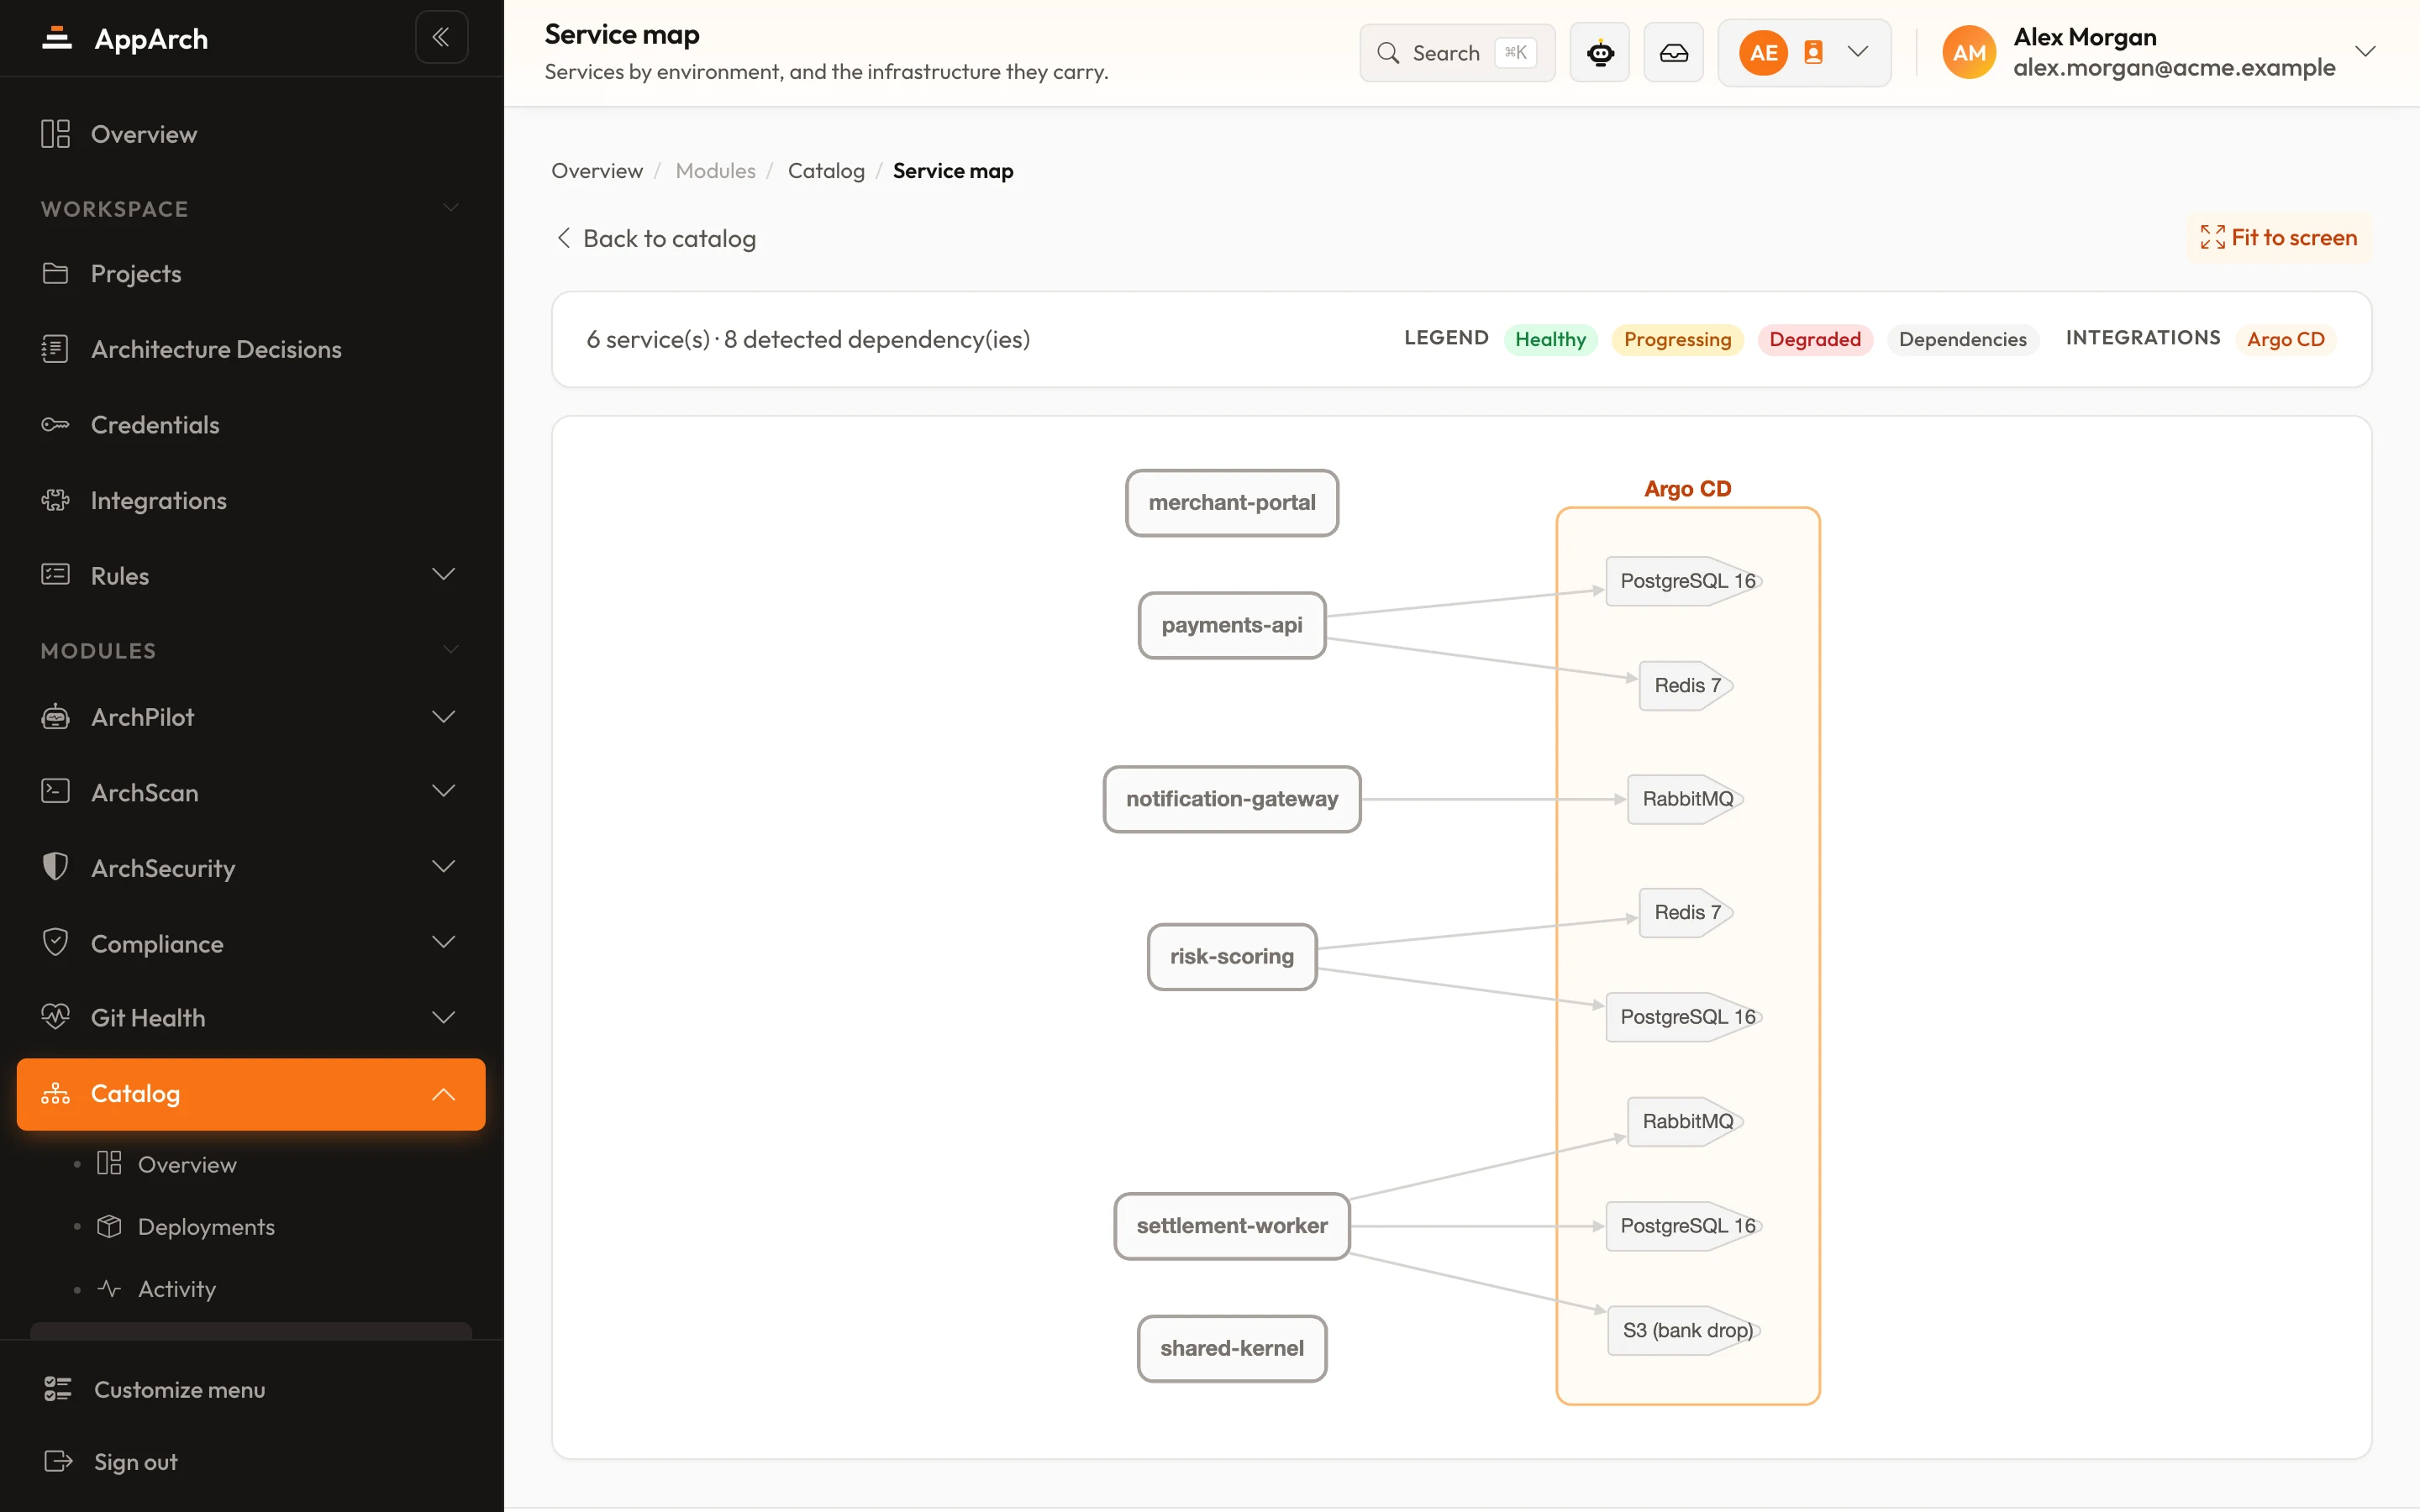
يعمل التحليل في CI لديك وعلى بنيتك؛ لا يغادر الكود أبدًا. يتصل Argo CD وFlux وKubernetes، ويسجَّل في الكتالوج أي إصدار يعمل وأين، والتثبيت المعزول متاح أيضًا.
ست مواقف تتكرر مراراً في هذا الدور، وما يفعله AppArch حيال كل منها.
01
كل أداة جديدة تُفسد خط النشر أكثر قليلاً
كل ماسح يريد وكيله الخاص أو خادمه الخاص أو Docker-in-Docker، وكل واحد يضيف دقائق وأنماط فشل جديدة إلى البناء.
ما يفعله AppArch
AppArch مهمة جاهزة واحدة: مقتطفات لـ GitHub Actions وGitLab CI وBitbucket Pipelines وAzure Pipelines، وأمر docker run بسيط لـ Jenkins وكل ما عداه. بلا Docker-in-Docker، بلا وكيل، بلا خادم إضافي.
تبدأ كل أداة جديدة باستبيان أمني، والسؤال الأول هو نفسه دائماً: هل يغادر الكود المصدري مبنانا؟
ما يفعله AppArch
الإجابة لا. يعمل التحليل على المشغّل الخاص بك ولا ينتقل إلى اللوحة سوى الملاحظات، واللوحة نفسها تعمل على خوادمك. والتثبيت المعزول عن الإنترنت هو المنتج نفسه.
عطّل أحدهم حماية الفرع من أجل إصلاح عاجل في مارس. لم يُعِد أحد تفعيلها، ولم يلاحظ أحد.
ما يفعله AppArch
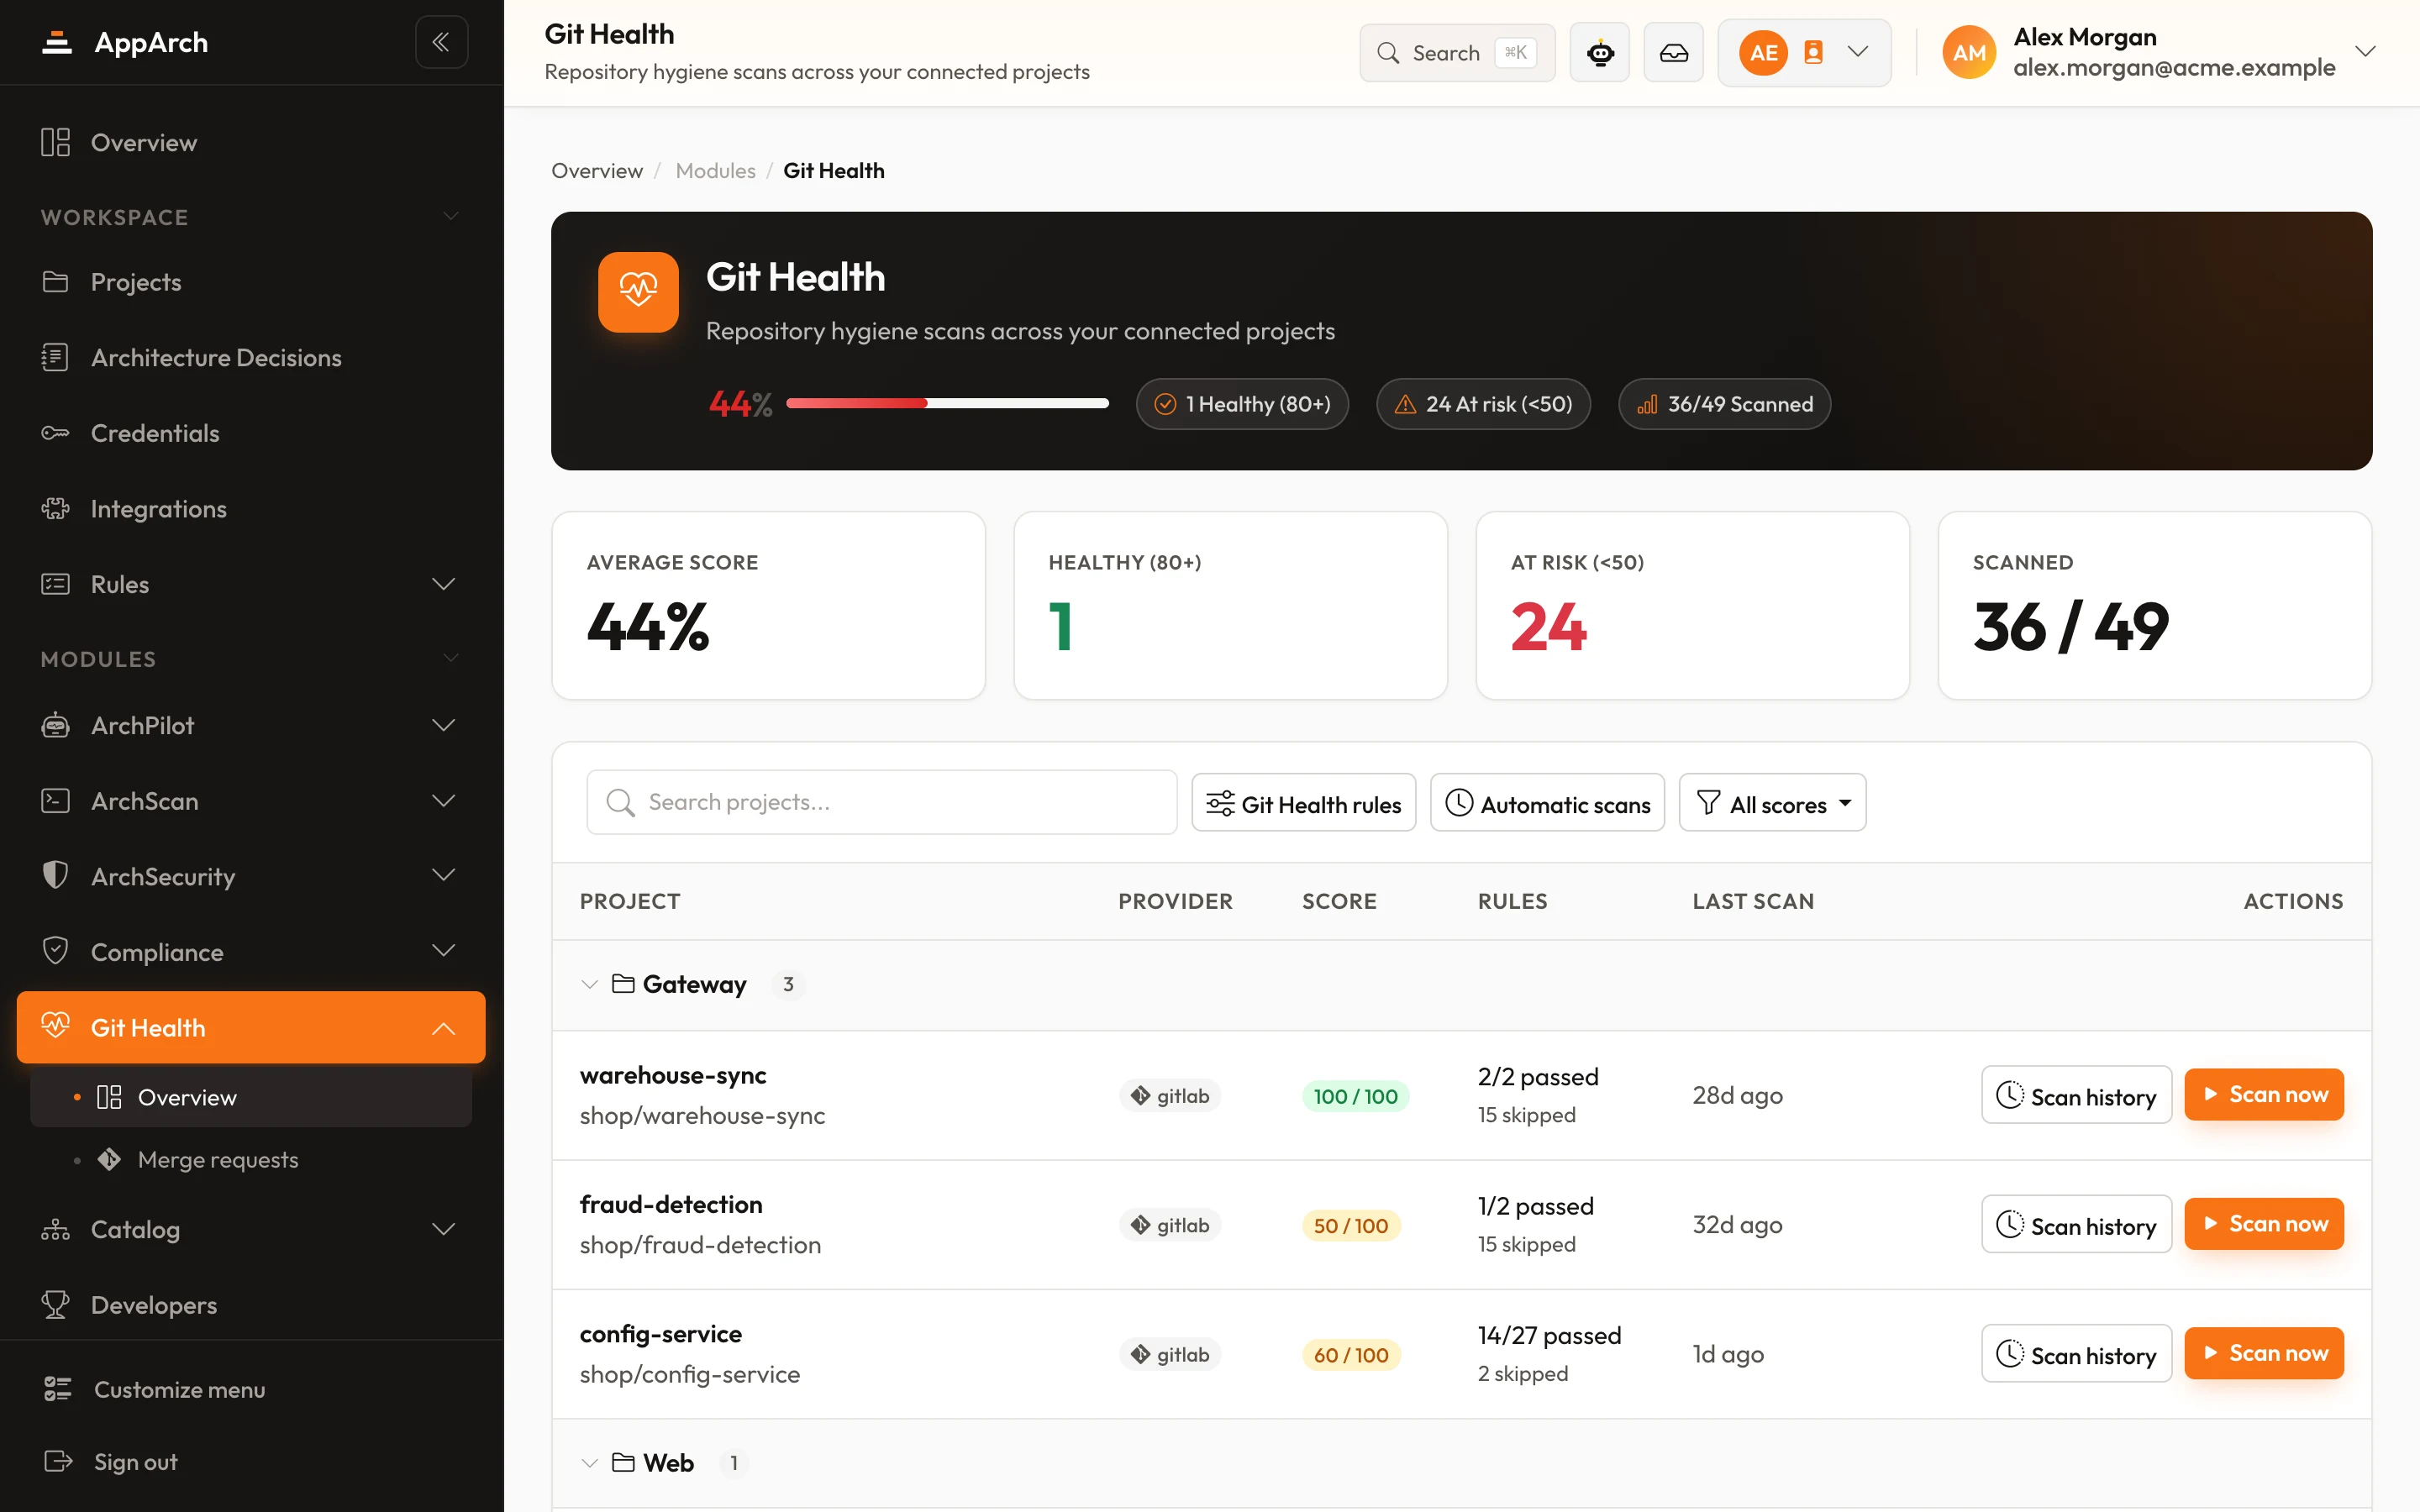
يفحص Git Health كل مستودع وفق 29 قاعدة: فرع افتراضي محمي، وإيقاف force push، وموافقات إلزامية، وفحص الأسرار وSAST في CI، وملفات سرية رُفعت بالخطأ. يظهر الانحراف صفاً أحمر لا حادثاً.
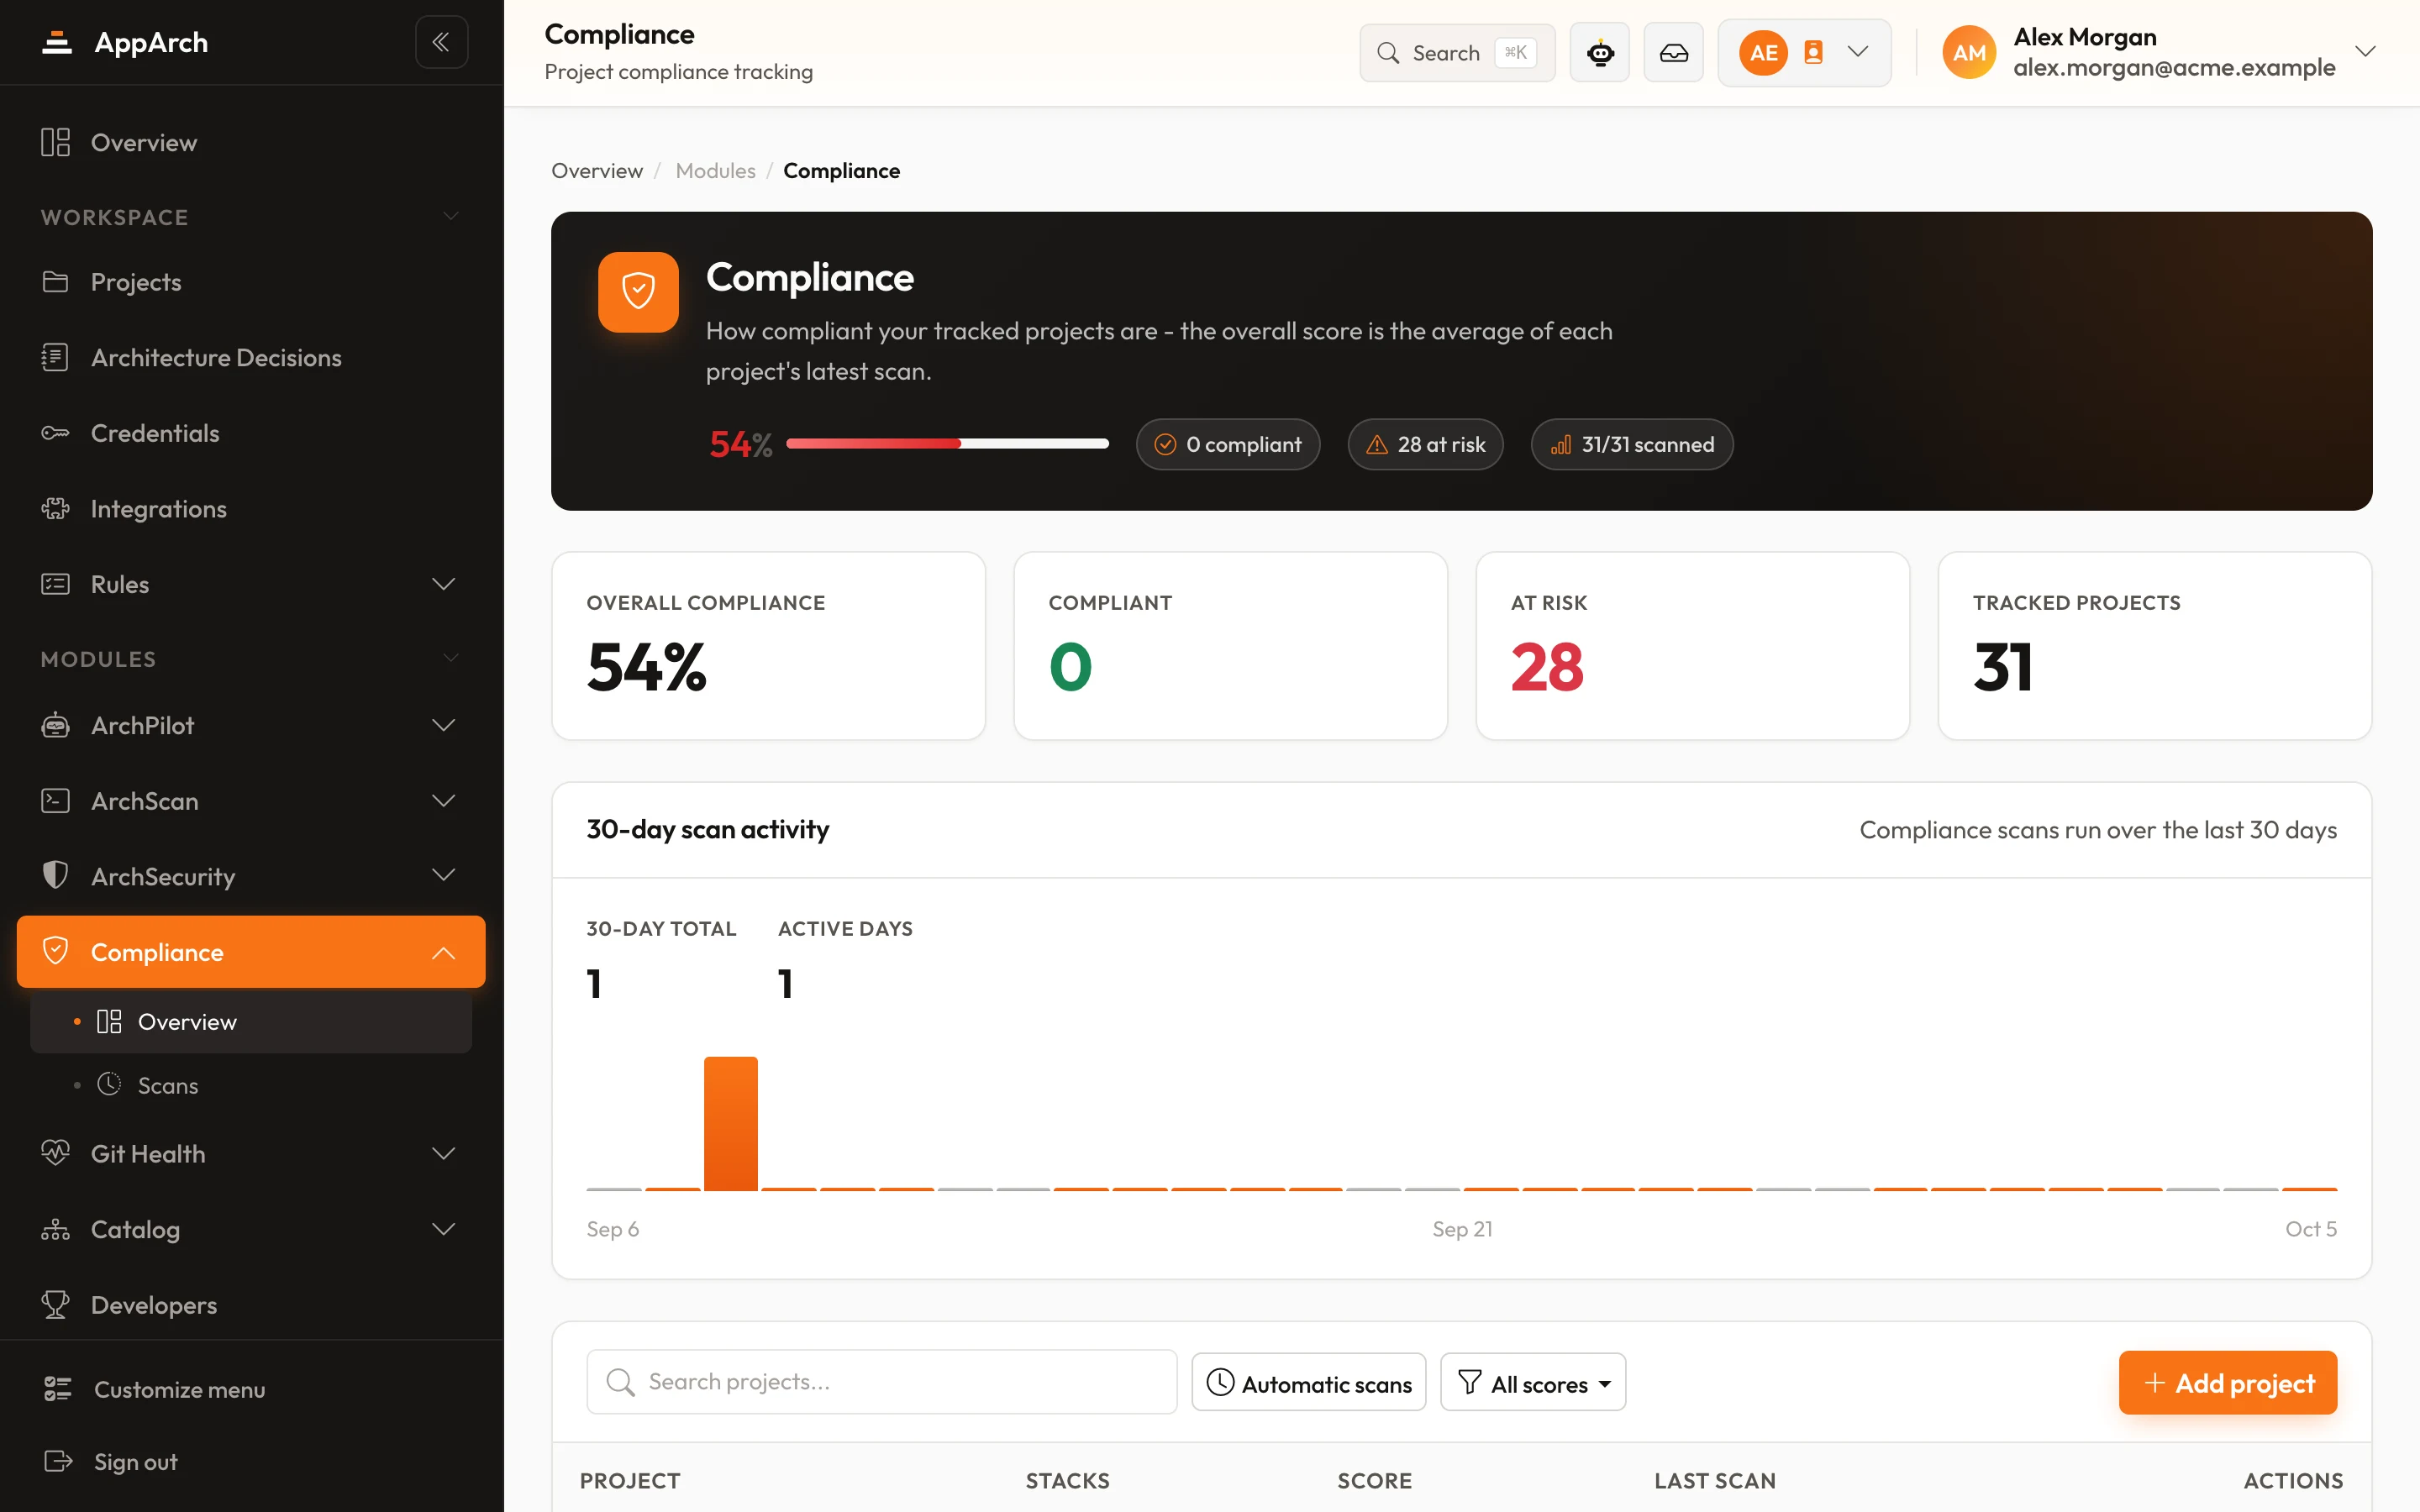
صحة Gitنظافة المستودعات لكل مشروع: حماية الفروع وقواعد الدمج، مُقيَّمة ومجمَّعة.الامتثالمدى امتثال كل مشروع متابَع، مع عدد المشاريع المعرضة للخطر ونشاط الفحص لمدة 30 يومًا.خريطة الخدماتالخدمات حسب البيئة والبنية التحتية التي تعتمد عليها، مكتشفة من عمليات النشر.