
حوّل فحصًا واحدًا إلى أربعة أطر امتثال.
يُجري ArchSecurity تحليلًا ساكنًا موسومًا بـ CWE على شيفرتك المصدرية ويربط النتائج بأطر OWASP وPCI وSTIG وCASA.

شاشات من تثبيت قيد التشغيل
فحص واحد، أربعة تقارير
تُربط النتائج الموسومة بـ CWE بأبرز أطر الأمان.
أهم 10 مخاطر للويب.
امتثال بيانات البطاقات.
أدلة التحصين.
تقييم أمان التطبيقات.
عمود فقري قائم على CWE
تُوسم كل نتيجة بمعرّف CWE؛ وتُشتق تقارير الأطر من هذا المصدر الوحيد.
- 01فحص
الكود المصدري
تحليل ثابت في CI.
- 02CWE
نتيجة موسومة
CWE-89, CWE-79, …
- 03كتالوج
تعيين الأطر
CWE → OWASP/PCI/STIG/CASA
- 04المخرجات
تقرير الامتثال
مرتب حسب الخطورة.
ثلاثة مصادر وقائمة واحدة
تحمل كل ملاحظة وسماً يبيّن مصدرها. تُعرض معاً دون دمج، وكل تقرير إطار يقرأ من القائمة نفسها.
- SAST
قواعد AppArch في CI الخاص بك
تحليل ساكن للكود المصدري، وكل ملاحظة موسومة بـ CWE مع الملف والسطر ومقتطف الكود.
- CVE · GHSA
حزم معروفة الثغرات
تُطابَق الحزم التي وجدها ArchScan على خادمك مع قائمة تنبيهات CVE وGHSA المرفقة بكل إصدار، ويمكن للمشغّل استيراد المزيد. وتُوسم المطابقات بـ CWE-1104.
- GitLab · SonarQube
GitLab وSonarQube
تُزامَن ملاحظات تقرير الثغرات في GitLab وملاحظات SonarQube كل أربع ساعات. وما يختفي من المصدر يُعلَّم محلولاً ولا يُحذف أبداً.
يمكن لفحص اختياري عبر الإنترنت مقابل OSV سدّ الفجوات؛ وهو معطّل افتراضياً ولا يرسل إلا السجل واسم الحزمة والإصدار.
كيف يُقيَّم تقرير الإطار
كل ضابط إما مُعلَّم أو نظيف أو غير مُقيَّم. ويكون غير مُقيَّم حين لا تبحث أي قاعدة للغتك عن أي من CWE الخاصة به؛ فيخرج من المقام بدل أن ينجح مجاناً.
100 × (1 − 2.1 / 8) = 74 8 ضوابط مُقيَّمة
العقوبة حسب أشد ملاحظة مفتوحة للضابط- حرج1.0
- خطأ0.7
- تحذير0.4
- معلومة0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
الملاحظة التي لا يرتبط CWE الخاص بها بأي ضابط تُحتسب غير مرتبطة وتُعرض، ولا تُسقط بصمت.
نظرة أقرب
فحص SAST واحد - مخرجات موحّدة وقابلة للتدقيق.
نتائج موسومة بـ CWE
تحمل كل نتيجة معرّف CWE؛ وتُشتق جميع تقارير الأطر من هذا العمود الفقري الوحيد.
تعيين الأطر
يتحوّل فحص واحد إلى تقارير OWASP Top 10 وPCI-DSS وSTIG وCASA في آنٍ واحد.
تحديد الأولويات
تُرتّب النتائج حسب الخطورة - الحرجة في الأعلى والضوضاء في الأسفل.
كتالوج مُصان
يُدار تعيين CWE→الإطار عبر كتالوج مُصان؛ وتتحسّن التقارير كلما أُضيفت قواعد جديدة.
تحليل ثابت عميق
يفحص الكود المصدري بحثًا عن الحقن والتسريب ونقاط الضعف دون تشغيل الكود.
يعمل في CI الخاص بك
يعمل الفحص على بنيتك التحتية؛ ولا يغادرها الكود المصدري أبدًا.
إغلاق الملاحظة قرار مُسجَّل
لا يغلقها إلا مسؤول مساحة العمل، مع سبب وملاحظة. واختيار «تطبيق على التشغيلات القادمة» يبقي الملاحظة نفسها مغلقة في الفحوص اللاحقة؛ وإعادة فتحها تلغي ذلك وتحفظ السجل.
القاعدة نفسها والملف نفسه والرسالة نفسها: الملاحظة نفسها فحصاً بعد فحص.
شاهده داخل المنتج
كل لقطات الشاشة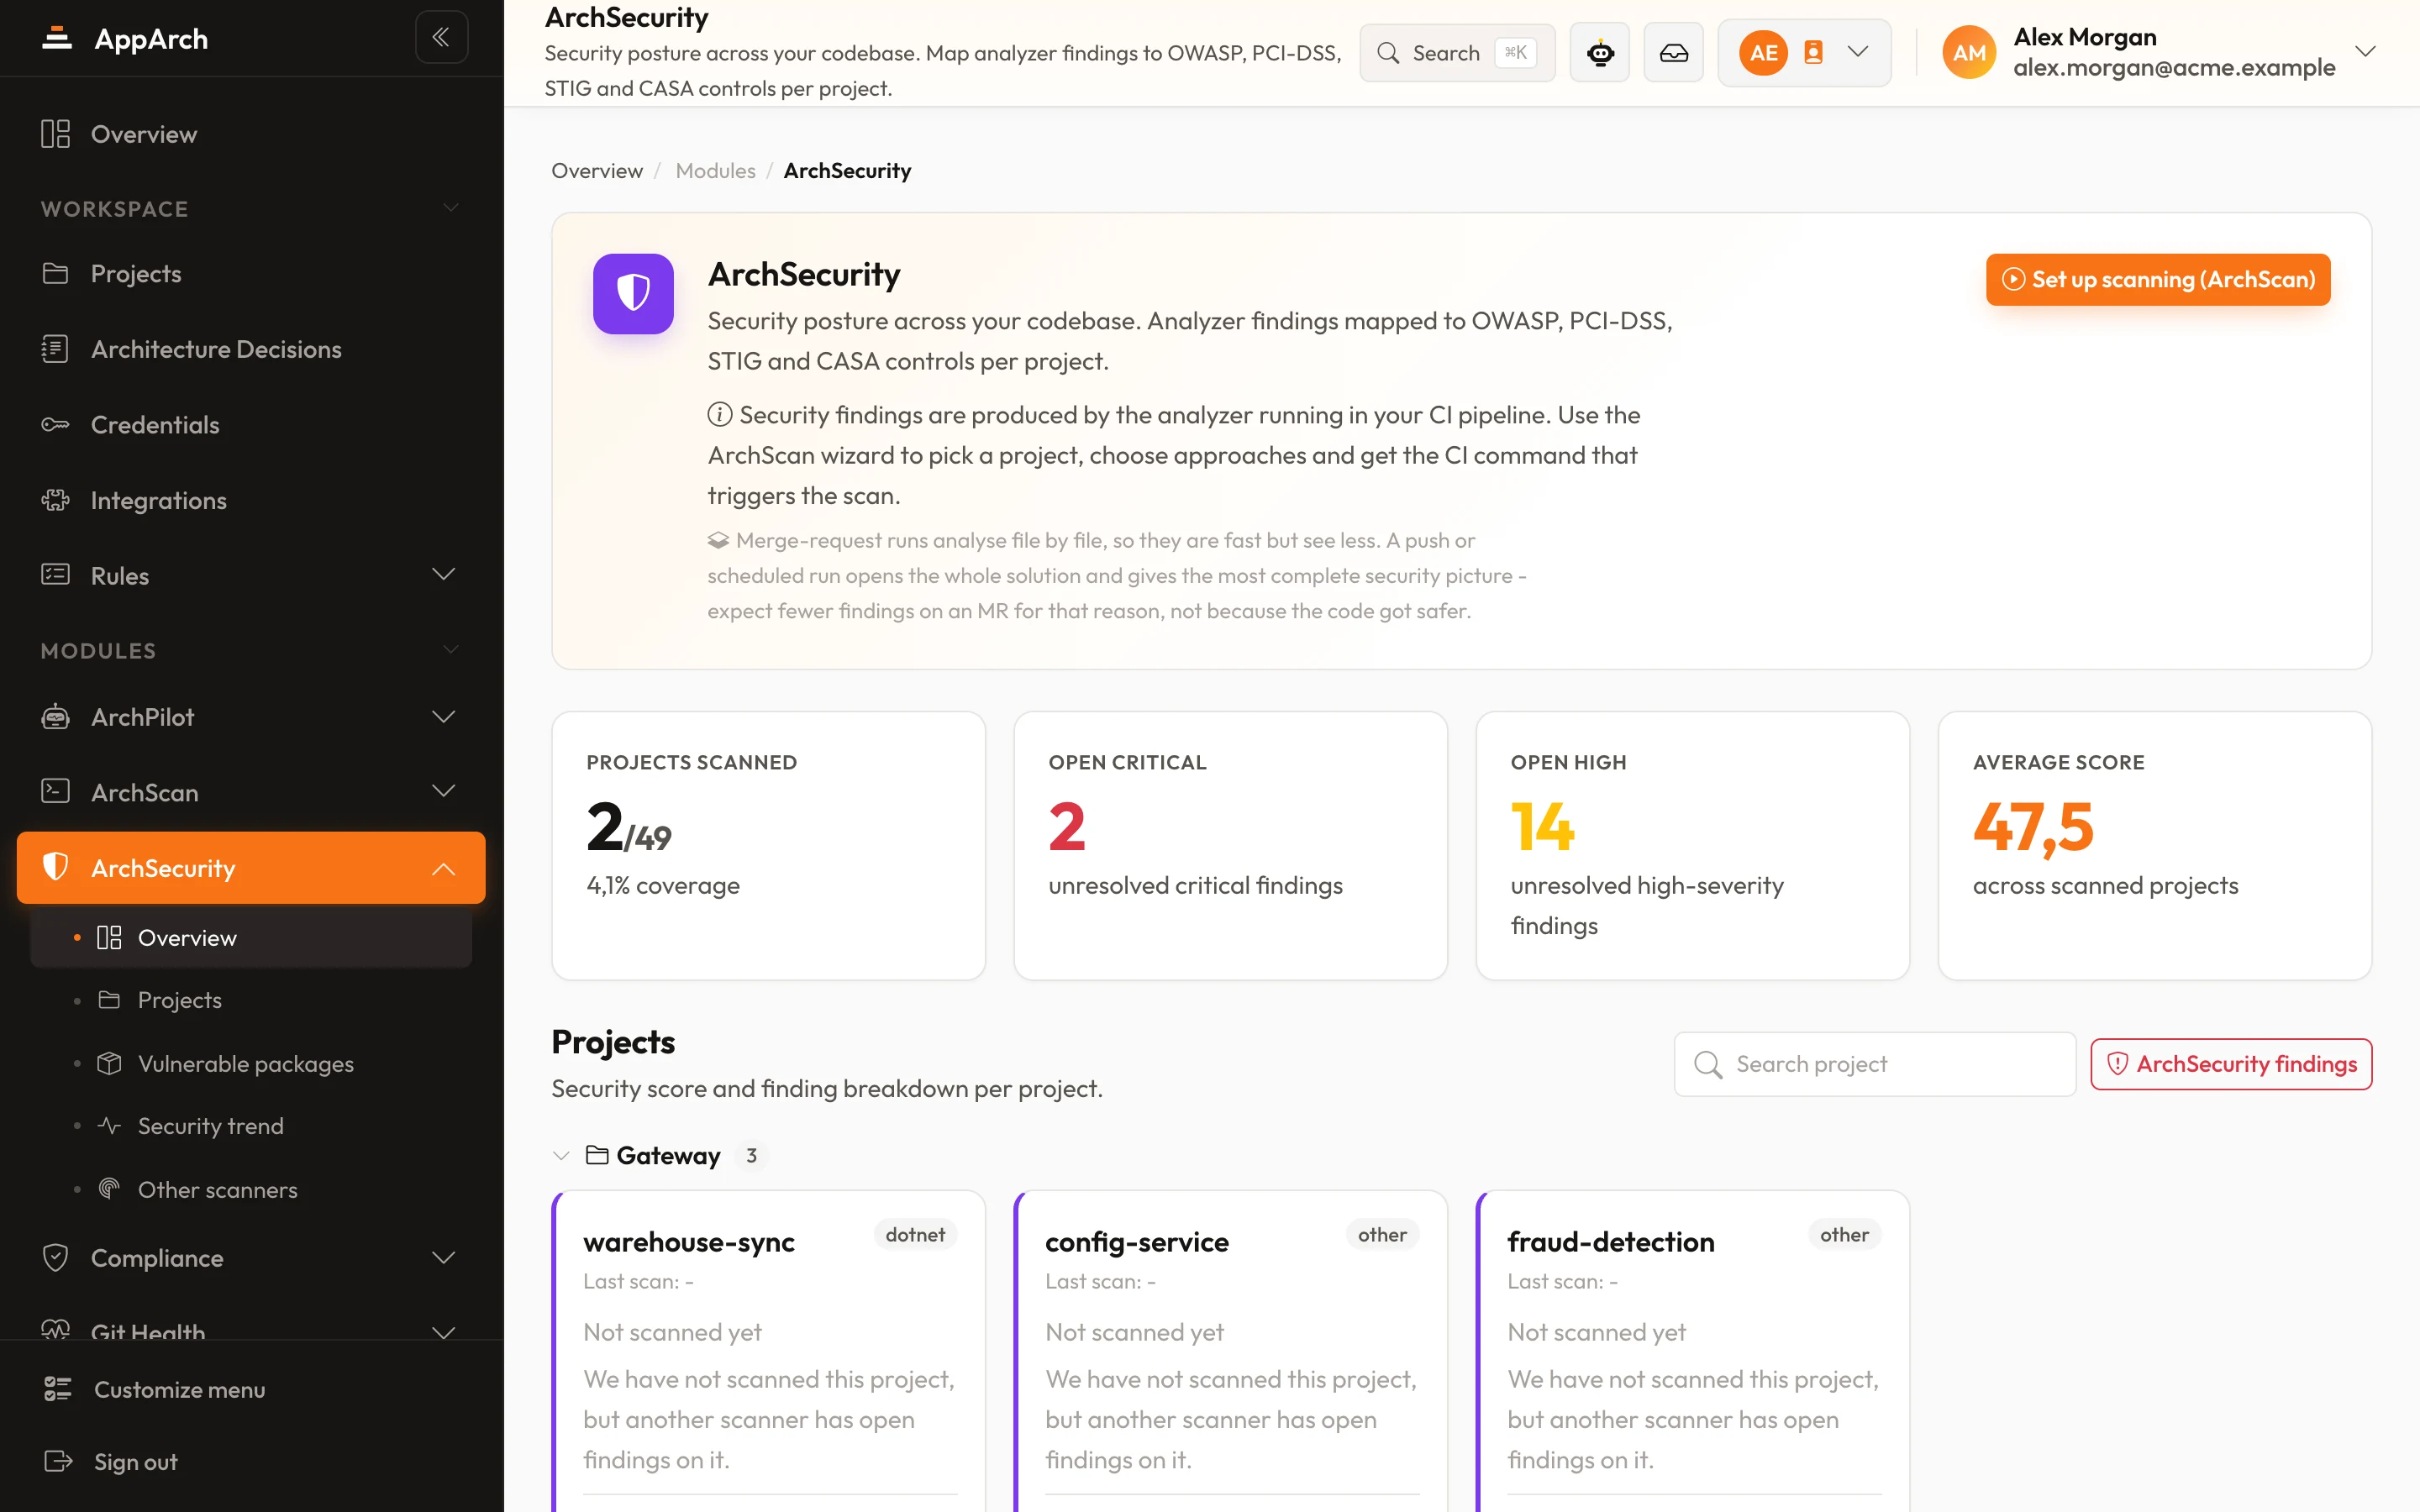
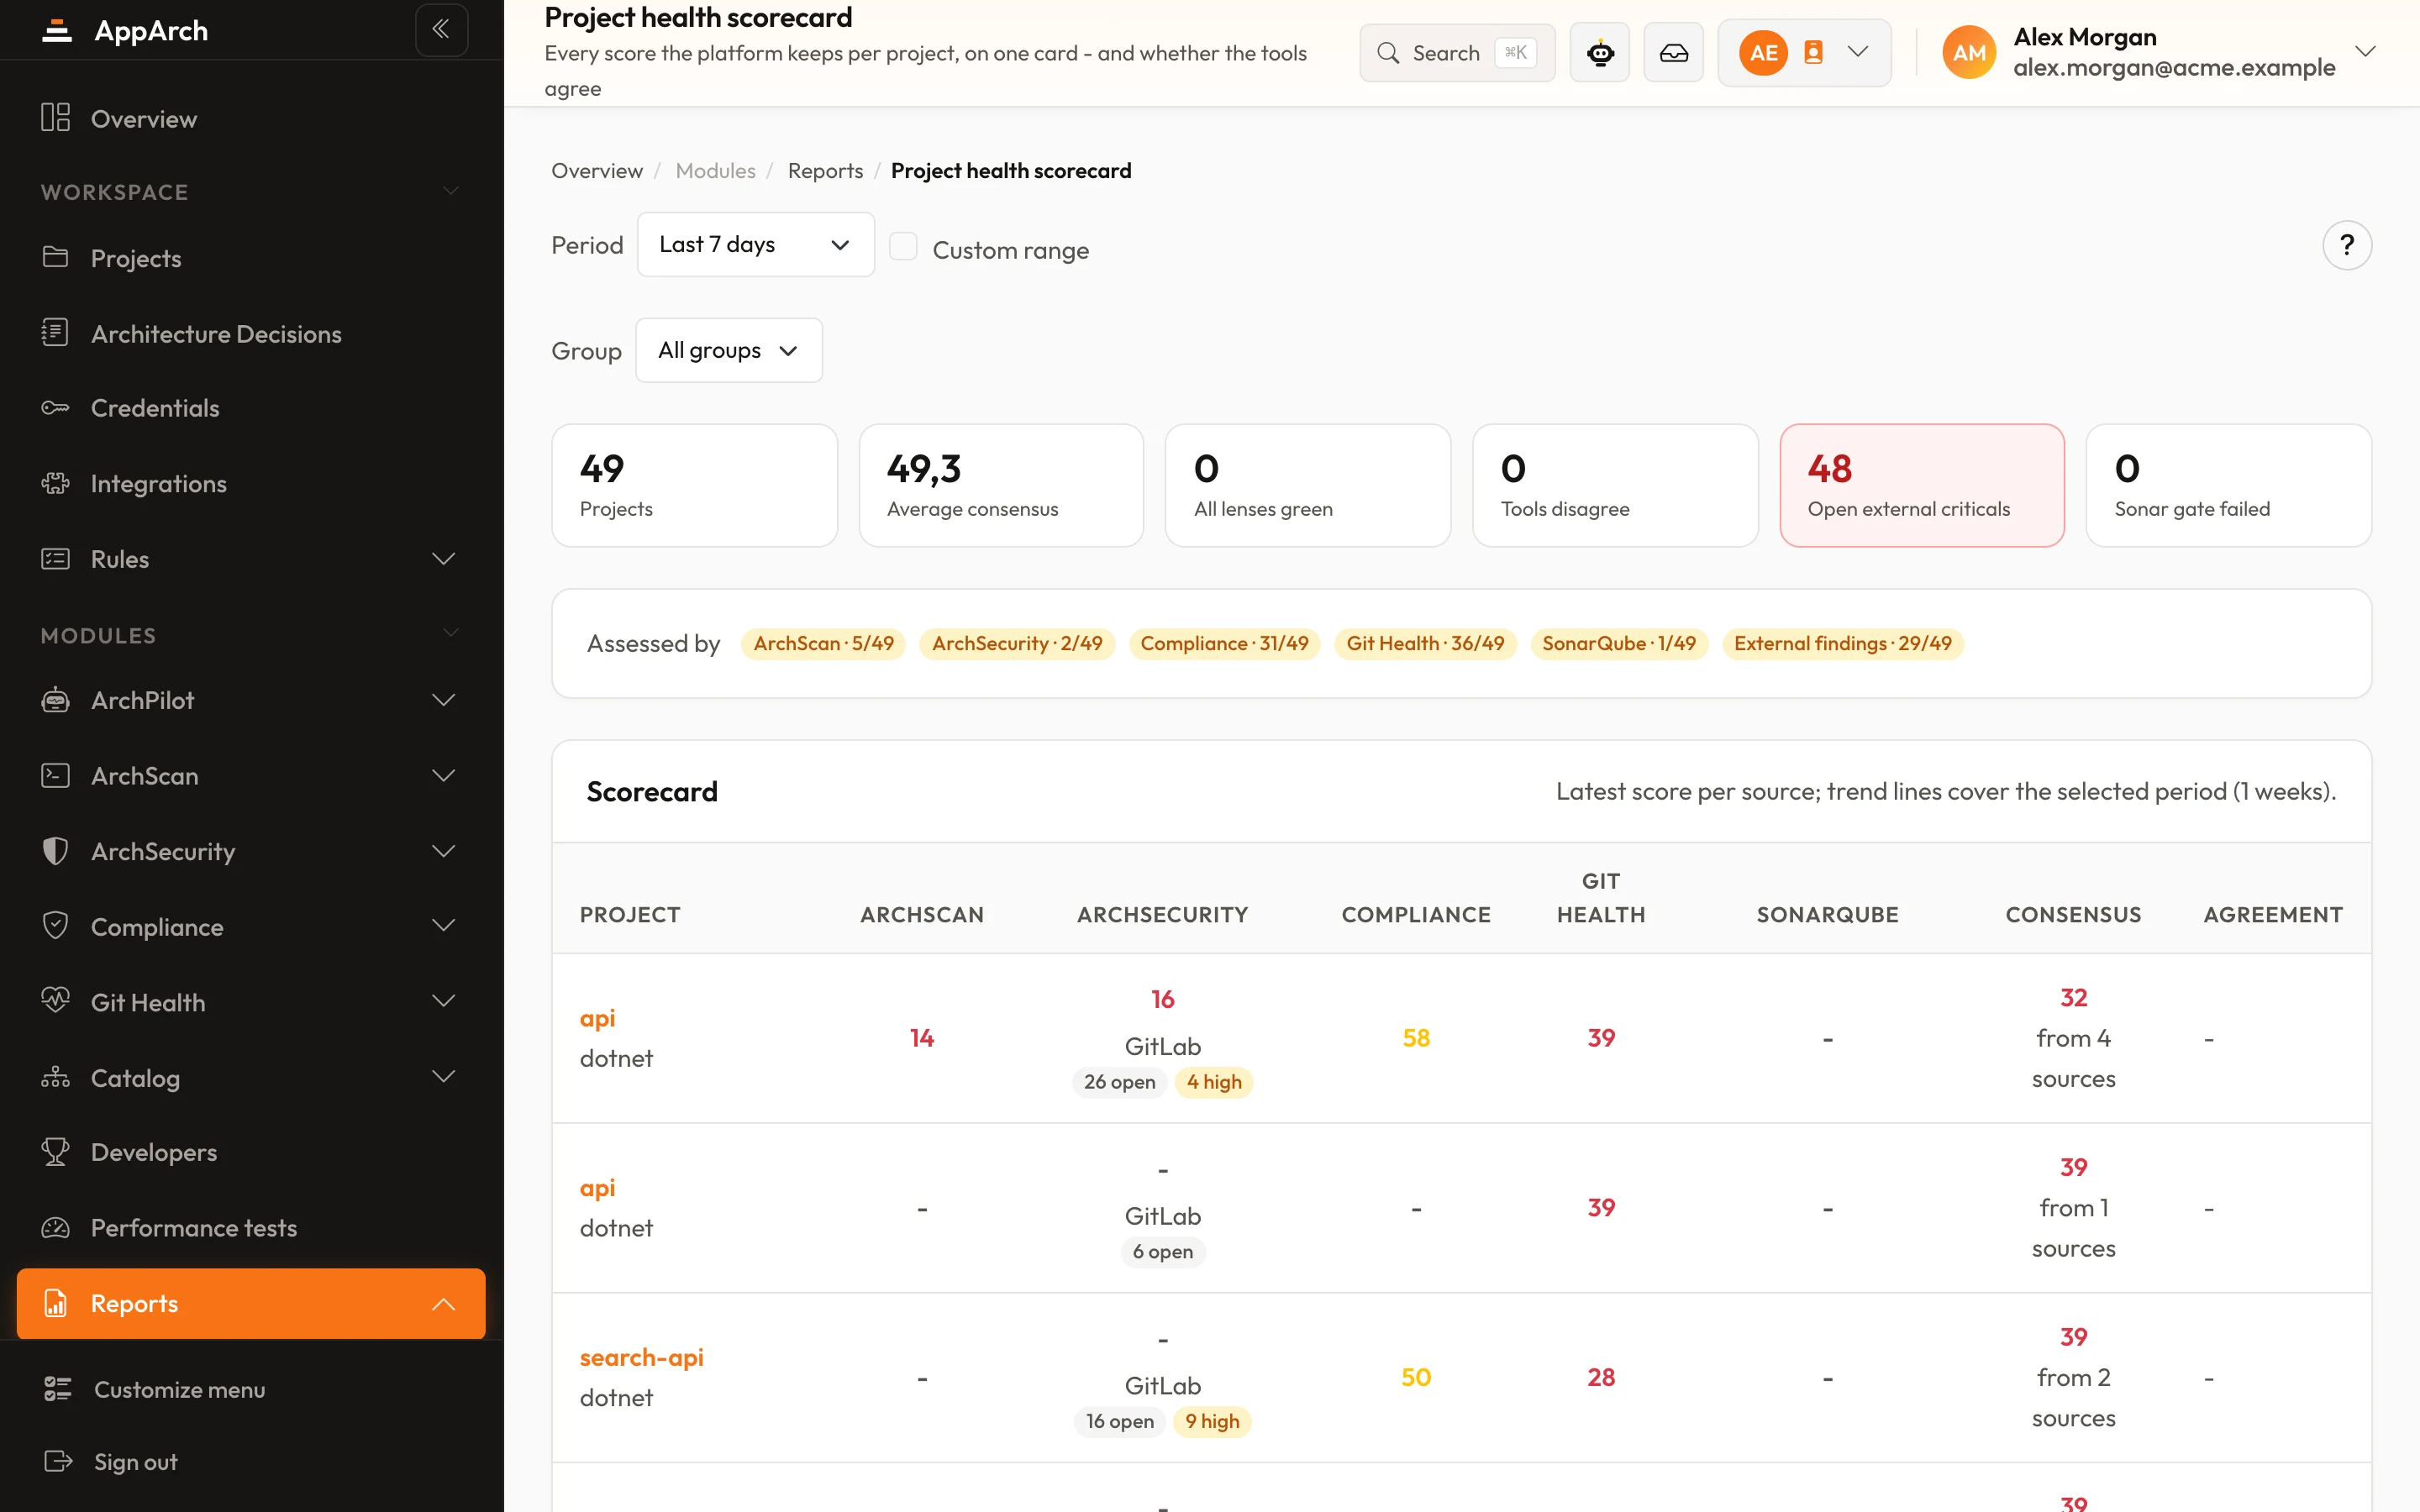
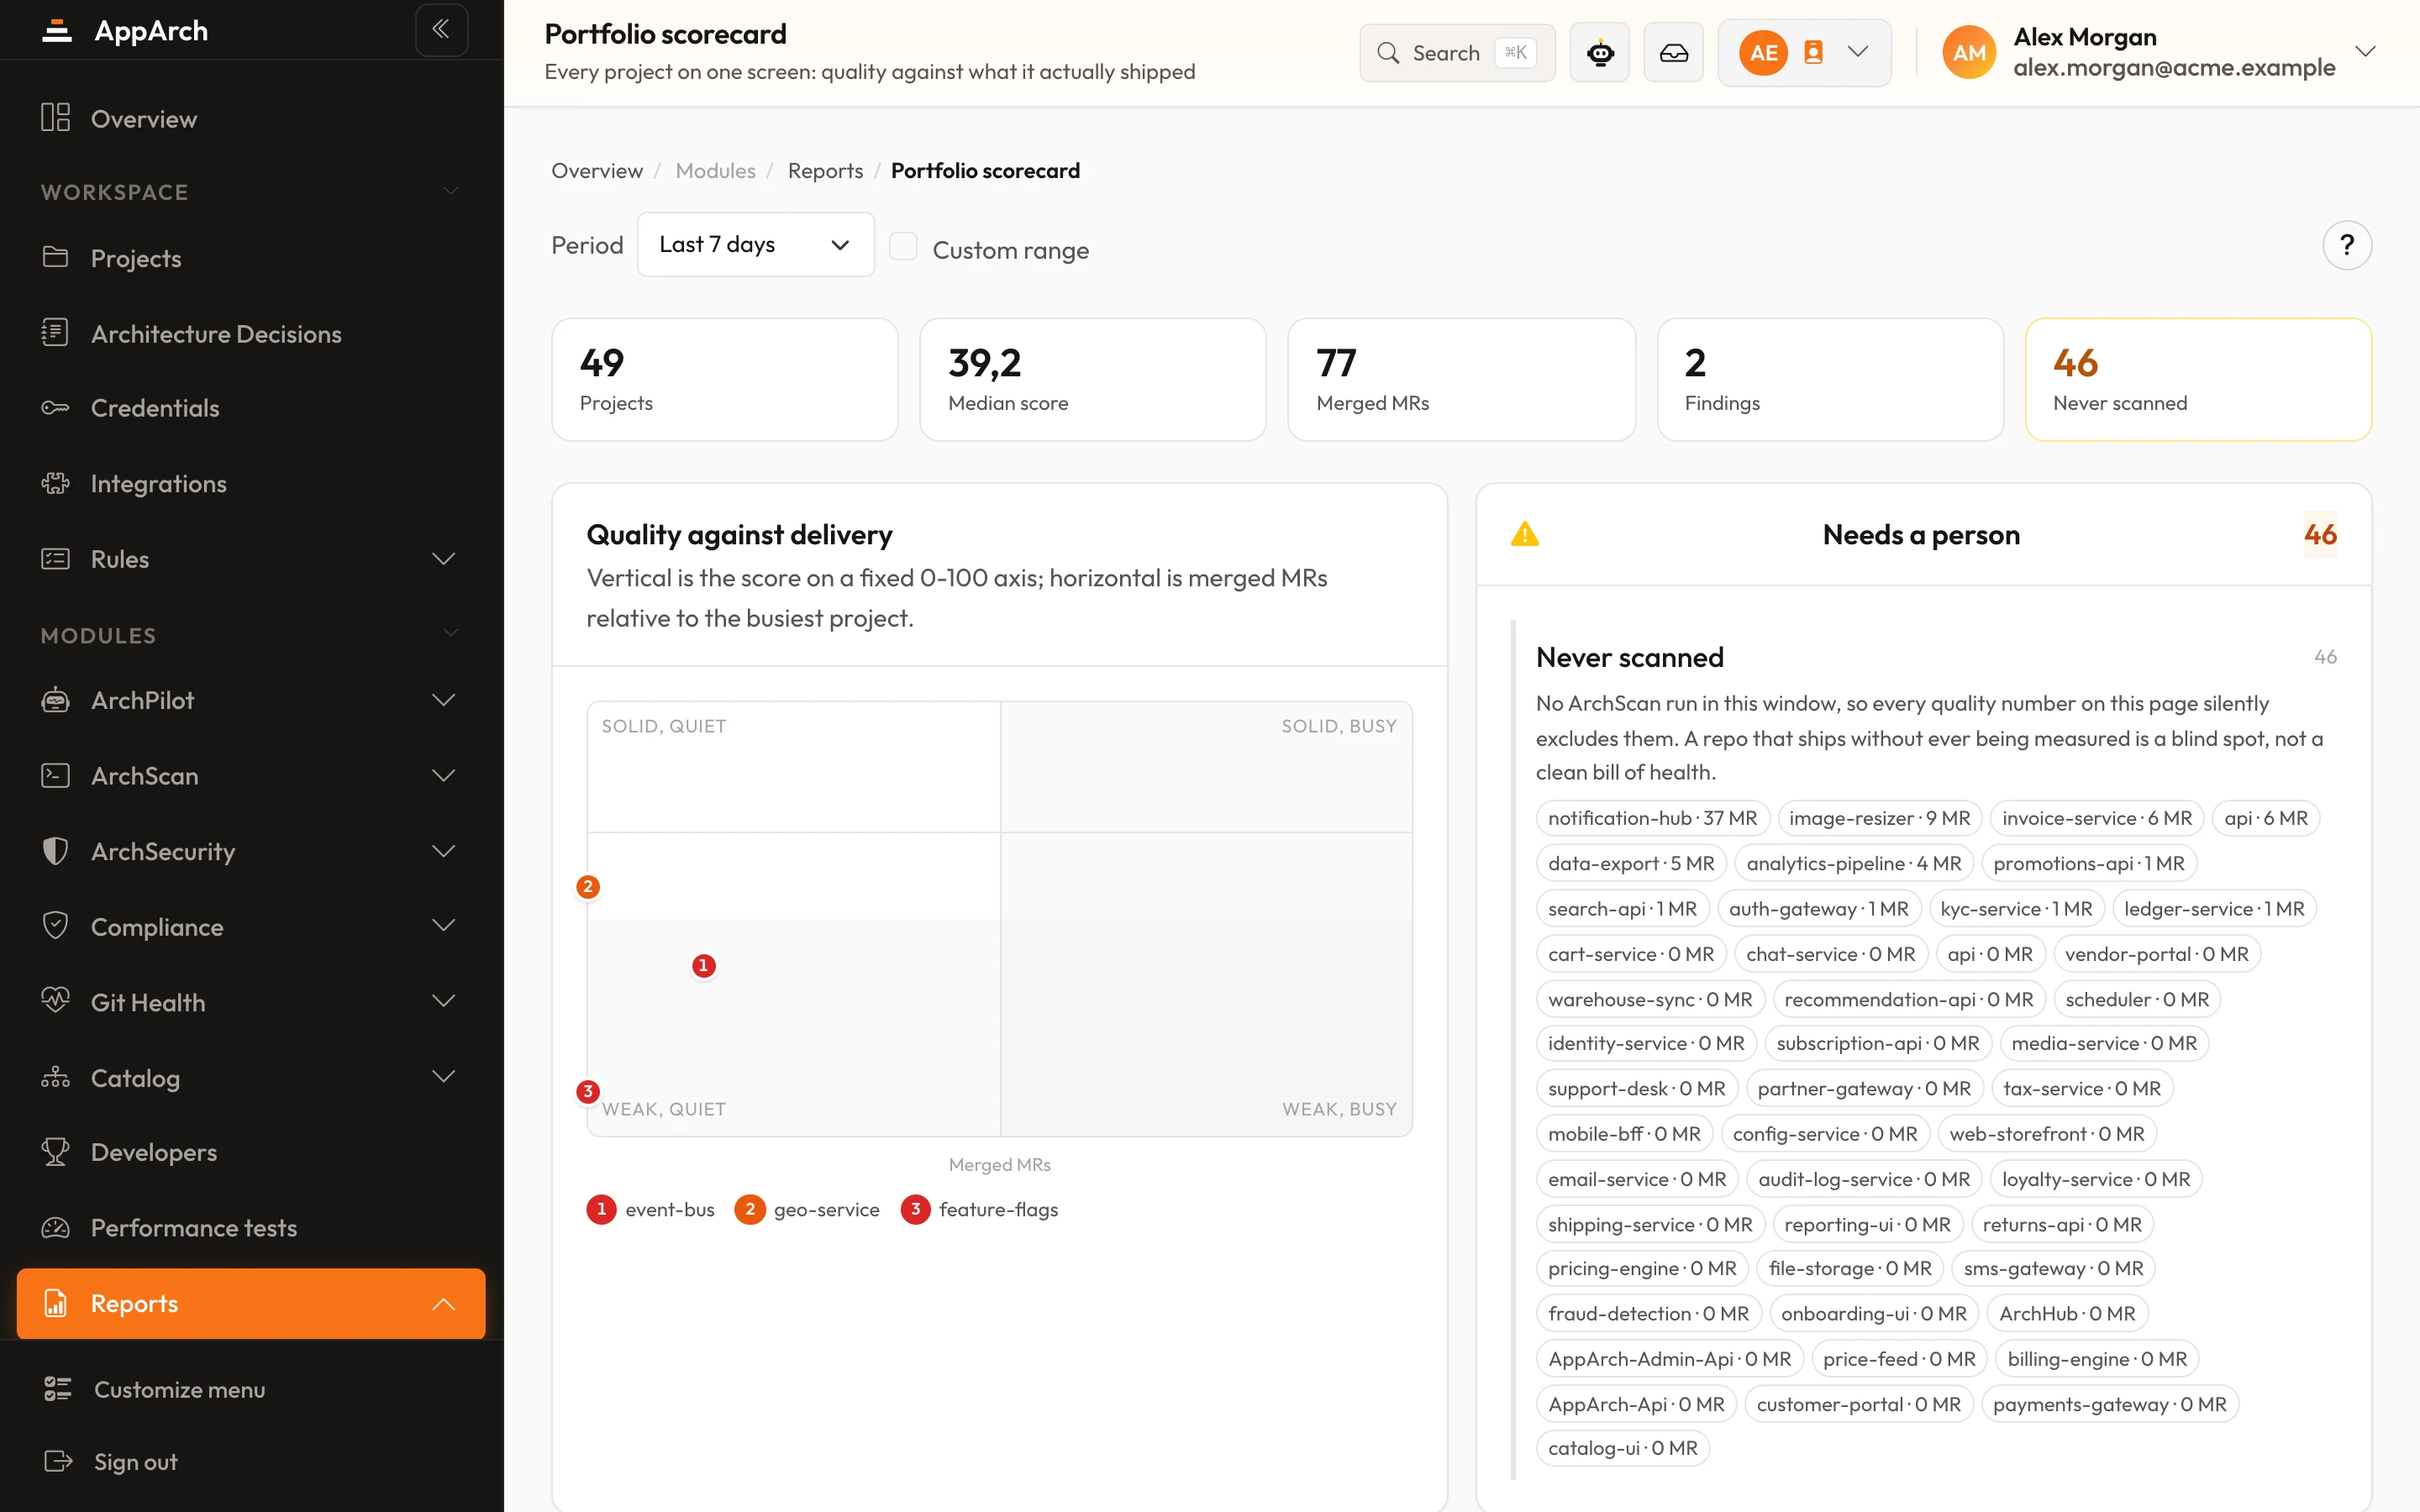
اكتشف الثغرات قبل أن تُطرح للإنتاج
يعمل الفحص في خط أنابيب CI الخاص بك؛ ولا يغادر الكود بنيتك التحتية أبدًا.