
GitHub
PR'larda otomatik mimari inceleme
GitHub'ı kişisel erişim token'ıyla (fine-grained ya da klasik) bağlayın. ArchPilot her pull request'e satır içi yorum bırakır, ArchScan ve ArchSecurity raporları panelinize akar.
Kimlik doğrulama: Kişisel erişim token'ı (fine-grained ya da klasik)

Çalışan bir kurulumdan ekranlar
Nasıl bağlanır
- 01
Token oluşturun
İncelenmesini istediğiniz depolara erişimi olan fine-grained ya da klasik bir token. Bitiş tarihi panelde görünür.
- 02
Depoları seçin
Hangi depoların inceleneceğini siz belirlersiniz.
- 03
PR açın
ArchPilot diff'i okur ve ilgili satıra yorum bırakır.
Neler yapar
Satır içi PR yorumları
Bulgu, gerekçe ve önerilen düzeltme doğrudan satırda.
Kendi CI'nızda
Analiz GitHub Actions'ınızda çalışır; kod dışarı çıkmaz.
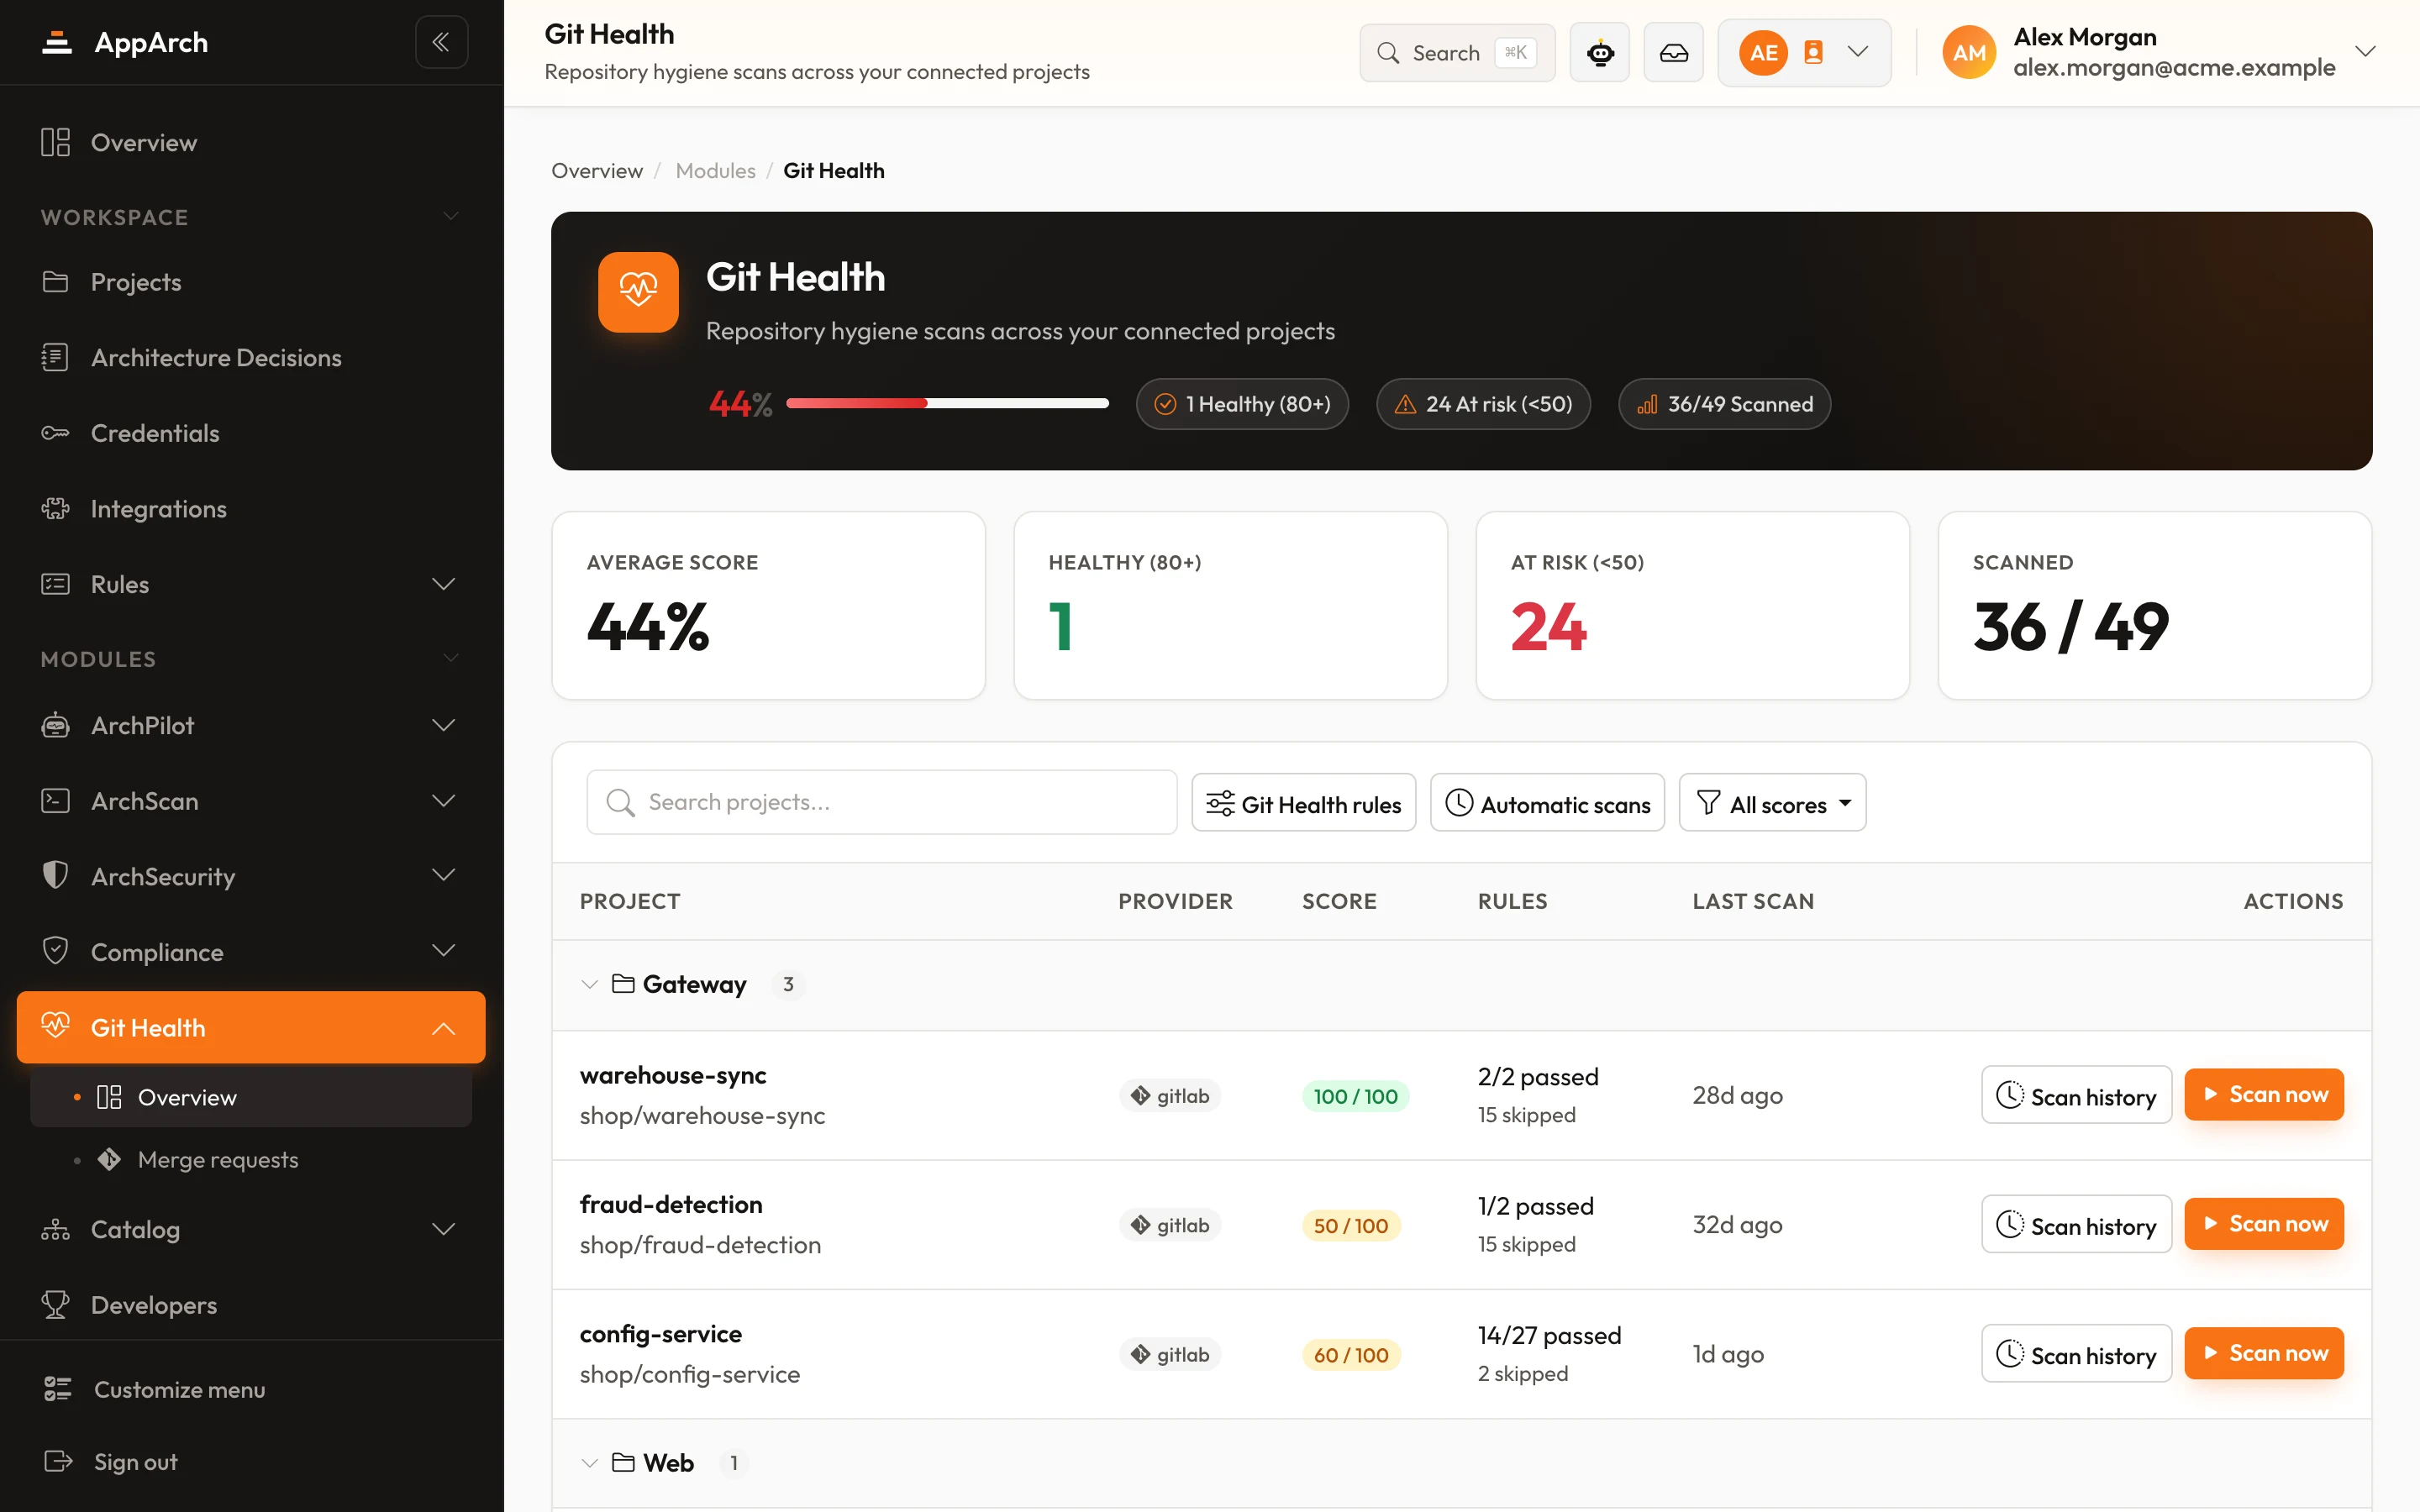
GitHub'da Git Sağlığı
Dal koruması, inceleme kuralları ve Actions'taki güvenlik araçları depo başına puanlanır.
Token'ı yerinde yenileme
Token'ın süresi dolmaya yaklaşınca operatör aynı bağlantıda yenisiyle değiştirir; hiçbir şey baştan kurulmaz.
AppArch içinde nasıl çalışır
AppArch sunucunuz Git platformuyla konuşur; analiz CI'ınızda çalışır. İki yöndeki bütün çağrılar burada.
Neyi okur
- Depolar, dallar ve üyeler; Geliştirici eşitlemesi için üyeler 10 dakikada bir
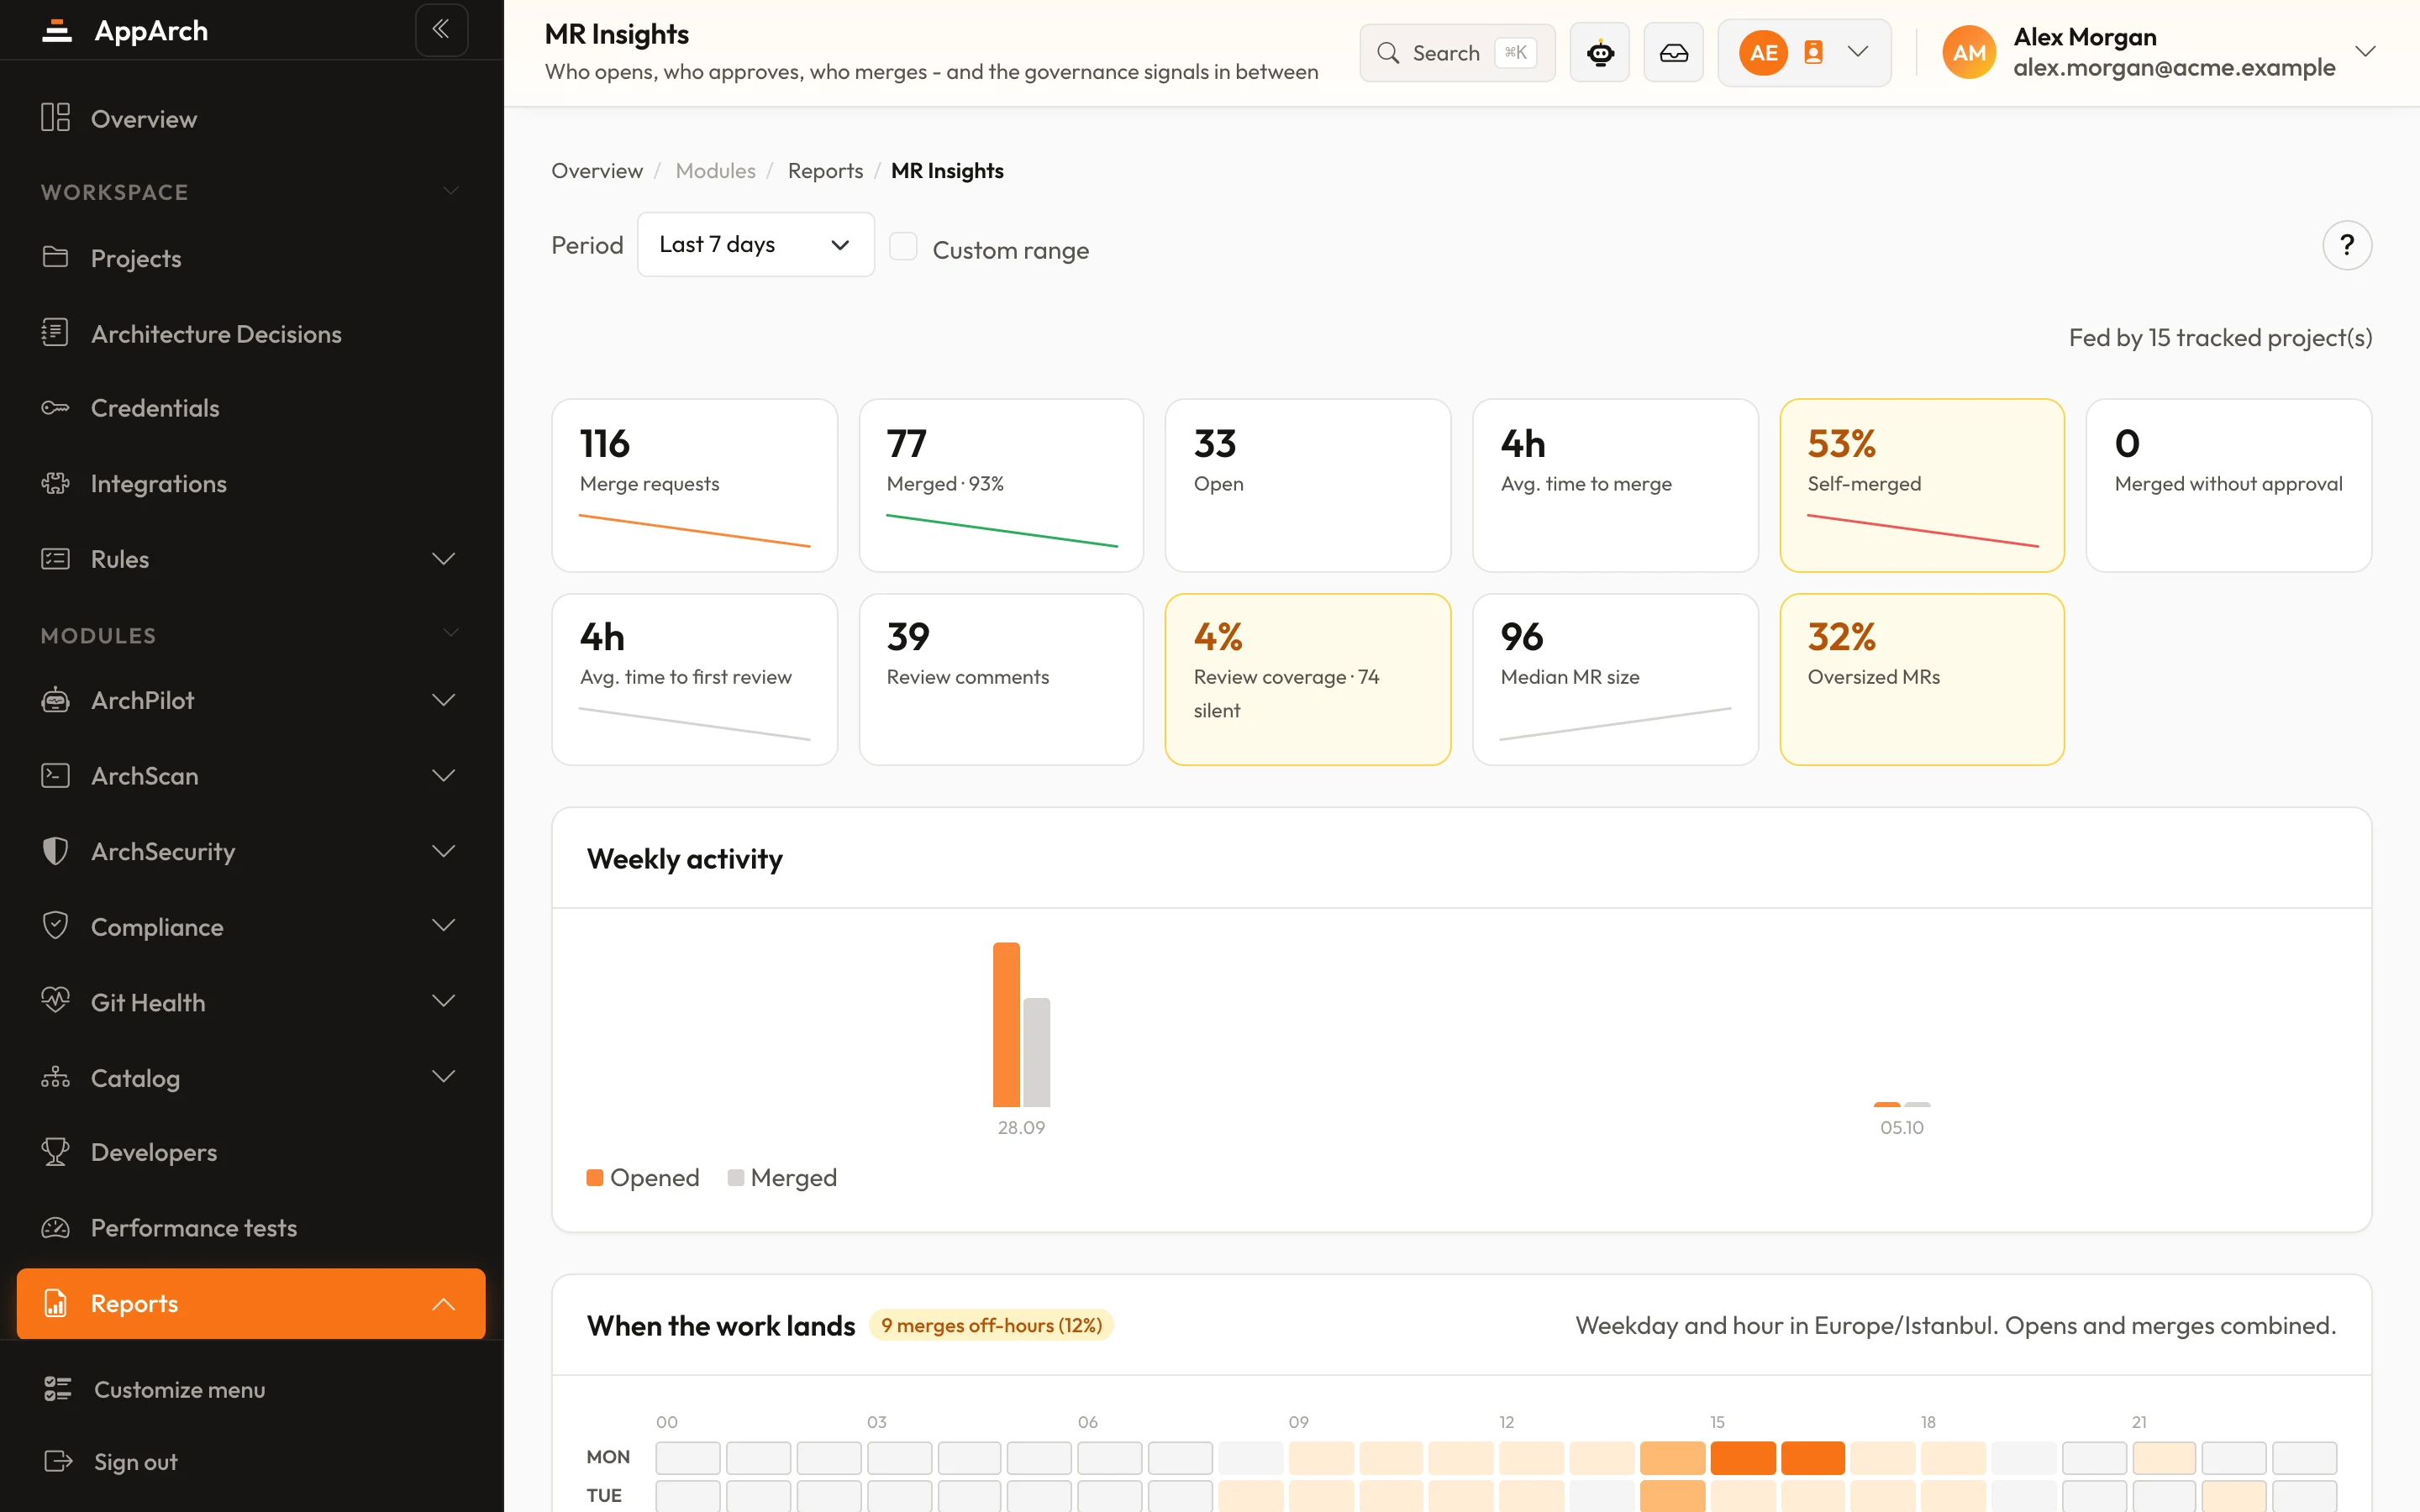
- Merge request'ler, onaylar ve inceleme tartışmaları; MR Insights için MR verisi 15 dakikada bir
- Dal koruması ve birleştirme ayarları, Git Sağlığı için
- Tek tek dosyalar ve dosya ağacı, Uyumluluk için; hiçbir şey klonlanmaz
- CI kurulumunu kontrol etmek için Actions secret adları; değerler okunamaz
Neyi yazar
- Değişikliğin eklediği satırlara satır içi yorumlar
- MR açıklamasında bir AppArch bölümü; bu düzenleme başarısız olursa tek bir özet yorum
- Bulgu ortadan kalkınca kendi tartışmasını çözer
- İsteğe bağlı otomatik onay ya da red; incelemeden sonra yeni commit geldiyse onaylamaz
- Zamanlanmış ve isteğe bağlı taramaları repository_dispatch olayıyla başlatır
Asla yapmadıkları
- Commit durumu ya da check run yazmaz: pipeline sonucu CI job'ınızın kendi çıkış kodudur
- Depoyu asla klonlamaz ya da panele yüklemez
- Webhook'u kendisi kaydetmez; isterseniz adresi siz yapıştırırsınız
- Yalnızca github.com; GitHub Enterprise Server desteklenmez
- Etiket koruması ve sürüm takibi okunmaz
Kişisel erişim token'ı, fine-grained ya da klasik. Kapsamları ve bitiş tarihi GitHub'dan okunur ve panelde görünür; süresi dolmuş token hiçbir çağrıdan önce reddedilir. Token yenilenmez.
Ne zaman ne olur
- 5 sYorumlar gönderilir
- 10 sYeni bulgular tartışmalarıyla eşleştirilir
- 5 minMerge request durumu ve onaylar yeniden okunur
- 10 minÜyeler eşitlenir
- 15 minMR Insights için MR verisi
Webhook, merge request durum değişikliğini bir sonraki yoklamayı beklemeden anında yansıtır.
Üründe görün
Tüm ekran görüntüleri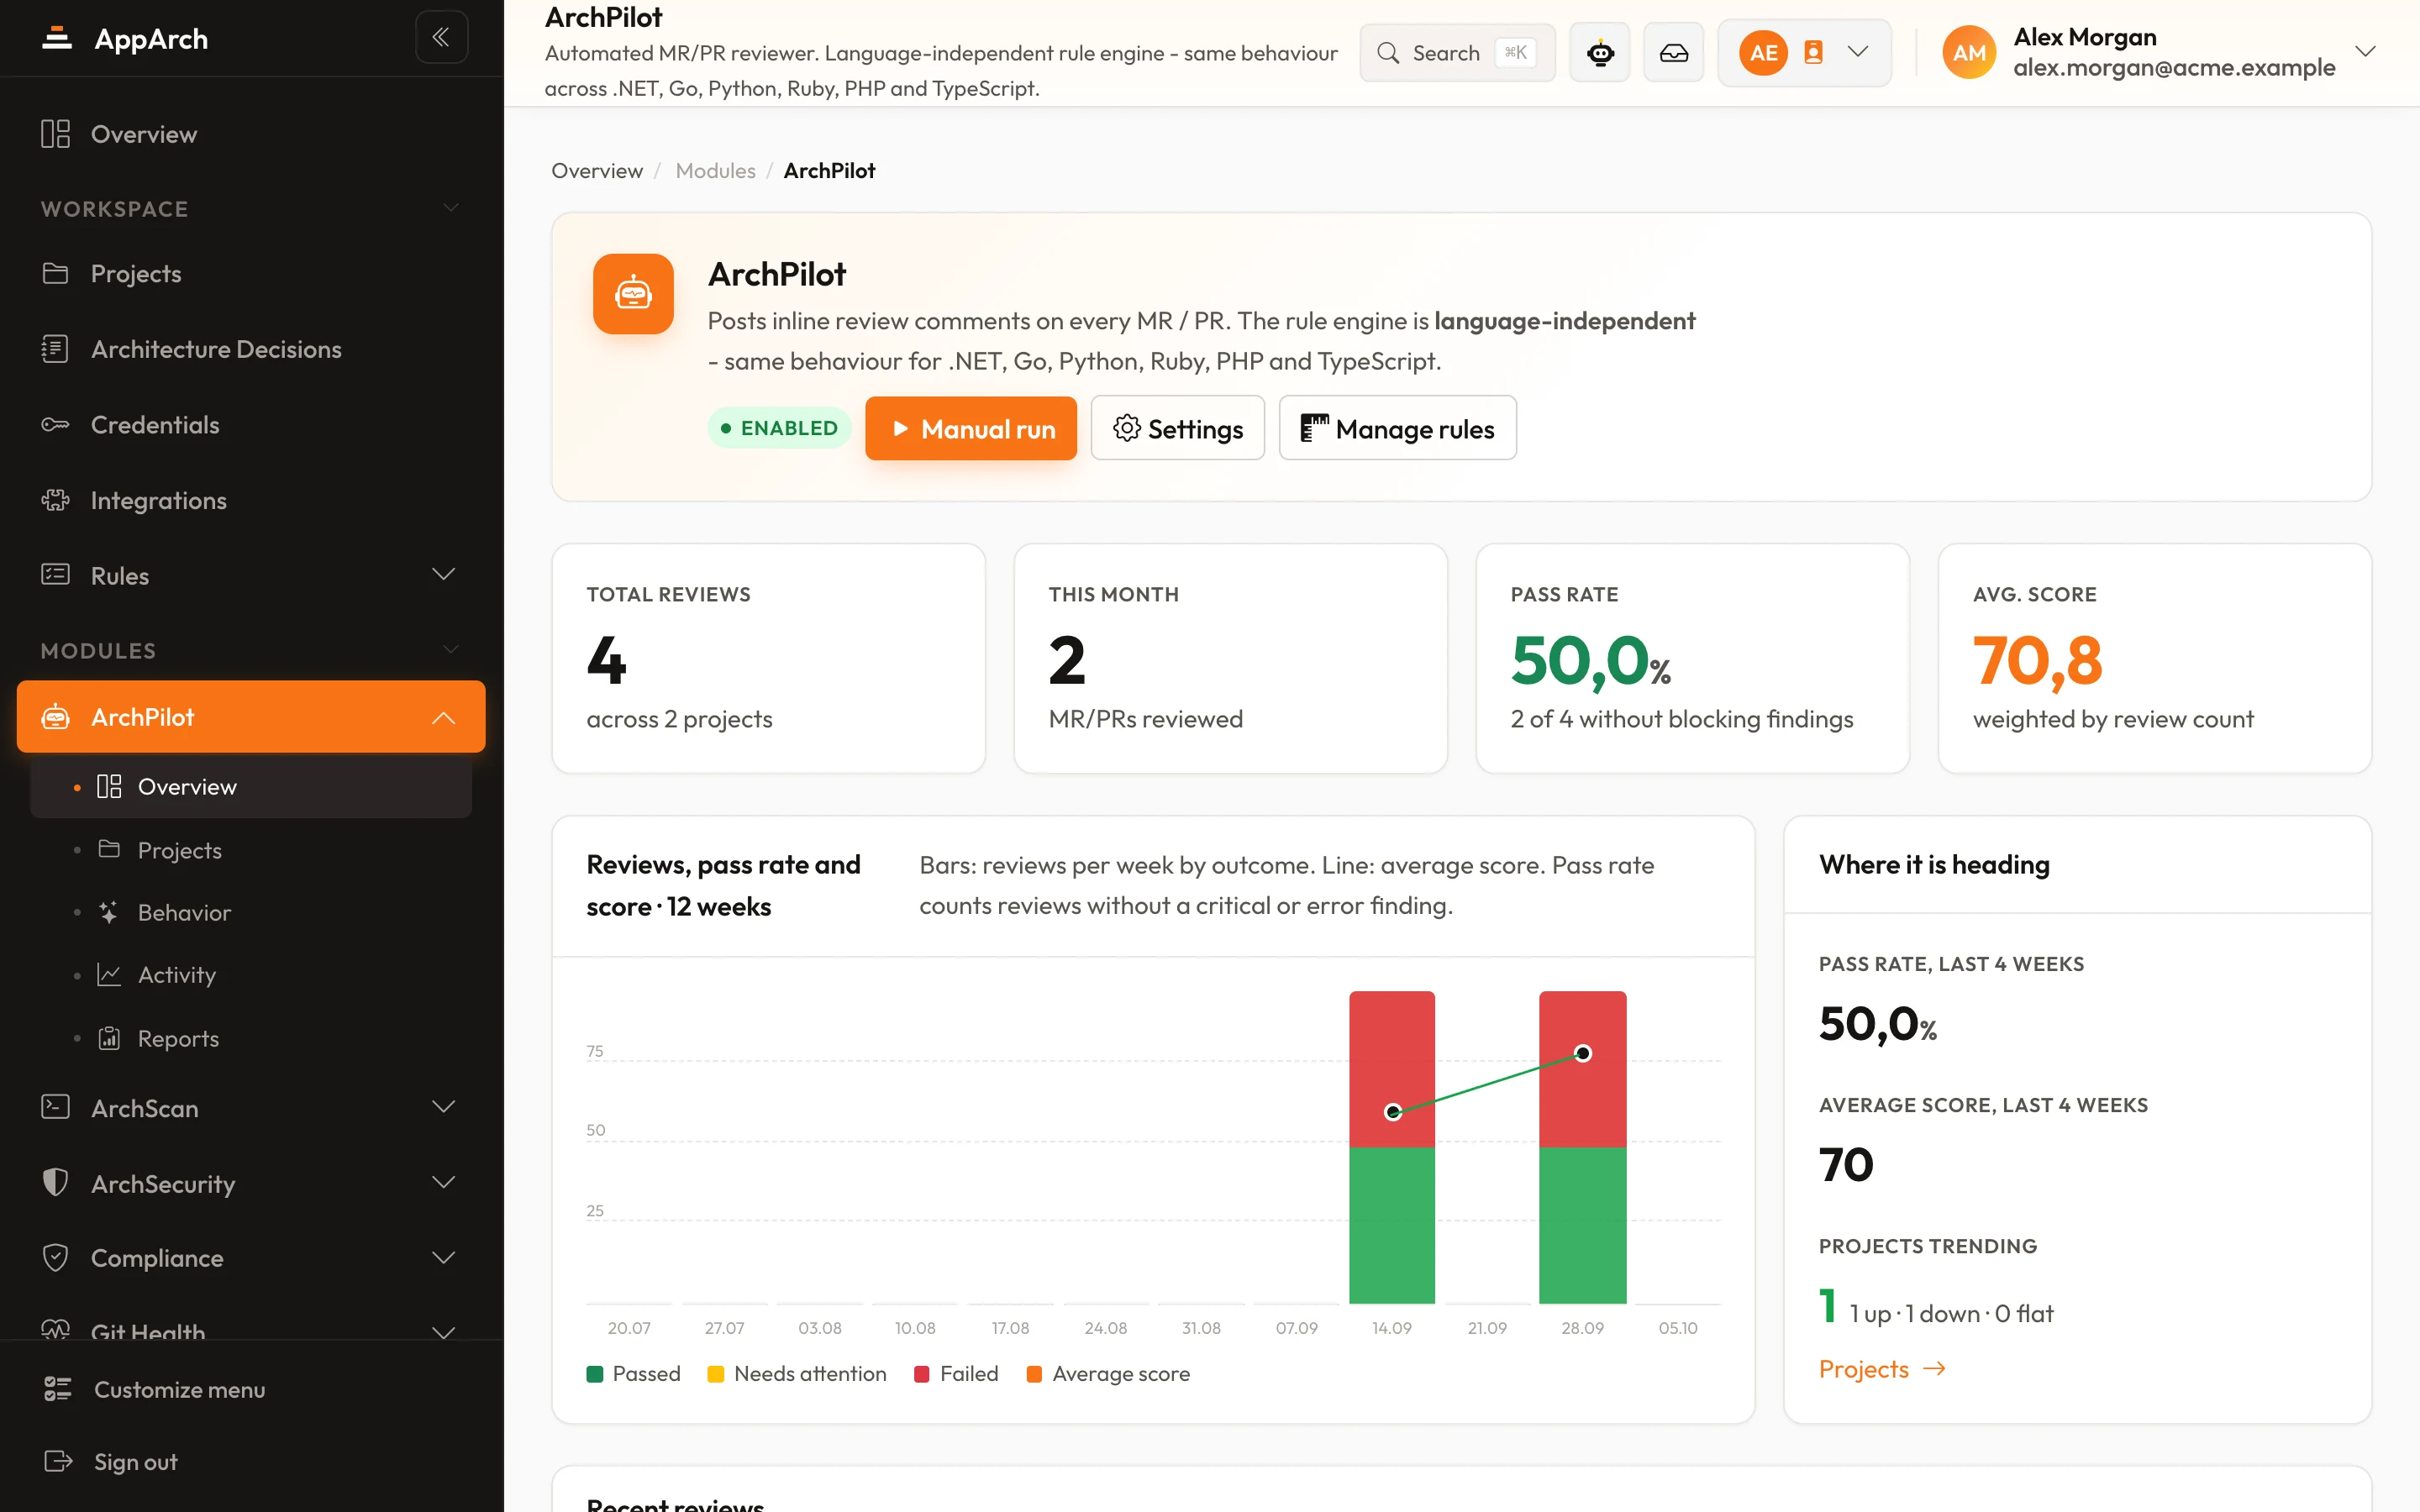
GitHub bağlayın
Dakikalar içinde bağlayın; ilk incelemeniz bir sonraki değişiklikte gelsin.