
Tek tarama, dört uyumluluk raporu.
ArchSecurity kaynak kodu CWE etiketli statik analizden geçirir ve bulguları OWASP, PCI, STIG ve CASA çerçevelerine eşler.

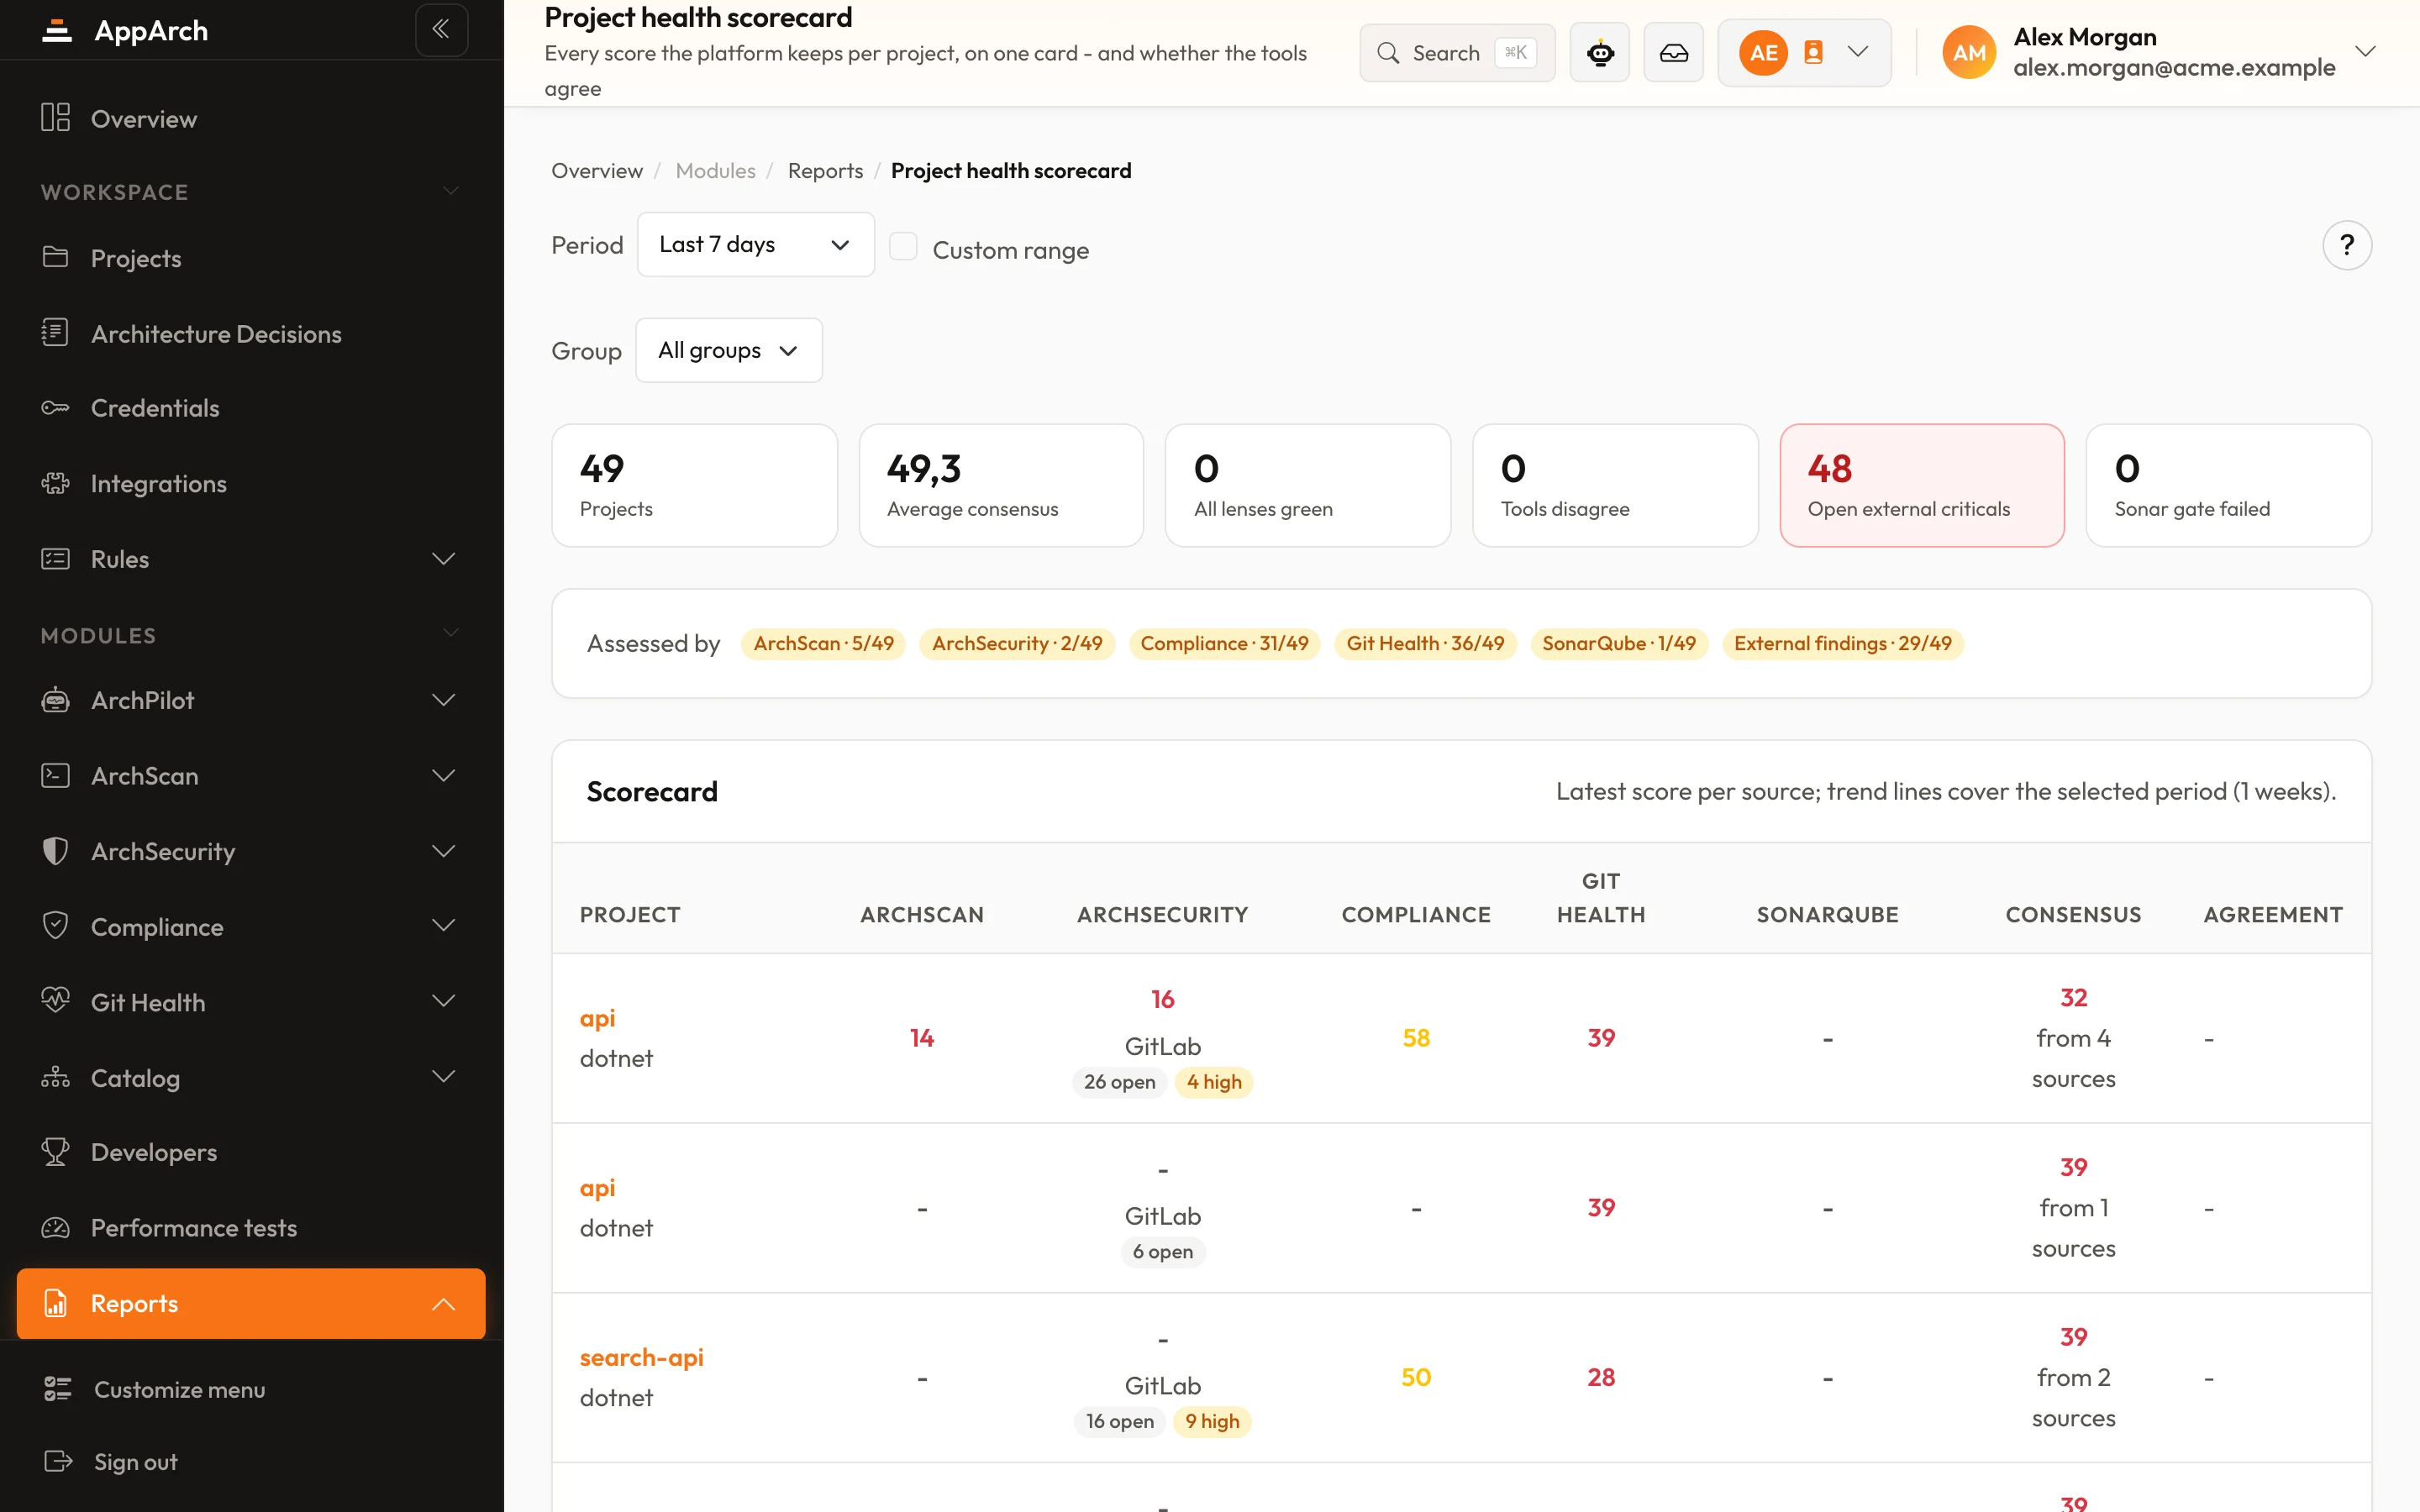
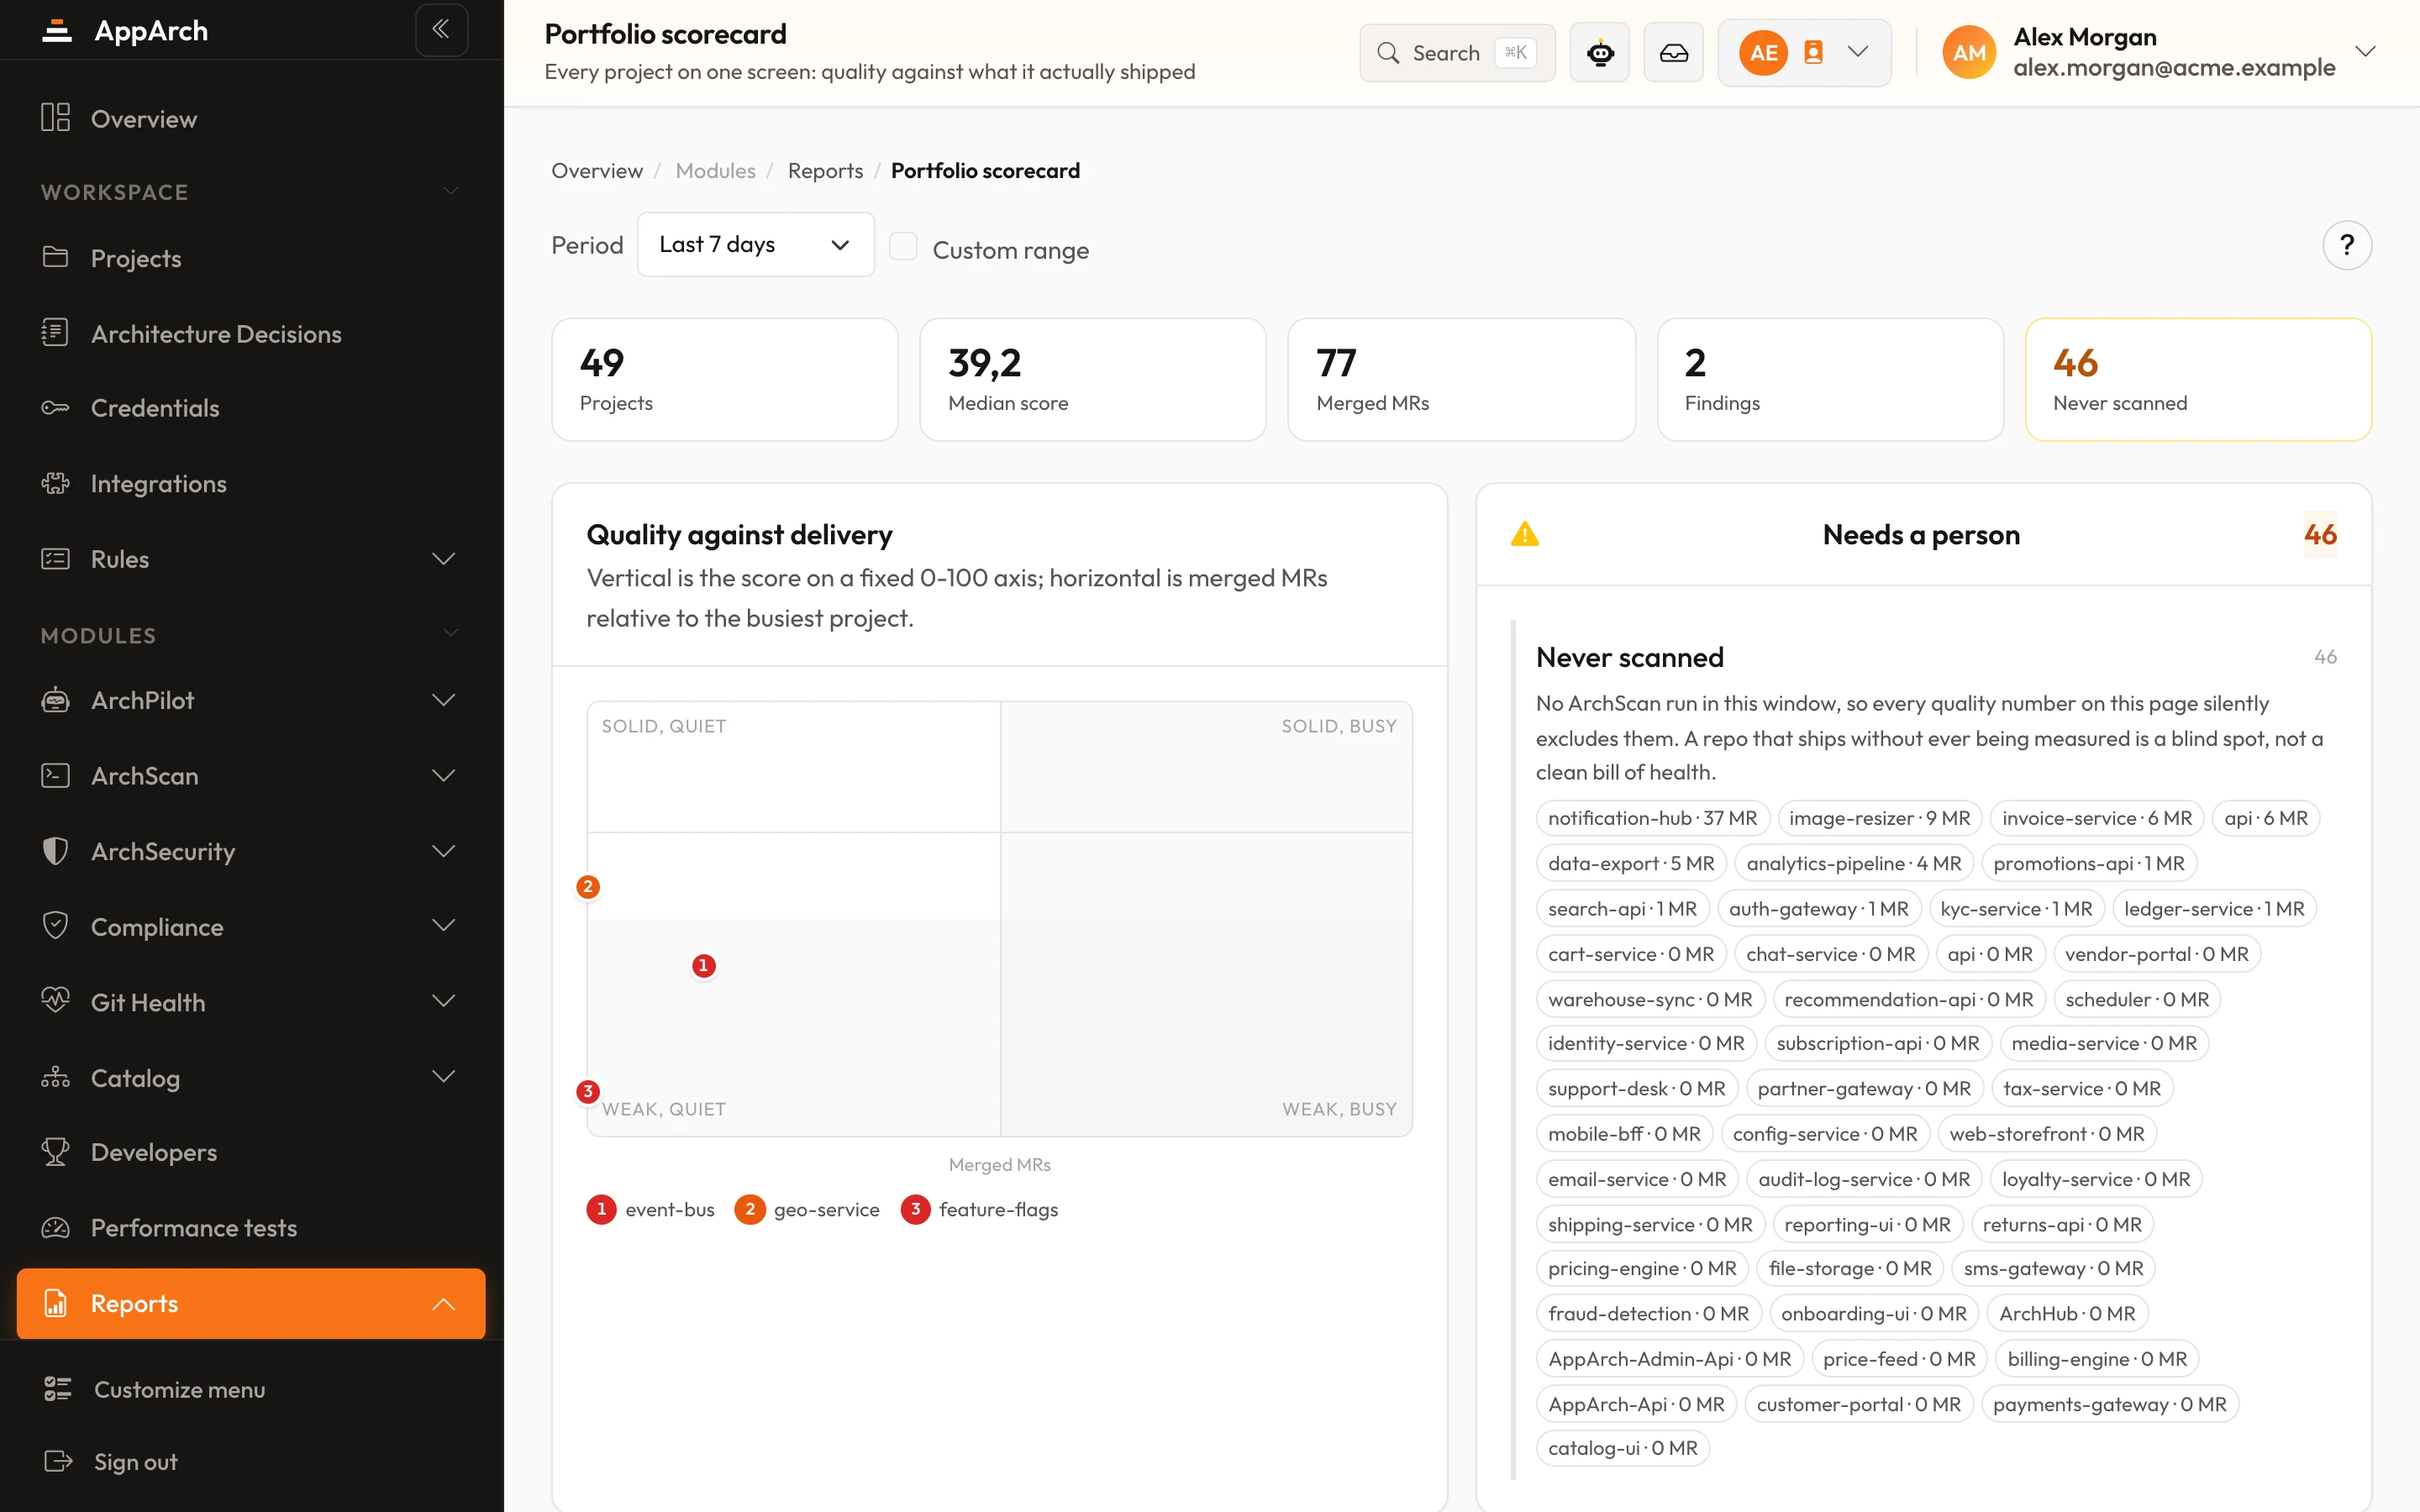
Çalışan bir kurulumdan ekranlar
Tek tarama, dört rapor
CWE etiketli bulgular önde gelen güvenlik çerçevelerine eşlenir.
Top 10 web riskleri.
Kart verisi uyumluluğu.
Sıkılaştırma kılavuzları.
Uygulama güvenlik değerlendirmesi.
CWE omurgası
Her bulgu bir CWE kimliğiyle etiketlenir; çerçeve raporları bu tek kaynaktan türetilir.
- 01Tarama
Kaynak kodu
CI'da statik analiz.
- 02CWE
Etiketlenmiş bulgu
CWE-89, CWE-79, …
- 03Katalog
Çerçeve eşlemesi
CWE → OWASP/PCI/STIG/CASA
- 04Çıktı
Uyumluluk raporu
Önem derecesine göre sıralı.
Üç kaynak, tek liste
Her bulgu nereden geldiğini söyleyen bir etiket taşır. Birlikte listelenir ama asla birleştirilmez; her çerçeve raporu aynı listeden okur.
- SAST
CI'ınızda AppArch kuralları
Kaynak üzerinde statik analiz; her bulgu bir CWE ile etiketlenir, dosya, satır ve kod parçacığıyla gelir.
- CVE · GHSA
Bilinen zafiyetli paketler
ArchScan'in bulduğu paketler, her sürümle gelen CVE ve GHSA uyarı listesine karşı sunucunuzda eşlenir; operatör yenilerini içe aktarabilir. Eşleşmeler CWE-1104 ile etiketlenir.
- GitLab · SonarQube
GitLab ve SonarQube
GitLab'ın zafiyet raporundaki ve SonarQube'daki bulgular dört saatte bir eşitlenir. Kaynakta kaybolan bulgu çözüldü olarak işaretlenir, asla silinmez.
İsteğe bağlı çevrimiçi OSV kontrolü boşlukları doldurabilir; varsayılan olarak kapalıdır ve yalnızca registry, paket adı ve sürümü gönderir.
Bir çerçeve raporu nasıl puanlanır
Her kontrol işaretli, temiz ya da değerlendirilmedi olur. Dilinize ait hiçbir kural o kontrolün CWE'lerinden birini aramıyorsa kontrol değerlendirilmedi sayılır; bedavaya geçmek yerine paydadan çıkar.
100 × (1 − 2.1 / 8) = 74 8 değerlendirilen kontrol
Kontrolün en ağır açık bulgusuna göre ceza- Kritik1.0
- Hata0.7
- Uyarı0.4
- Bilgi0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
CWE'si hiçbir kontrole eşlenmeyen bulgu eşlenmemiş olarak sayılır ve gösterilir; sessizce atılmaz.
Yeteneklere yakından bakış
Tek bir SAST taraması; standartlaşmış, denetlenebilir çıktılar.
CWE etiketli bulgular
Her bulgu bir CWE kimliğiyle etiketlenir; tüm çerçeve raporları bu tek omurgadan türer.
Çerçeve eşlemesi
Tek tarama; OWASP Top 10, PCI-DSS, STIG ve CASA raporlarına aynı anda dönüşür.
Önceliklendirme
Bulgular önem derecesine göre sıralanır - kritikler en üstte, gürültü en altta.
Bakımlı katalog
CWE→çerçeve eşlemesi bakımlı bir katalogla yönetilir; yeni kurallar eklendikçe raporlar güncellenir.
Derin statik analiz
Kodu çalıştırmadan, kaynak üzerinden enjeksiyon, sızıntı ve zayıf nokta tarar.
Kendi CI'nızda çalışır
Tarama sizin altyapınızda çalışır; kaynak kodunuz altyapınızdan hiç çıkmaz.
Bir bulguyu kapatmak kayda geçen bir karardır
Yalnızca çalışma alanı yöneticisi, bir gerekçe ve notla kapatabilir. 'Sonraki taramalara uygula' işaretlenirse aynı bulgu sonraki taramalarda da kapalı gelir; yeniden açmak bunu geri alır ve geçmişi saklar.
Aynı kural, aynı dosya, aynı mesaj: tarama üstüne tarama aynı bulgu.
Üründe görün
Tüm ekran görüntüleri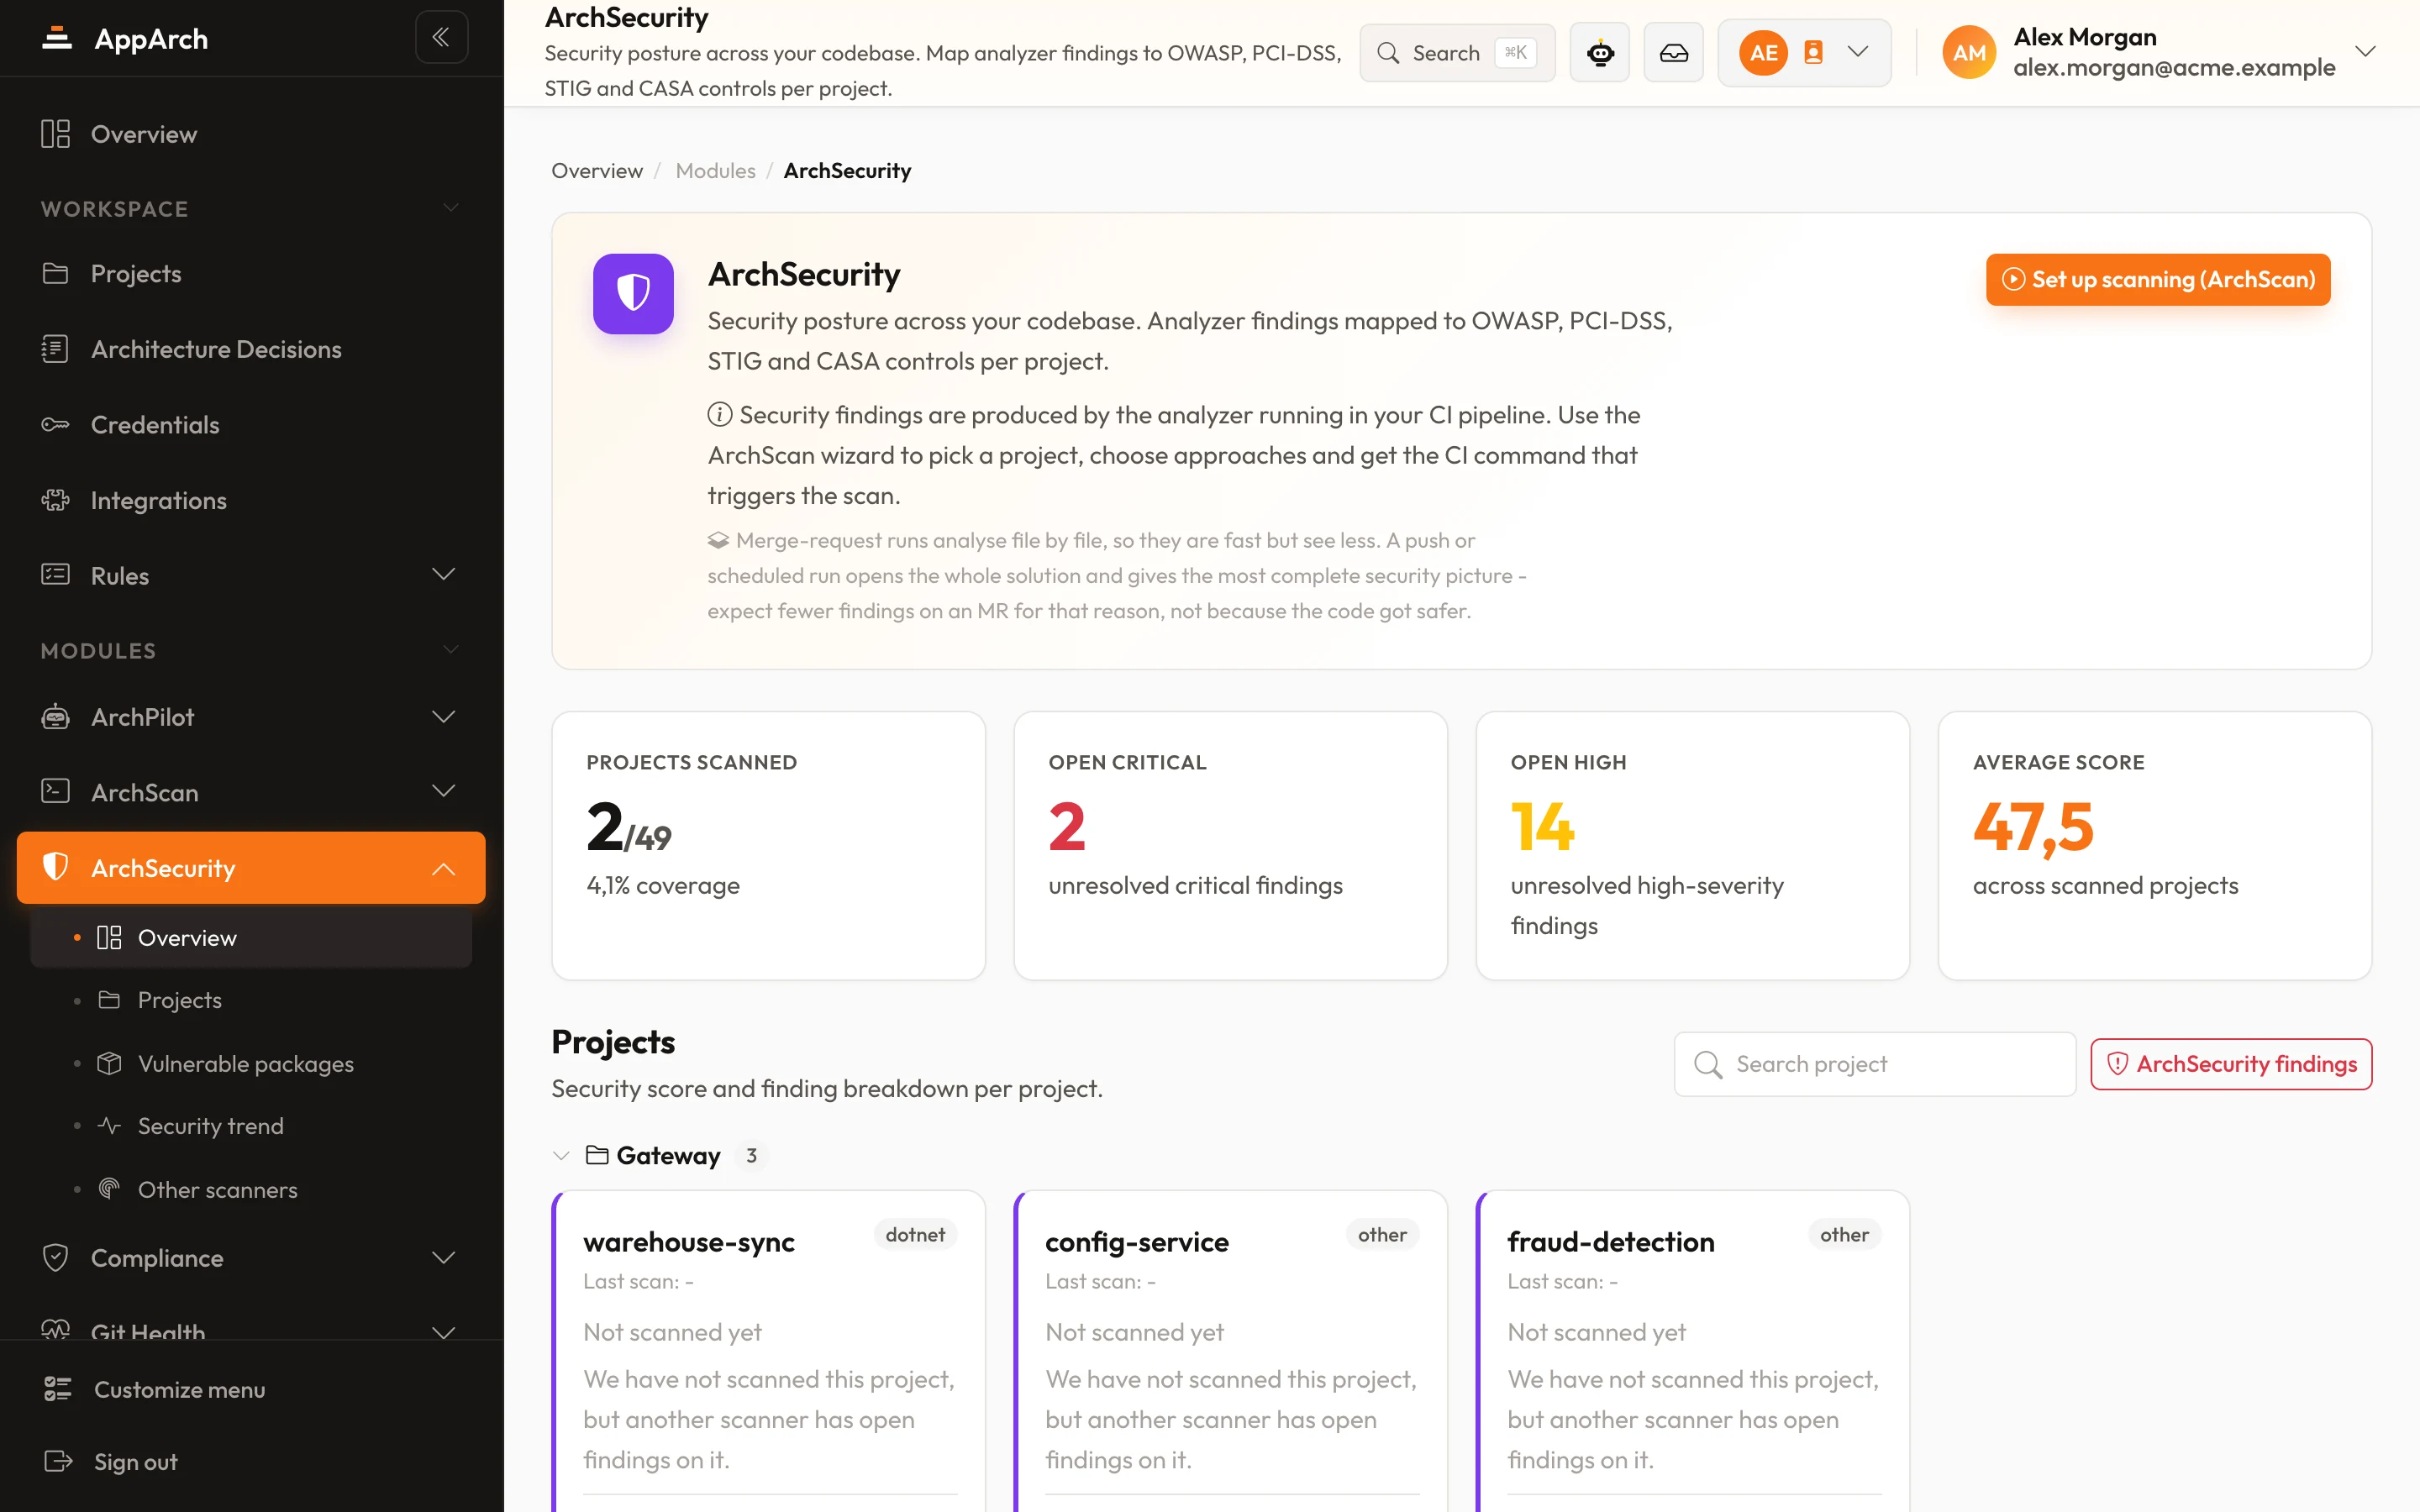
Güvenlik açıklarını yayına çıkmadan yakalayın
Tarama kendi CI hattınızda çalışır; kod altyapınızdan çıkmaz.