Analiz sizin CI'ınızda, sizin altyapınızda çalışır; kod dışarı çıkmaz. Argo CD, Flux ve Kubernetes bağlanır, hangi sürümün nerede çalıştığı katalogda görünür. İnternete kapalı (air-gapped) kurulum da mümkün.
Bu rolde tekrar tekrar karşılaşılan altı durum ve AppArch'ın her biri için yaptığı.
01
Her yeni araç pipeline'ı biraz daha bozuyor
Her tarayıcı kendi ajanını, kendi sunucusunu ya da Docker-in-Docker'ı istiyor; her biri build'e dakikalar ve yeni hata biçimleri ekliyor.
AppArch ne yapar
AppArch tek bir hazır job'dır: GitHub Actions, GitLab CI, Bitbucket Pipelines ve Azure Pipelines için hazır parçalar, Jenkins ve geri kalan her şey için düz bir docker run. Docker-in-Docker yok, ajan yok, ek sunucu yok.
Her yeni araç bir güvenlik anketiyle başlıyor ve ilk soru hep aynı: kaynak kodumuz binadan çıkıyor mu?
AppArch ne yapar
Cevap hayır. Analiz kendi runner'ınızda çalışır, panele yalnızca bulgular gider ve panel de sizin sunucularınızdadır. İnternetsiz (air-gapped) kurulum da aynı üründür.
Olay gecesi. Cevap üç cluster'a, iki panoya ve geçen salıdan kalma bir Slack mesajına dağılmış durumda.
AppArch ne yapar
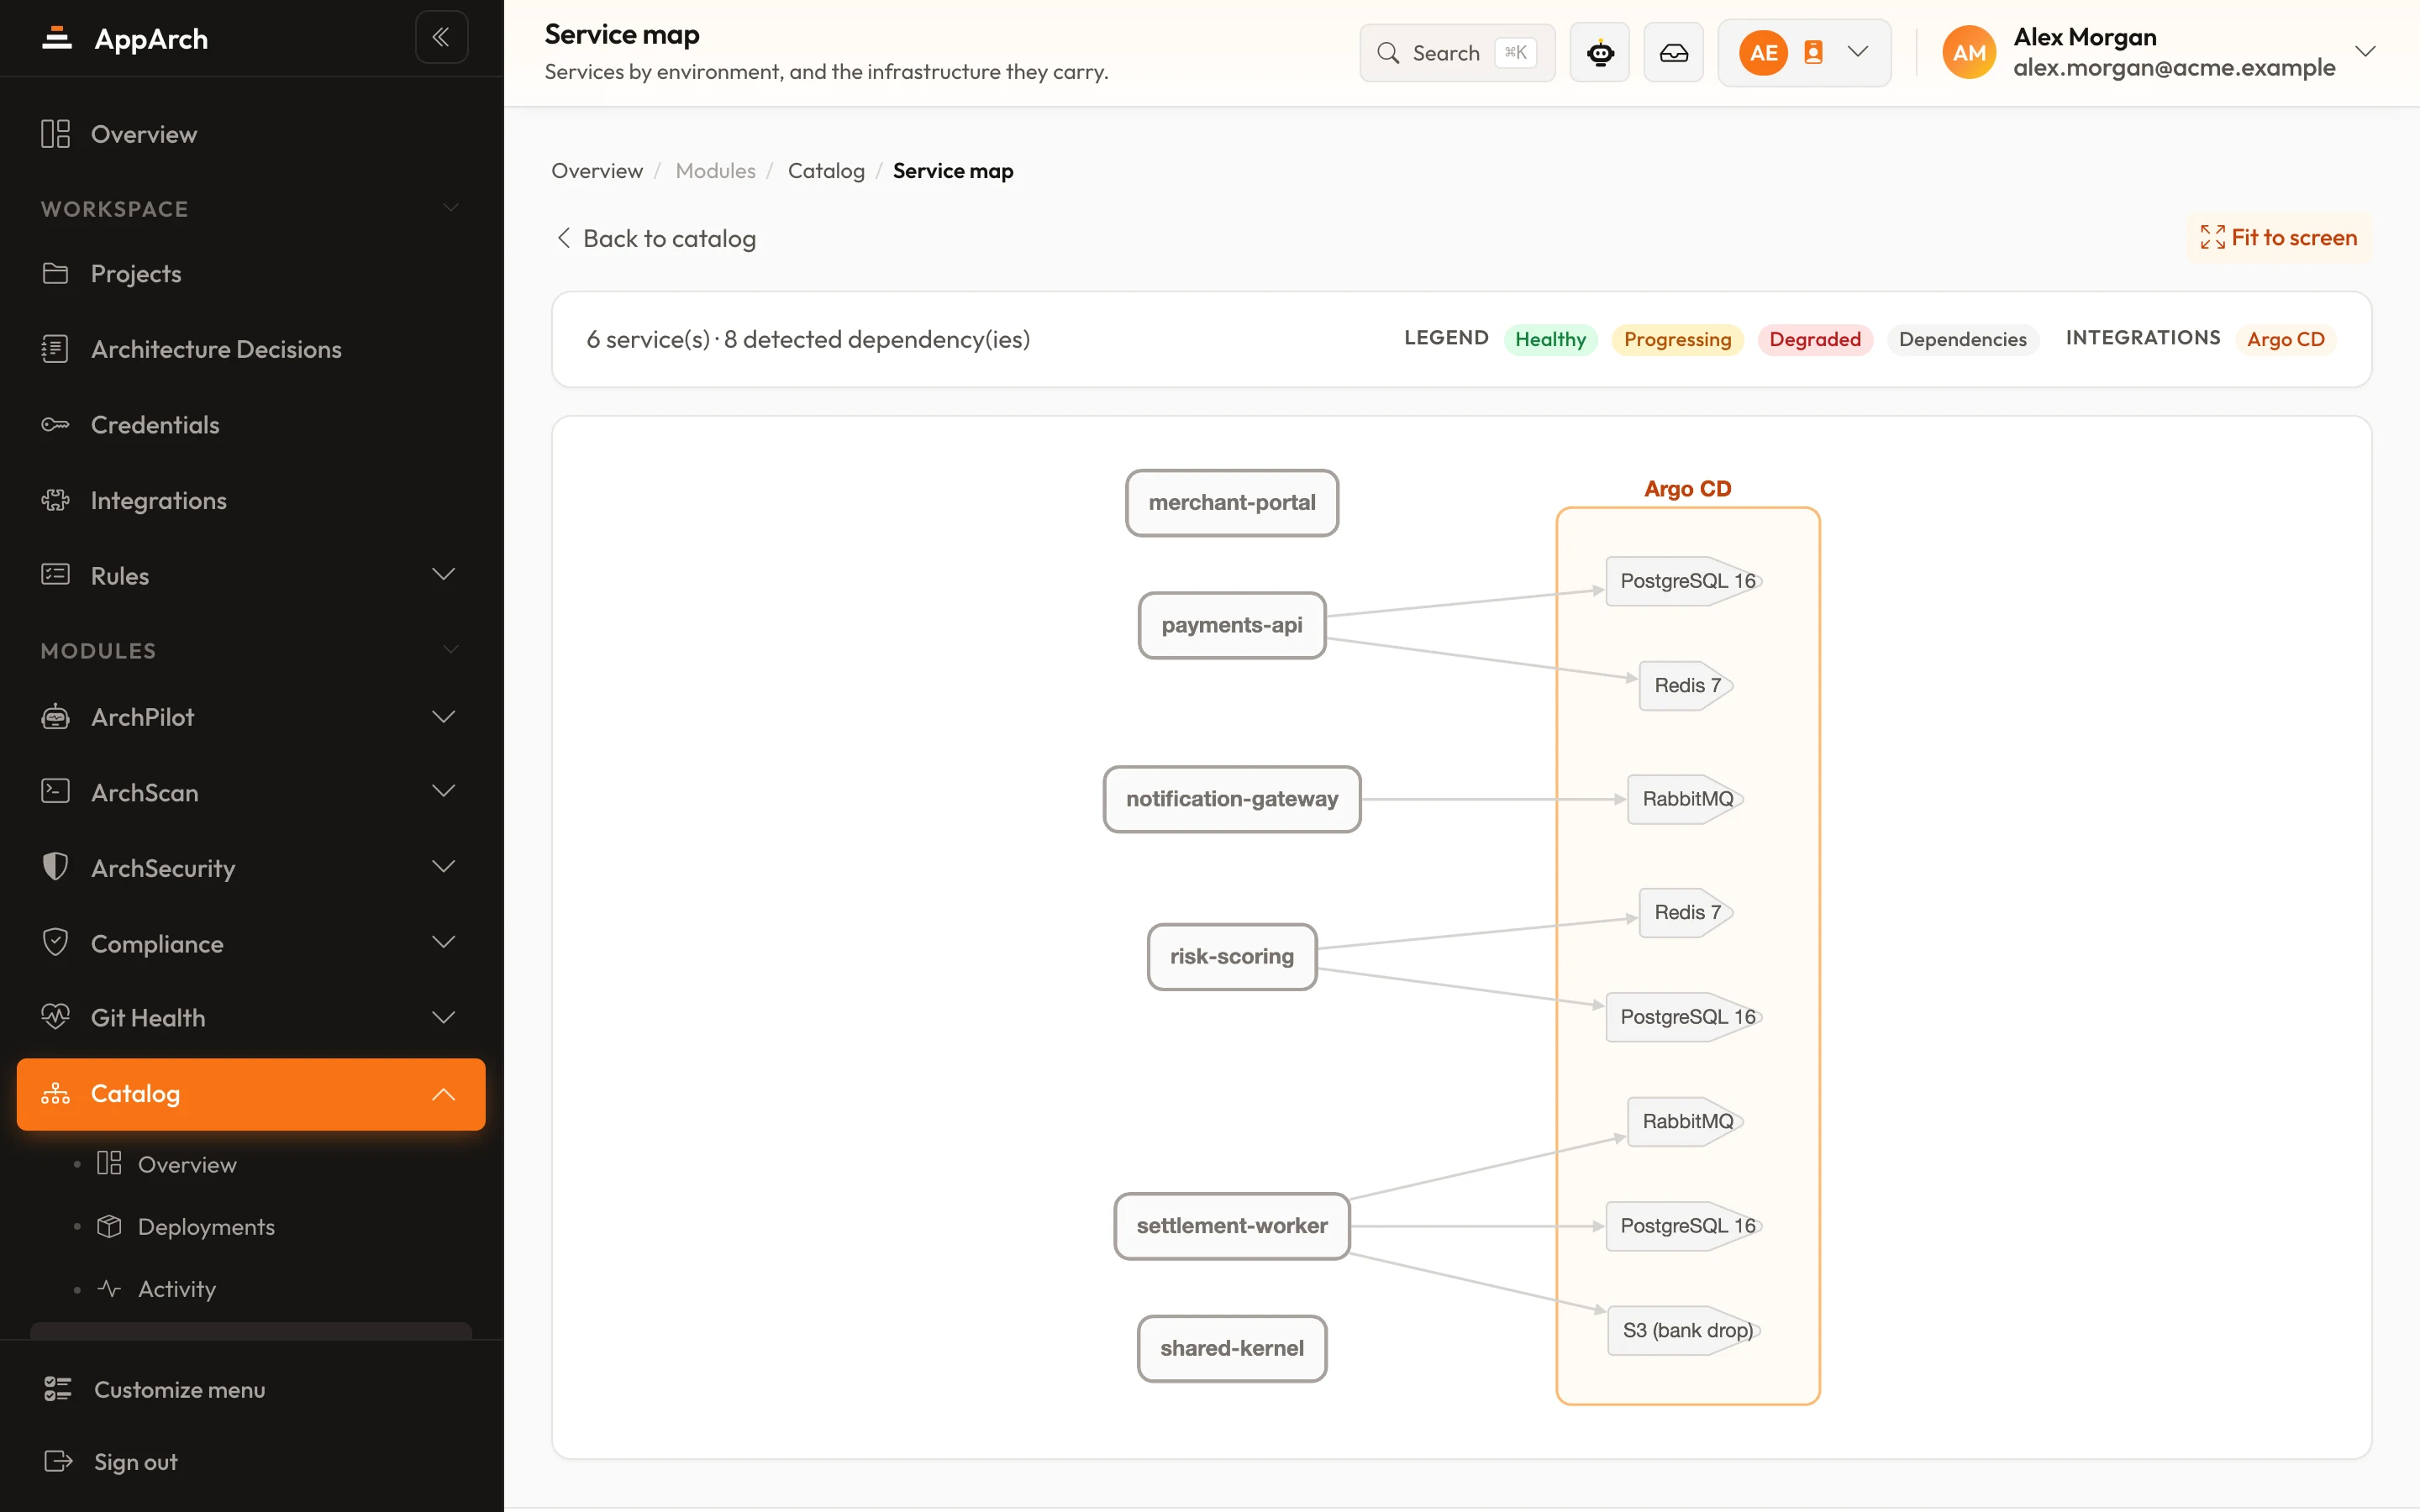
Argo CD, Flux ya da Kubernetes bağlıyken servis kataloğu her servisin nerede ve hangi sürümle çalıştığını bilir. Slack geçmişini taramak yerine tek ekran.
Statik analiz bir yerde, SonarQube başka yerde, bağımlılık tarayıcısı bambaşka bir yerde. Listenin tamamını kimse görmüyor, bu yüzden kimse sahiplenmiyor.
AppArch ne yapar
ArchSecurity, AppArch'ın kendi bulgularını SonarQube ve GitLab güvenlik taramalarından gelenlerle yan yana, her birini kaynak etiketiyle listeler; bağımlılıklarınızı da bilinen CVE'lere karşı kontrol eder.
Biri mart ayında bir hotfix için dal korumasını kapattı. Kimse geri açmadı, kimse de fark etmedi.
AppArch ne yapar
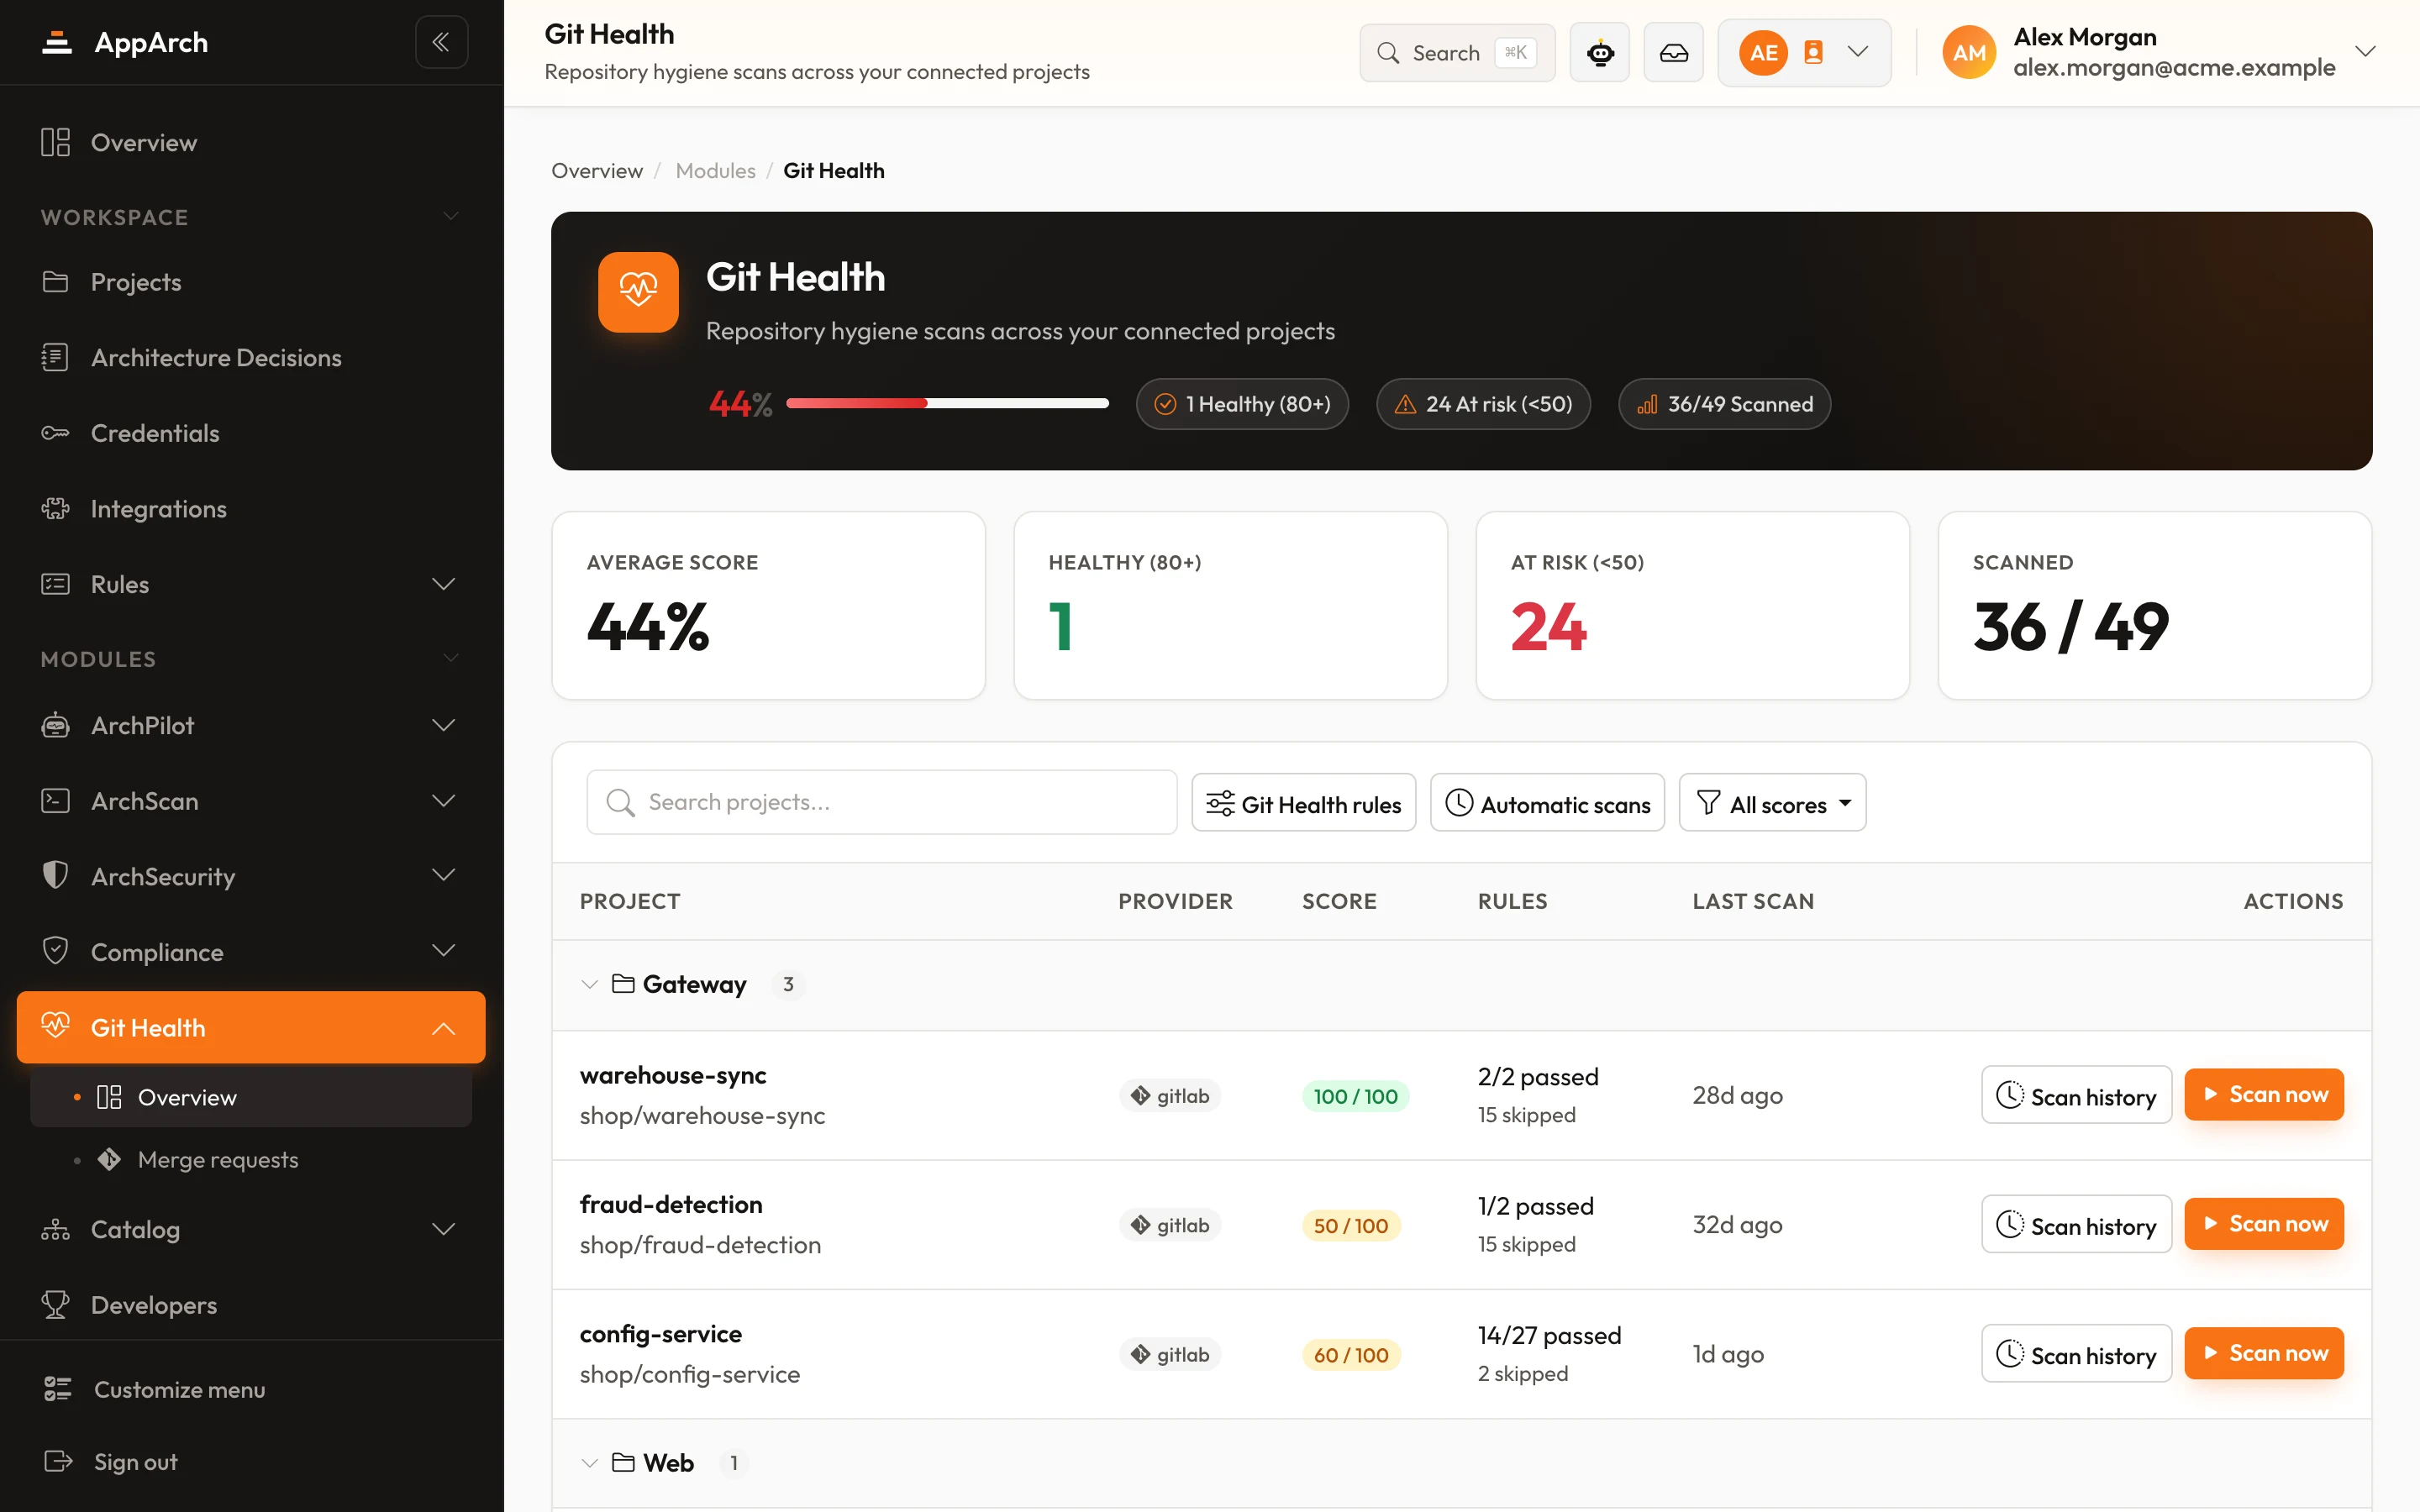
Git Health her depoyu 29 kurala göre denetler: korumalı varsayılan dal, kapalı force push, zorunlu onay, CI'da secret taraması ve SAST, yanlışlıkla commit'lenmiş gizli dosyalar. Sapma bir olay olarak değil, kırmızı bir satır olarak görünür.
İzleme aracı bir şeyin bozulduğunu biliyor, pipeline neyin yayına çıktığını. Değişiklik hata oranı da bir sunumda tahmin olarak kalıyor.
AppArch ne yapar
Dynatrace, New Relic ya da Percona PMM'i bağlayın; olay kayıtları dağıtım kayıtlarının yanına yerleşir. Değişiklik hata oranı ve geri dönüş süresi tahmin edilmez, bunlardan hesaplanır.
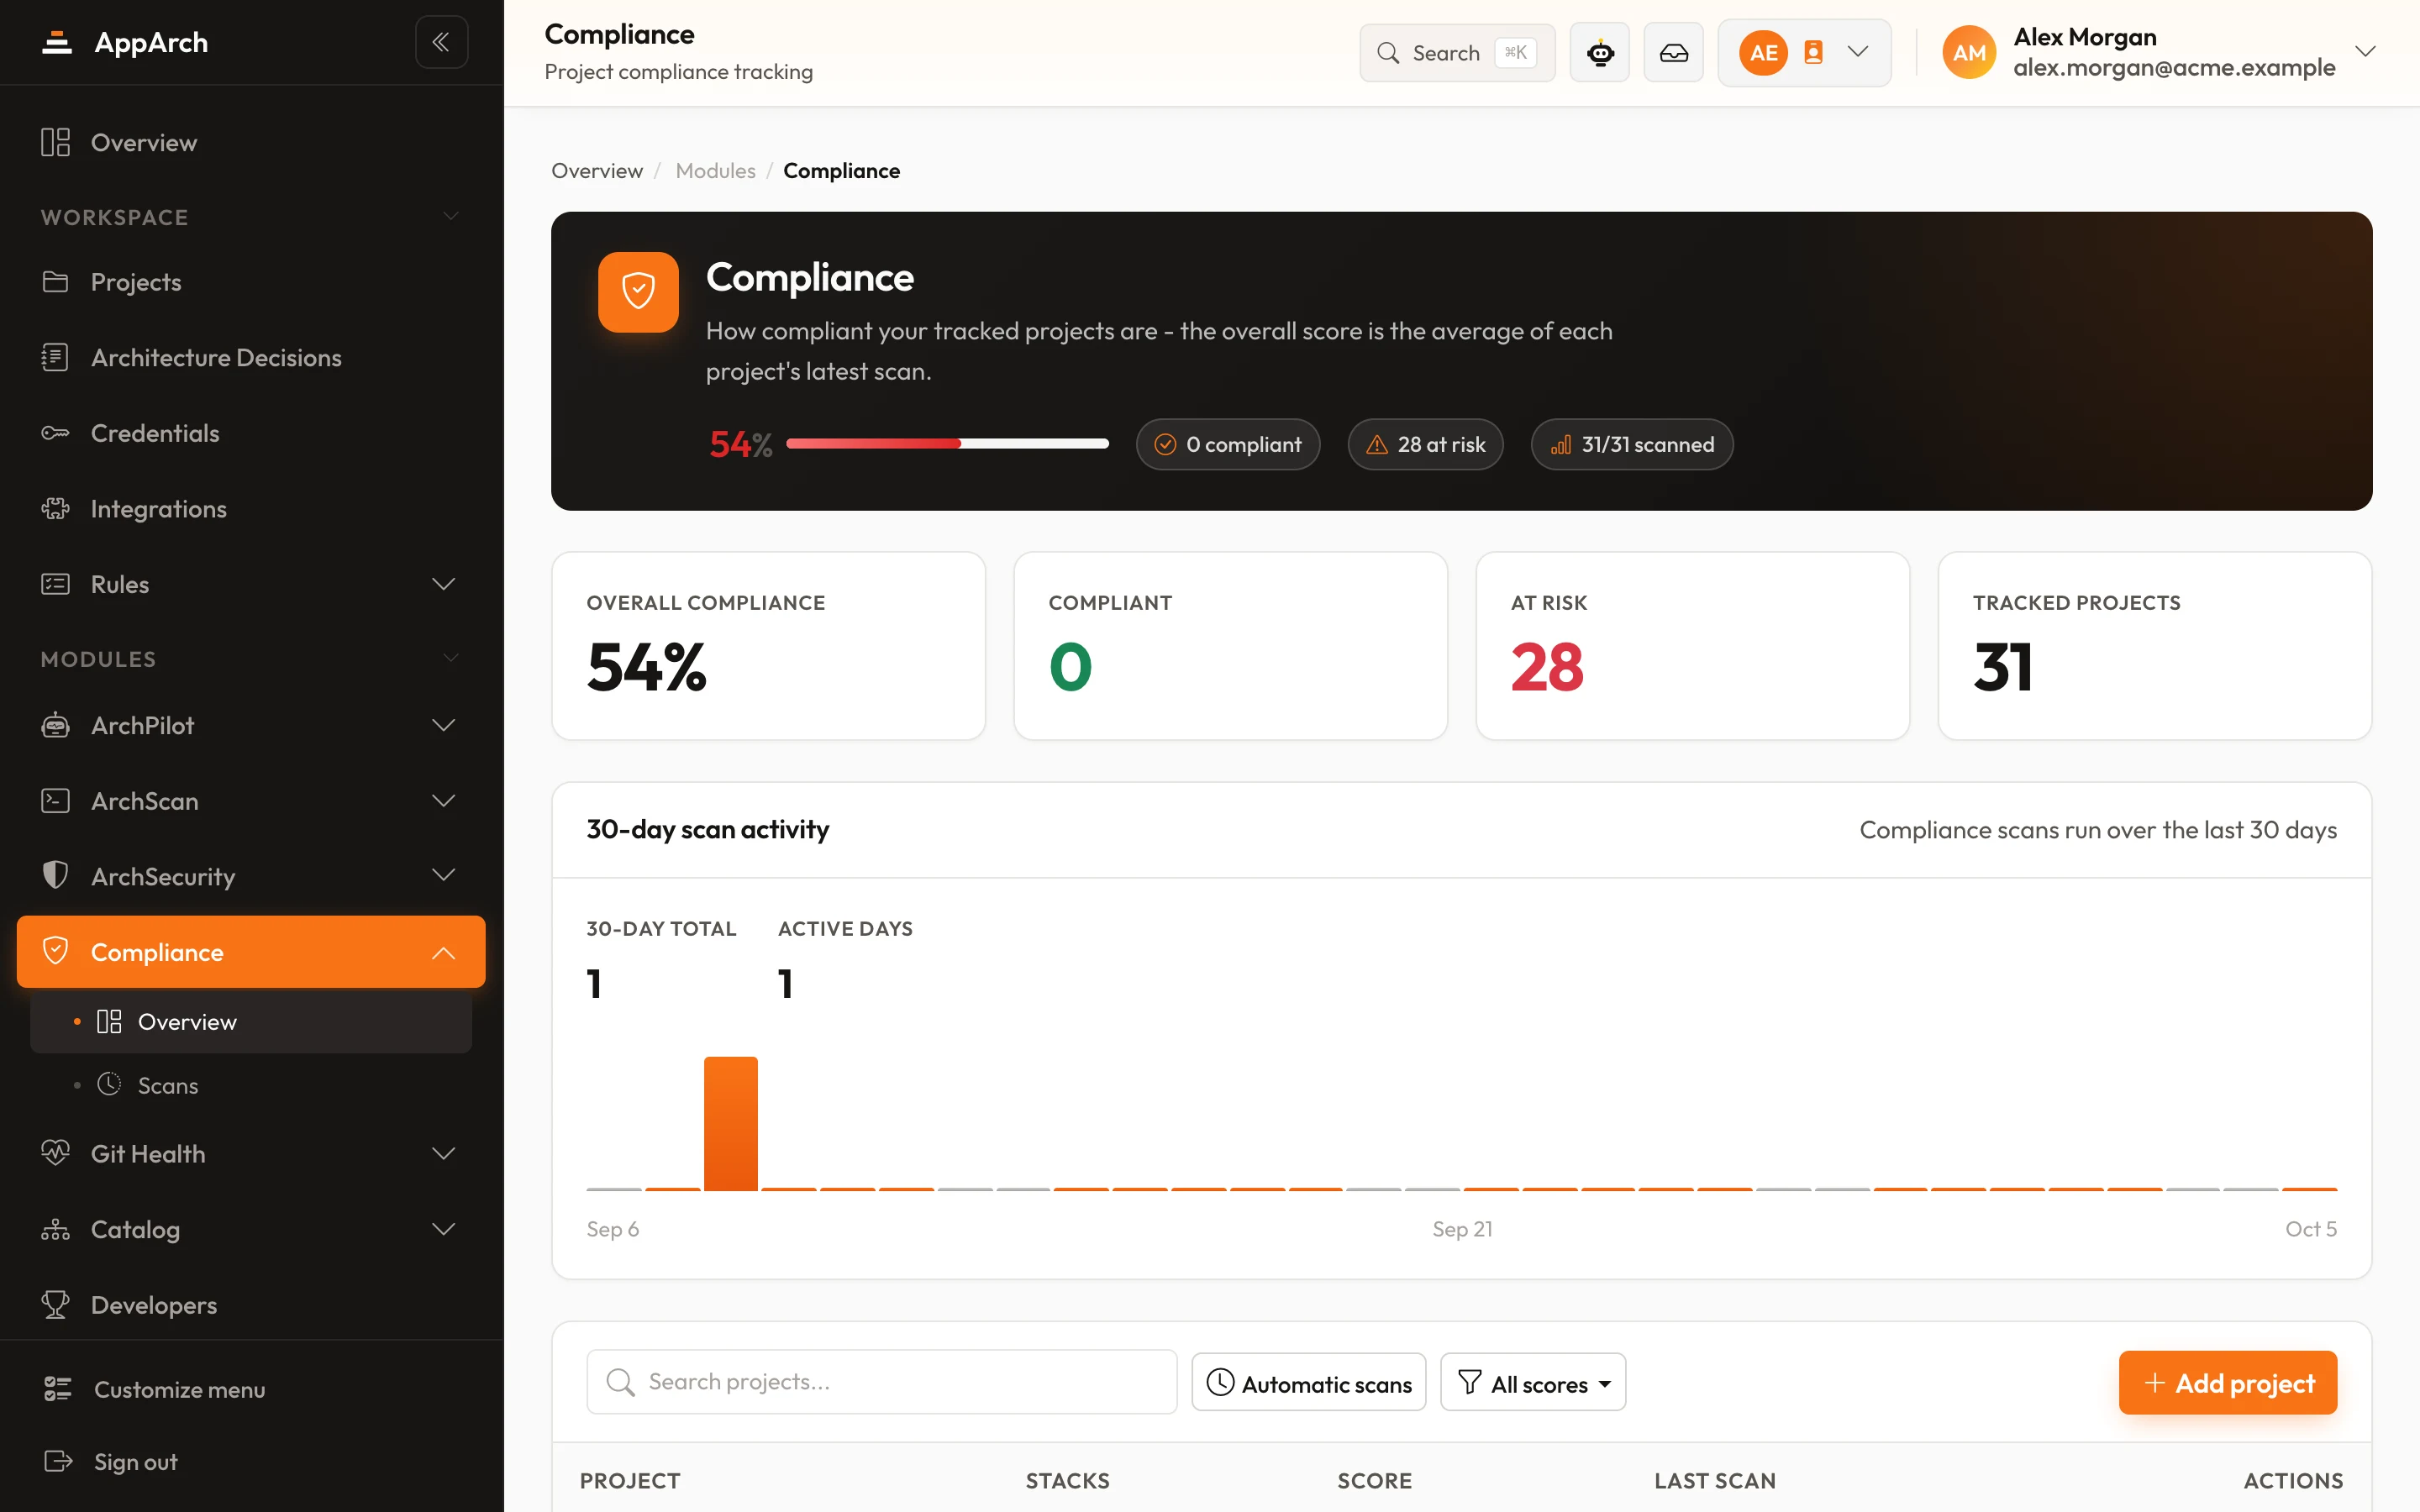
Git sağlığıProje başına depo düzeni: dal koruması ve merge kuralları, puanlanmış ve gruplanmış.Uyumlulukİzlenen her projenin uyum düzeyi, risk altındakilerin sayısı ve 30 günlük tarama etkinliği.Servis haritasıOrtama göre servisler ve bağlı oldukları altyapı; dağıtımlardan keşfedilir.
Deneyiminizi iyileştirmek, trafiği analiz etmek ve reklamlarımızın etkisini ölçmek için çerez kullanıyoruz. Analitik ve reklam çerezleri yalnızca kabul ederseniz etkinleştirilir. Gizlilik Politikası