
GitHub
Revisión de arquitectura automatizada en los PR
Conecte GitHub con un token de acceso personal, detallado o clásico. ArchPilot comenta en línea cada pull request y los informes de ArchScan y ArchSecurity llegan a su panel.
Autenticación: Token de acceso personal (detallado o clásico)

Pantallas de una instalación en funcionamiento
Cómo se conecta
- 01
Crear un token
Un token detallado o clásico con acceso a los repositorios que quiere revisar. Su fecha de caducidad aparece en el panel.
- 02
Seleccionar repositorios
Usted decide qué repositorios se revisan.
- 03
Abrir un PR
ArchPilot lee el diff y comenta en la línea correspondiente.
Lo que obtienes
Comentarios en línea en los PR
Hallazgo, justificación y corrección sugerida, en la propia línea.
Se ejecuta en su CI
El análisis se ejecuta en sus GitHub Actions; el código no sale.
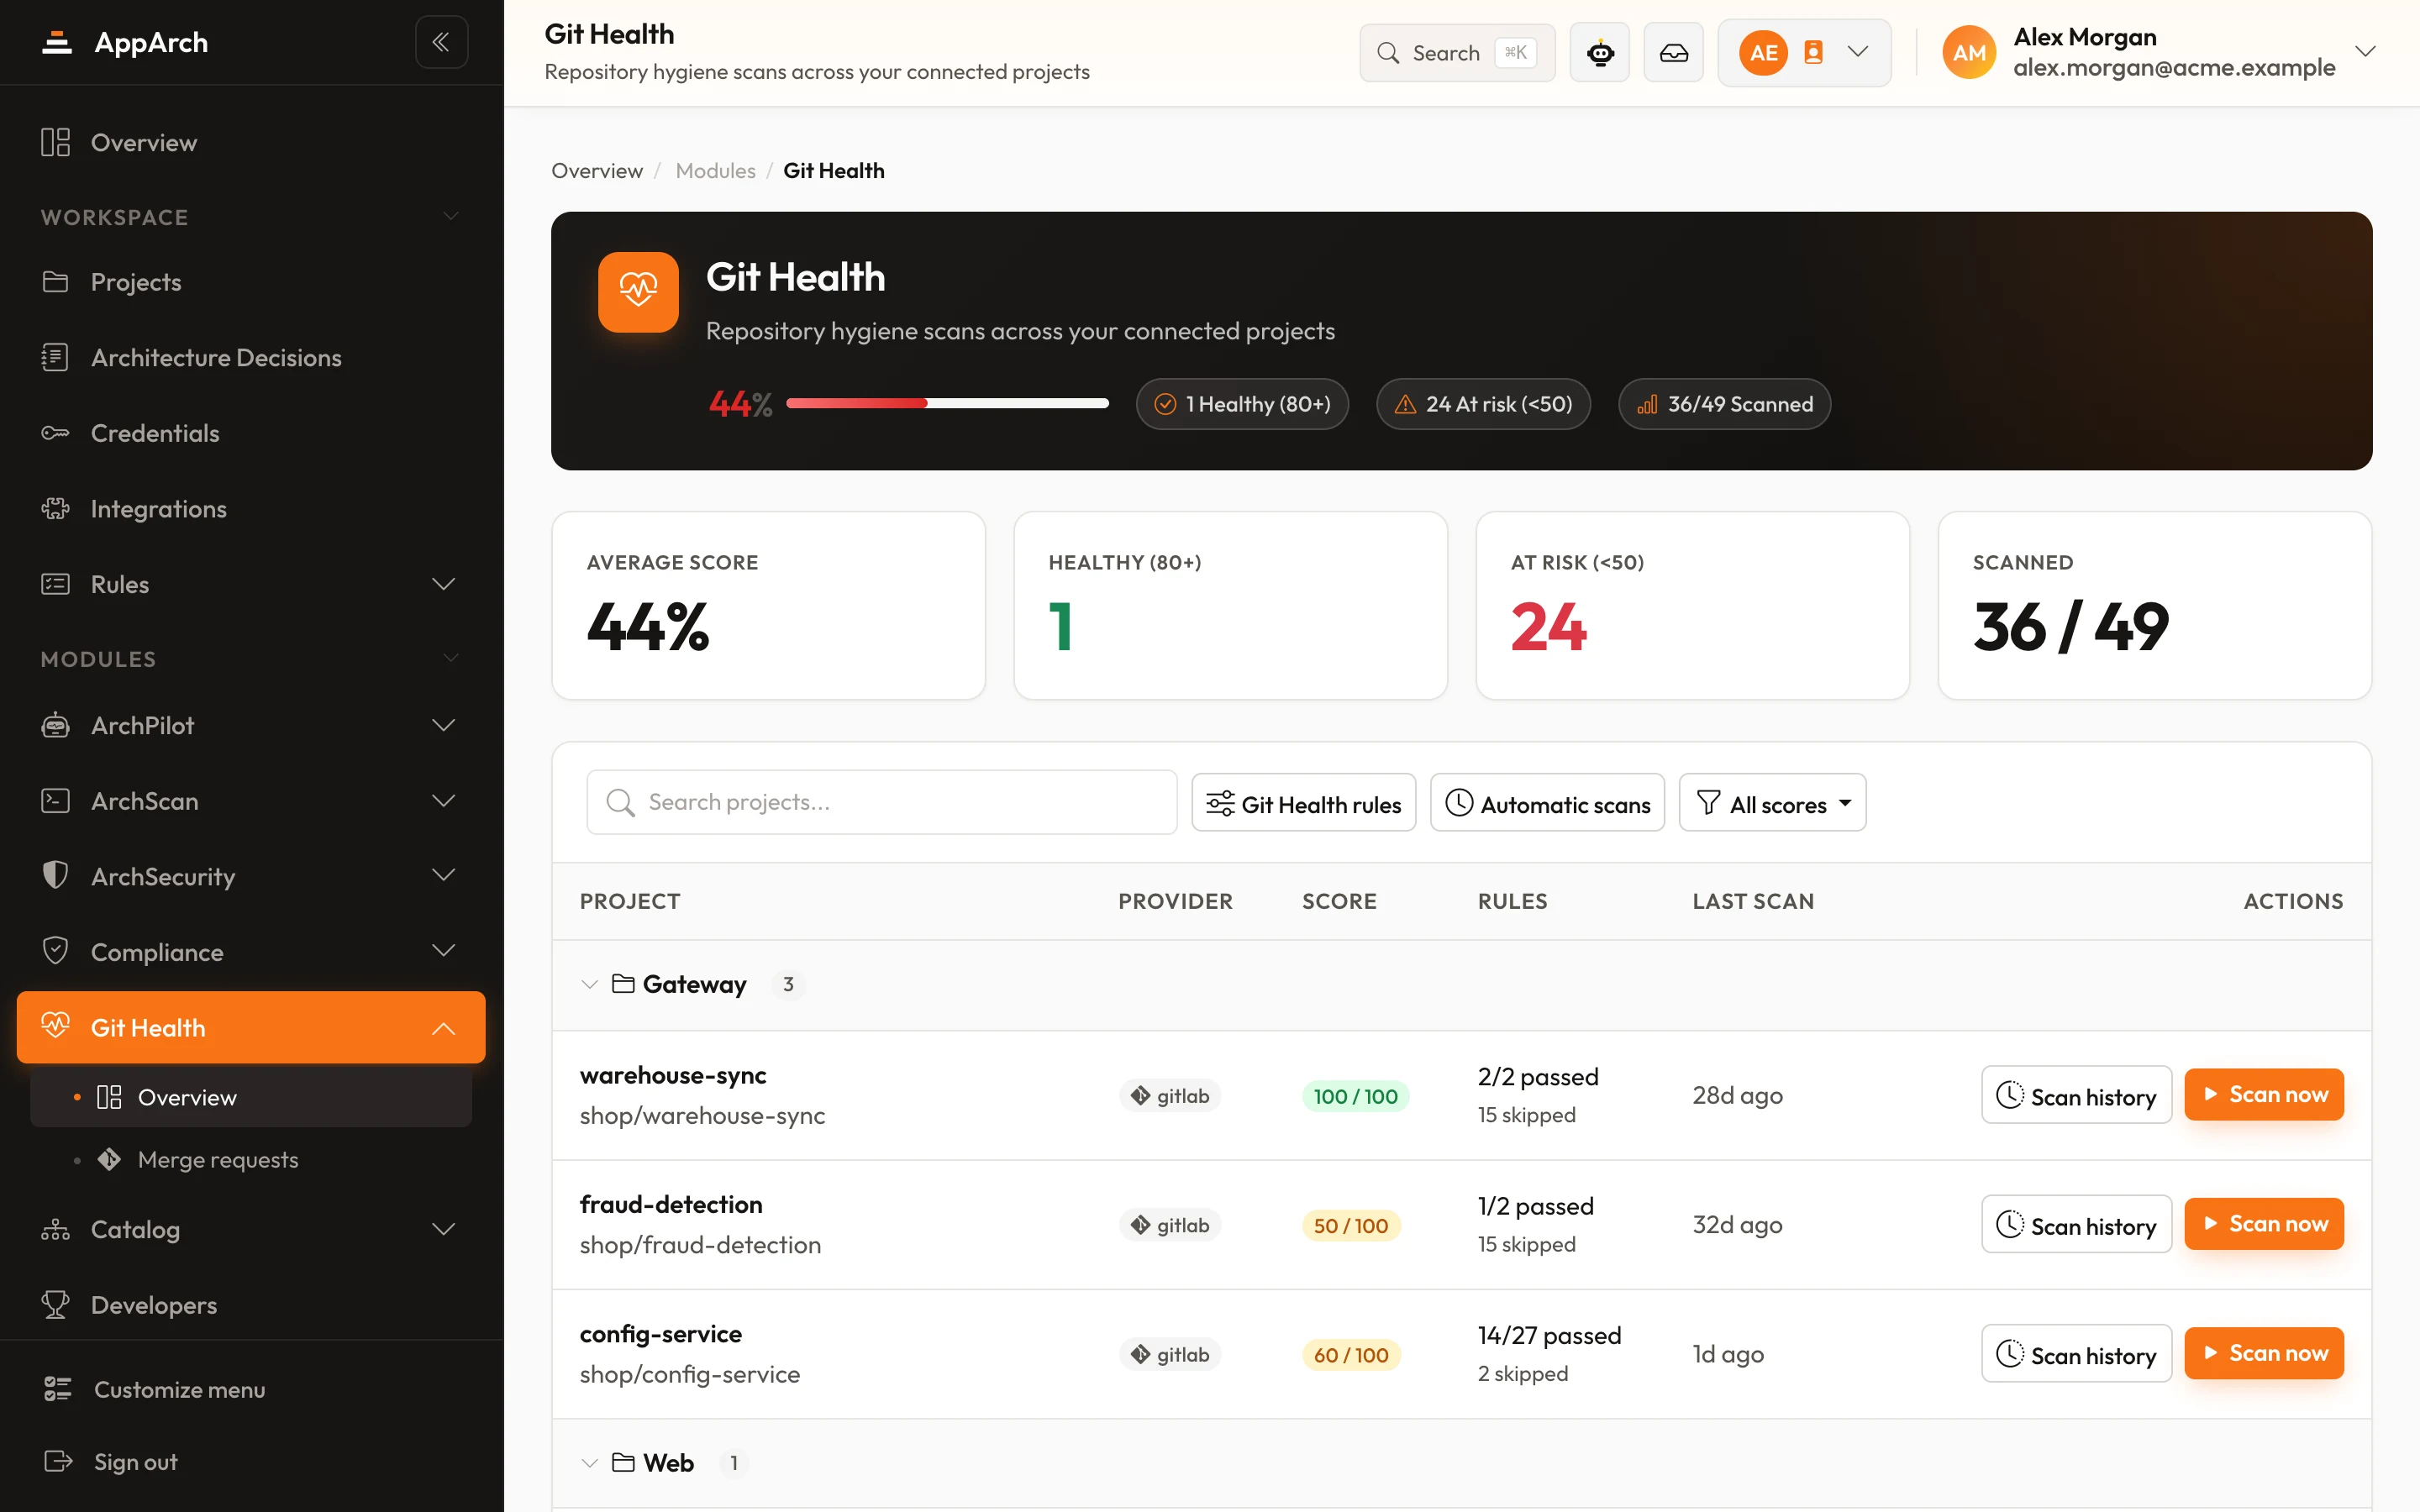
Salud de Git en GitHub
Protección de ramas, reglas de revisión y herramientas de seguridad en Actions, puntuadas por repositorio.
Renovación del token en el sitio
Cuando un token se acerca a su caducidad, el operador lo sustituye en la misma conexión; no hay que configurar nada de nuevo.
Cómo funciona dentro de AppArch
Su servidor AppArch habla con la plataforma Git; el análisis se ejecuta en su CI. Aquí está cada llamada en ambas direcciones.
Qué lee
- Repositorios, ramas y miembros; los miembros cada 10 minutos para la sincronización de desarrolladores
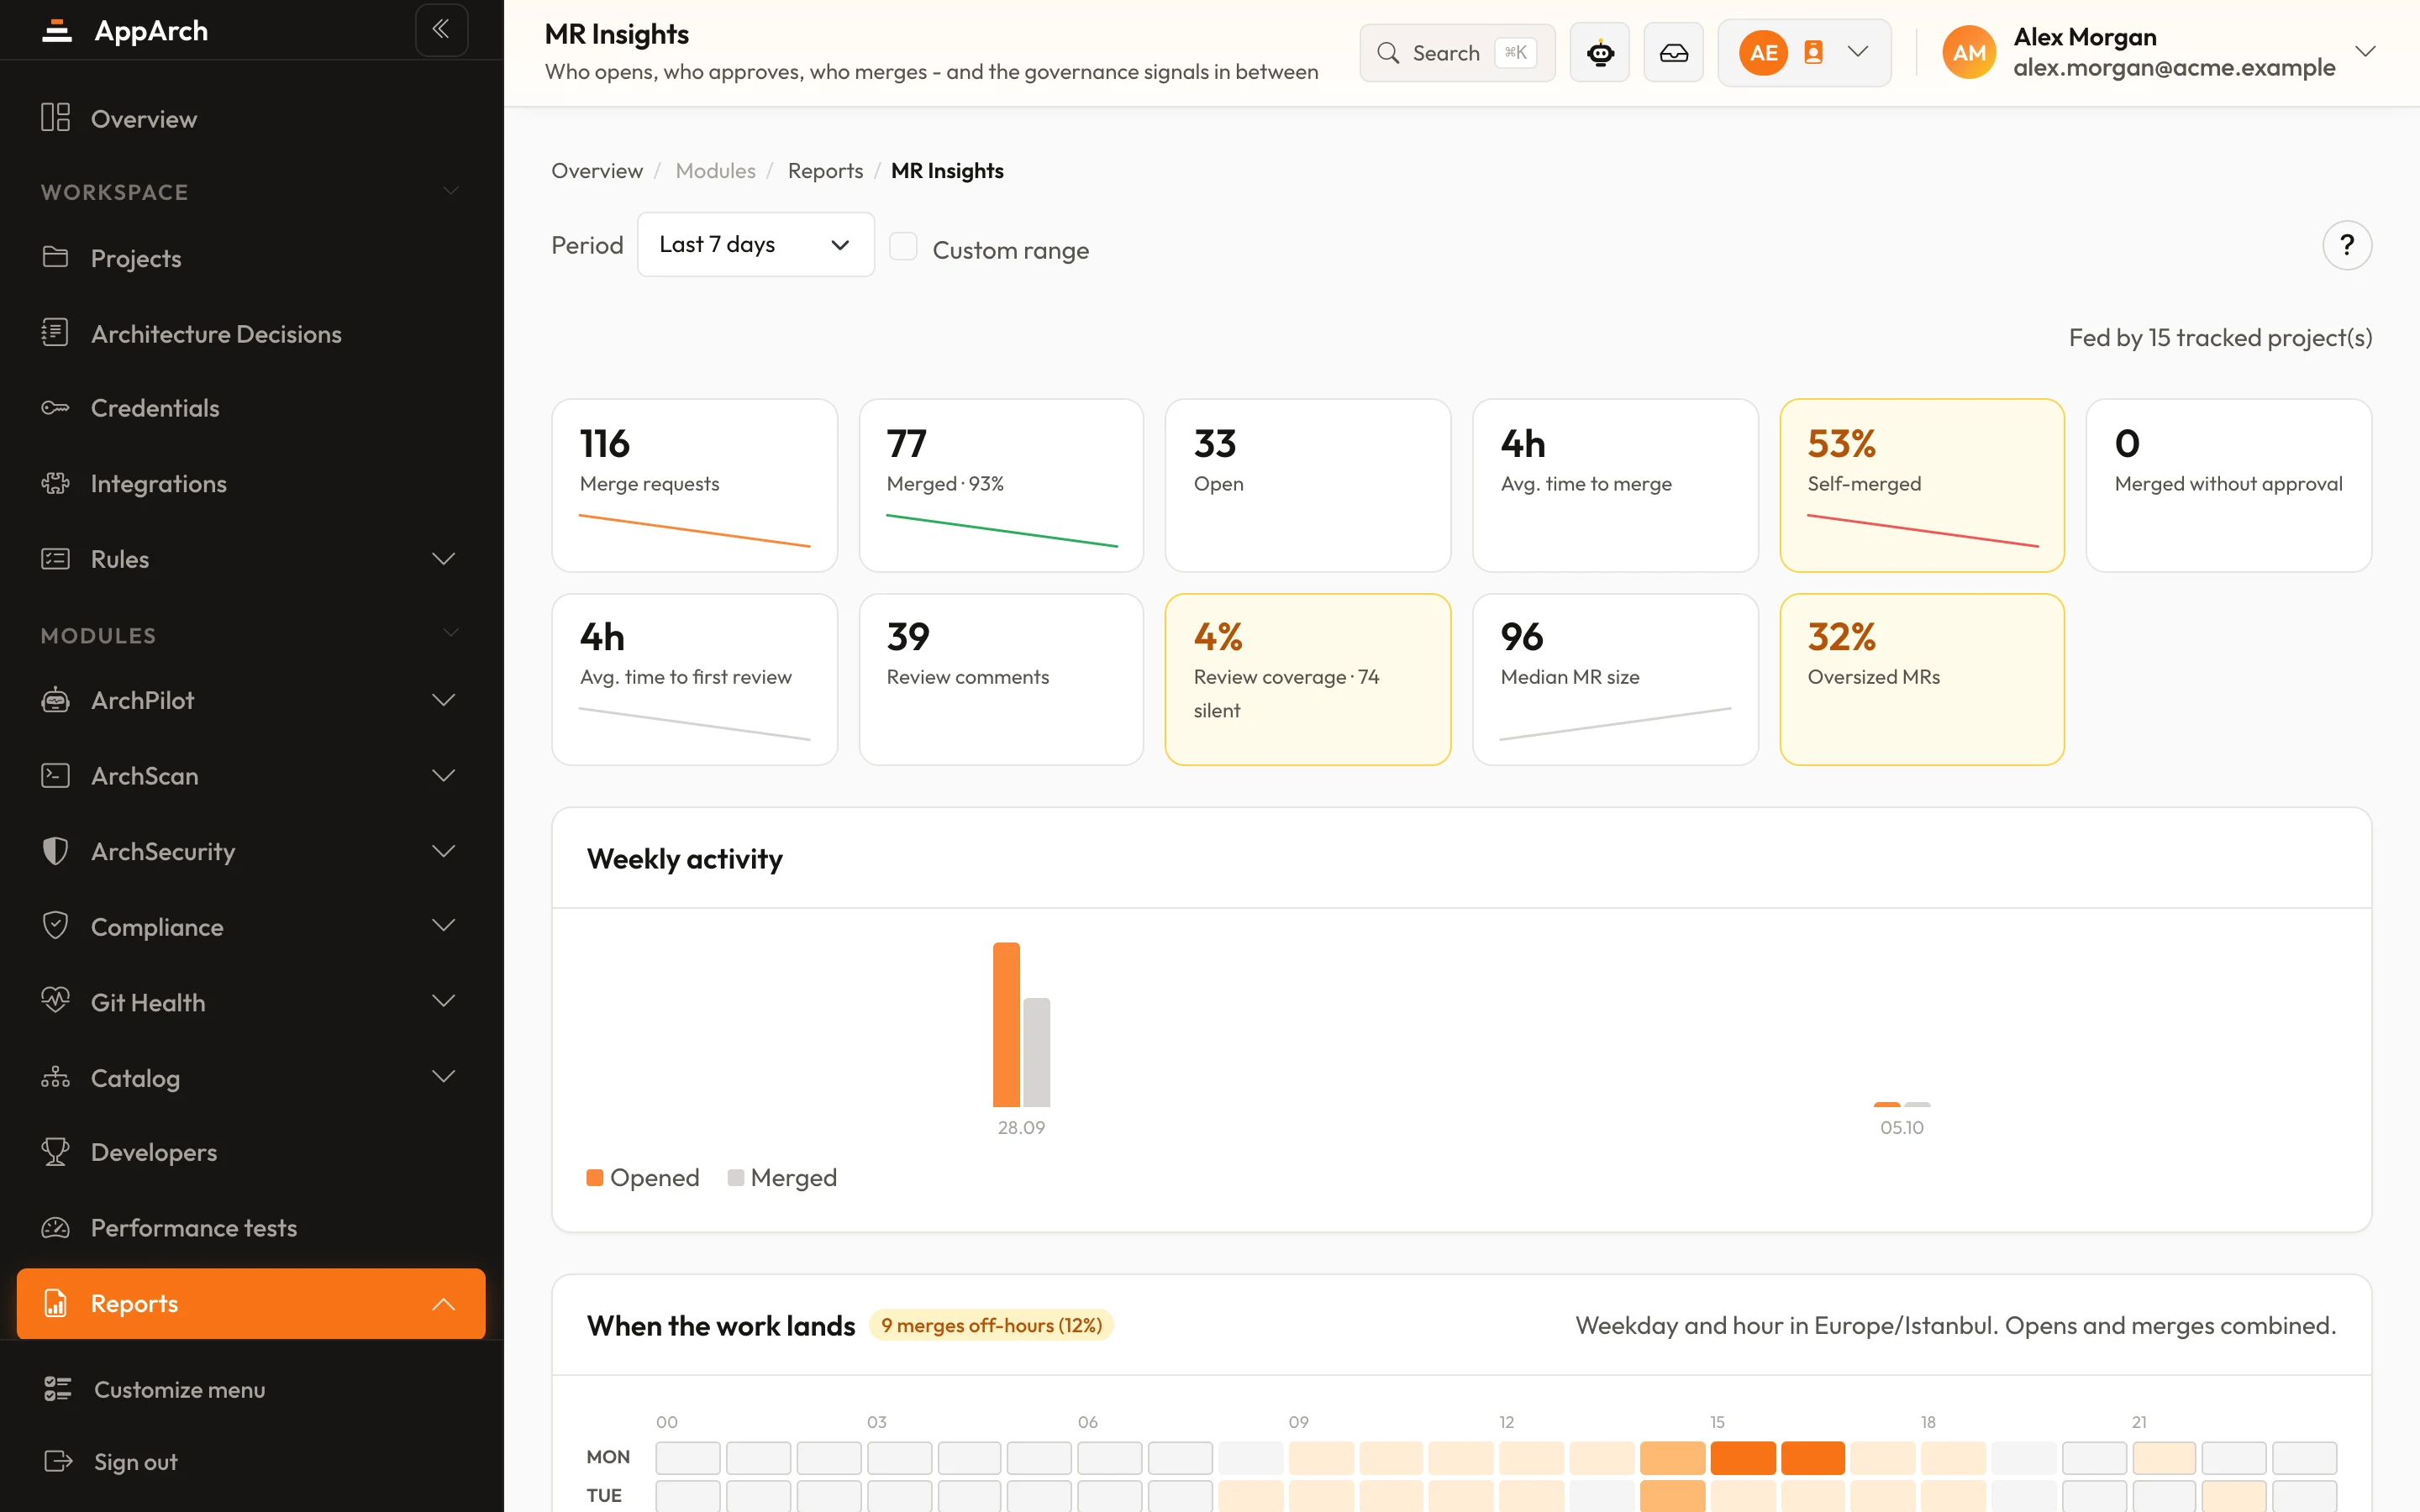
- Merge requests, aprobaciones e hilos de revisión; datos de MR cada 15 minutos para MR Insights
- Protección de ramas y ajustes de merge, para Git Health
- Archivos sueltos y el árbol de archivos, para Cumplimiento; no se clona nada
- Nombres de los secretos de Actions para revisar la CI; los valores no se pueden leer
Qué escribe
- Comentarios en línea en las líneas que añade el cambio
- Una sección AppArch en la descripción del MR, o un comentario resumen si esa edición falla
- Resuelve su propio hilo cuando el hallazgo desaparece
- Aprobación o rechazo automático opcional; no aprueba si llegaron commits nuevos tras la revisión
- Inicia análisis programados y bajo demanda con un evento repository_dispatch
Lo que nunca hace
- Sin estados de commit ni check runs: el resultado es el código de salida de su job de CI
- Nunca clona ni sube el repositorio al panel
- Nunca registra webhooks por sí mismo; pegue la URL si quiere uno
- Solo github.com; GitHub Enterprise Server no está soportado
- No se leen la protección de etiquetas ni el seguimiento de versiones
Token de acceso personal, detallado o clásico. Sus permisos y caducidad se leen de GitHub y se muestran; un token caducado se rechaza antes de cualquier llamada. Los tokens no se renuevan.
Cuándo pasa cada cosa
- 5 sSe publican los comentarios
- 10 sLos hallazgos nuevos se asocian a sus hilos
- 5 minSe releen el estado de los MR y las aprobaciones
- 10 minSe sincronizan los miembros
- 15 minDatos de MR para MR Insights
Un webhook hace inmediato el cambio de estado del MR en lugar de esperar al siguiente sondeo.
Míralo en el producto
Todas las capturas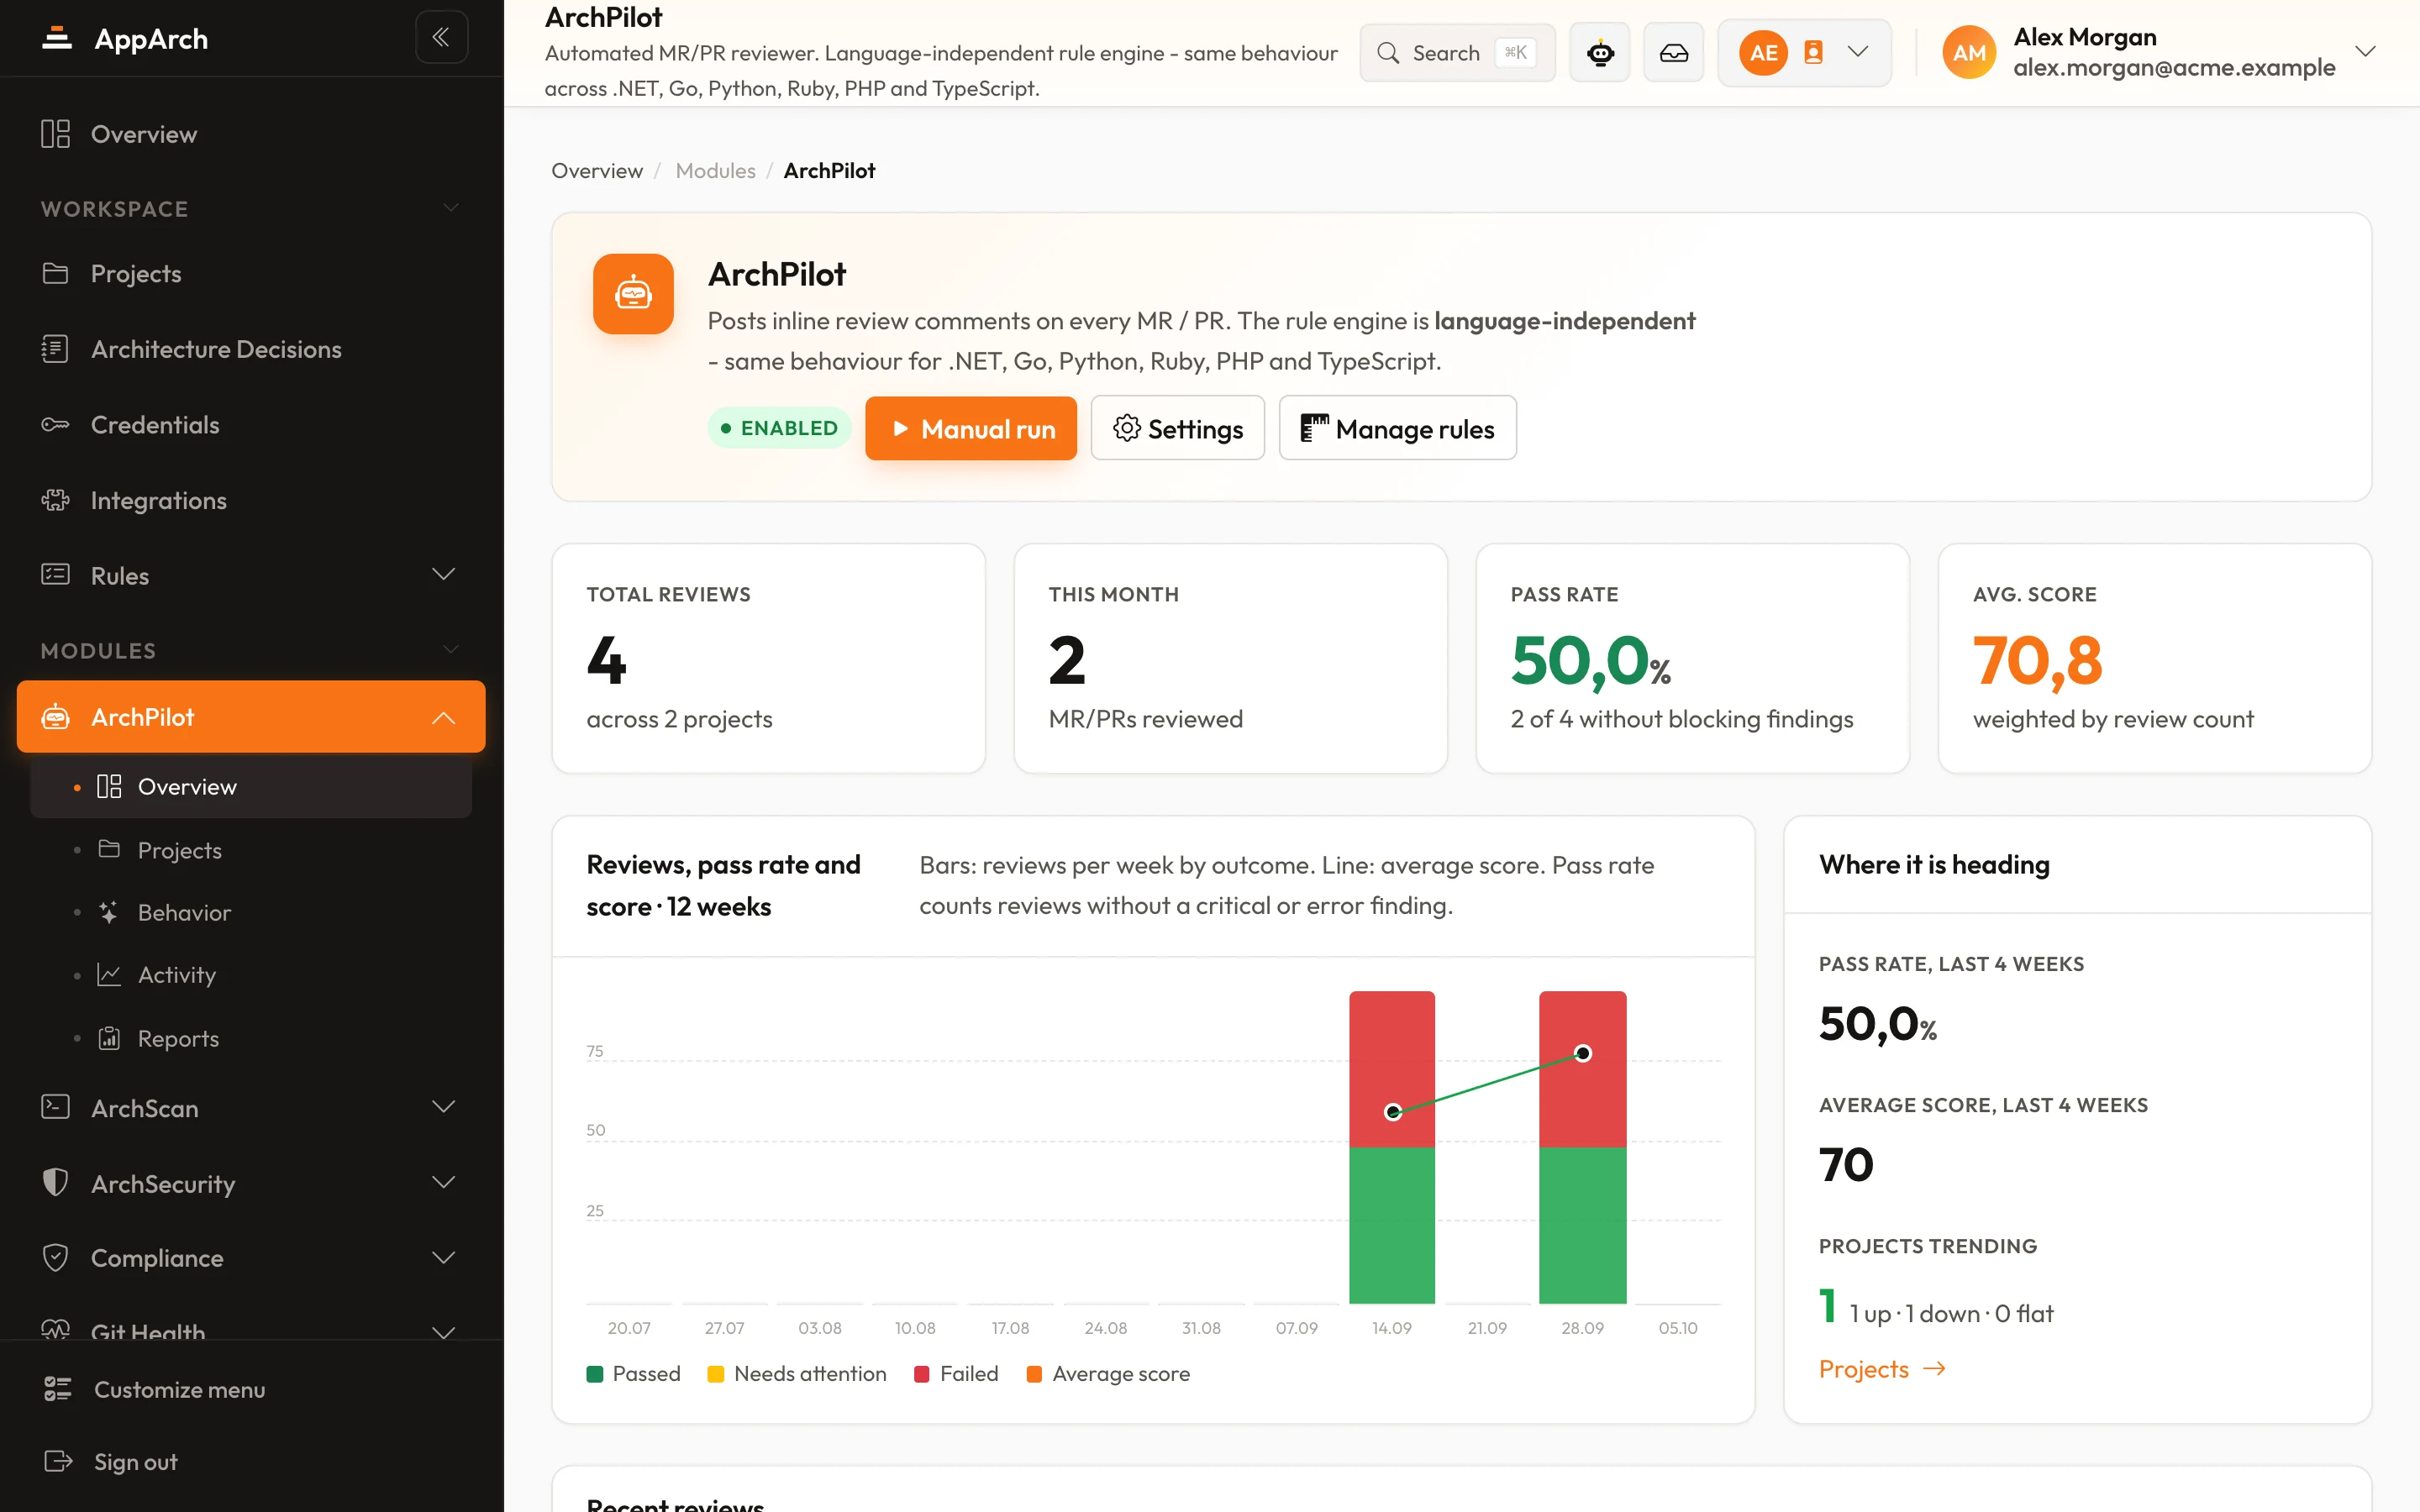
Conectar GitHub
Conéctate en minutos - tu primera revisión llega en el siguiente cambio.