
GitHub
Automatisierte Architekturprüfung in PRs
Verbinden Sie GitHub mit einem Personal Access Token, fein granular oder klassisch. ArchPilot kommentiert jeden Pull Request inline, ArchScan- und ArchSecurity-Berichte fließen in Ihr Panel.
Authentifizierung: Personal Access Token (fein granular oder klassisch)

Bildschirme aus einer laufenden Installation
So funktioniert die Verbindung
- 01
Token erstellen
Ein fein granulares oder klassisches Token mit Zugriff auf die zu prüfenden Repositorys. Sein Ablaufdatum steht im Panel.
- 02
Repositorys auswählen
Sie entscheiden, welche Repositorys geprüft werden.
- 03
PR öffnen
ArchPilot liest das Diff und kommentiert die betreffende Zeile.
Was Sie erhalten
Inline-PR-Kommentare
Befund, Begründung und Lösungsvorschlag direkt an der Zeile.
Läuft in Ihrer CI
Die Analyse läuft in Ihren GitHub Actions; der Code verlässt sie nicht.
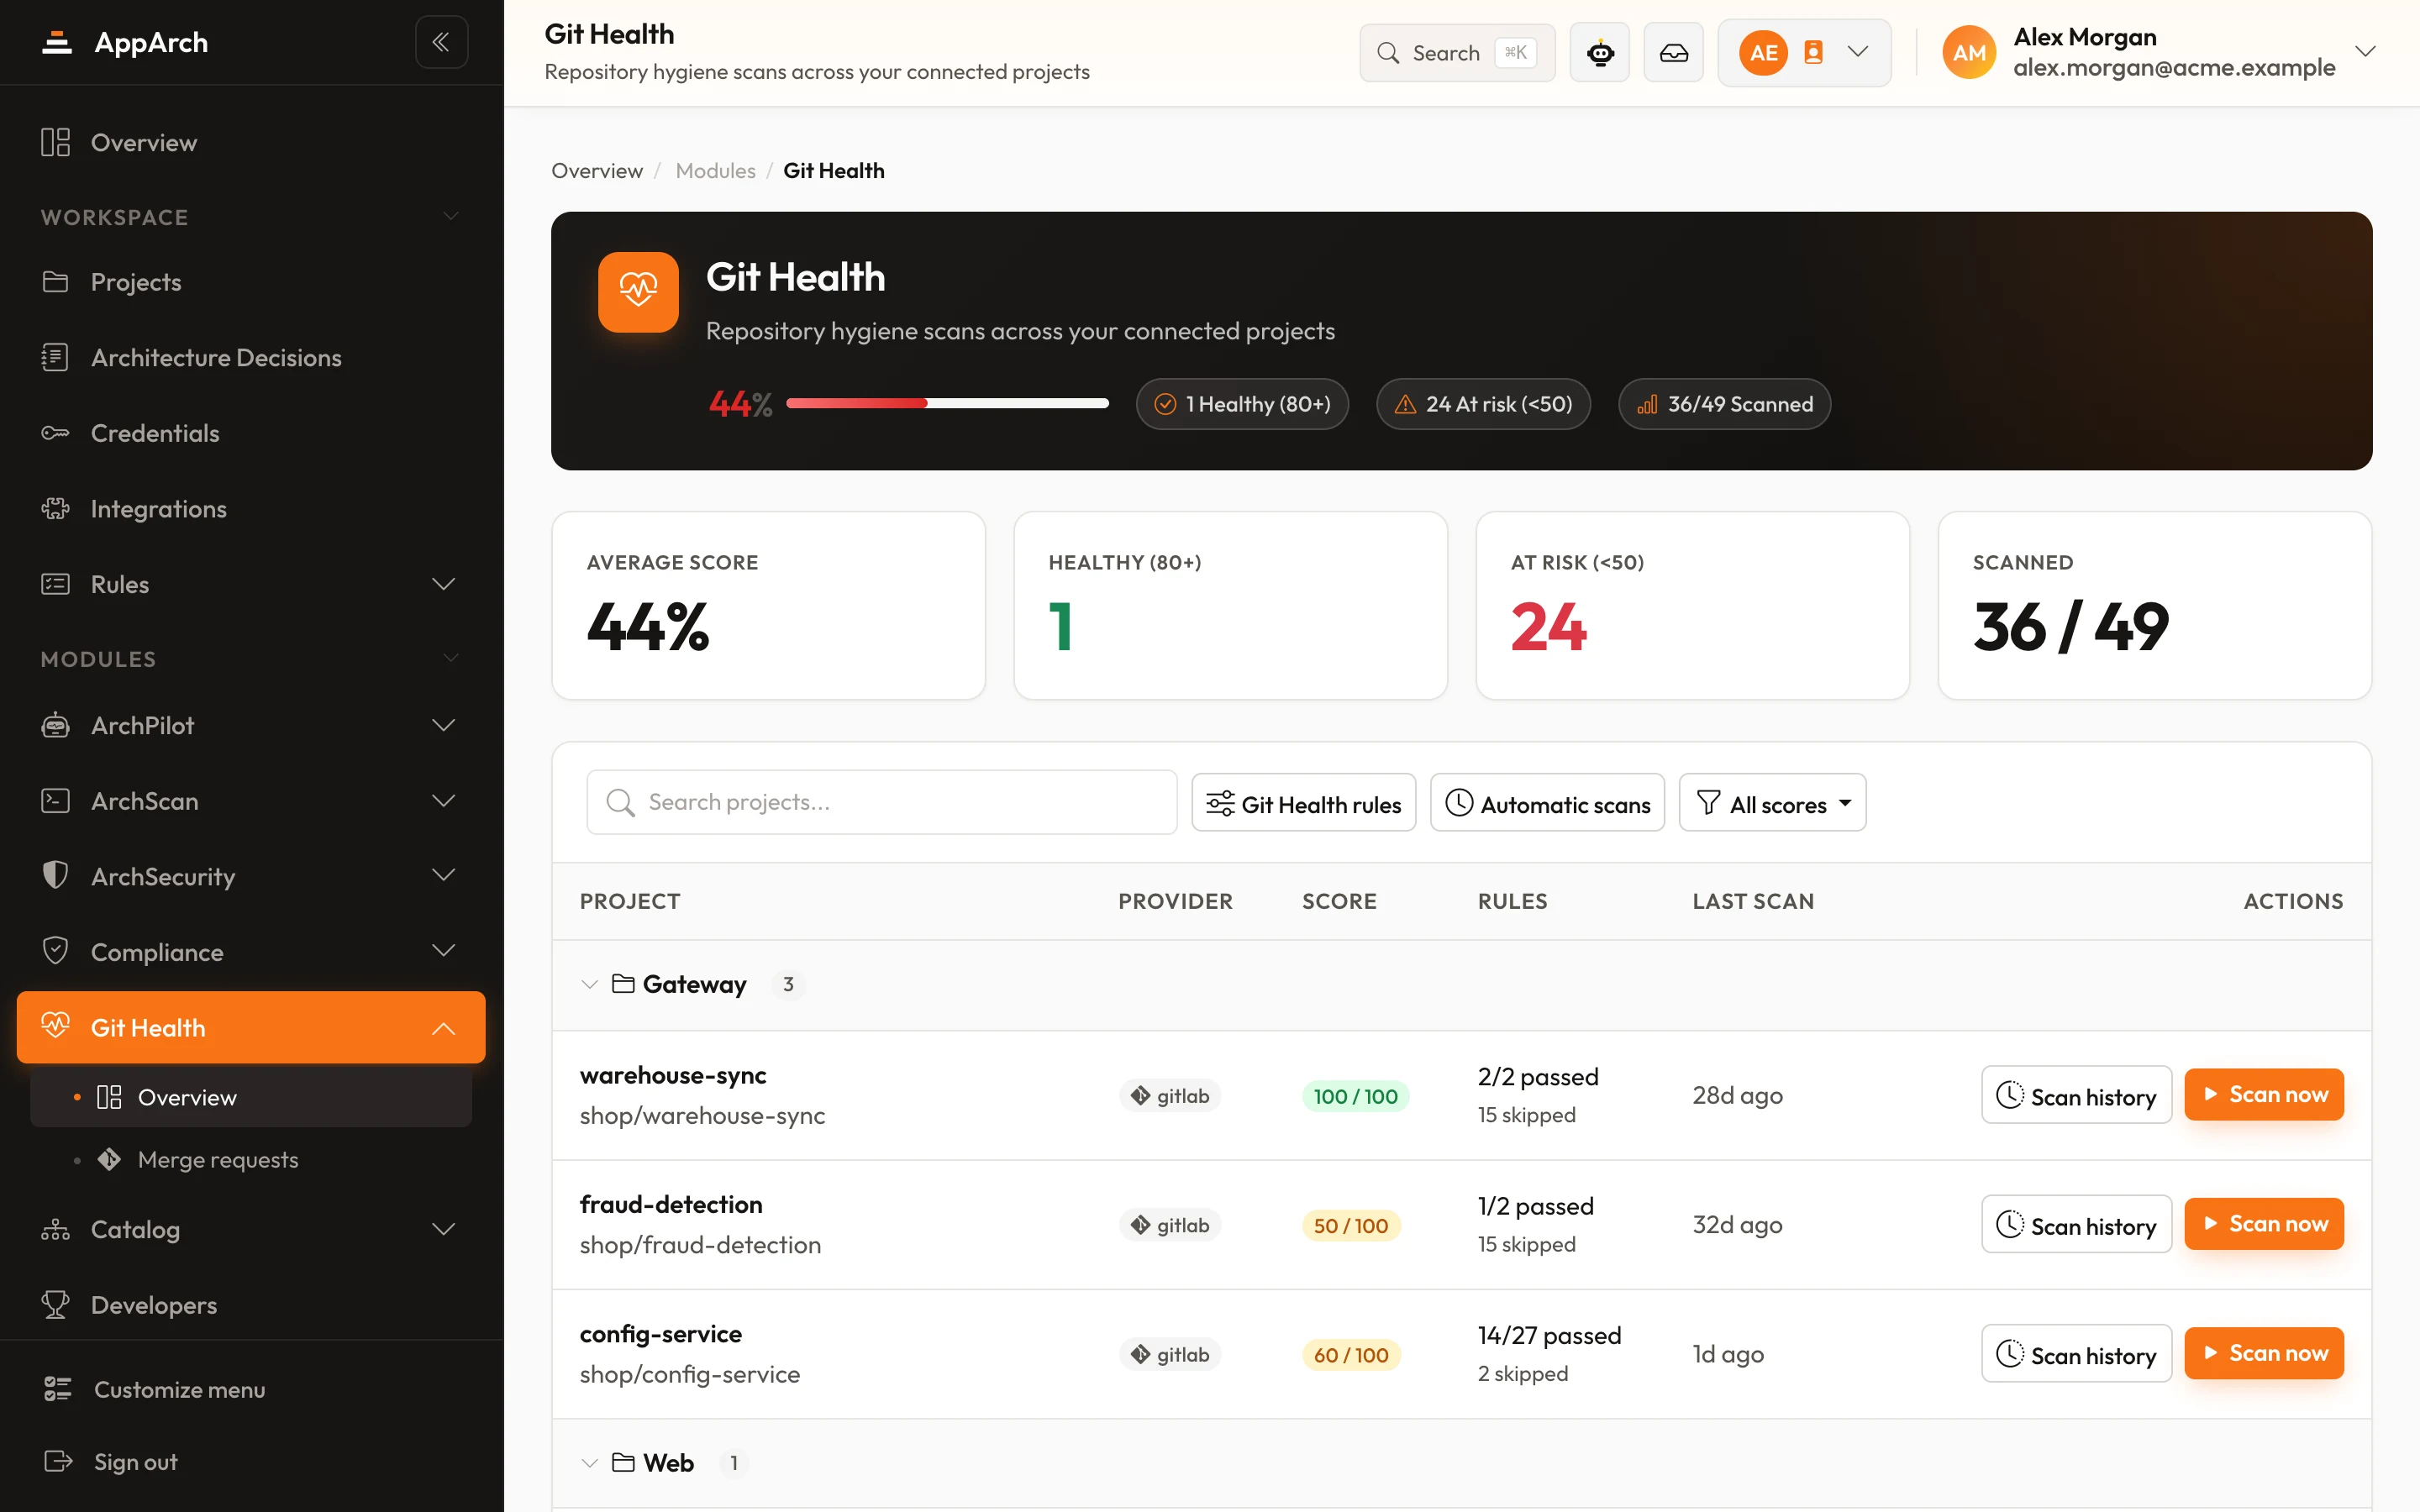
Git Health auf GitHub
Branch-Schutz, Review-Regeln und Sicherheitstools in Actions, bewertet pro Repository.
Token direkt erneuern
Läuft ein Token bald ab, ersetzt der Betreiber es in derselben Verbindung; nichts muss neu eingerichtet werden.
Wie es in AppArch funktioniert
Ihr AppArch-Server spricht mit der Git-Plattform; die Analyse läuft in Ihrer CI. Hier ist jeder Aufruf in beide Richtungen.
Was es liest
- Repositorys, Branches und Mitglieder; Mitglieder alle 10 Minuten für den Developer-Sync
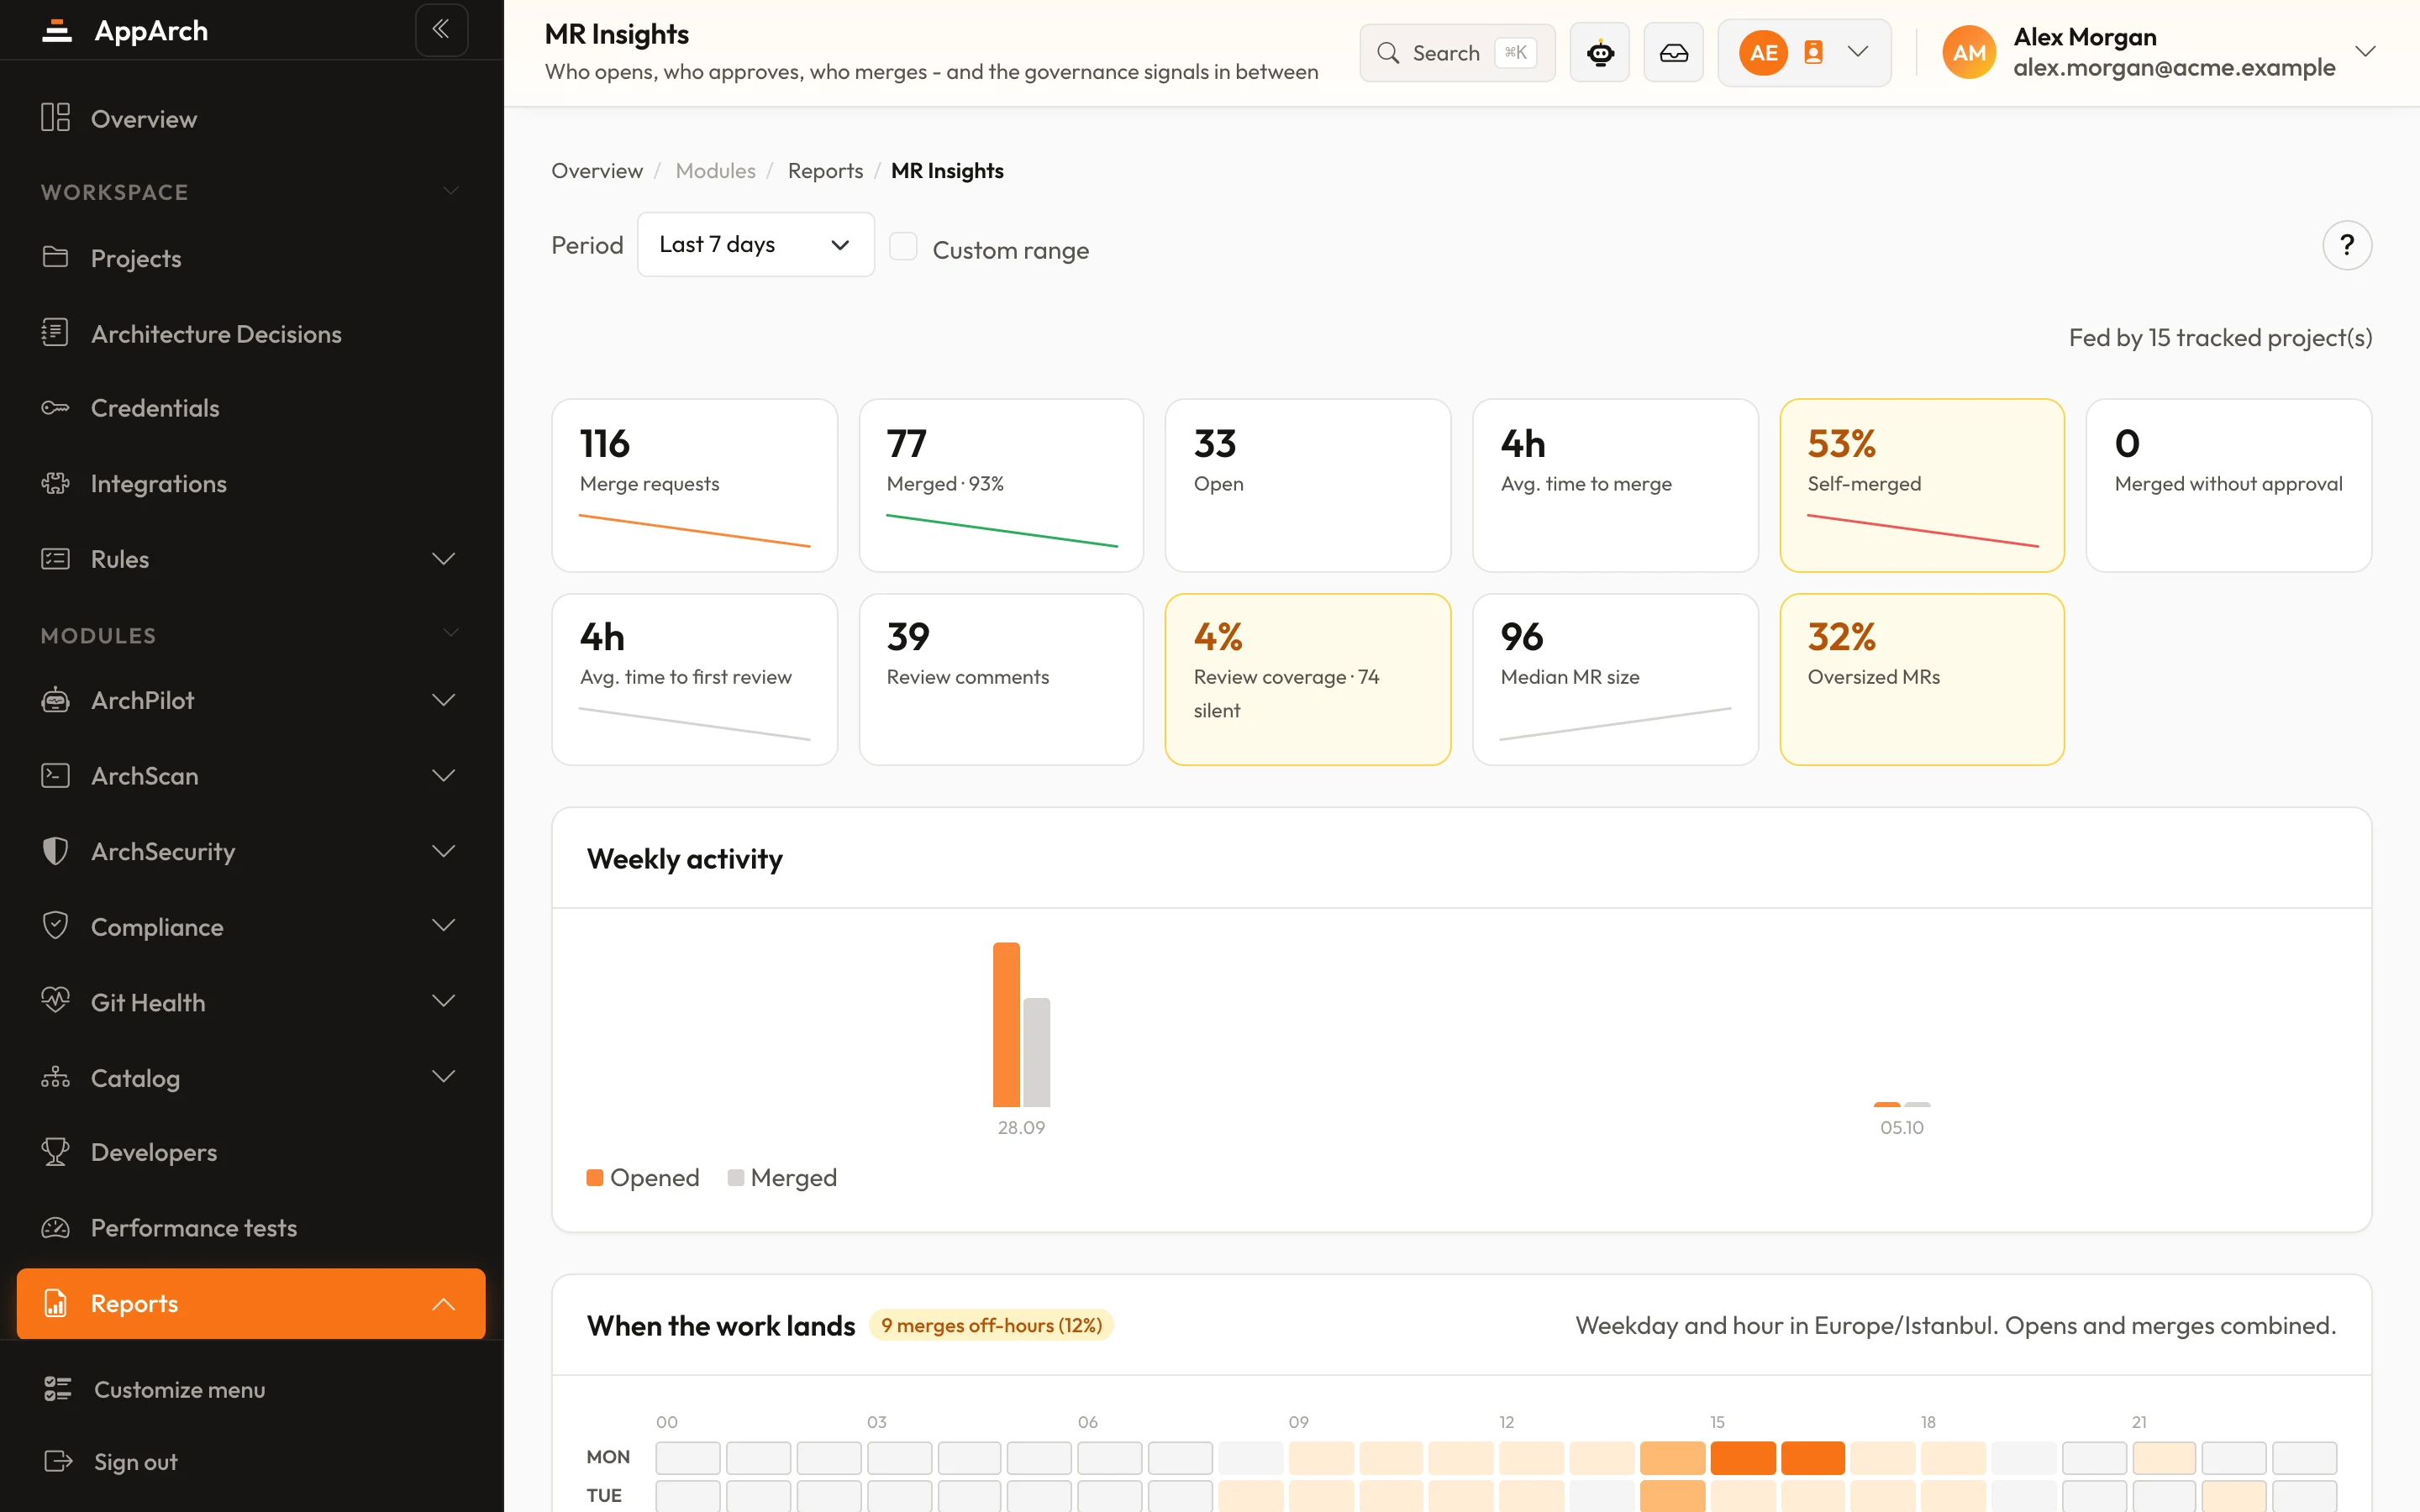
- Merge Requests, Freigaben und Review-Threads; MR-Daten alle 15 Minuten für MR Insights
- Branch-Schutz und Merge-Einstellungen, für Git Health
- Einzelne Dateien und der Dateibaum, für Compliance; nichts wird geklont
- Namen der Actions-Secrets zur Prüfung des CI-Setups; Werte sind nicht lesbar
Was es schreibt
- Inline-Kommentare an den Zeilen, die die Änderung hinzufügt
- Ein AppArch-Abschnitt in der MR-Beschreibung, oder ein Zusammenfassungskommentar, falls das scheitert
- Löst den eigenen Thread, sobald der Befund weg ist
- Optionale Auto-Freigabe oder Auto-Ablehnung; keine Freigabe, wenn nach dem Review neue Commits kamen
- Startet geplante und Ad-hoc-Scans per repository_dispatch-Ereignis
Was es nie tut
- Keine Commit-Status oder Check-Runs: Das Pipeline-Ergebnis ist der Exit-Code Ihres CI-Jobs
- Klont das Repository nie und lädt es nie ins Panel
- Registriert nie selbst Webhooks; fügen Sie die URL bei Bedarf selbst ein
- Nur github.com; GitHub Enterprise Server wird nicht unterstützt
- Tag-Schutz und Release-Tracking werden nicht gelesen
Personal Access Token, fein granular oder klassisch. Scopes und Ablauf werden von GitHub gelesen und im Panel gezeigt; ein abgelaufenes Token wird vor jedem Aufruf abgewiesen. Tokens werden nicht erneuert.
Wann was passiert
- 5 sKommentare werden gepostet
- 10 sNeue Befunde werden ihren Threads zugeordnet
- 5 minMR-Status und Freigaben werden neu gelesen
- 10 minMitglieder werden synchronisiert
- 15 minMR-Daten für MR Insights
Ein Webhook macht MR-Statusänderungen sofort sichtbar, statt auf die nächste Abfrage zu warten.
So sieht es im Produkt aus
Alle Screenshots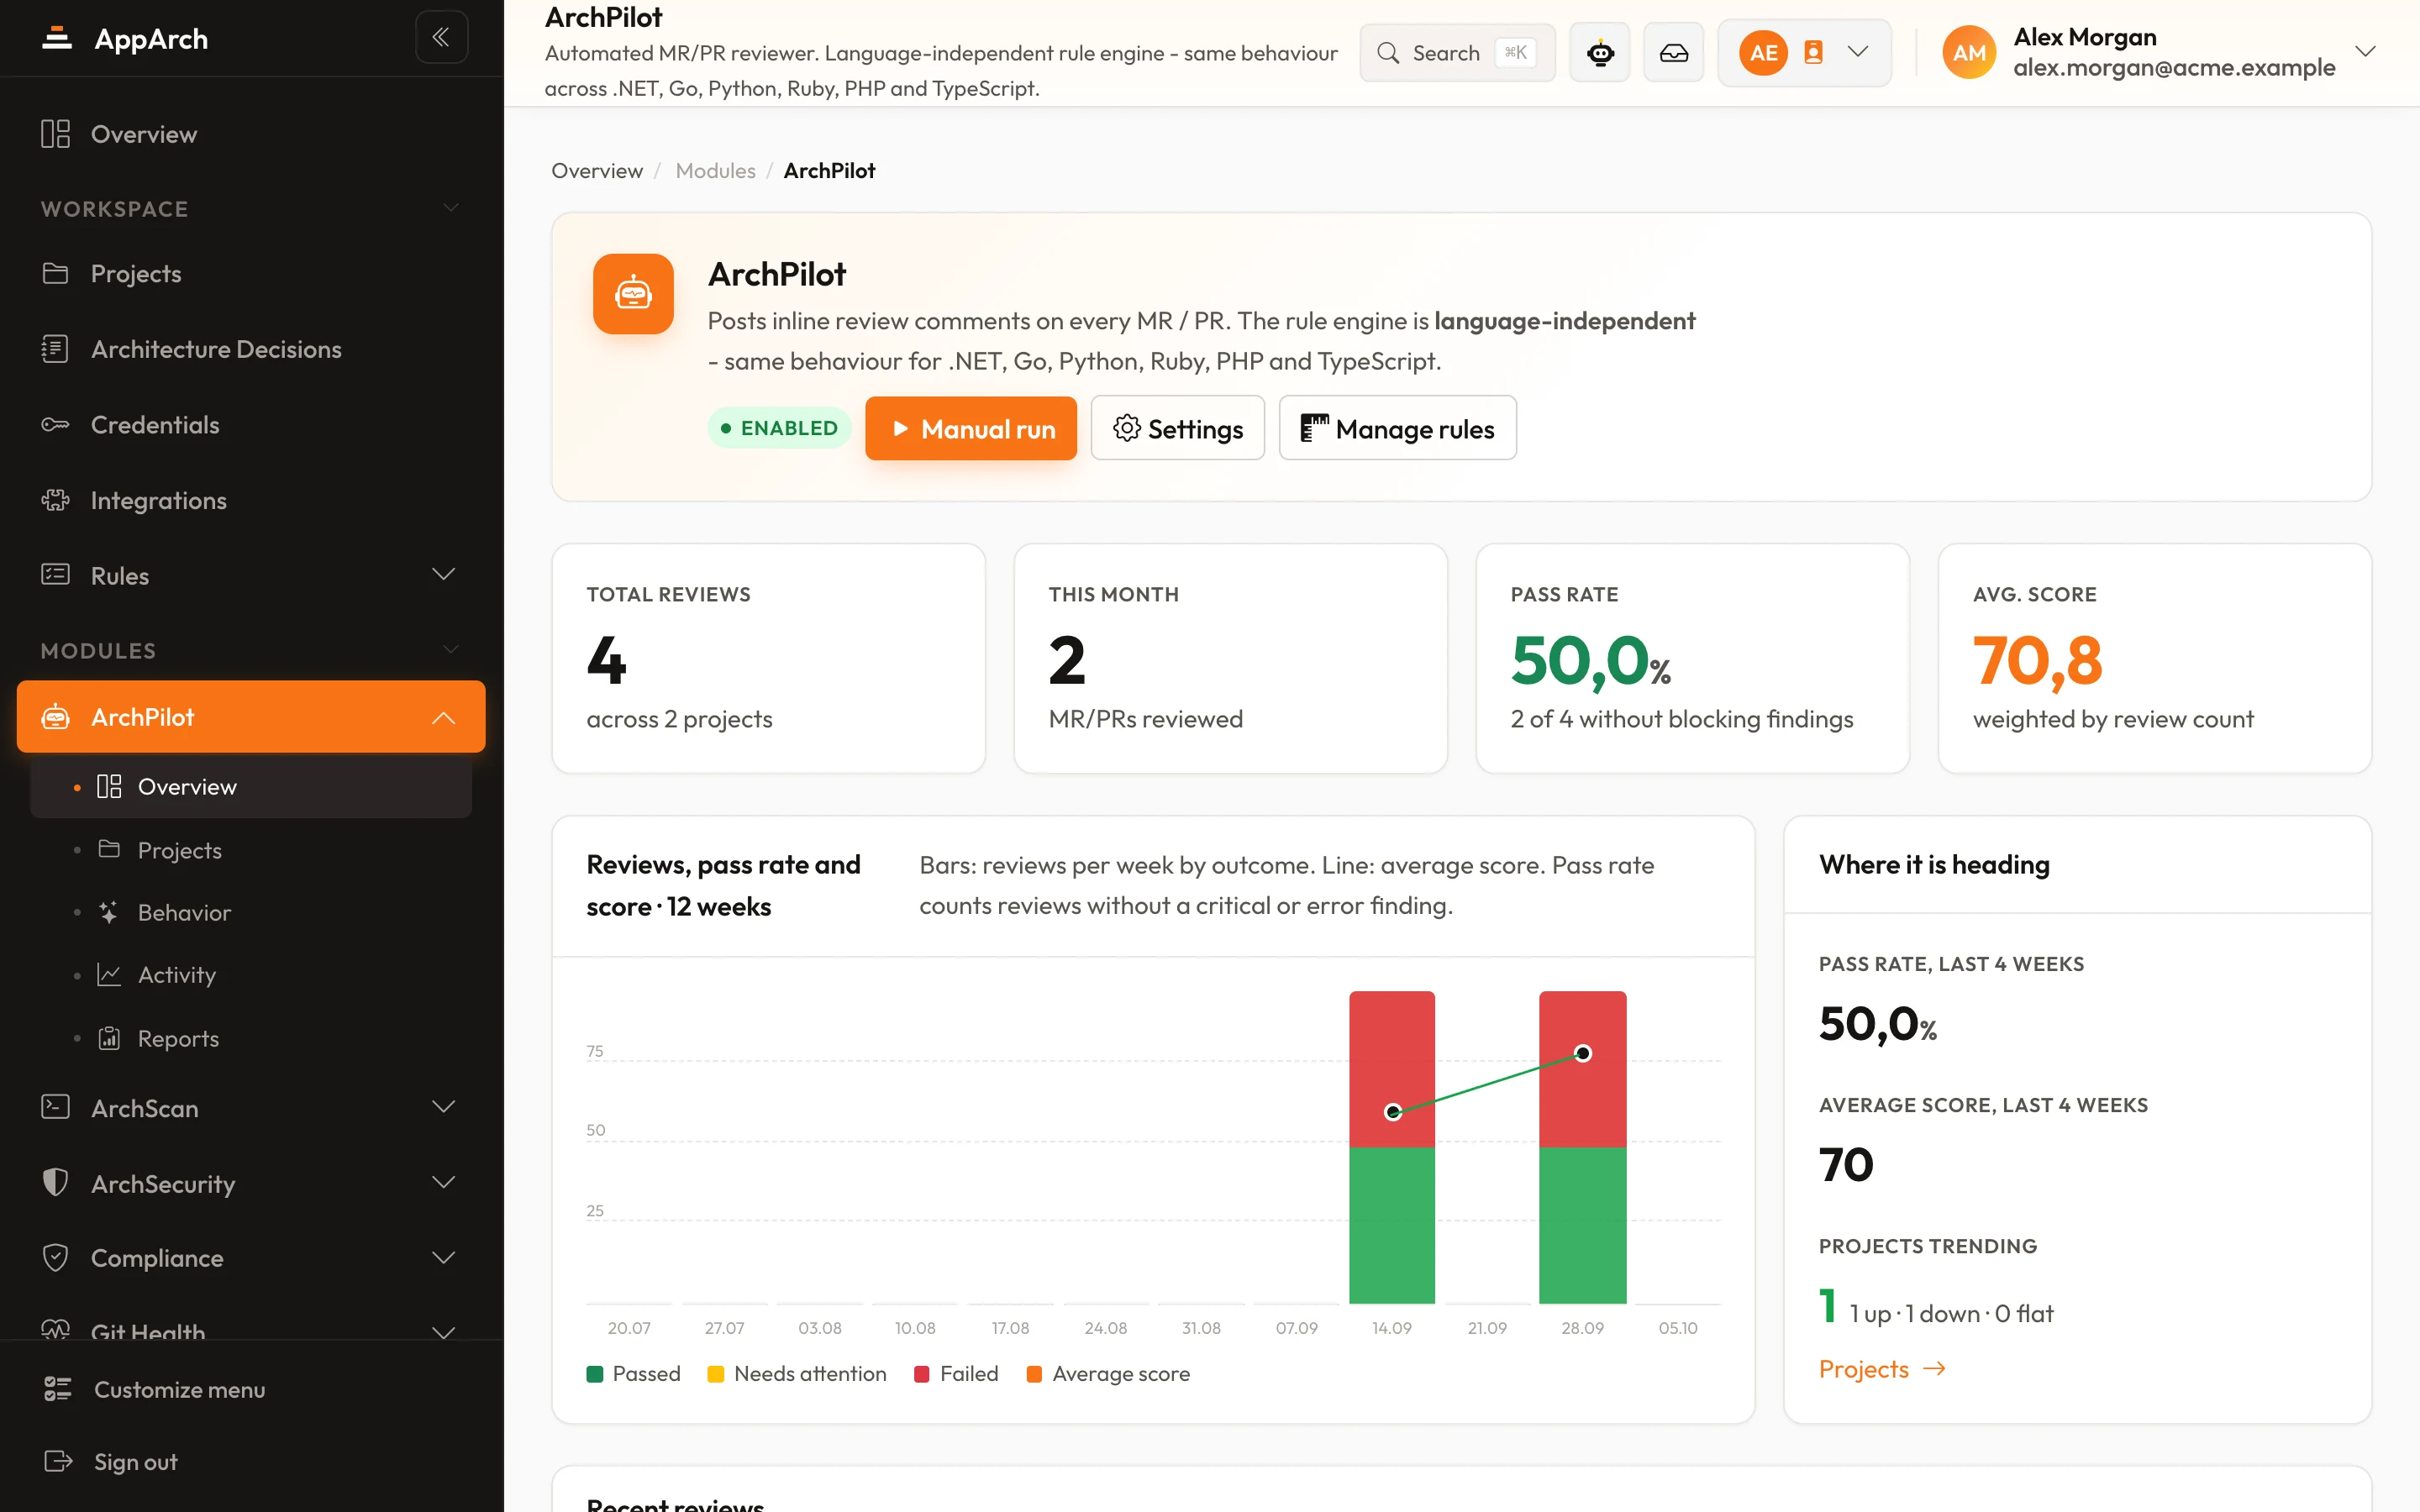
GitHub verbinden
Verbinden Sie sich in Minuten - Ihr erstes Review erscheint bei der nächsten Änderung.