
GitLab
Revisión en línea de MR + ejecuciones bajo demanda
Conecte gitlab.com o su propio GitLab con una aplicación OAuth o un token de acceso personal y ArchPilot comentará los merge requests. También puede lanzar una revisión de un MR concreto desde el panel - el análisis se ejecuta en su GitLab CI.
Autenticación: Aplicación OAuth o token de acceso personal

Pantallas de una instalación en funcionamiento
Cómo se conecta
- 01
Conectar
Registre una aplicación OAuth o pegue un token; una instancia propia se añade con su URL.
- 02
Elegir proyectos
Elija los proyectos de GitLab que se revisarán.
- 03
Abrir o lanzar un MR
Revisión automática o lanzada desde el panel.
Lo que obtienes
Comentarios en línea en los MR
Comentarios de arquitectura limitados al diff.
Revisión manual bajo demanda
Analice un MR concreto desde el panel con un clic.
Se ejecuta en GitLab CI
El análisis se ejecuta en su pipeline y no sale de su infraestructura.
Idioma de los comentarios
Elija el idioma en que escribe ArchPilot, por espacio de trabajo.
Cómo funciona dentro de AppArch
Su servidor AppArch habla con la plataforma Git; el análisis se ejecuta en su CI. Aquí está cada llamada en ambas direcciones.
Qué lee
- Repositorios, ramas y miembros; los miembros cada 10 minutos para la sincronización de desarrolladores
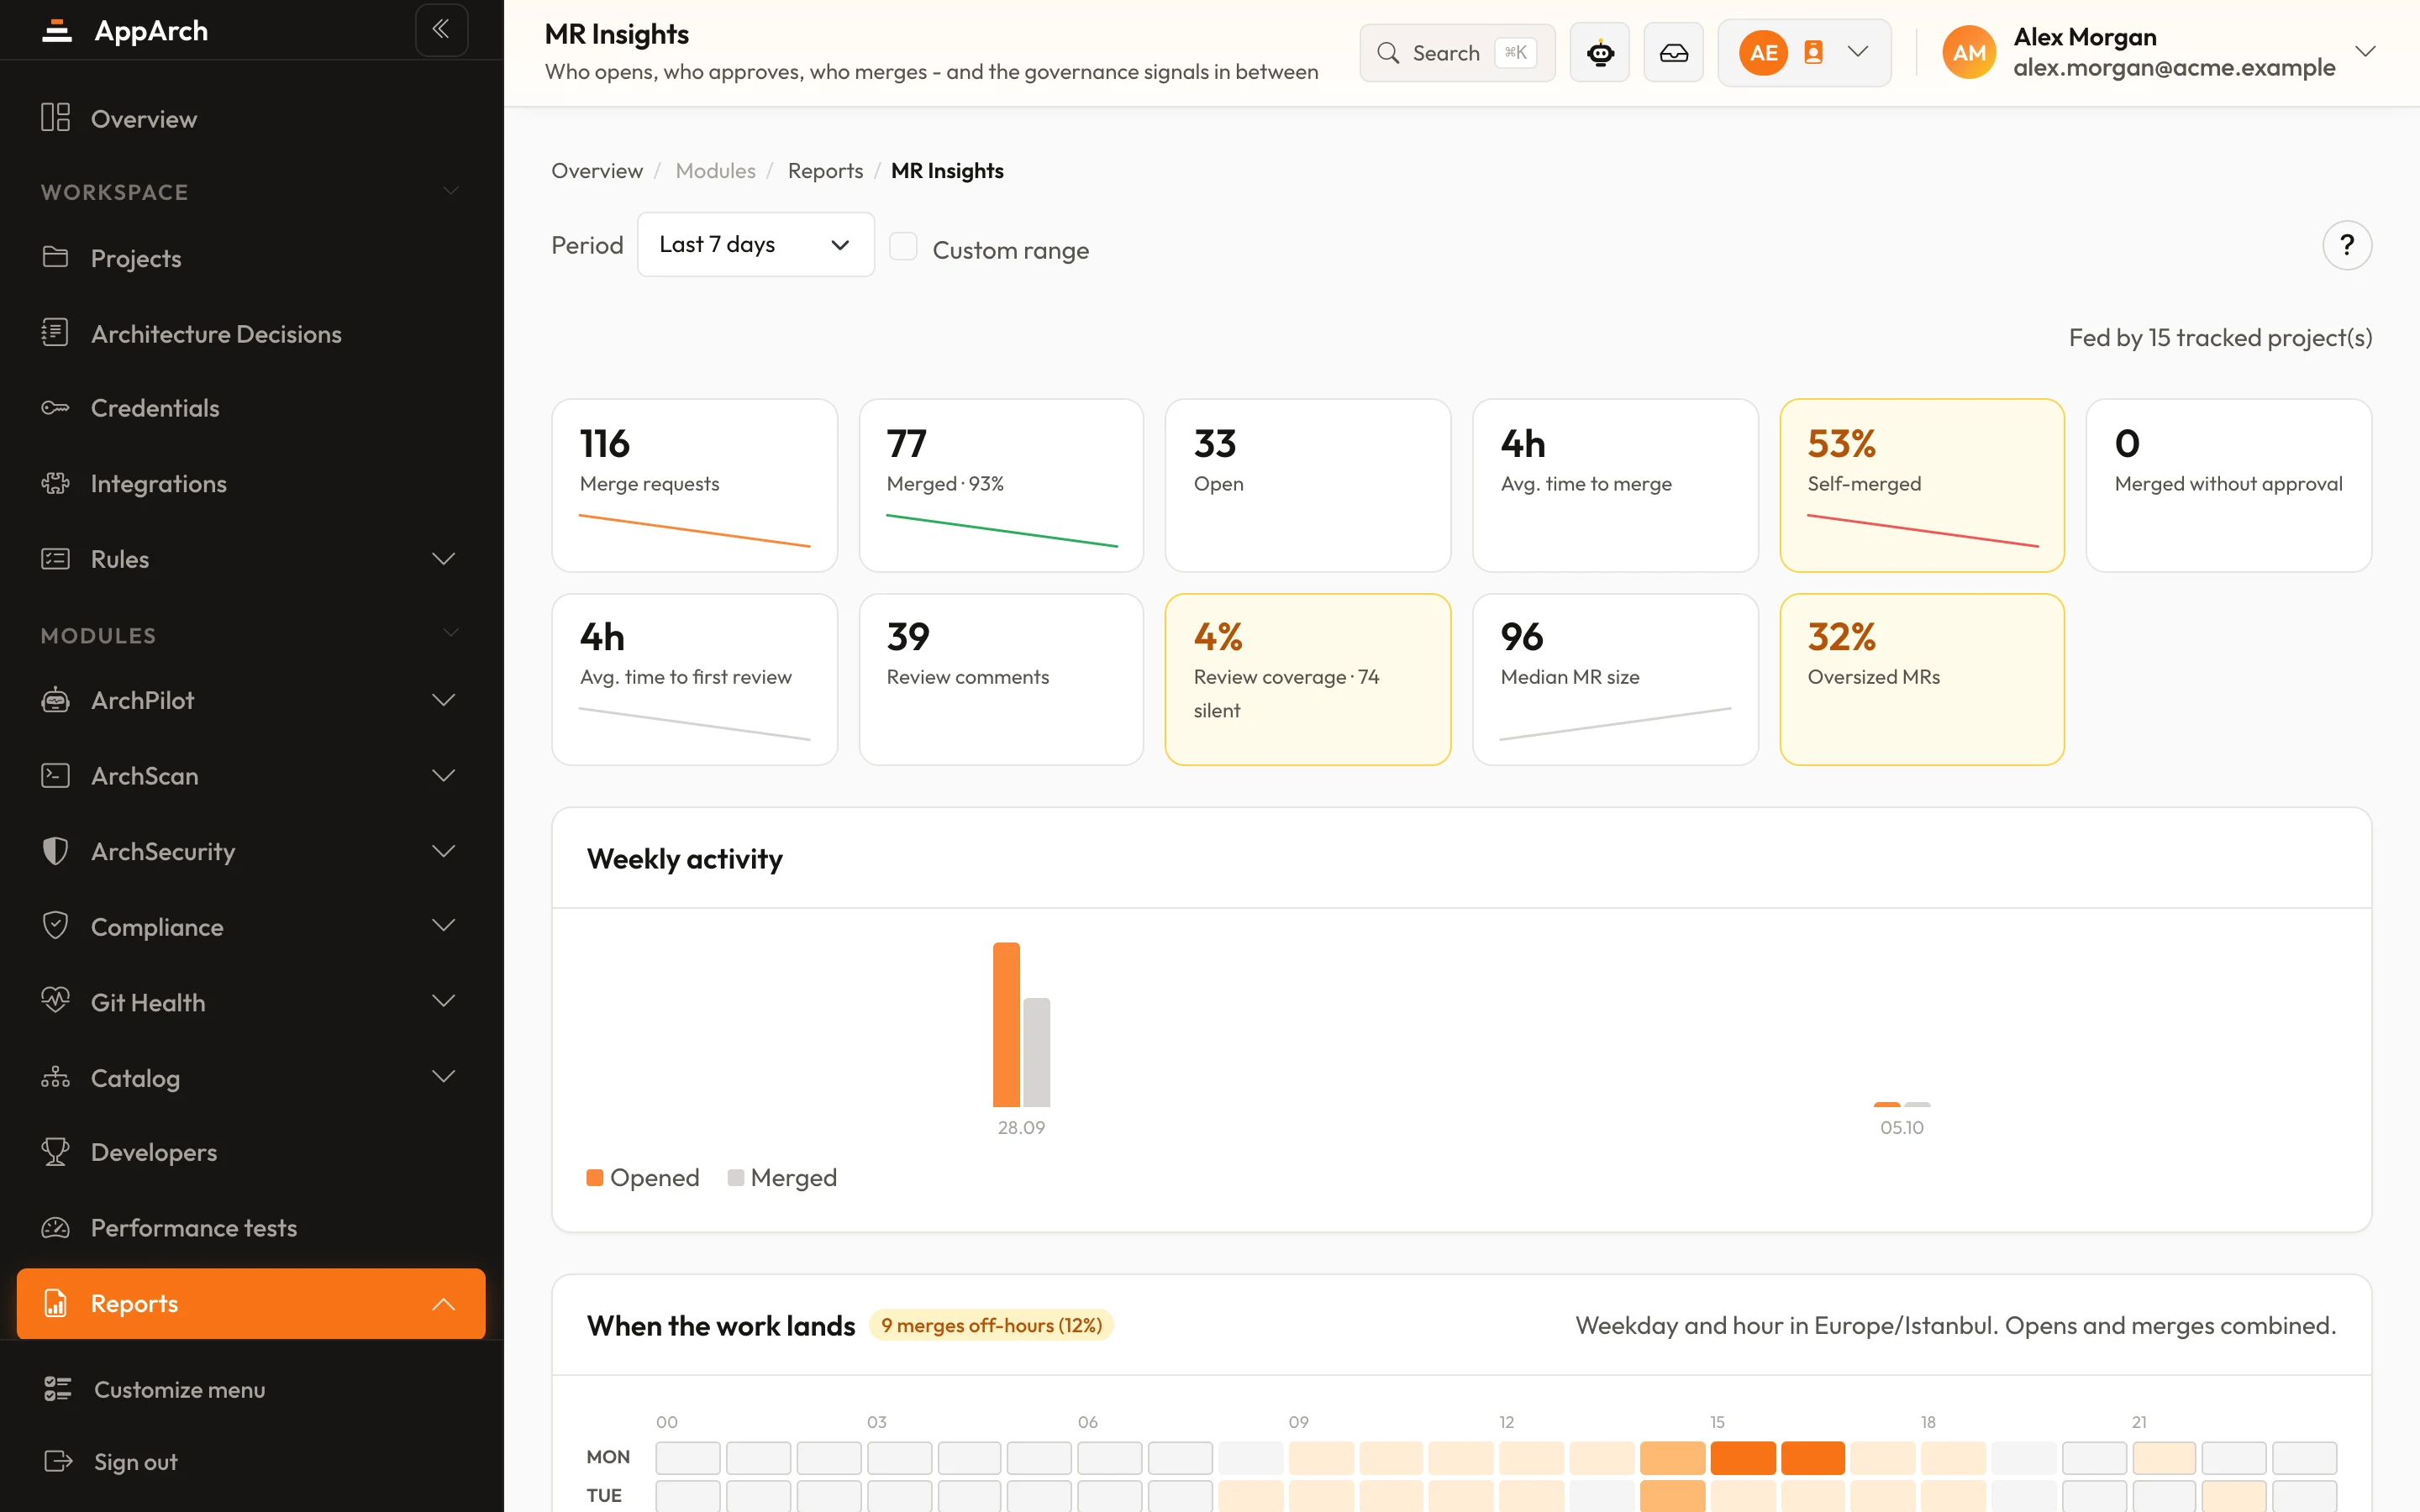
- Merge requests, aprobaciones e hilos de revisión; datos de MR cada 15 minutos para MR Insights
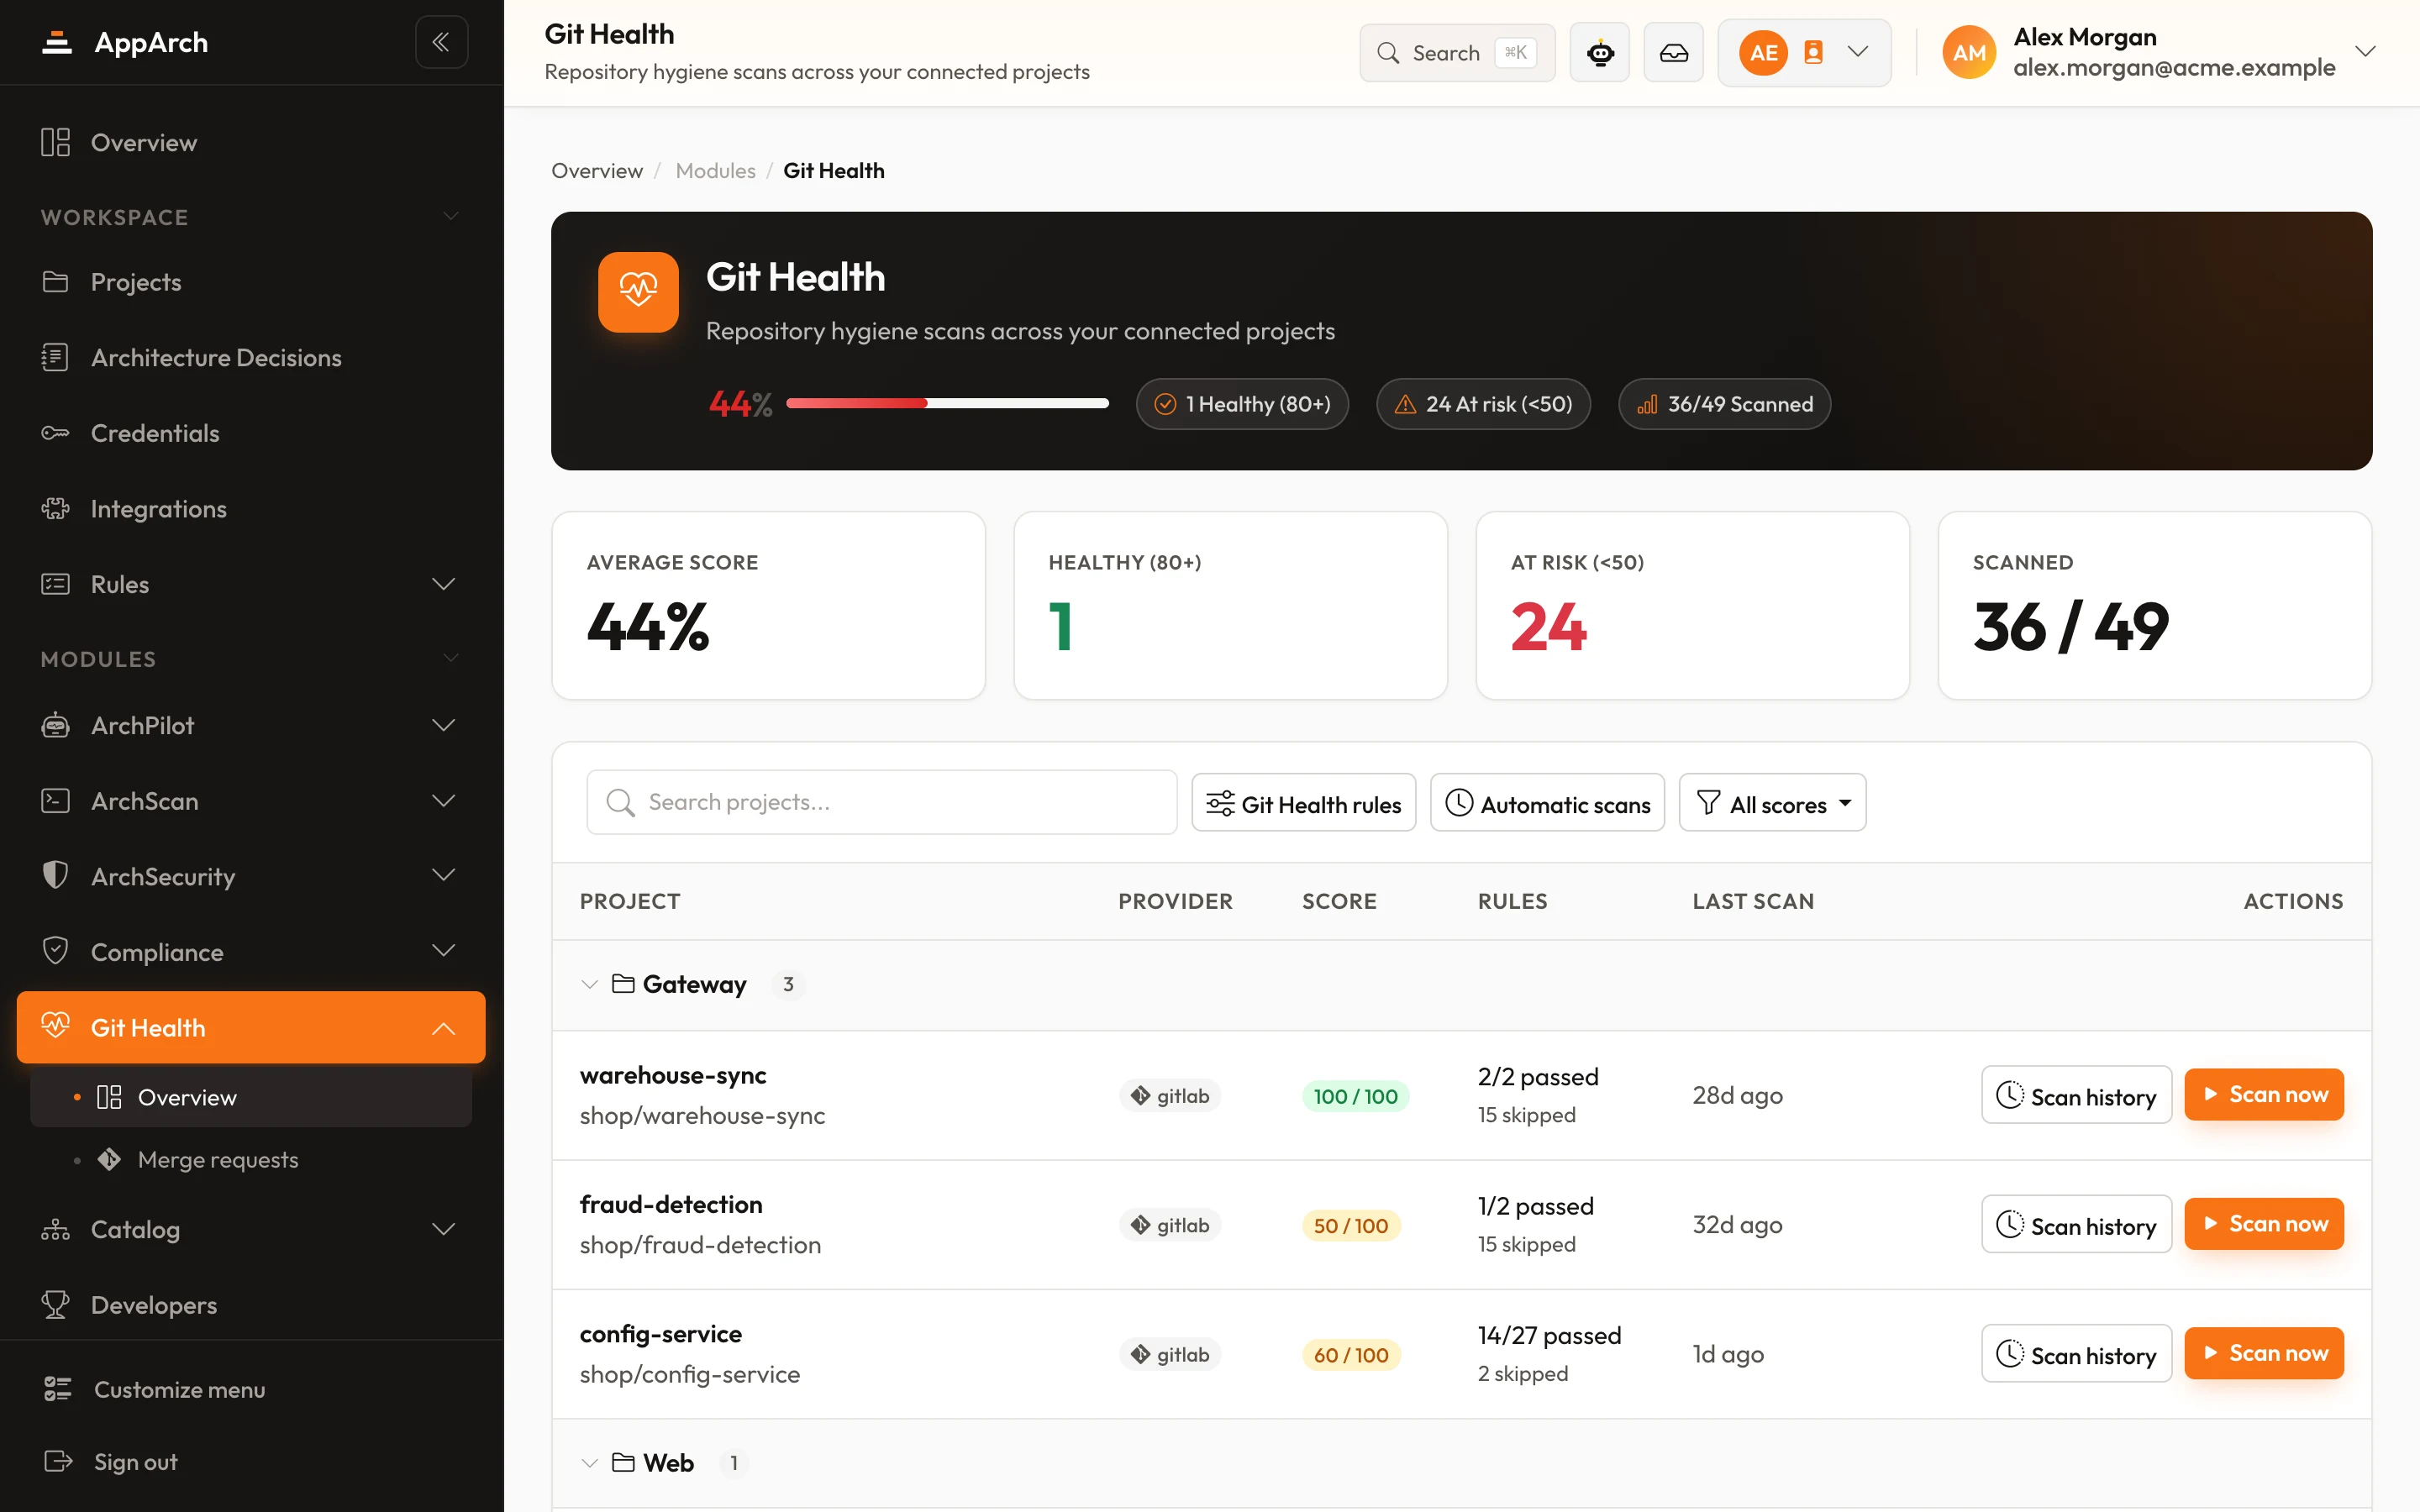
- Protección de ramas y ajustes de merge, para Git Health
- Archivos sueltos y el árbol de archivos, para Cumplimiento; no se clona nada
- El informe de vulnerabilidades cada 4 horas (GitLab Ultimate), hacia ArchSecurity
Qué escribe
- Comentarios en línea en las líneas que añade el cambio
- Una sección AppArch en la descripción del MR, o un comentario resumen si esa edición falla
- Resuelve su propio hilo cuando el hallazgo desaparece
- Aprobación o rechazo automático opcional; no aprueba si llegaron commits nuevos tras la revisión
- Inicia pipelines de MR y de rama para ejecuciones bajo demanda y puede escribir variables de CI
- El rechazo automático retira la aprobación y deja una nota, ya que GitLab no tiene rechazo
Lo que nunca hace
- Sin estados de commit ni check runs: el resultado es el código de salida de su job de CI
- Nunca clona ni sube el repositorio al panel
- Nunca registra webhooks por sí mismo; pegue la URL si quiere uno
Una aplicación OAuth (api, read_user, read_repository) o un token personal con api. Los tokens OAuth se renuevan dos minutos antes de caducar. gitlab.com o su propia instancia por URL.
Cuándo pasa cada cosa
- 5 sSe publican los comentarios
- 10 sLos hallazgos nuevos se asocian a sus hilos
- 5 minSe releen el estado de los MR y las aprobaciones
- 10 minSe sincronizan los miembros
- 15 minDatos de MR para MR Insights
Un webhook hace inmediato el cambio de estado del MR en lugar de esperar al siguiente sondeo.
Míralo en el producto
Todas las capturas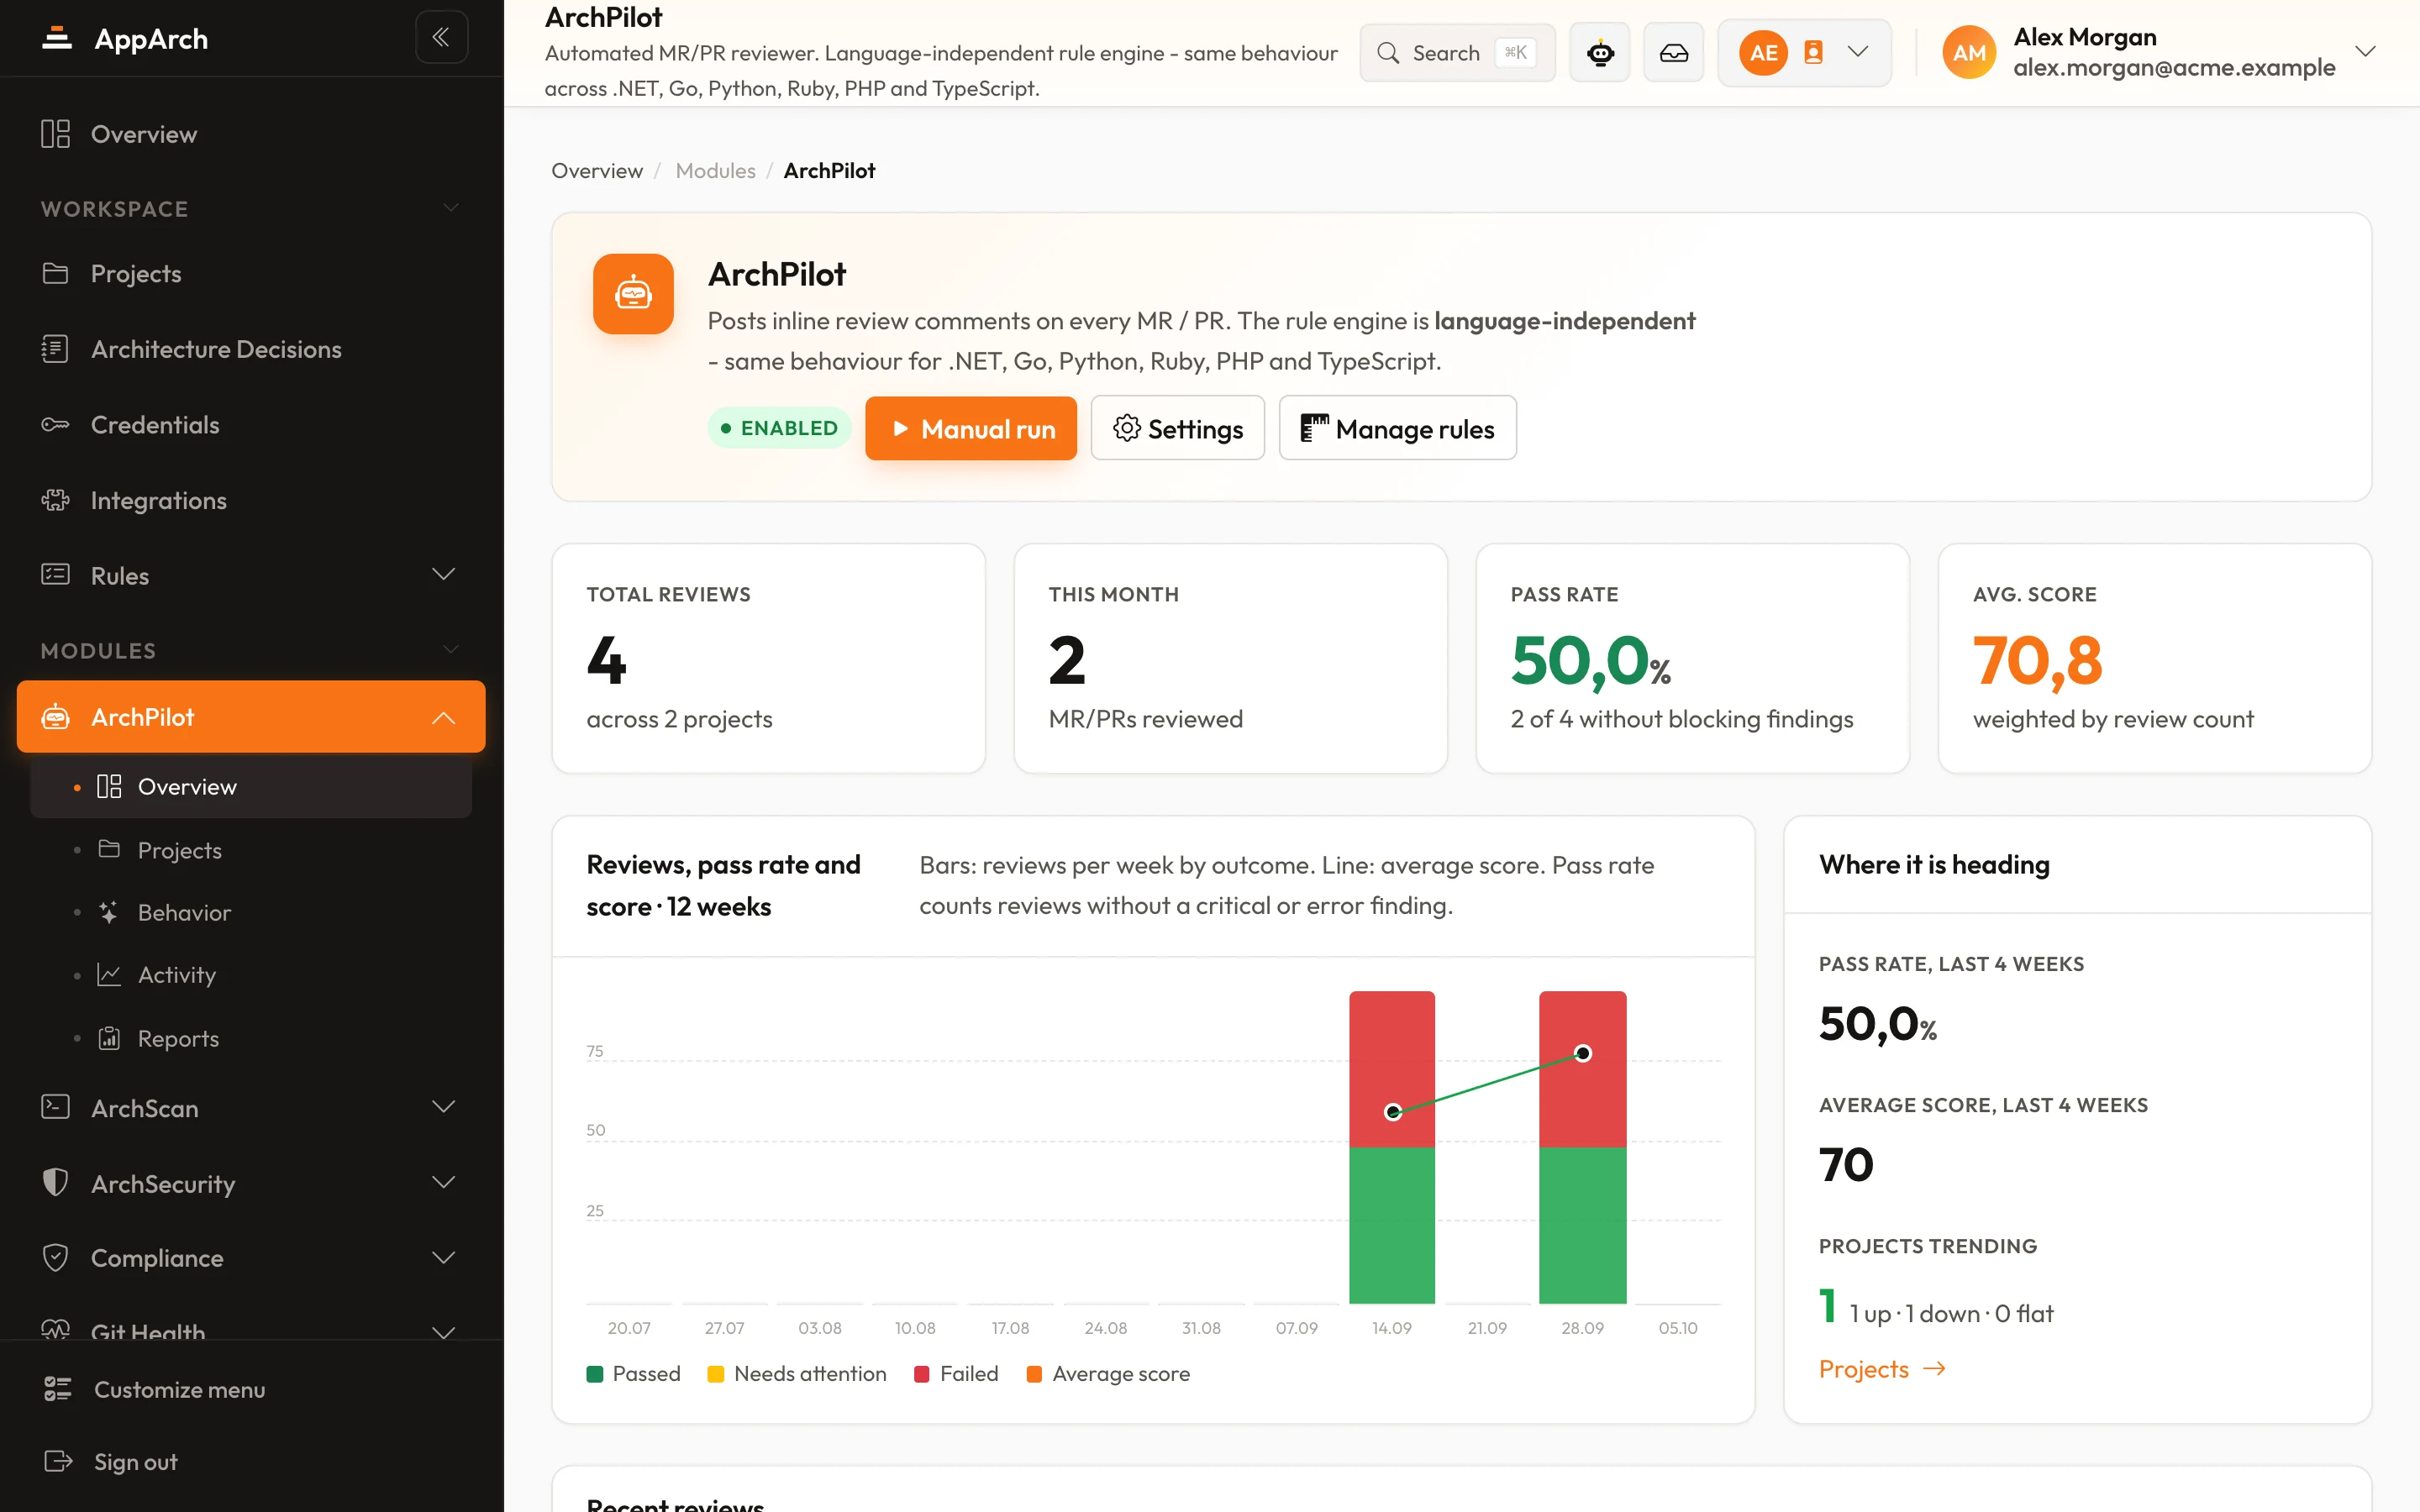
Conectar GitLab
Conéctate en minutos - tu primera revisión llega en el siguiente cambio.