Un paso en el pipeline, visibilidad total en el tablero.
El análisis corre en tu CI, en tu infraestructura; el código nunca sale. Argo CD, Flux y Kubernetes se conectan, qué versión corre dónde vive en el catálogo, y una instalación air-gapped también es posible.
Seis situaciones que se repiten una y otra vez en este rol, y lo que AppArch hace con cada una.
01
Cada herramienta nueva rompe un poco más el pipeline
Cada escáner quiere su propio agente, su propio servidor o Docker-in-Docker, y cada uno añade minutos y nuevos modos de fallo al build.
Qué hace AppArch
AppArch es un job listo para usar: fragmentos para GitHub Actions, GitLab CI, Bitbucket Pipelines y Azure Pipelines, y un docker run simple para Jenkins y todo lo demás. Sin Docker-in-Docker, sin agente, sin servidor extra.
Cada herramienta nueva empieza con un cuestionario de seguridad, y la primera pregunta es siempre la misma: ¿sale nuestro código fuente del edificio?
Qué hace AppArch
La respuesta es no. El análisis corre en tu propio runner y solo los hallazgos viajan al panel, que también está en tus servidores. Una instalación aislada (air-gapped) es el mismo producto.
Noche de incidente. La respuesta está repartida entre tres clústeres, dos paneles y un hilo de Slack del martes pasado.
Qué hace AppArch
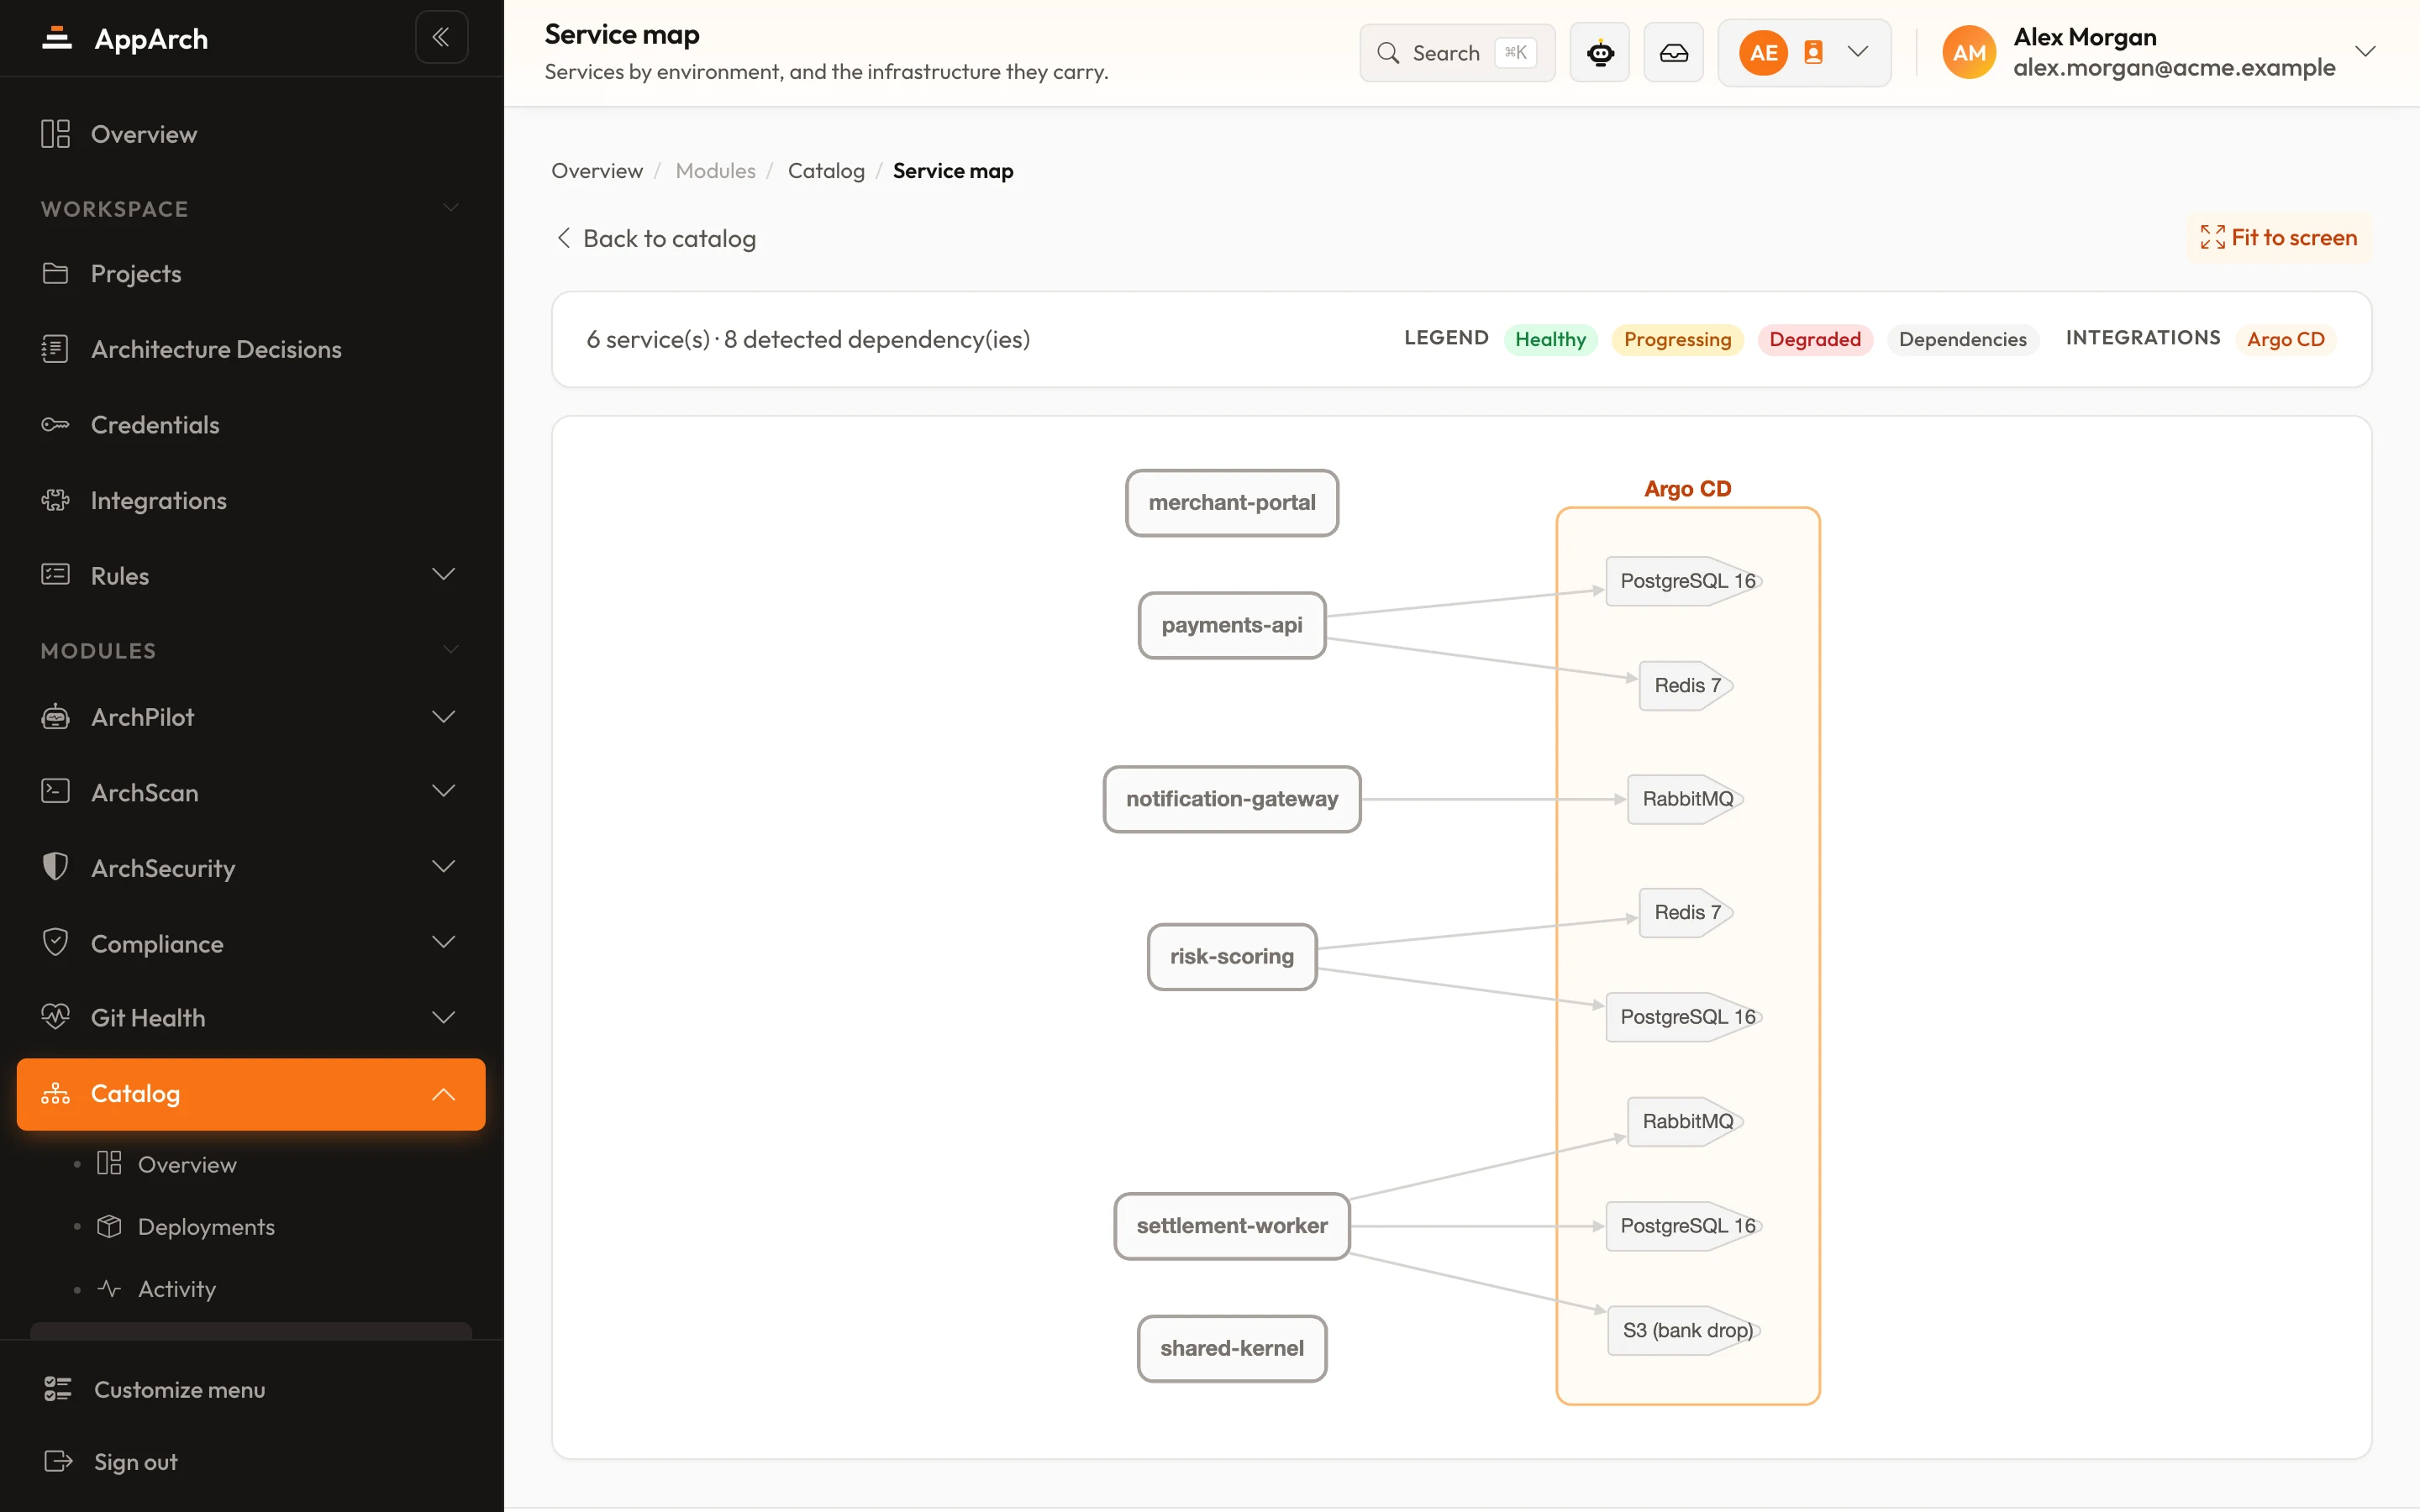
Con Argo CD, Flux o Kubernetes conectado, el catálogo sabe dónde corre cada servicio y en qué versión. Una pantalla en lugar de rebuscar en el historial de Slack.
Los hallazgos de seguridad viven en tres herramientas distintas
El análisis estático en un sitio, SonarQube en otro, el escáner de dependencias en otro más. Nadie ve la lista completa, así que nadie se hace cargo.
Qué hace AppArch
ArchSecurity muestra los hallazgos propios de AppArch junto a los de SonarQube y los análisis de seguridad de GitLab, cada uno con su etiqueta de origen, y comprueba tus dependencias contra CVE conocidas.
Cada repositorio está configurado un poco distinto
Alguien desactivó la protección de rama para un hotfix en marzo. Nadie la volvió a activar y nadie se dio cuenta.
Qué hace AppArch
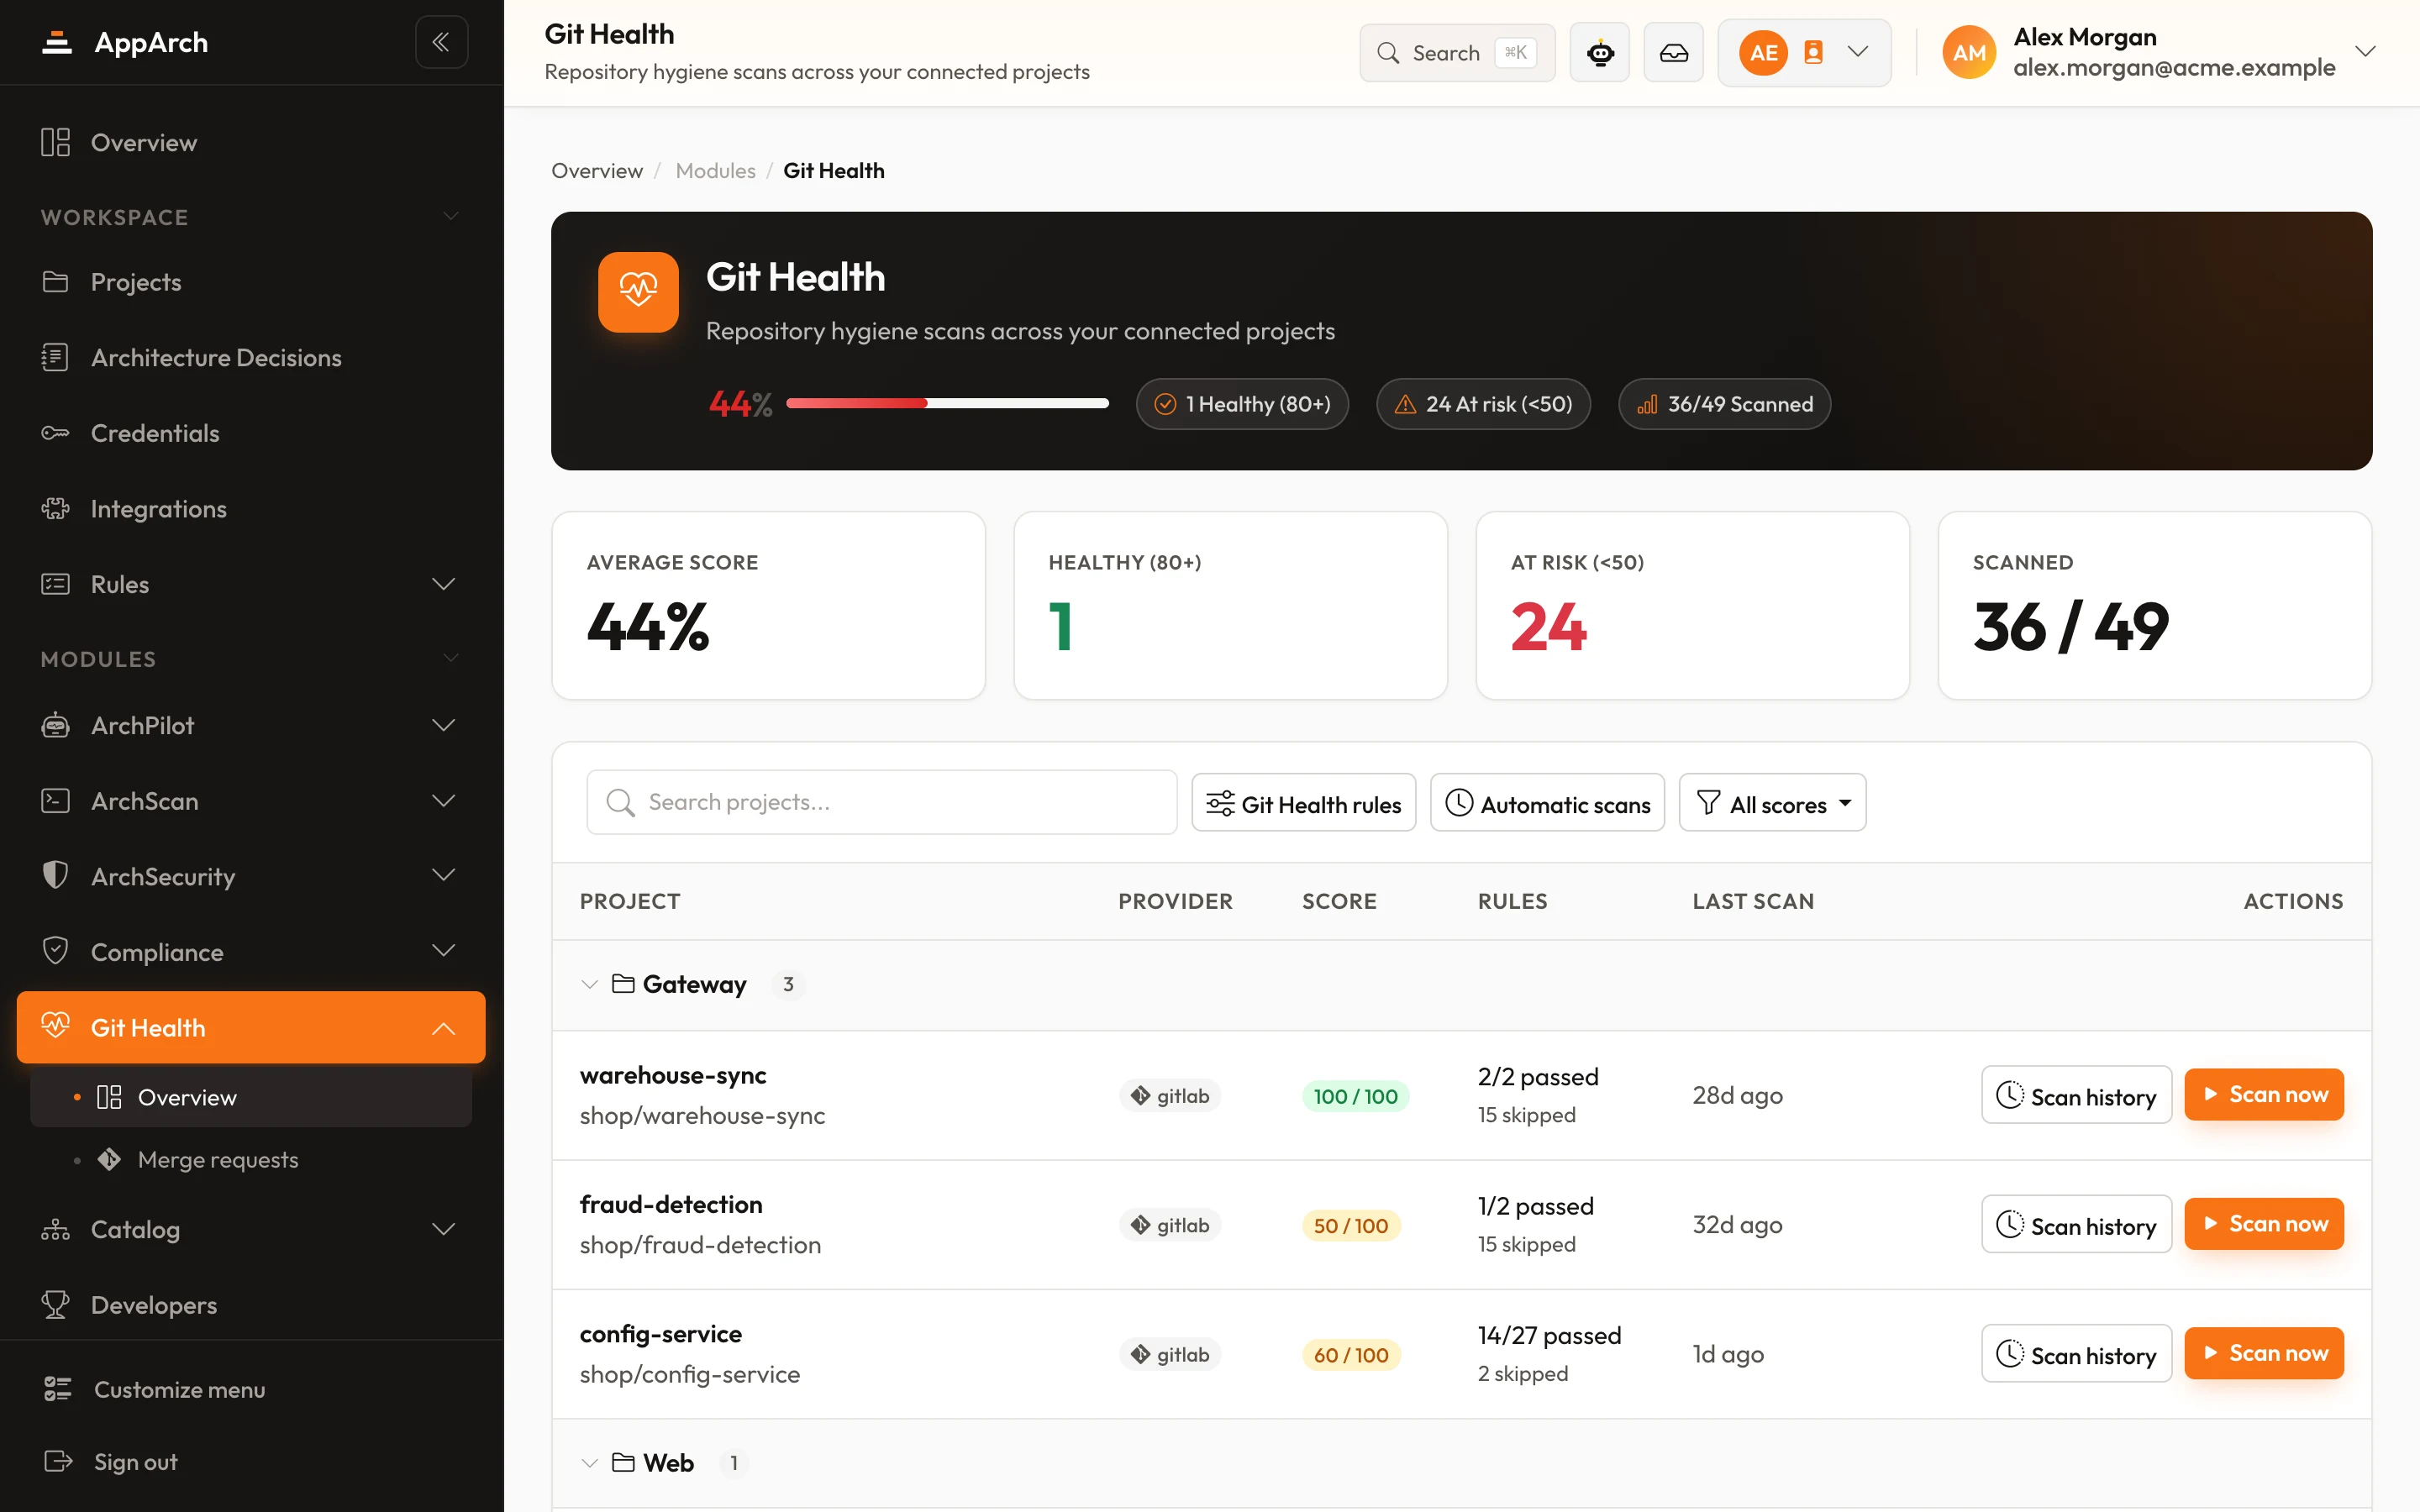
Git Health revisa cada repositorio con 29 reglas: rama por defecto protegida, force push desactivado, aprobaciones obligatorias, escaneo de secretos y SAST en el CI, archivos secretos subidos por error. La deriva aparece como una fila roja, no como un incidente.
Incidentes y despliegues viven en mundos separados
La monitorización sabe que algo se rompió; el pipeline sabe qué se publicó. La tasa de fallos de cambios acaba como una estimación en una diapositiva.
Qué hace AppArch
Conecta Dynatrace, New Relic o Percona PMM y los incidentes se colocan junto a los despliegues. La tasa de fallos de cambios y el tiempo de recuperación se calculan a partir de ellos, no se estiman.
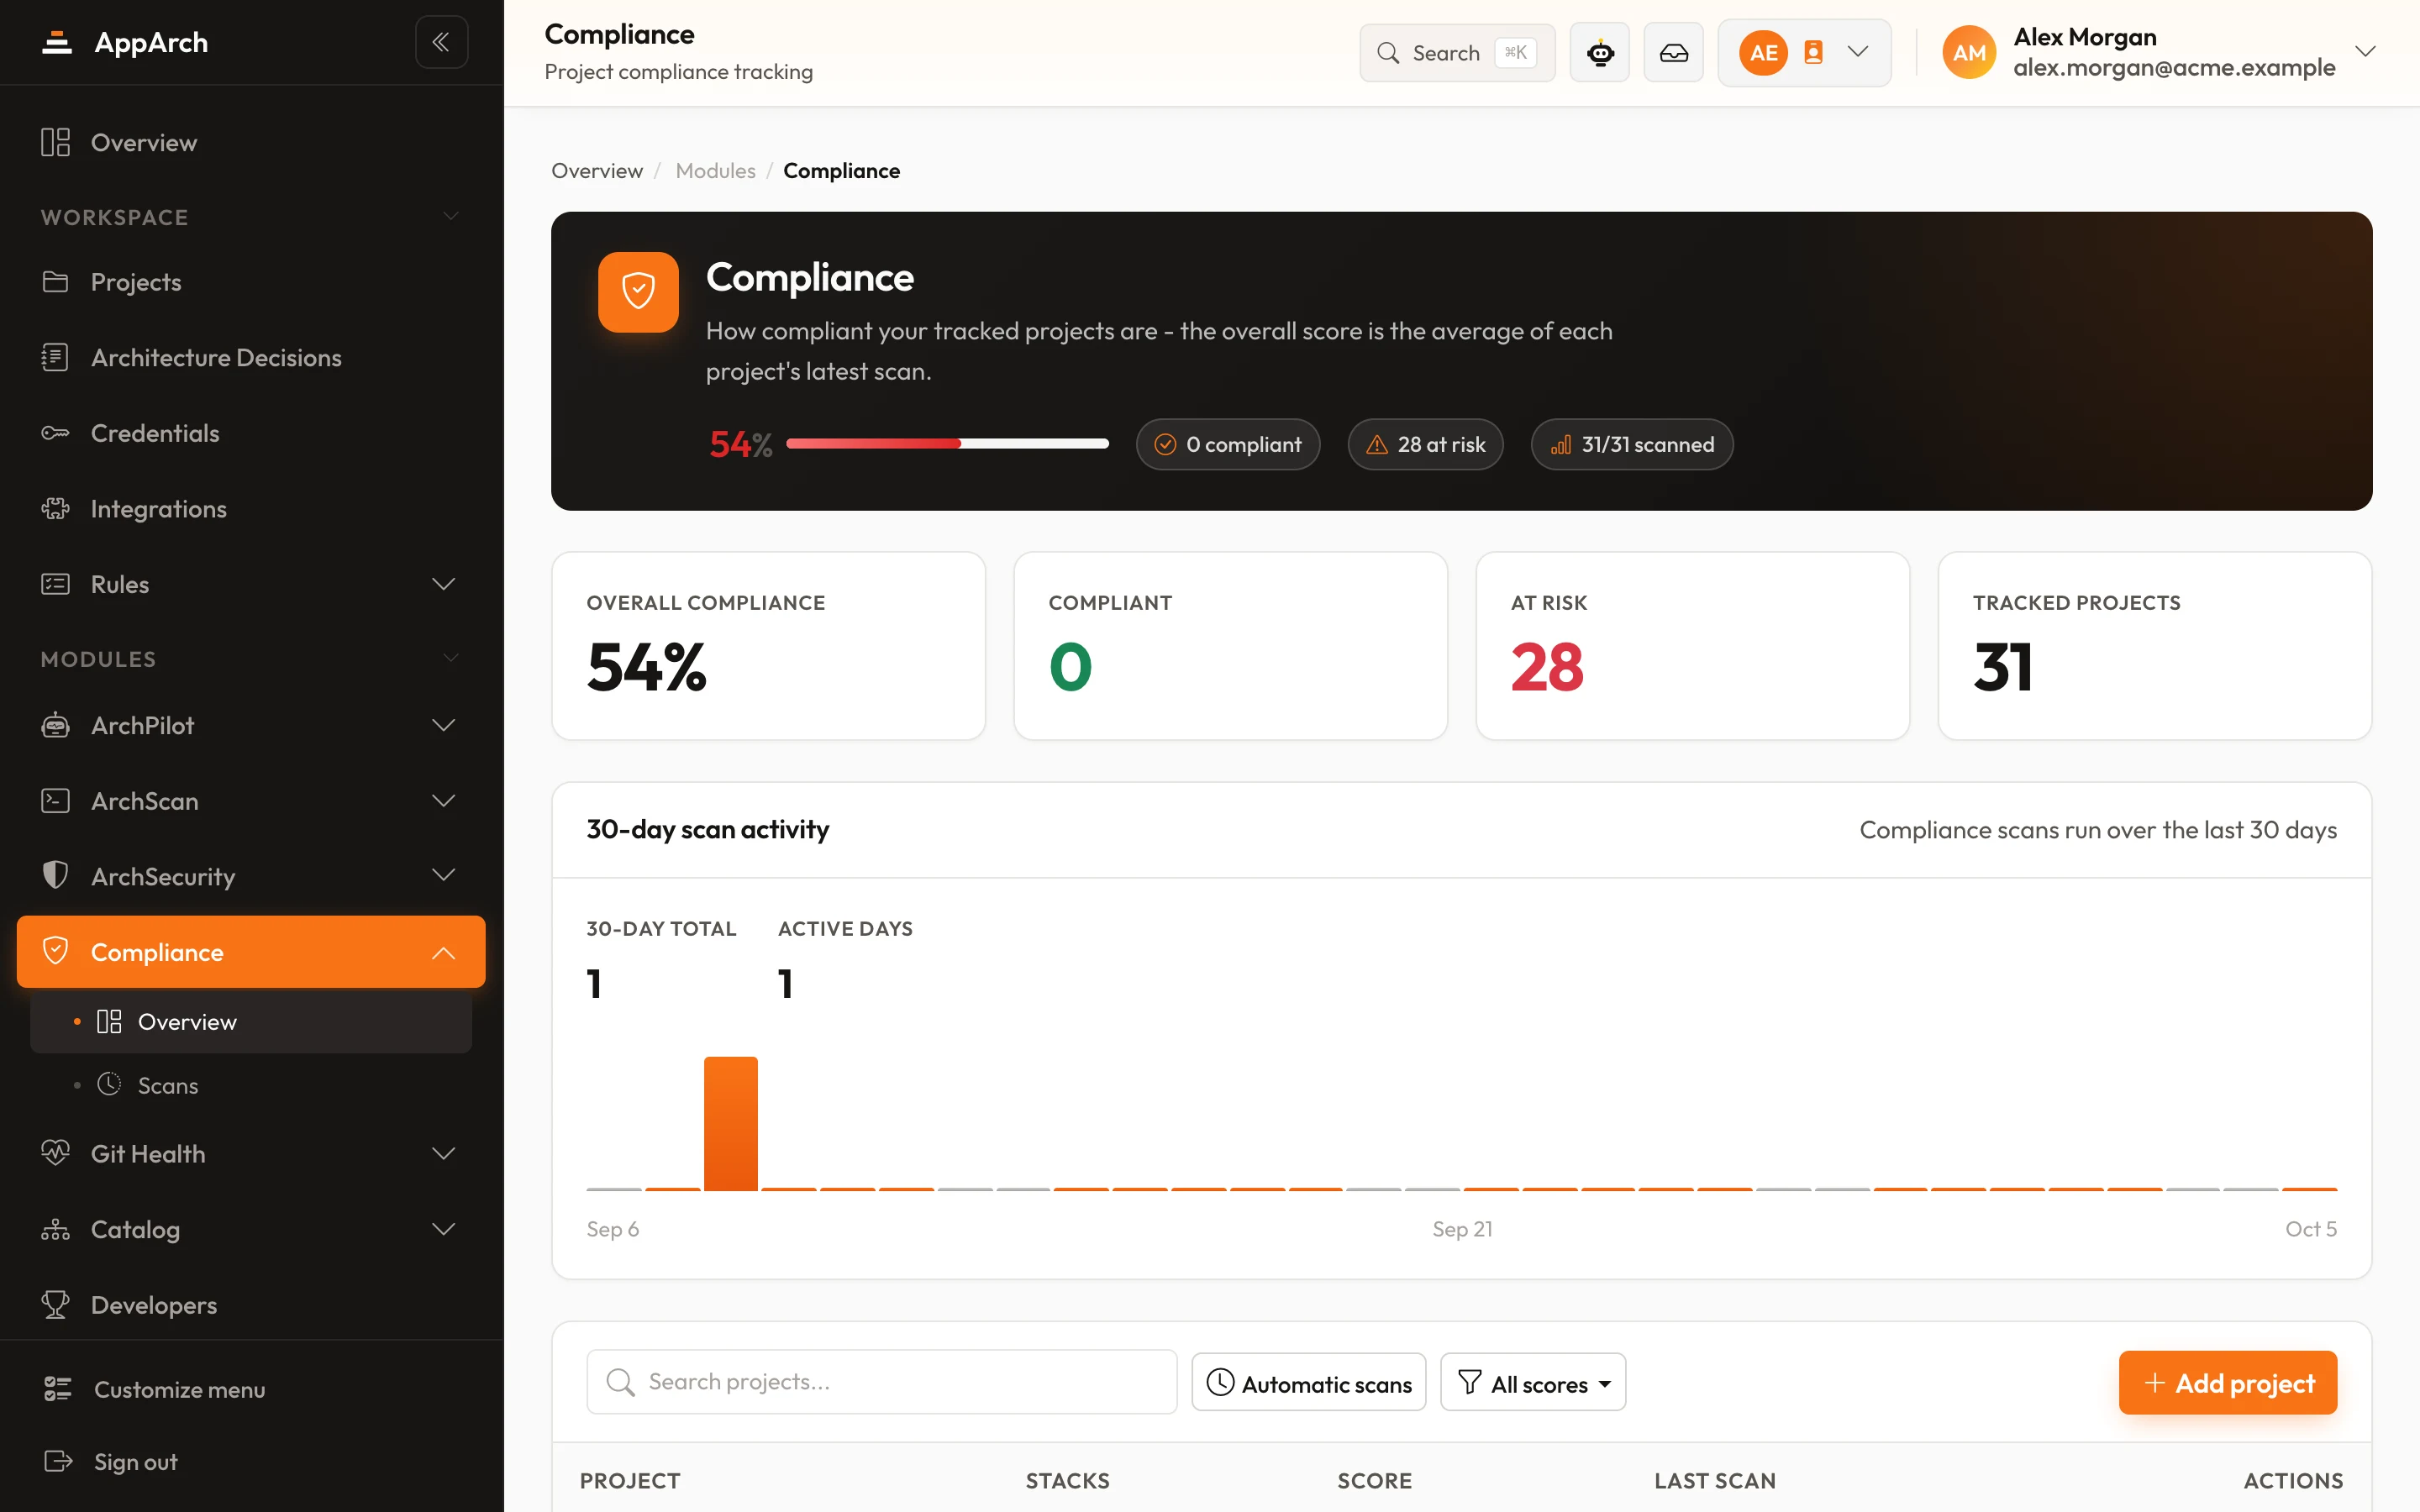
Salud de GitLa higiene de cada repositorio: protección de ramas y reglas de merge, puntuadas y agrupadas.CumplimientoEl nivel de cumplimiento de cada proyecto seguido, con los proyectos en riesgo y 30 días de actividad de análisis.Mapa de serviciosLos servicios por entorno y la infraestructura de la que dependen, descubiertos a partir de los despliegues.
Usamos cookies para mejorar tu experiencia, analizar el tráfico y medir el rendimiento de nuestros anuncios. Las cookies de análisis y publicidad solo se activan si las aceptas. Política de privacidad