
Convierta un solo análisis en cuatro marcos de cumplimiento.
ArchSecurity ejecuta análisis estático etiquetado con CWE sobre tu código y asigna los hallazgos a los marcos OWASP, PCI, STIG y CASA.

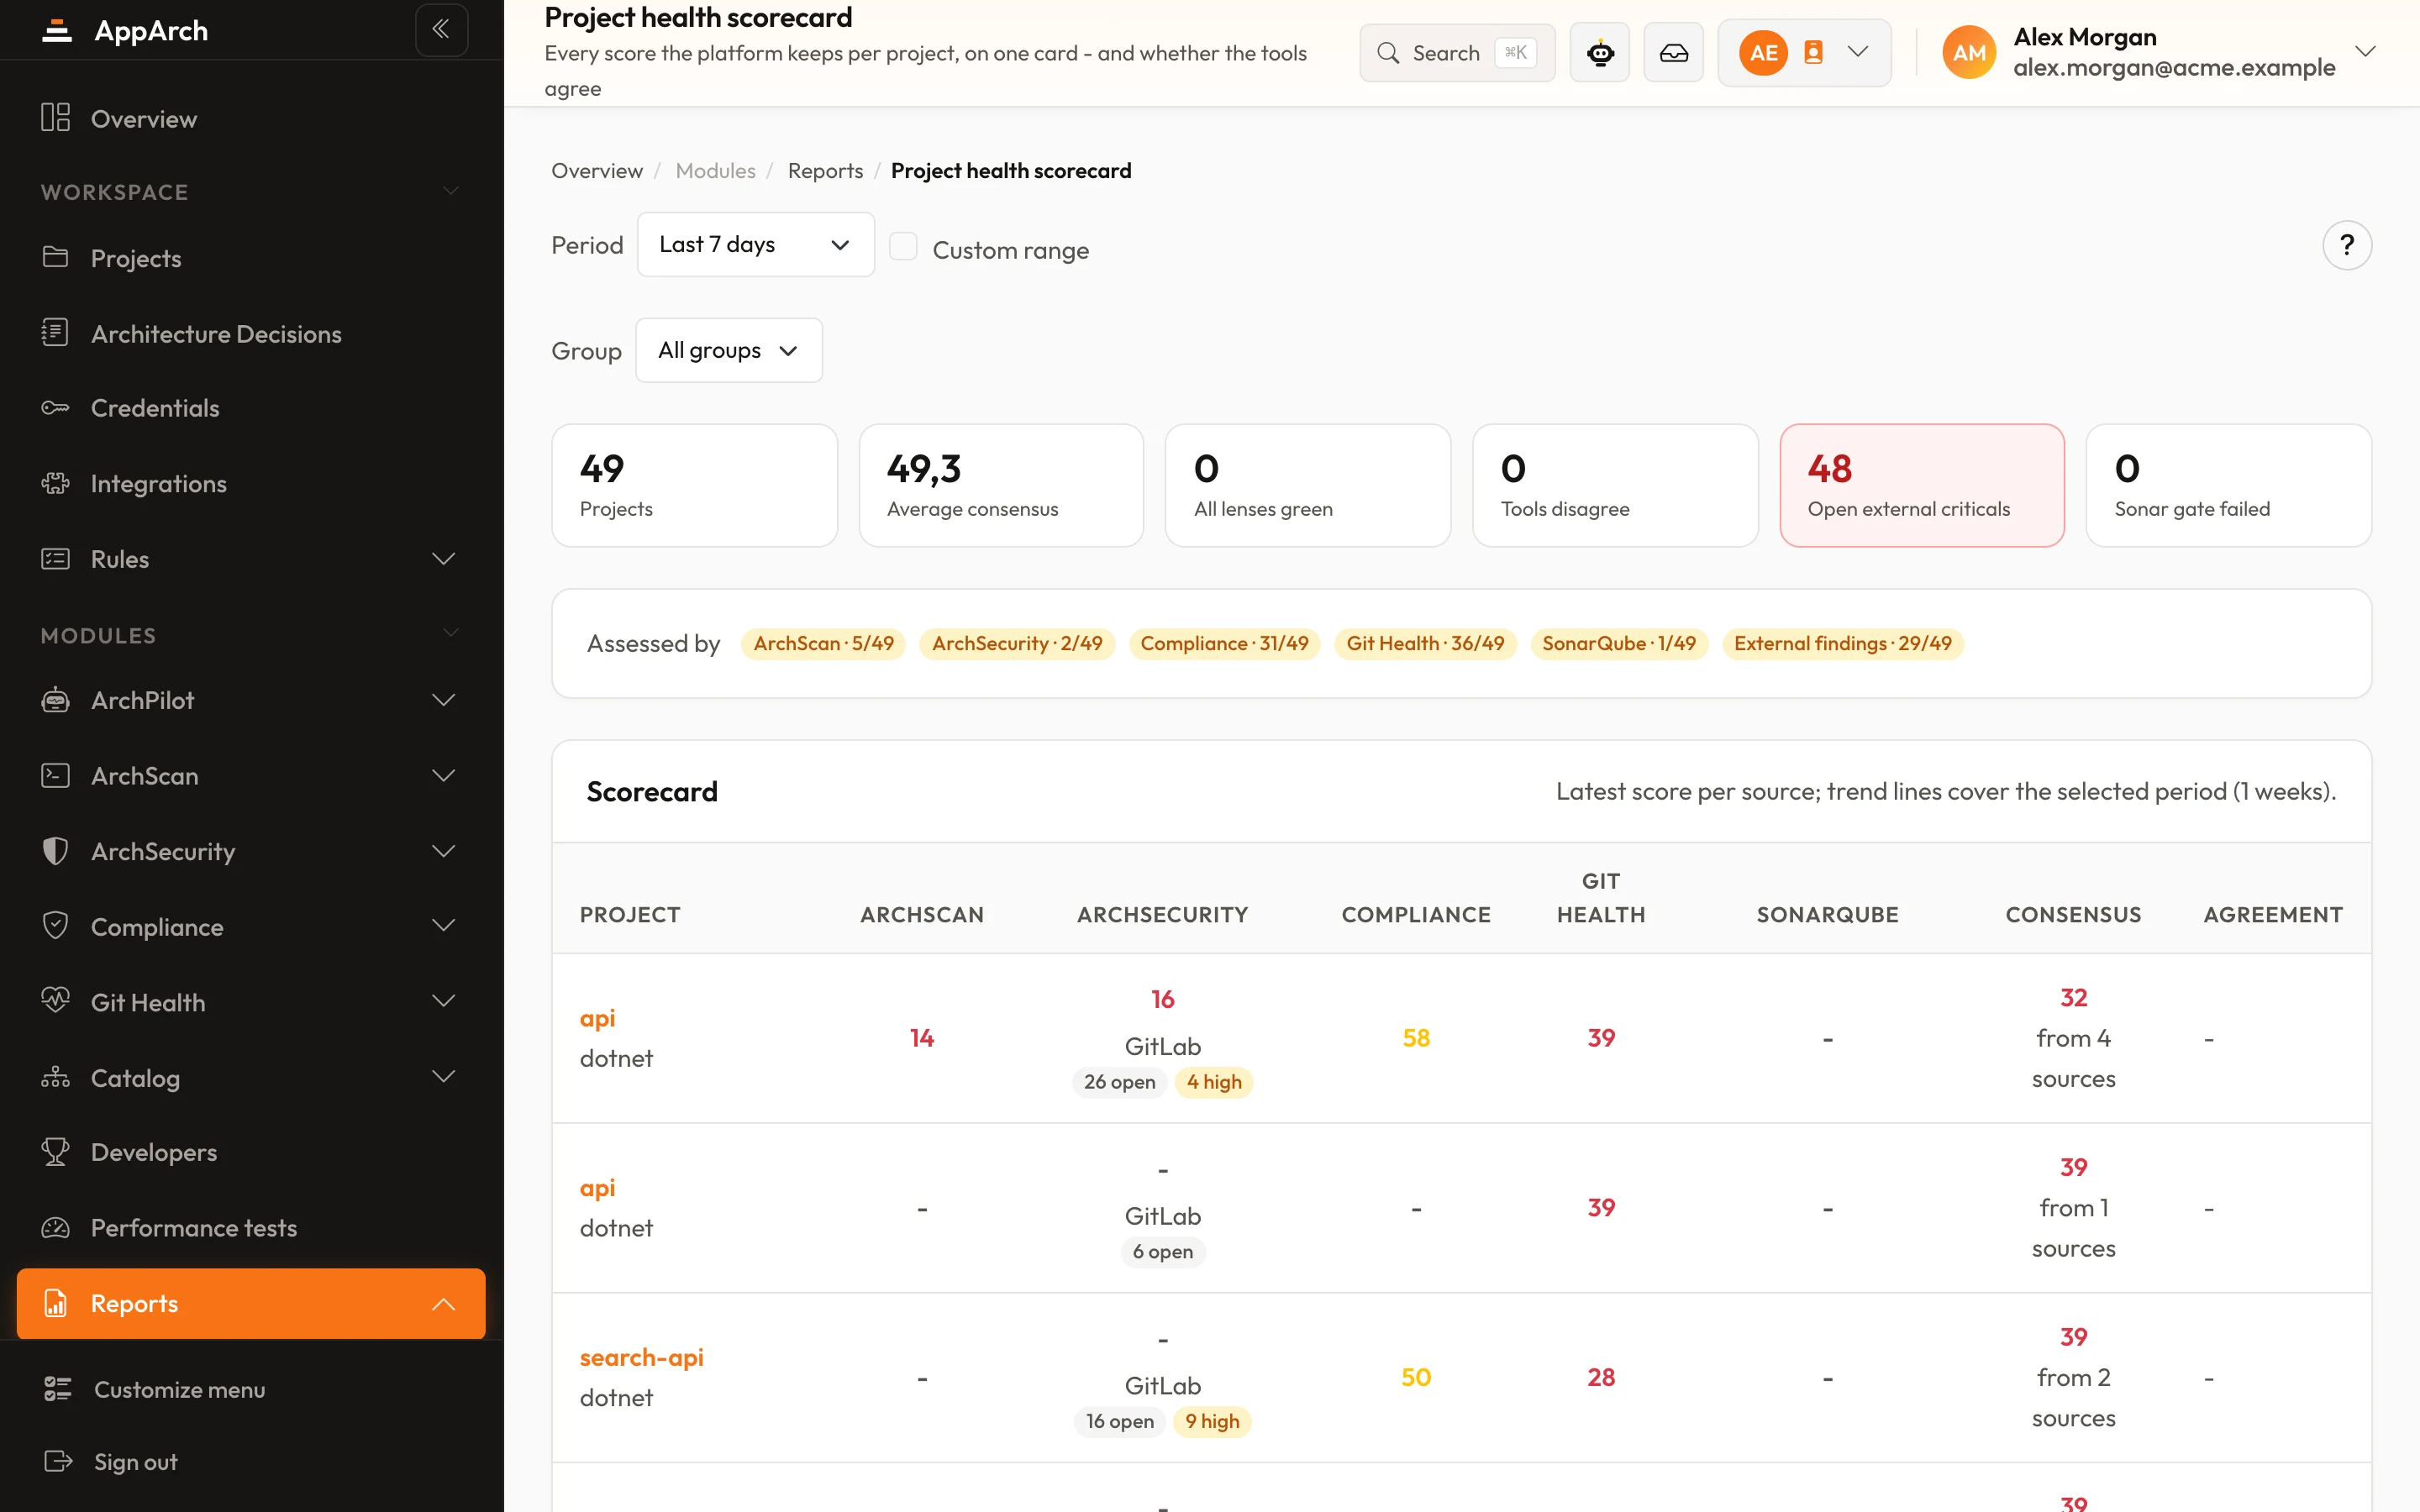
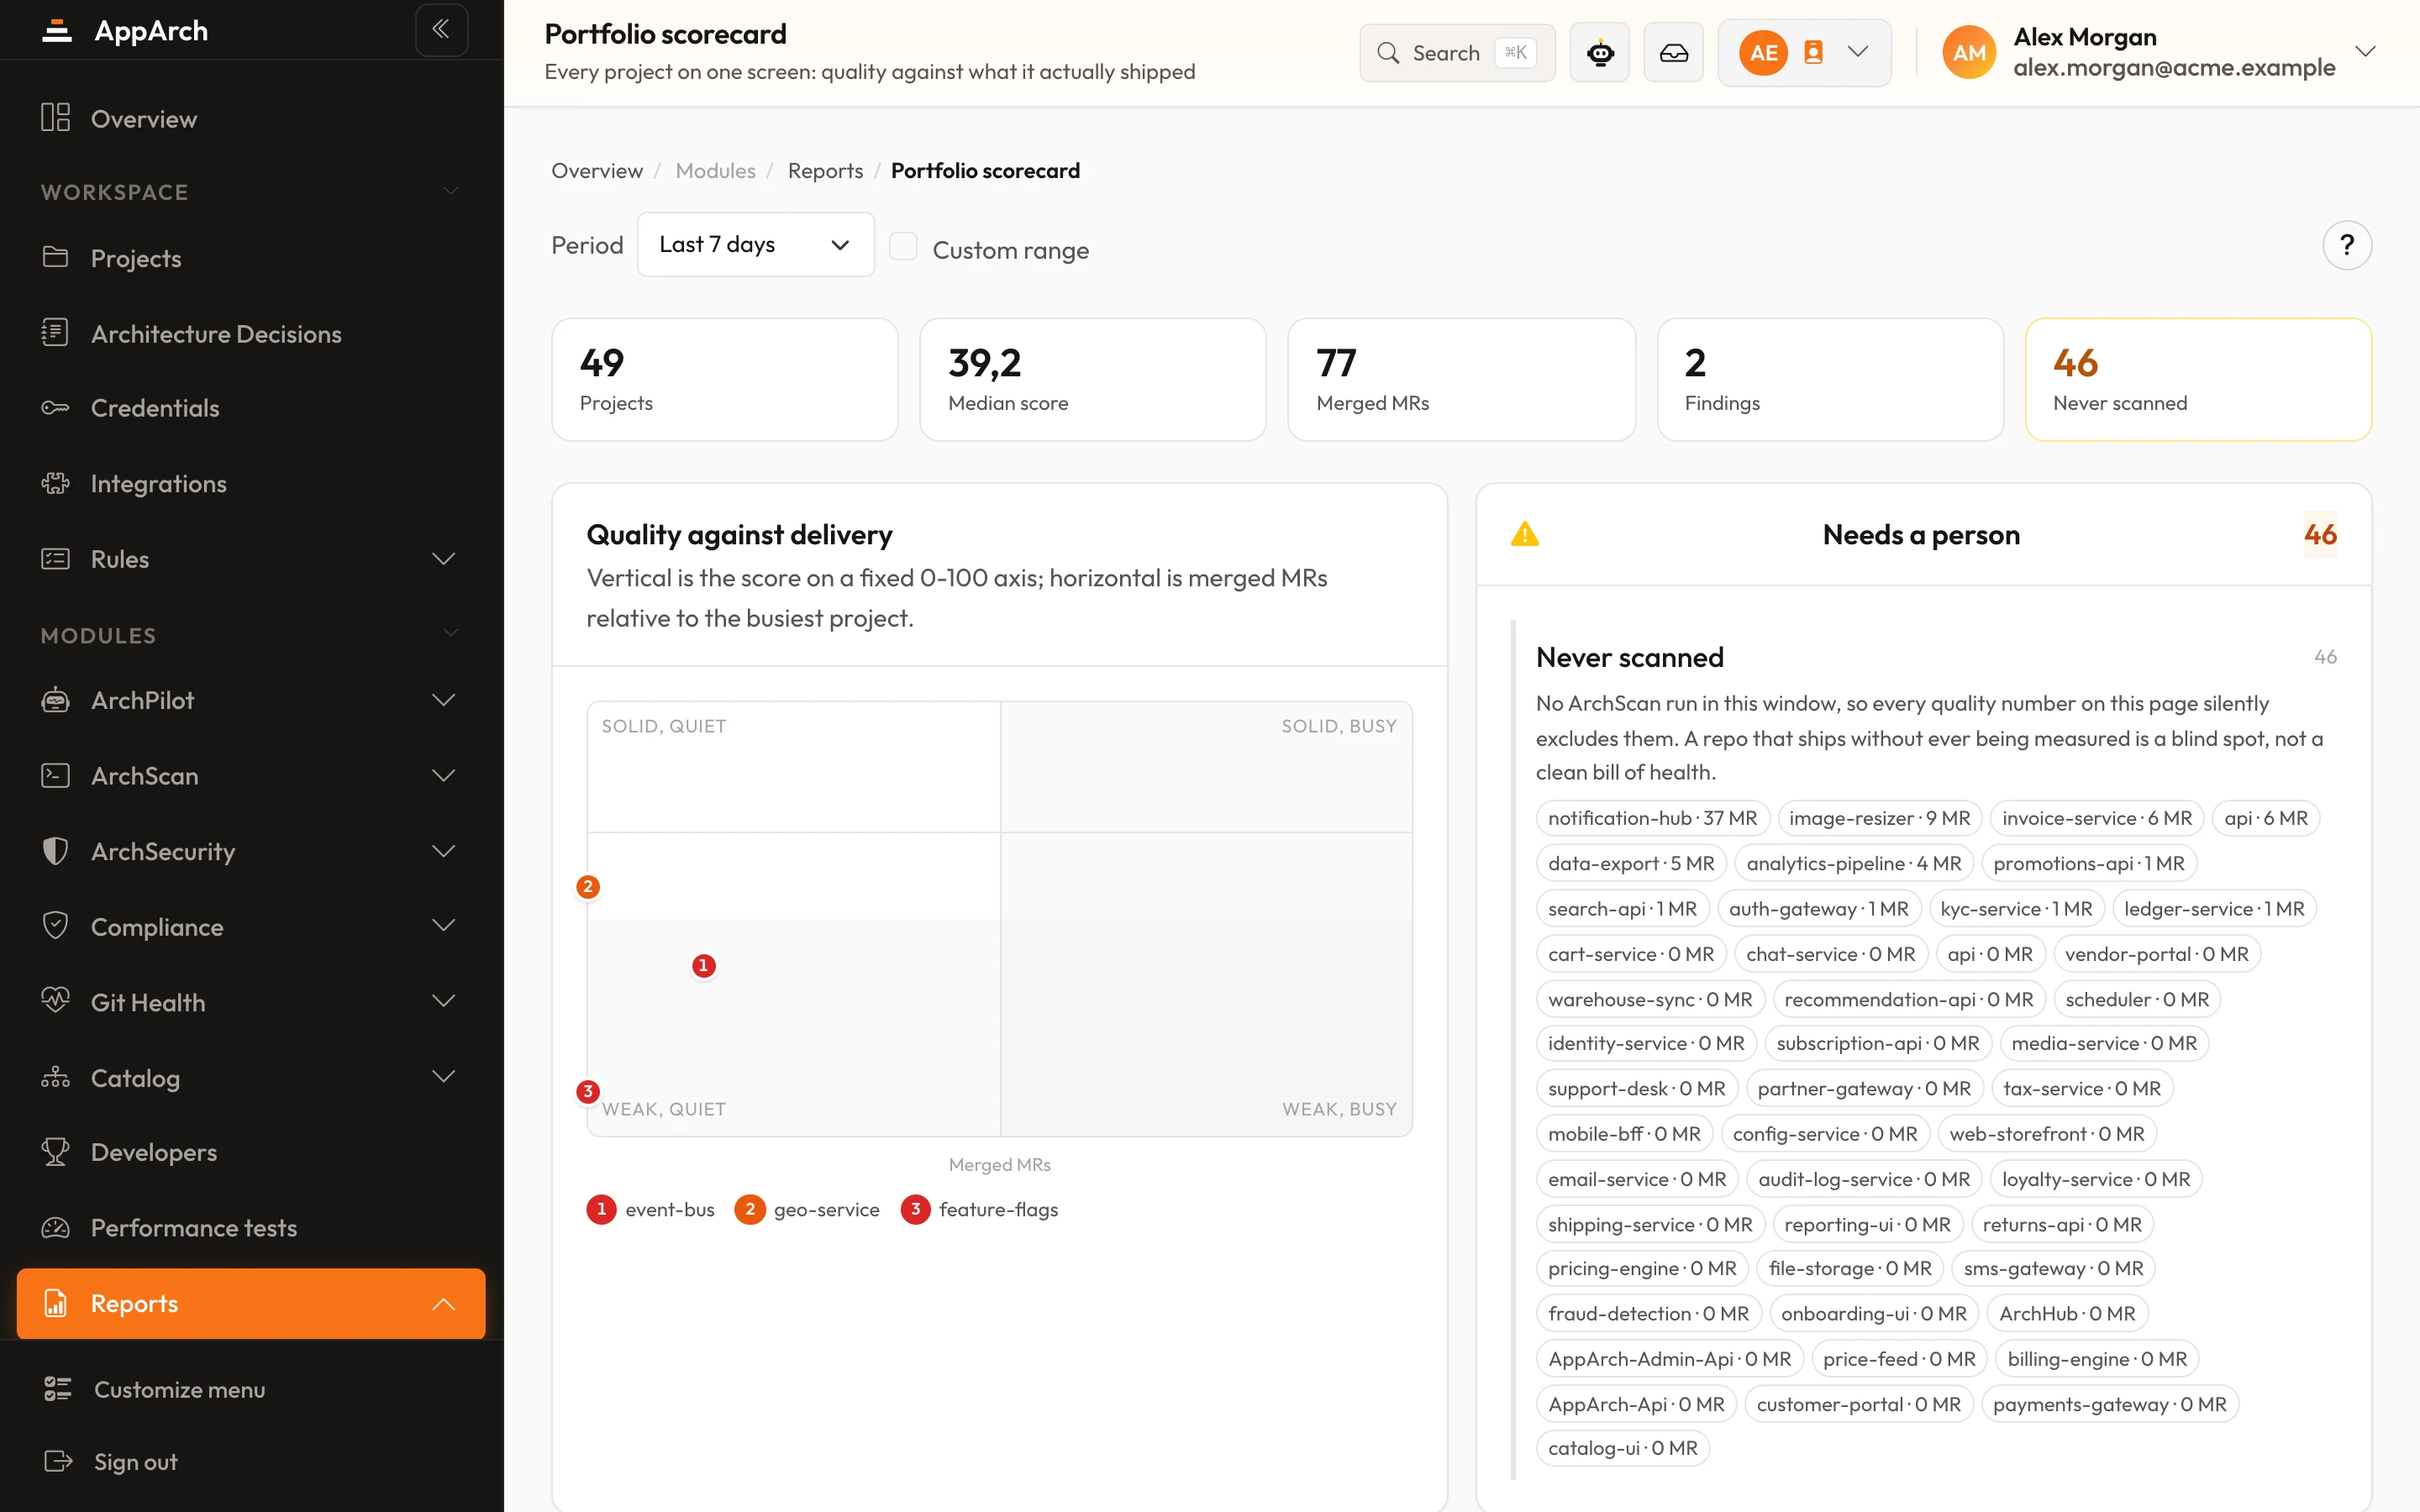
Pantallas de una instalación en funcionamiento
Un análisis, cuatro informes
Los hallazgos etiquetados con CWE se asignan a los principales marcos de seguridad.
Los 10 principales riesgos web.
Cumplimiento de datos de tarjetas.
Guías de fortalecimiento.
Evaluación de seguridad de aplicaciones.
Una columna vertebral CWE
Cada hallazgo se etiqueta con un identificador CWE; los informes de los marcos derivan de esa única fuente.
- 01Análisis
Código fuente
Análisis estático en CI.
- 02CWE
Hallazgo etiquetado
CWE-89, CWE-79, …
- 03Catálogo
Asignación de marcos
CWE → OWASP/PCI/STIG/CASA
- 04Salida
Informe de cumplimiento
Ordenado por gravedad.
Tres fuentes, una lista
Cada hallazgo conserva una etiqueta de su origen. Se listan juntos pero nunca se fusionan, y cada informe de marco lee la misma lista.
- SAST
Reglas de AppArch en su CI
Análisis estático del código, cada hallazgo con su CWE, archivo, línea y fragmento de código.
- CVE · GHSA
Paquetes vulnerables conocidos
Los paquetes que encontró ArchScan se cruzan en su servidor con una lista de avisos CVE y GHSA incluida en cada versión; el operador puede importar más. Las coincidencias llevan CWE-1104.
- GitLab · SonarQube
GitLab y SonarQube
Los hallazgos del informe de vulnerabilidades de GitLab y de SonarQube se sincronizan cada cuatro horas. El que desaparece en el origen se marca resuelto, nunca se borra.
Una comprobación en línea opcional contra OSV puede cubrir huecos; está desactivada por defecto y solo envía el registro, el nombre del paquete y la versión.
Cómo se puntúa un informe de marco
Cada control está señalado, limpio o sin evaluar. Queda sin evaluar cuando ninguna regla de su lenguaje busca alguno de sus CWE; sale del denominador en lugar de aprobar gratis.
100 × (1 − 2.1 / 8) = 74 8 controles evaluados
Penalización según el peor hallazgo abierto del control- Crítico1.0
- Error0.7
- Advertencia0.4
- Info0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
Un hallazgo cuyo CWE no corresponde a ningún control se cuenta como no asignado y se muestra; nunca se descarta en silencio.
Una mirada más de cerca
Un solo análisis SAST: salida estandarizada y auditable.
Hallazgos etiquetados con CWE
Cada hallazgo lleva un identificador CWE; todos los informes de los marcos derivan de esta única columna vertebral.
Asignación de marcos
Un solo análisis se convierte a la vez en informes OWASP Top 10, PCI-DSS, STIG y CASA.
Priorización
Los hallazgos se ordenan por gravedad: los críticos arriba y el ruido abajo.
Catálogo mantenido
La asignación CWE→marco se gestiona mediante un catálogo mantenido; los informes mejoran a medida que se añaden nuevas reglas.
Análisis estático profundo
Analiza el código fuente en busca de inyecciones, fugas y puntos débiles sin ejecutar el código.
Se ejecuta en su propio CI
El análisis se ejecuta en su infraestructura; su código fuente nunca la abandona.
Cerrar un hallazgo es una decisión registrada
Solo un administrador del espacio puede cerrarlo, con un motivo y una nota. Marcar «aplicar a futuras ejecuciones» mantiene cerrado el mismo hallazgo en análisis posteriores; reabrirlo lo deshace y conserva el historial.
Misma regla, mismo archivo, mismo mensaje: el mismo hallazgo, análisis tras análisis.
Míralo en el producto
Todas las capturas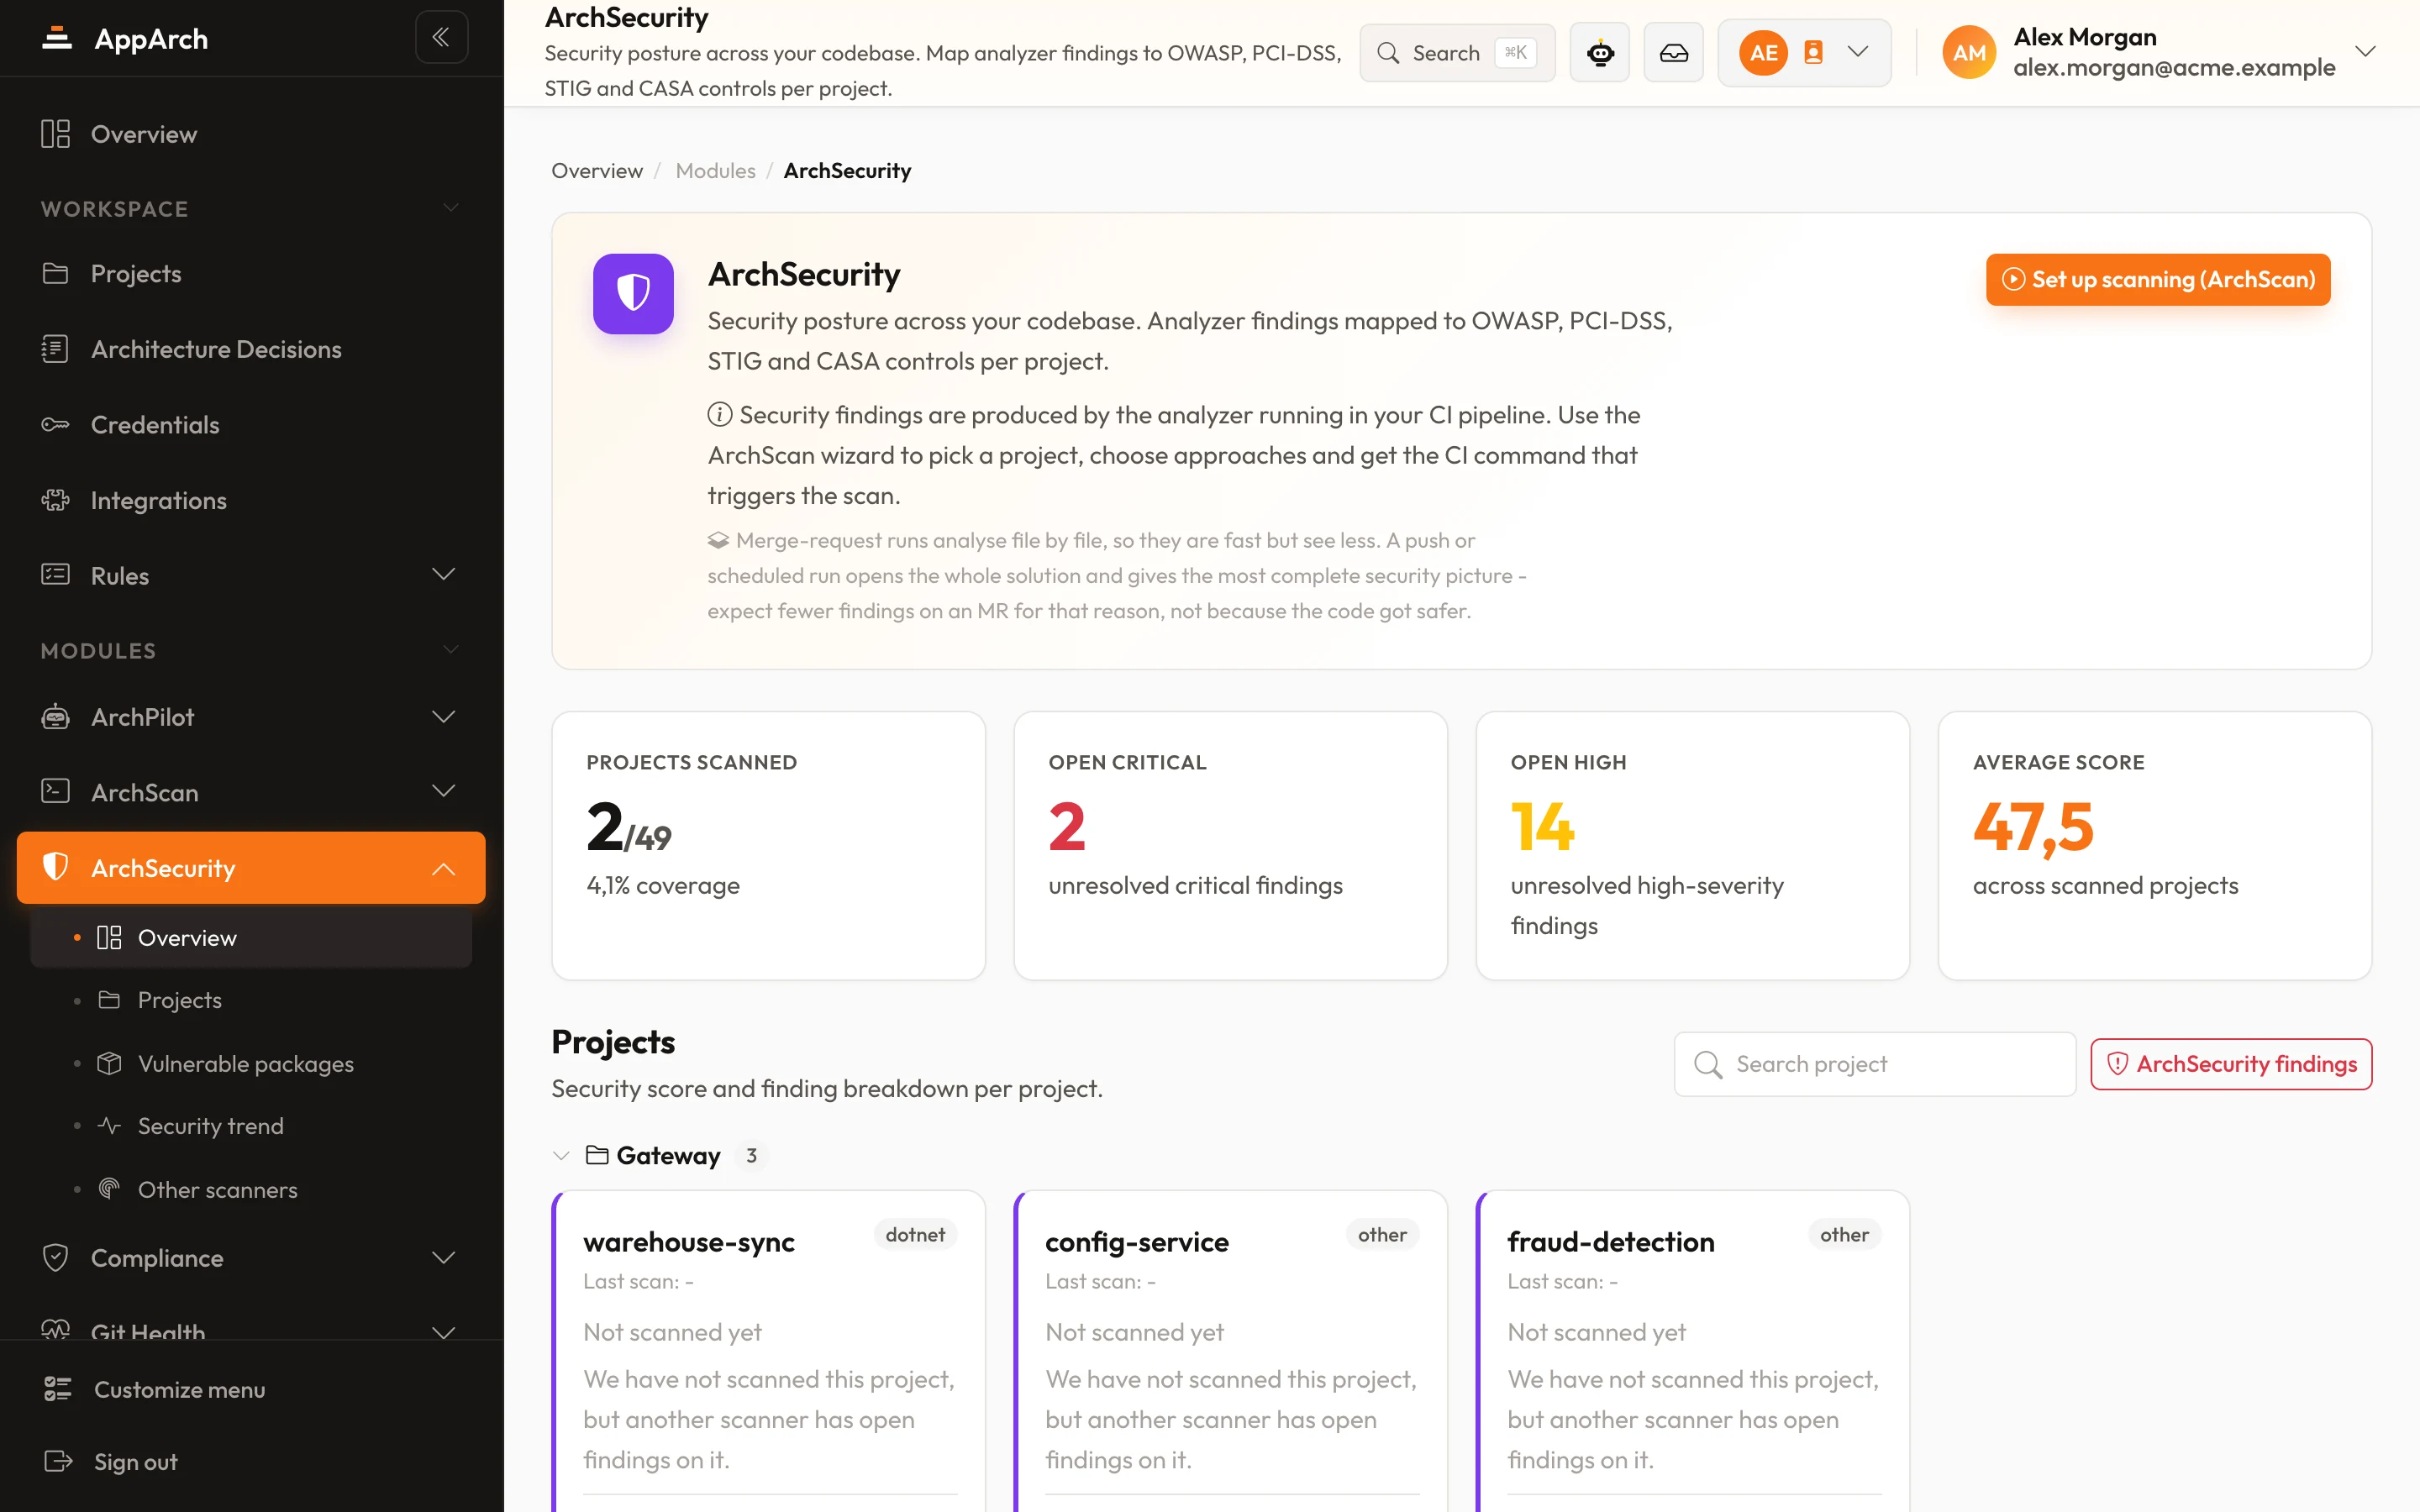
Detecte las vulnerabilidades antes de que lleguen a producción
El análisis se ejecuta en su propio pipeline de CI; el código nunca abandona su infraestructura.