
9 reglas
Documentación
README presente y de al menos 500 caracteres, una LICENSE reconocida (en repositorios públicos), CHANGELOG, CONTRIBUTING, una sección de diseño en architecture.md.
Cumplimiento revisa cada repositorio con una checklist de 36 reglas: documentación, higiene del repositorio, seguridad, CI e integración. Cada análisis produce una puntuación ponderada y una lista de resultados para entregar a un auditor.

Pantallas de una instalación en funcionamiento
Cumplimiento mira lo que contiene un repositorio y cómo está configurado, no la lógica del código. Cada regla es una pregunta de sí o no con una severidad.
README presente y de al menos 500 caracteres, una LICENSE reconocida (en repositorios públicos), CHANGELOG, CONTRIBUTING, una sección de diseño en architecture.md.
.gitignore y .editorconfig, descripción y topics, rama por defecto main o master, no archivado; en backends un Dockerfile multietapa y un docker-compose local.
Una política de seguridad, actualizaciones automáticas de dependencias, un .env.example, contenedores que se ejecutan sin root, imágenes base de registros permitidos, NuGet solo desde feeds permitidos.
Existe un workflow de CI y ejecuta las pruebas, un badge de build en el README, un script de lint para frontends, Fastlane para apps móviles.
La credencial Git del proyecto está sana, ArchPilot revisó un merge request recientemente, el espacio tiene un canal de notificaciones.
Un frontend no tiene Dockerfile que revisar y una app móvil no tiene robots.txt. Usted elige los stacks de cada proyecto; las reglas universales y de integración se aplican siempre.
Cada resultado es aprobado, fallido, omitido o error. Solo cuentan aprobado y fallido, ponderados por severidad; una regla sin respuesta sale del denominador en lugar de hundir la puntuación.
Por qué: una caída de la VPN hizo una vez que todos los proyectos marcaran 6/100. Un servidor Git inalcanzable no dice nada del repositorio, así que ya no cuenta.
A mano, o con una programación diaria o semanal para un grupo o una lista de proyectos.
Un worker lo toma en segundos; el análisis registra quién o qué lo lanzó.
Los archivos, ajustes del repositorio y protección de ramas se leen del proveedor Git; no se clona nada.
La puntuación pasa al historial y a la ficha de salud del proyecto, y al correo resumen si está suscrito.
Las reglas se activan o desactivan en tres niveles: valor por defecto de la instalación, espacio y proyecto. Gana el ajuste más específico.
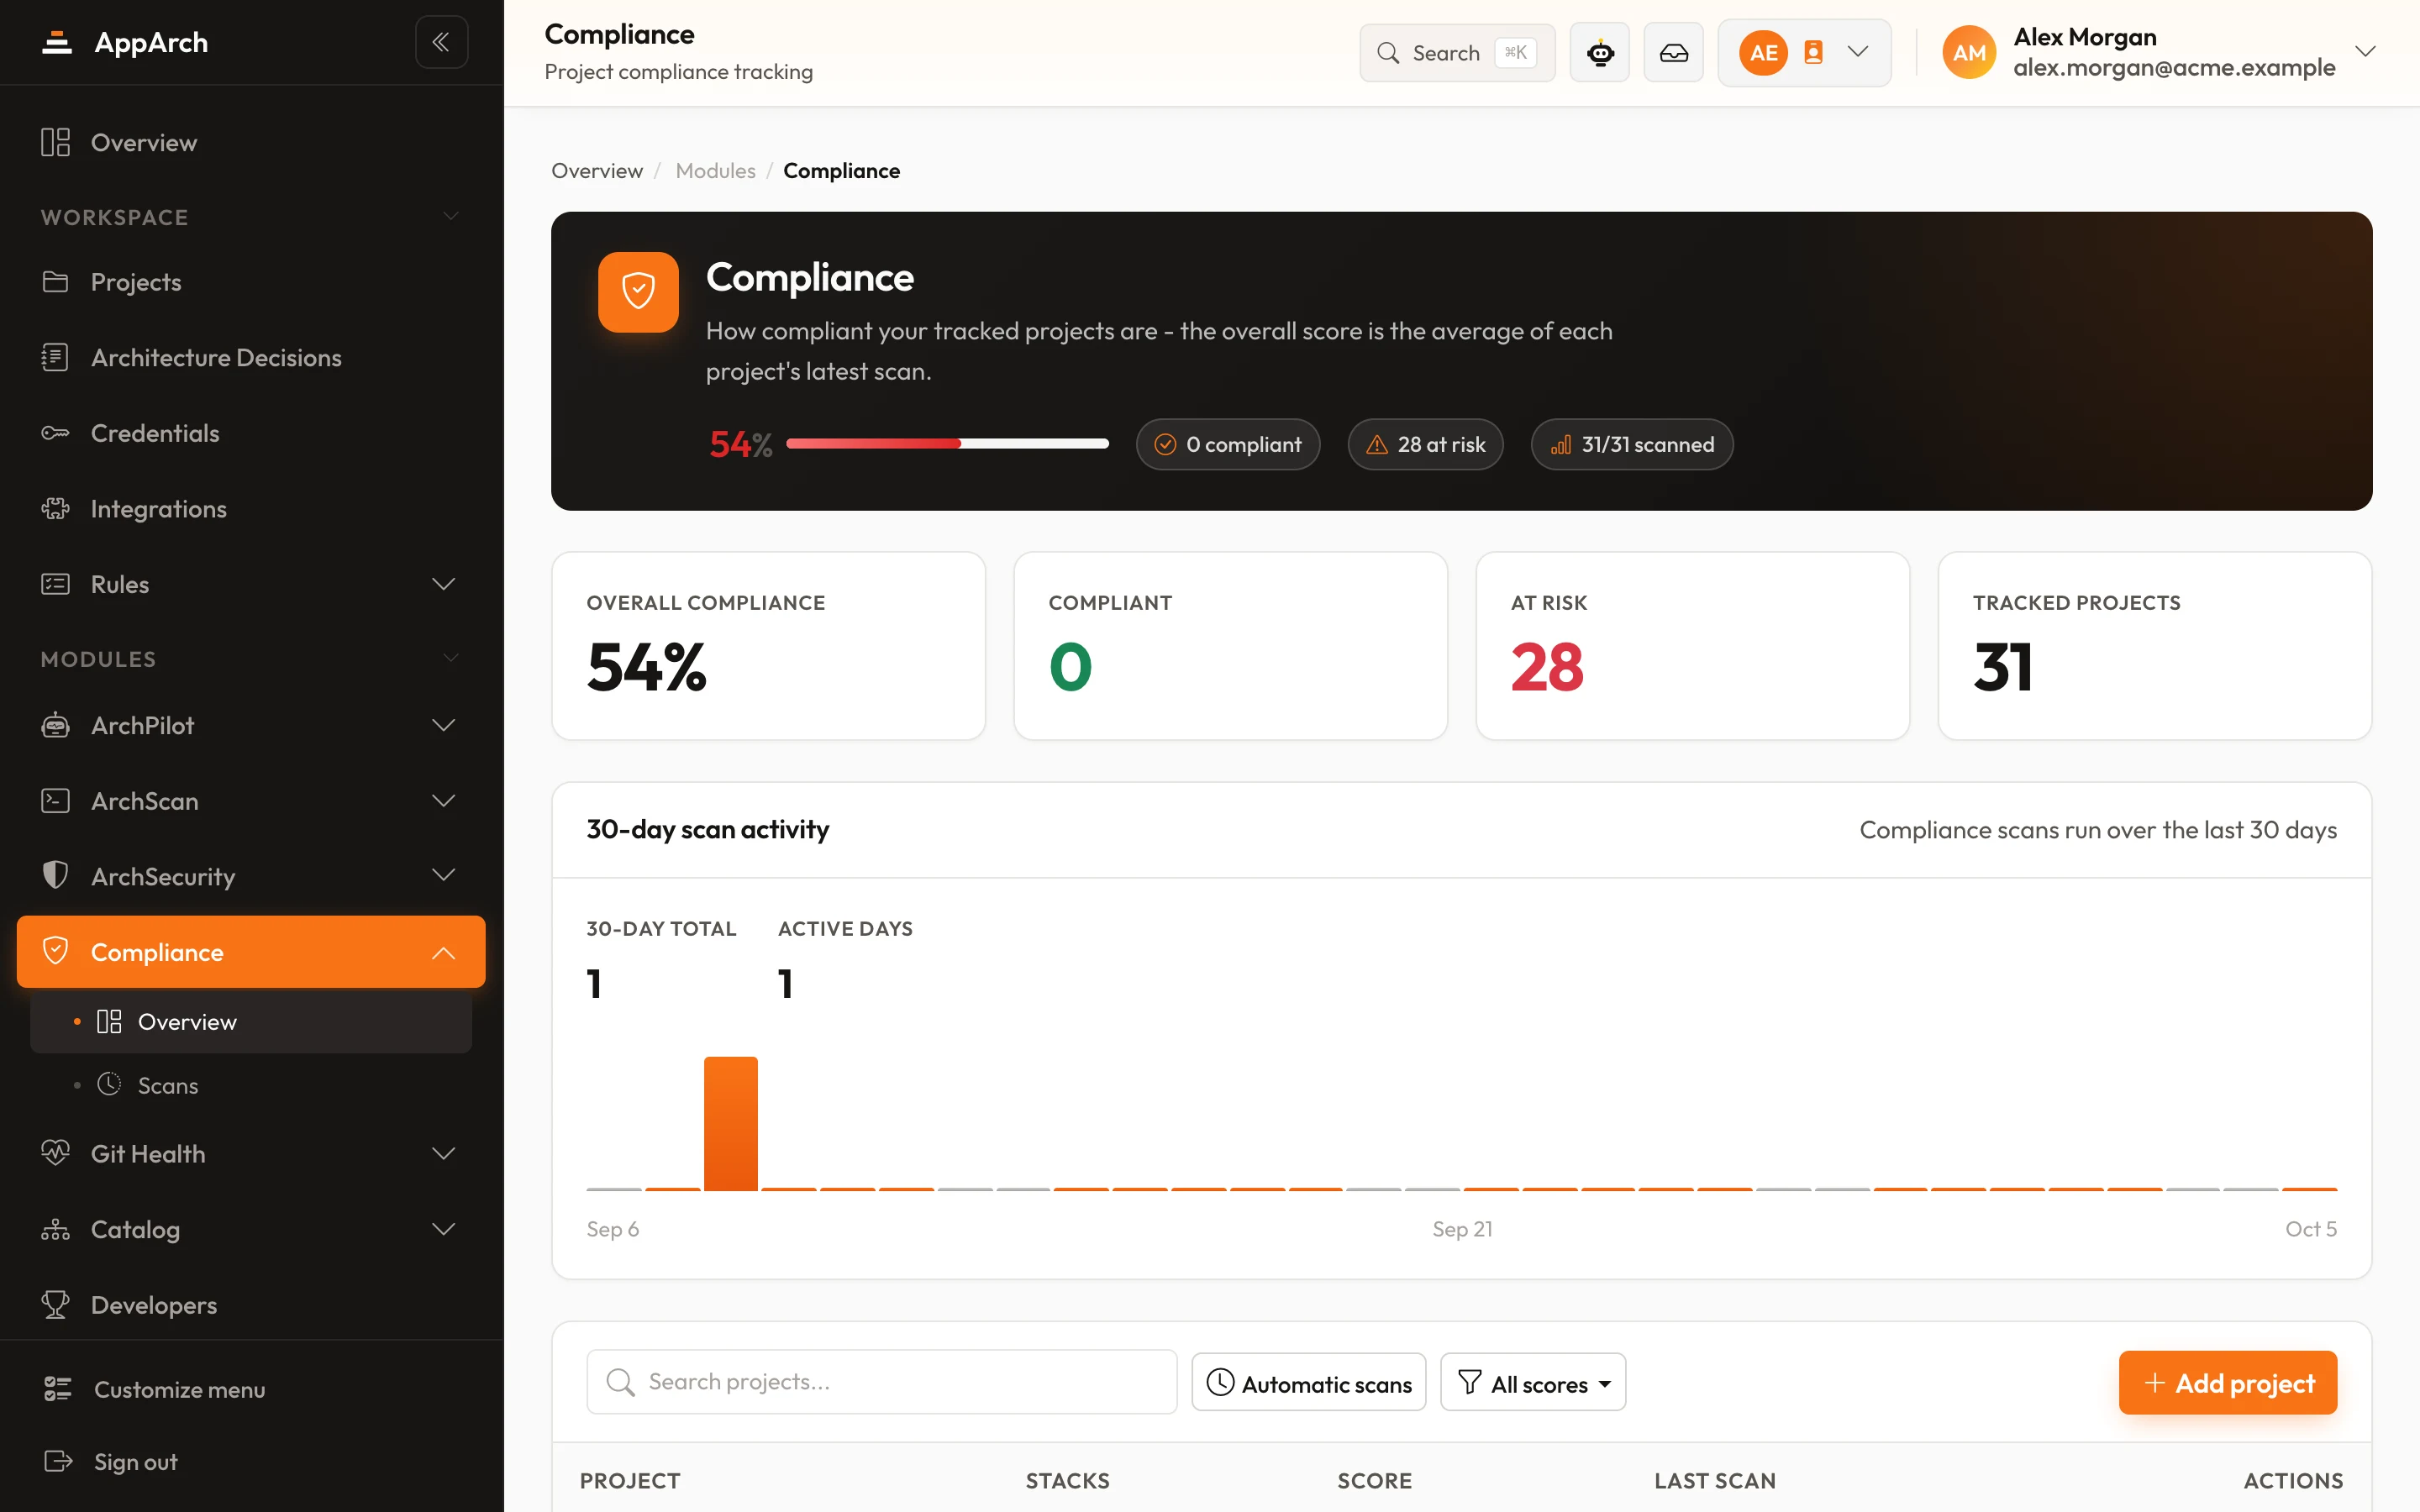
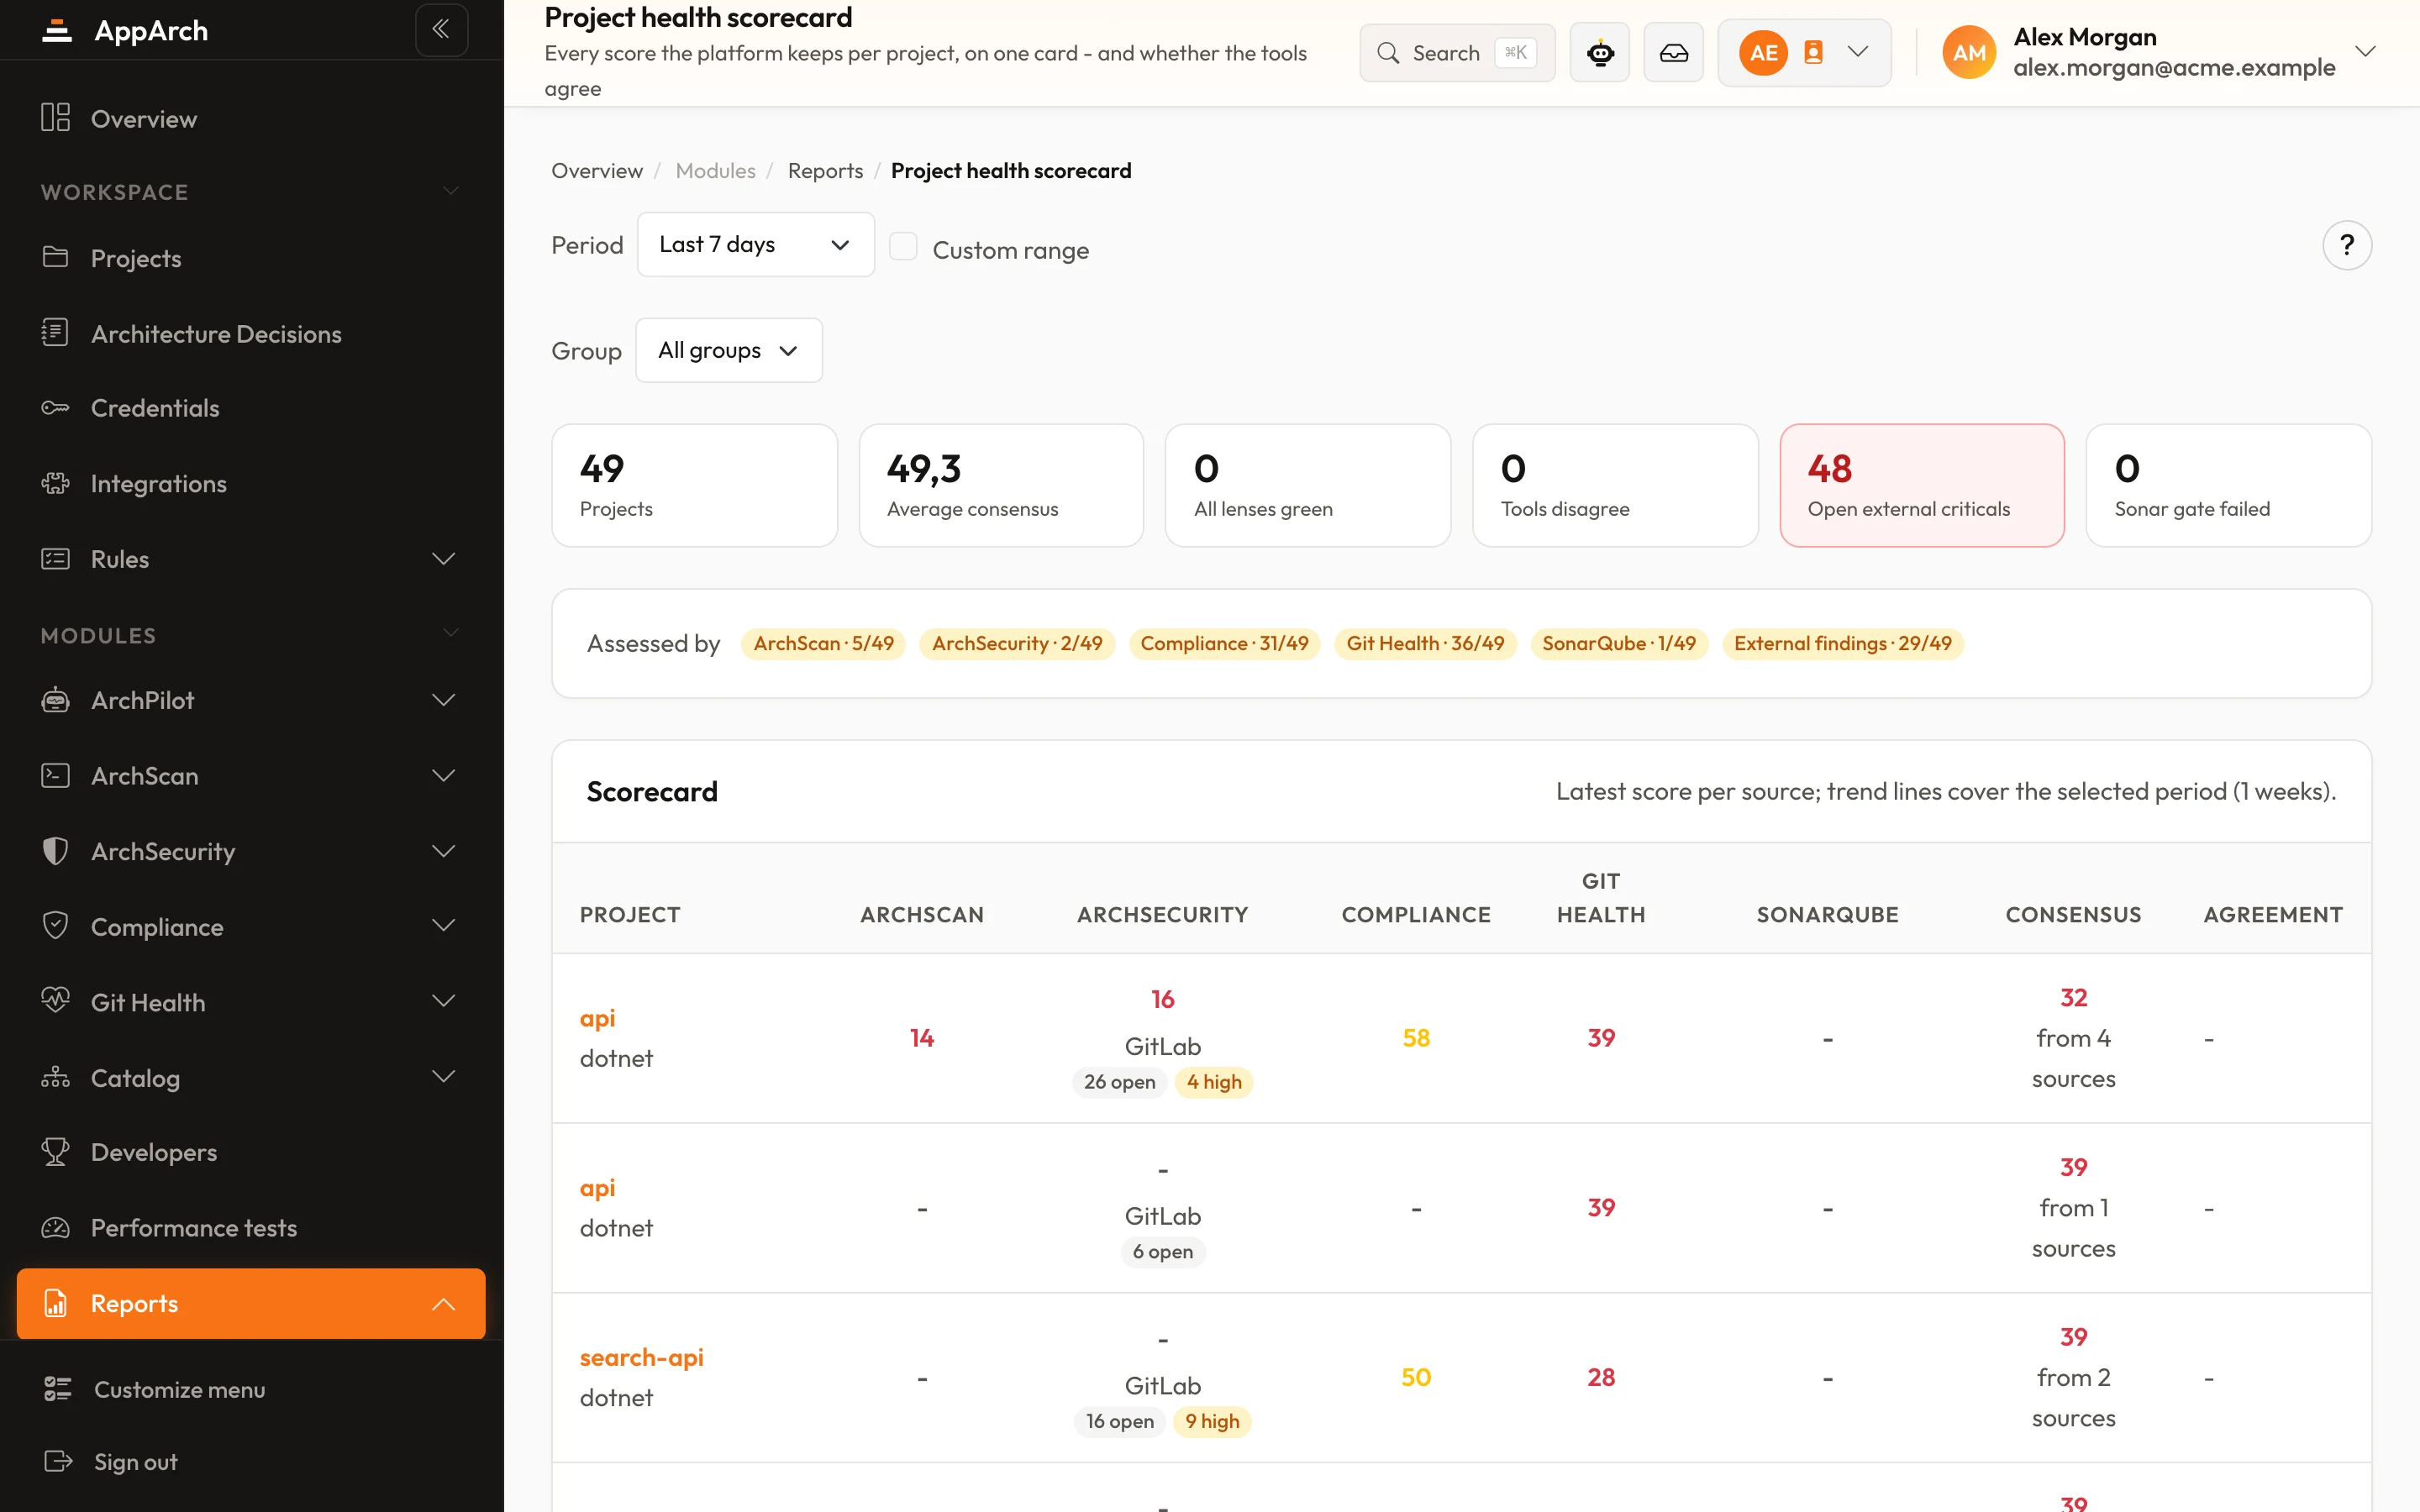
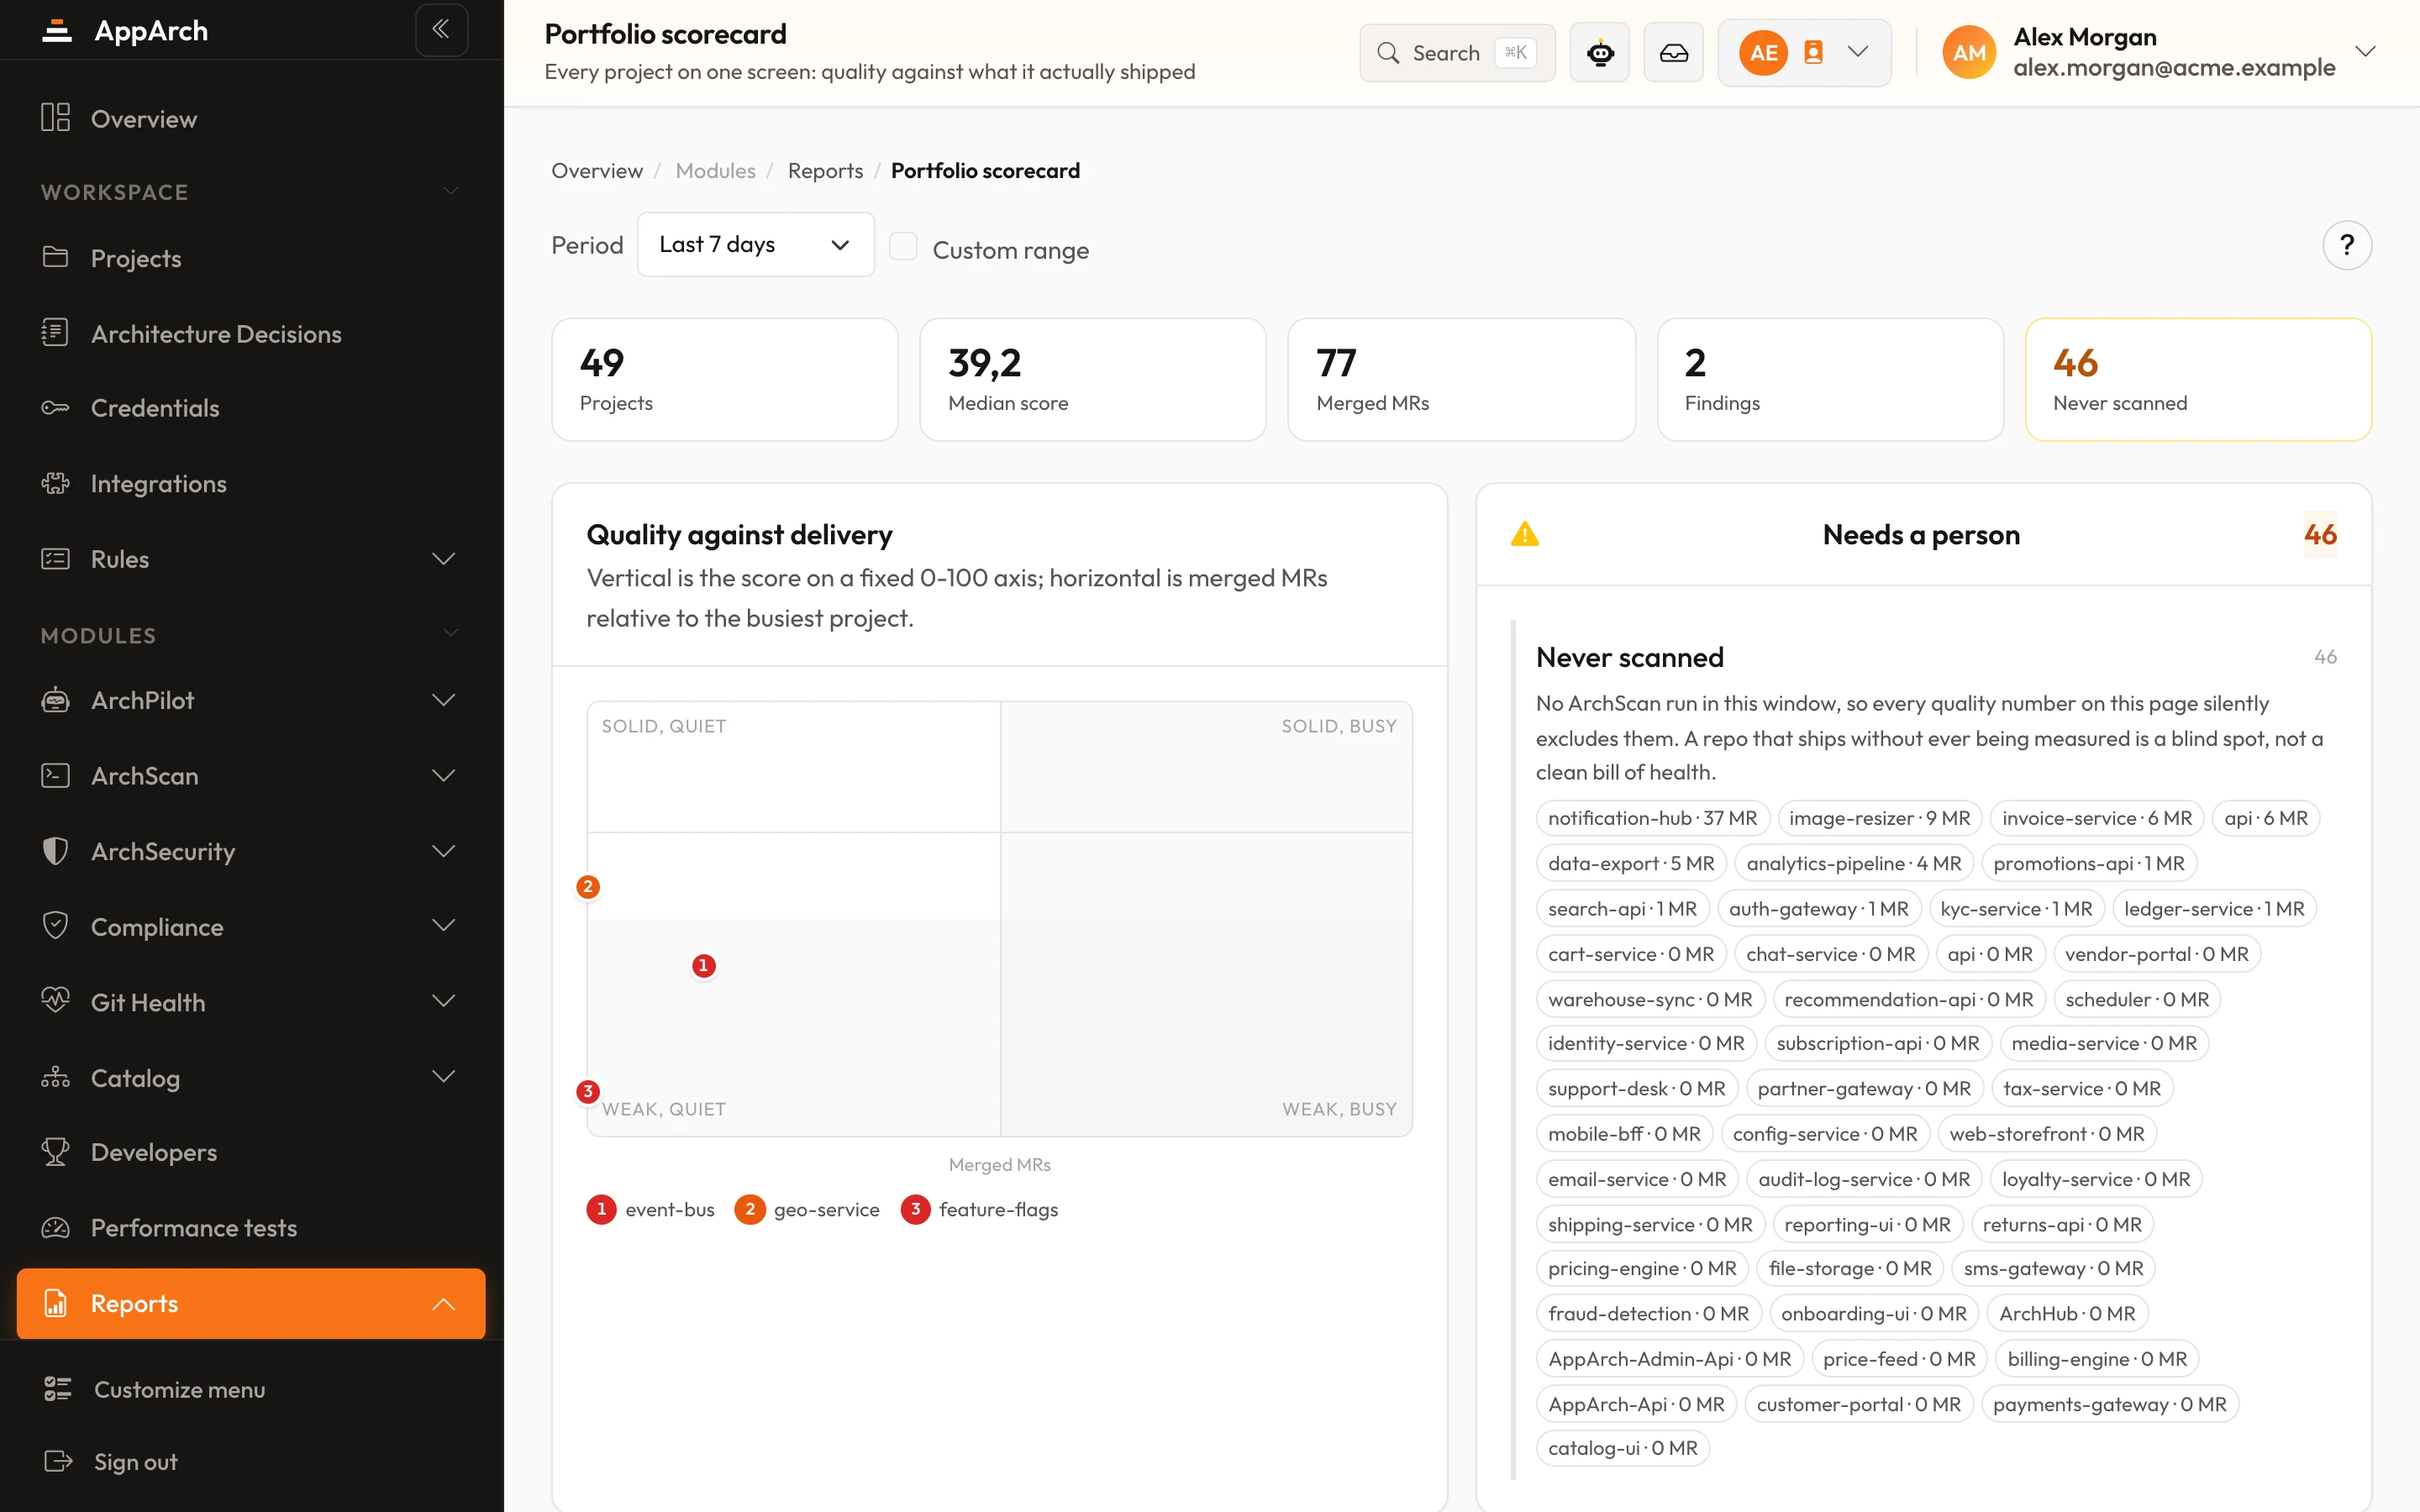
Elija el stack de cada proyecto, active las reglas que quiera y programe los análisis; la puntuación se mantiene al día sin que nadie tenga que acordarse.
Nuevos módulos, notas de versión y artículos sobre arquitectura. Puede darse de baja con un clic cuando quiera.