
Ein messbarer Qualitäts-Score für Ihre gesamte Codebasis.
ArchScan scannt die gesamte Codebasis und meldet SOLID-Verstöße, Abhängigkeitsprobleme und Architektur-Smells mit einem kategoriegewichteten Score.

Bildschirme aus einer laufenden Installation
Anatomie eines Berichts
Jeder Scan erzeugt einen vollständigen Bericht mit sieben Abschnitten.
Zusammenfassungs-Score
Ein gewichteter Score + Status.
Befunde
Mit Code-Ausschnitt und Dateispeicherort.
SOLID
Verstoßaufschlüsselung pro Prinzip.
Pakete
Abhängigkeiten und Versionen.
Projekte
Metriken pro Projekt.
Abhängigkeitskarte
Interaktive Graphansicht.
Vom Repository zum Score
Ein vollständiger Scan liest die ganze Codebasis in Ihrer CI; das Panel macht daraus einen Score, den Sie von Release zu Release vergleichen können.
-
Das ganze Repository
Geplant, auf Abruf oder mit der MR-Pipeline, in neun Sprachen.
-
Analyzer in Ihrer CI
Die Regeln kommen aus dem Panel; das Repository wird nie hochgeladen.
-
Was zurückkommt
Befunde mit Code-Snippets, Pakete und Versionen, Metriken pro Projekt, Zeilenzahlen.
-
Im Panel bewertet
Nach Schweregrad gewichtete Befunde pro 1.000 Zeilen, dann Duplikate und Komplexität.
-
Bericht und Karte
Der Bericht in sieben Abschnitten, die Abhängigkeitskarte und ein HTML/PDF-Export.
Wie der Score berechnet wird
Dieselbe Formel für jedes Projekt, damit ein kleiner Service und ein großer Monolith fair bewertet werden.
Jeder Befund wird nach seinem Schweregrad gewichtet.
Die Gewichte werden pro 1.000 Codezeilen gezählt; steigt diese Dichte, fällt der Score exponentiell.
Dann Abzüge: Duplikate über 3 % kosten bis zu 15 Punkte, Methoden mit Komplexität über 20 bis zu 10.
Obergrenzen: Ein kritischer Befund begrenzt den Score auf 79; fünf kritische Befunde oder ein Fehler pro 1.000 Zeilen begrenzen ihn auf 69.
Sehen Sie Ihre Architektur, lesen Sie sie nicht nur
Projektübergreifende Abhängigkeiten werden in einem interaktiven Graphen lebendig - erkennen Sie Zyklen und Lecks auf einen Blick. Exportieren Sie den Bericht als teilbares HTML/PDF.
- Erlaubte Abhängigkeit
- Schichtverletzung: Die Domain hängt von der Infrastruktur ab
- Zyklus: Anwendung und Infrastruktur hängen voneinander ab
Zuerst die beabsichtigte Schichtung, dann was der Code wirklich tut. Die ArchScan-Karte zeichnet das zweite Bild aus dem Code selbst.
Was im Bericht enthalten ist
Jeder Scan wird zu einer konkreten Scorecard, auf die Ihr Team reagieren kann.
Kategoriegewichteter Score
Die Kategorien Architektur, SOLID, Abhängigkeiten und Metriken werden zu einem gewichteten Score zusammengeführt, der über Releases hinweg vergleichbar ist.
Befunde mit Code-Ausschnitten
Jeder Befund kommt mit dem relevanten Code-Ausschnitt und dem genauen Dateispeicherort - kein Raten, springen Sie direkt zur Zeile.
SOLID-Aufschlüsselung pro Prinzip
Verstöße werden auf die fünf SOLID-Prinzipien aufgeteilt, sodass Sie genau sehen, wo Sie am meisten Schwierigkeiten haben.
Paket- & Projektmetriken
Abhängigkeiten, Versionen und projektbezogene Metriken werden in einem Bericht zusammengeführt.
Interaktive Abhängigkeitskarte
Projektübergreifende Abhängigkeiten lassen sich in einem interaktiven Graphen erkunden - erkennen Sie Zyklen und Schichtlecks auf einen Blick.
Teilbarer Export
Exportieren Sie den Bericht als HTML/PDF, wobei die Berichtssprache pro Workspace festgelegt wird. Der Scan läuft in Ihrer eigenen CI.
So sieht es im Produkt aus
Alle Screenshots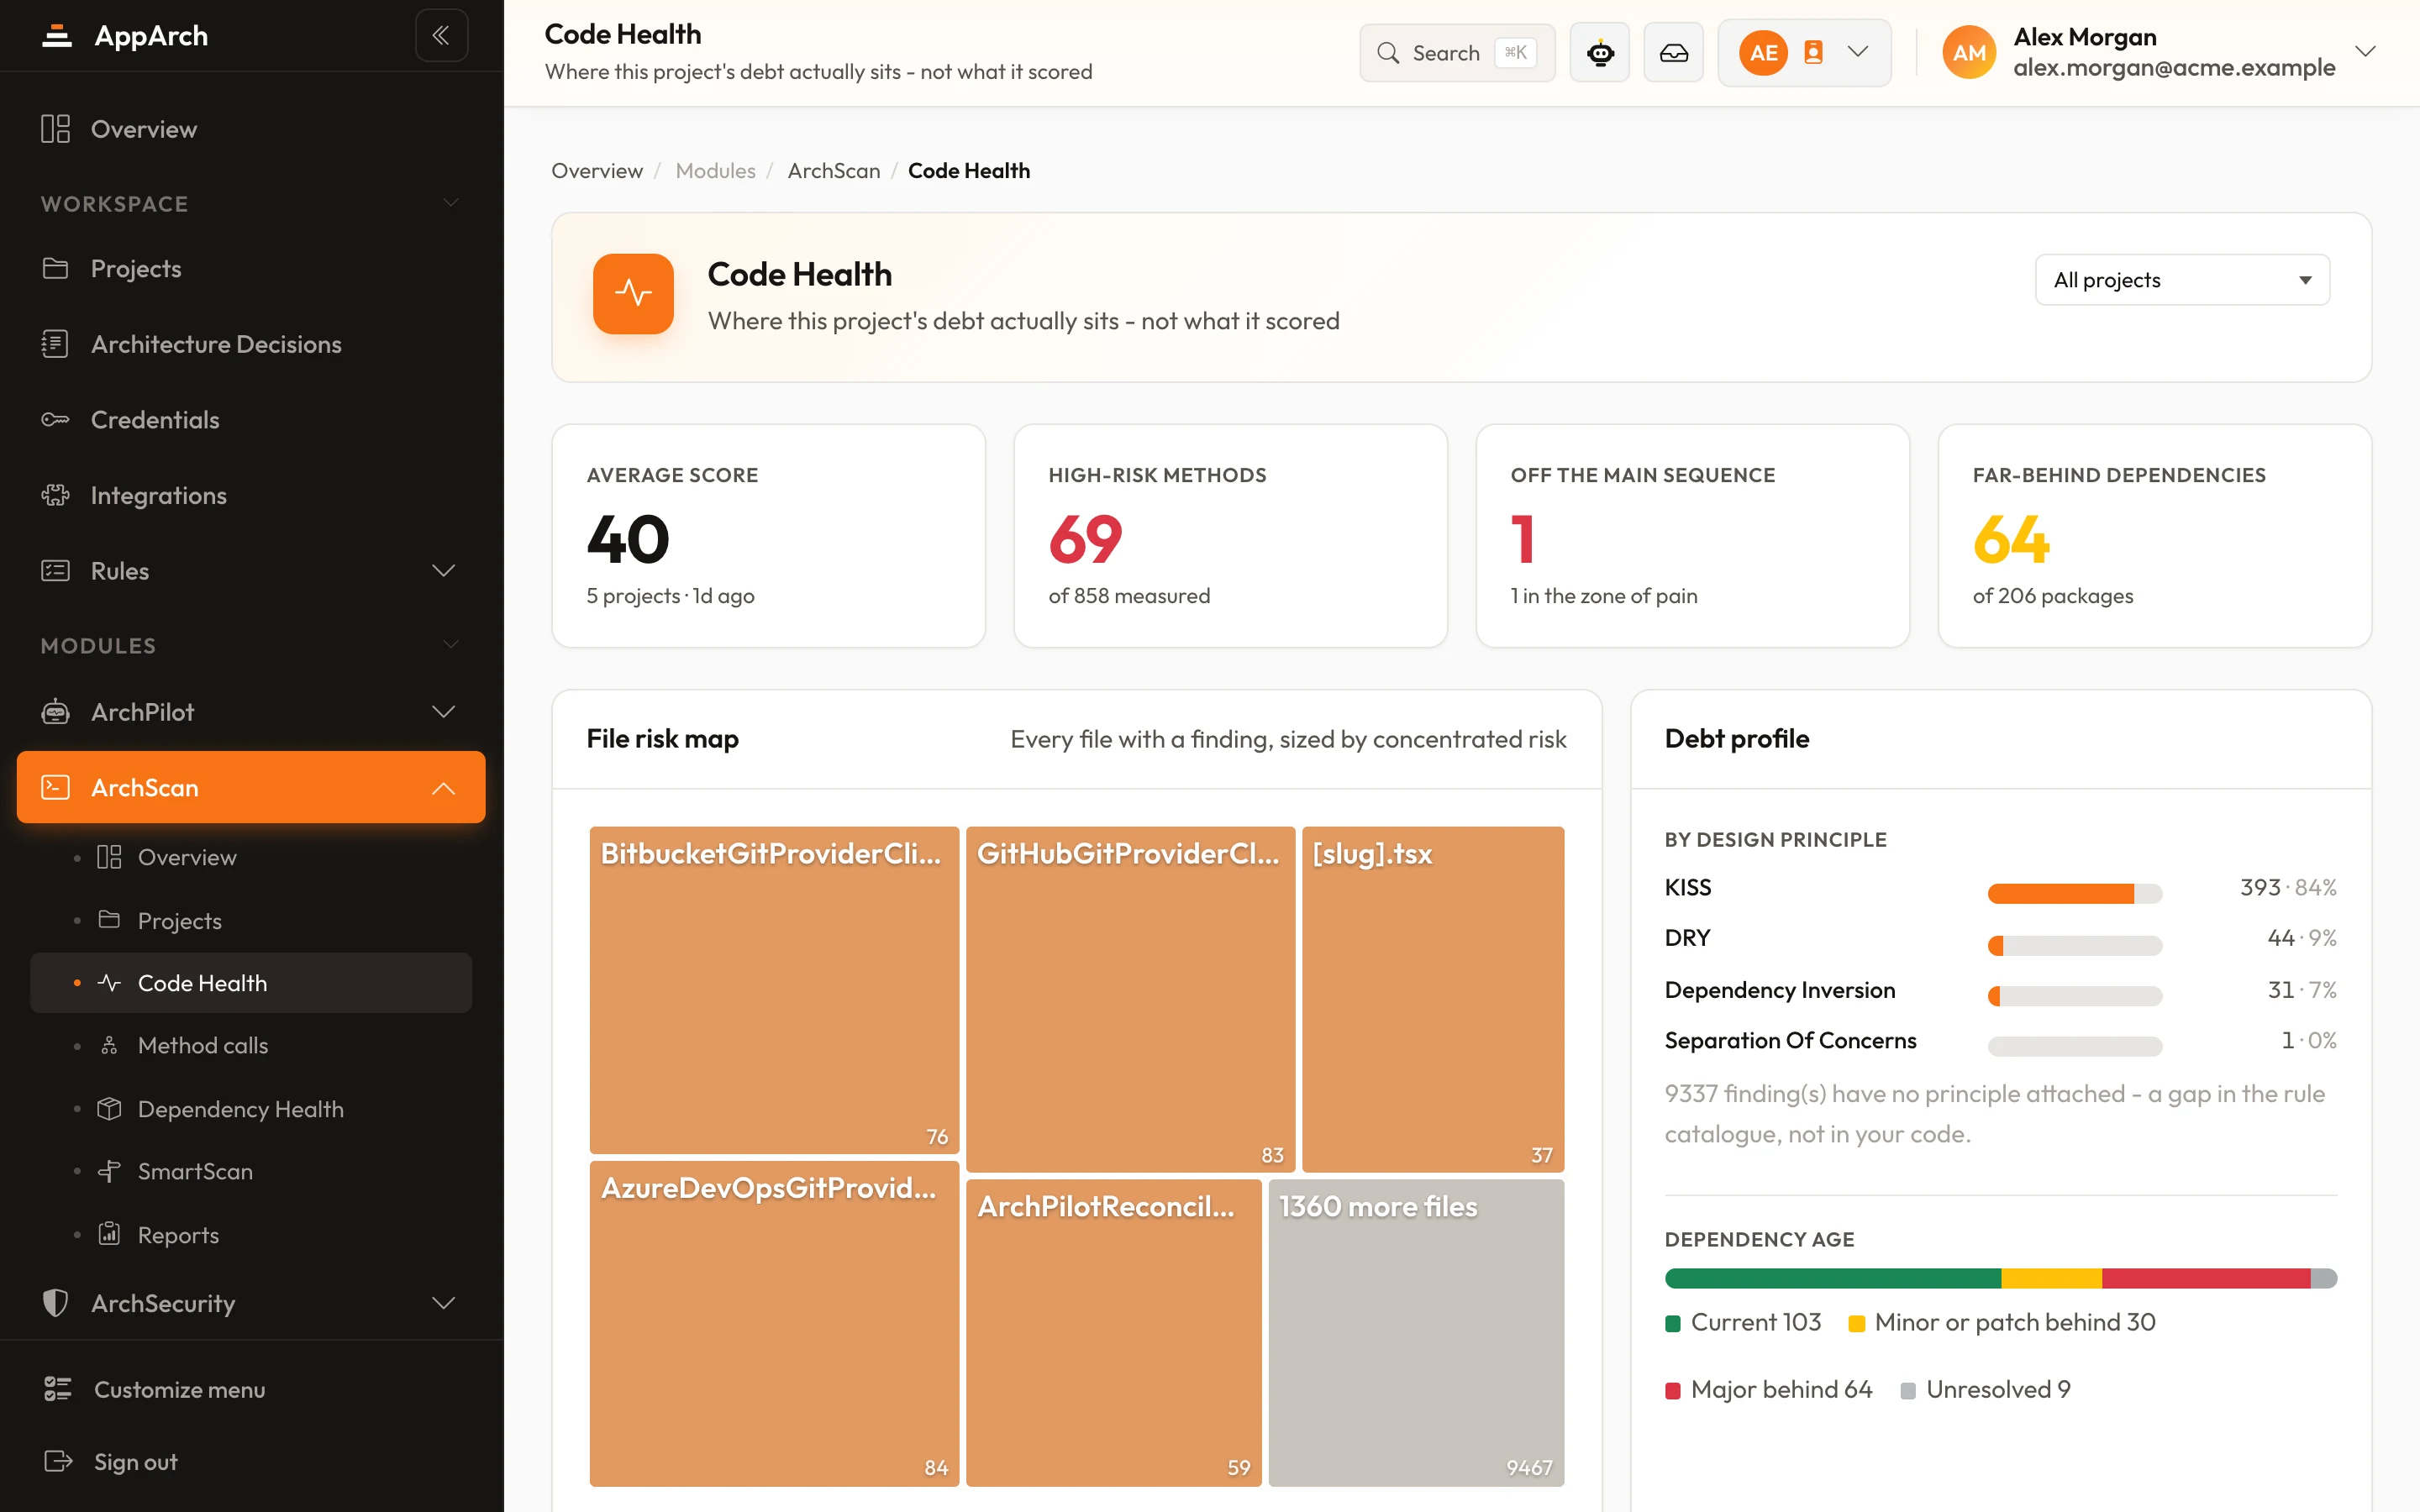
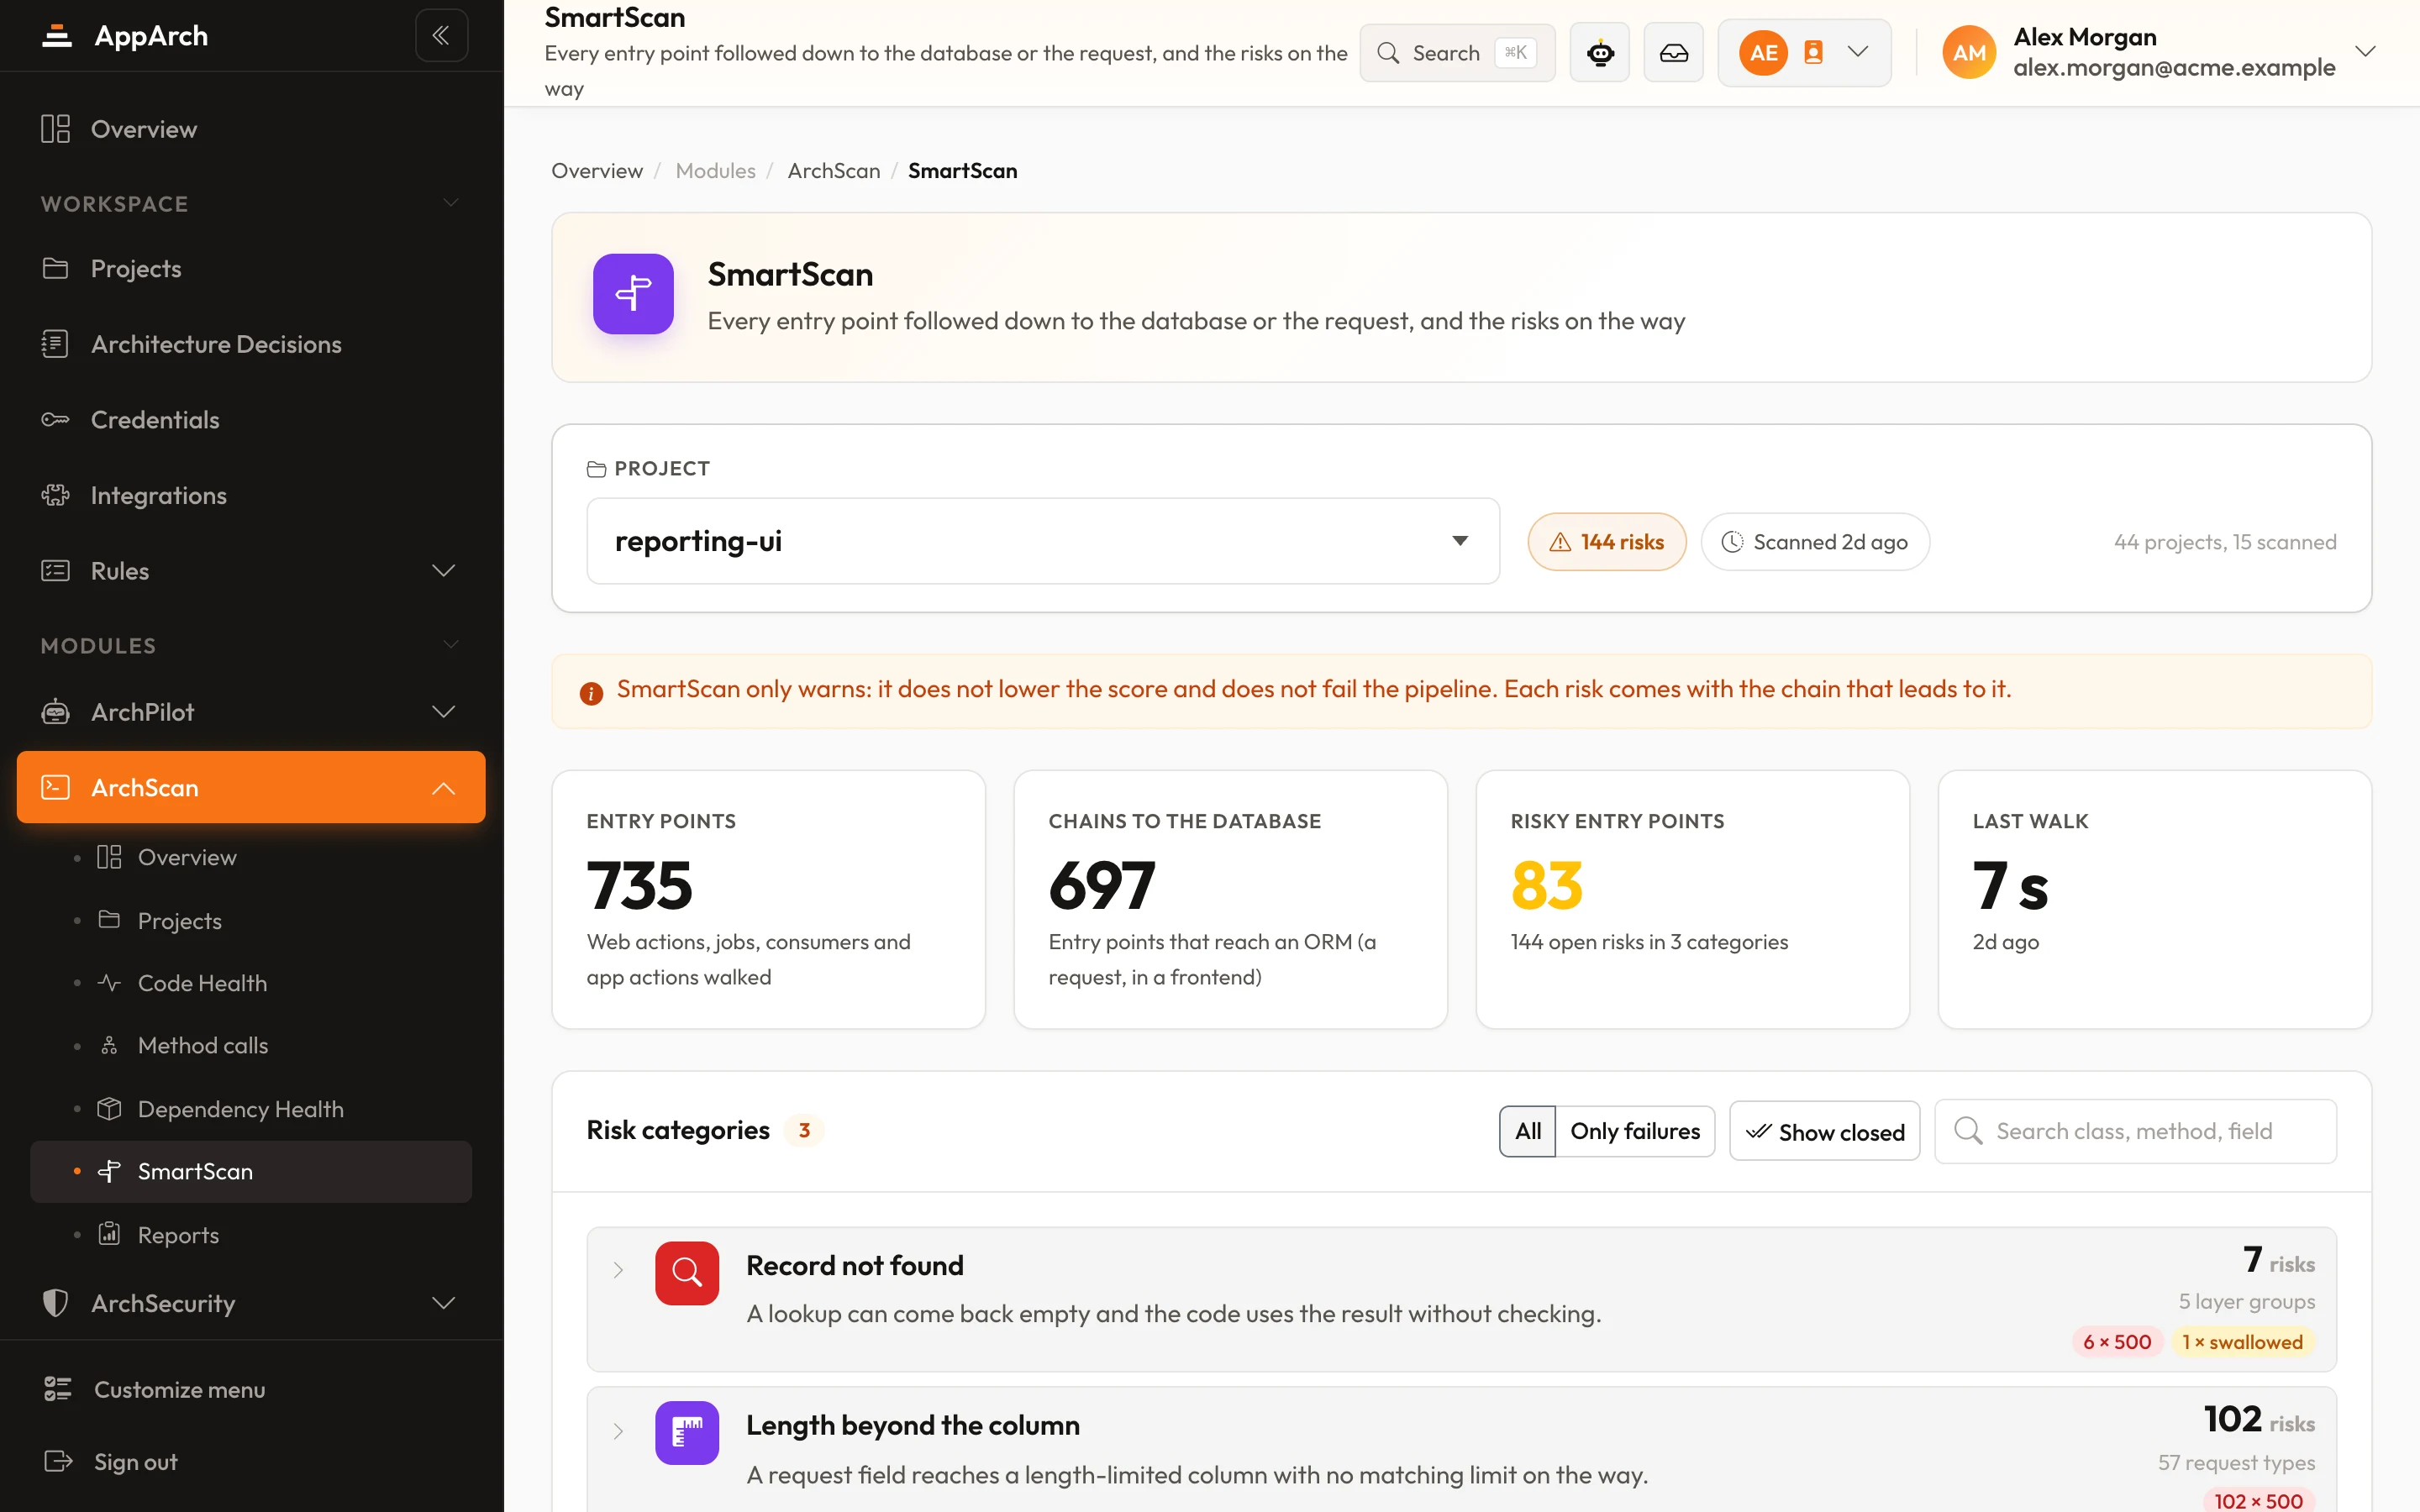
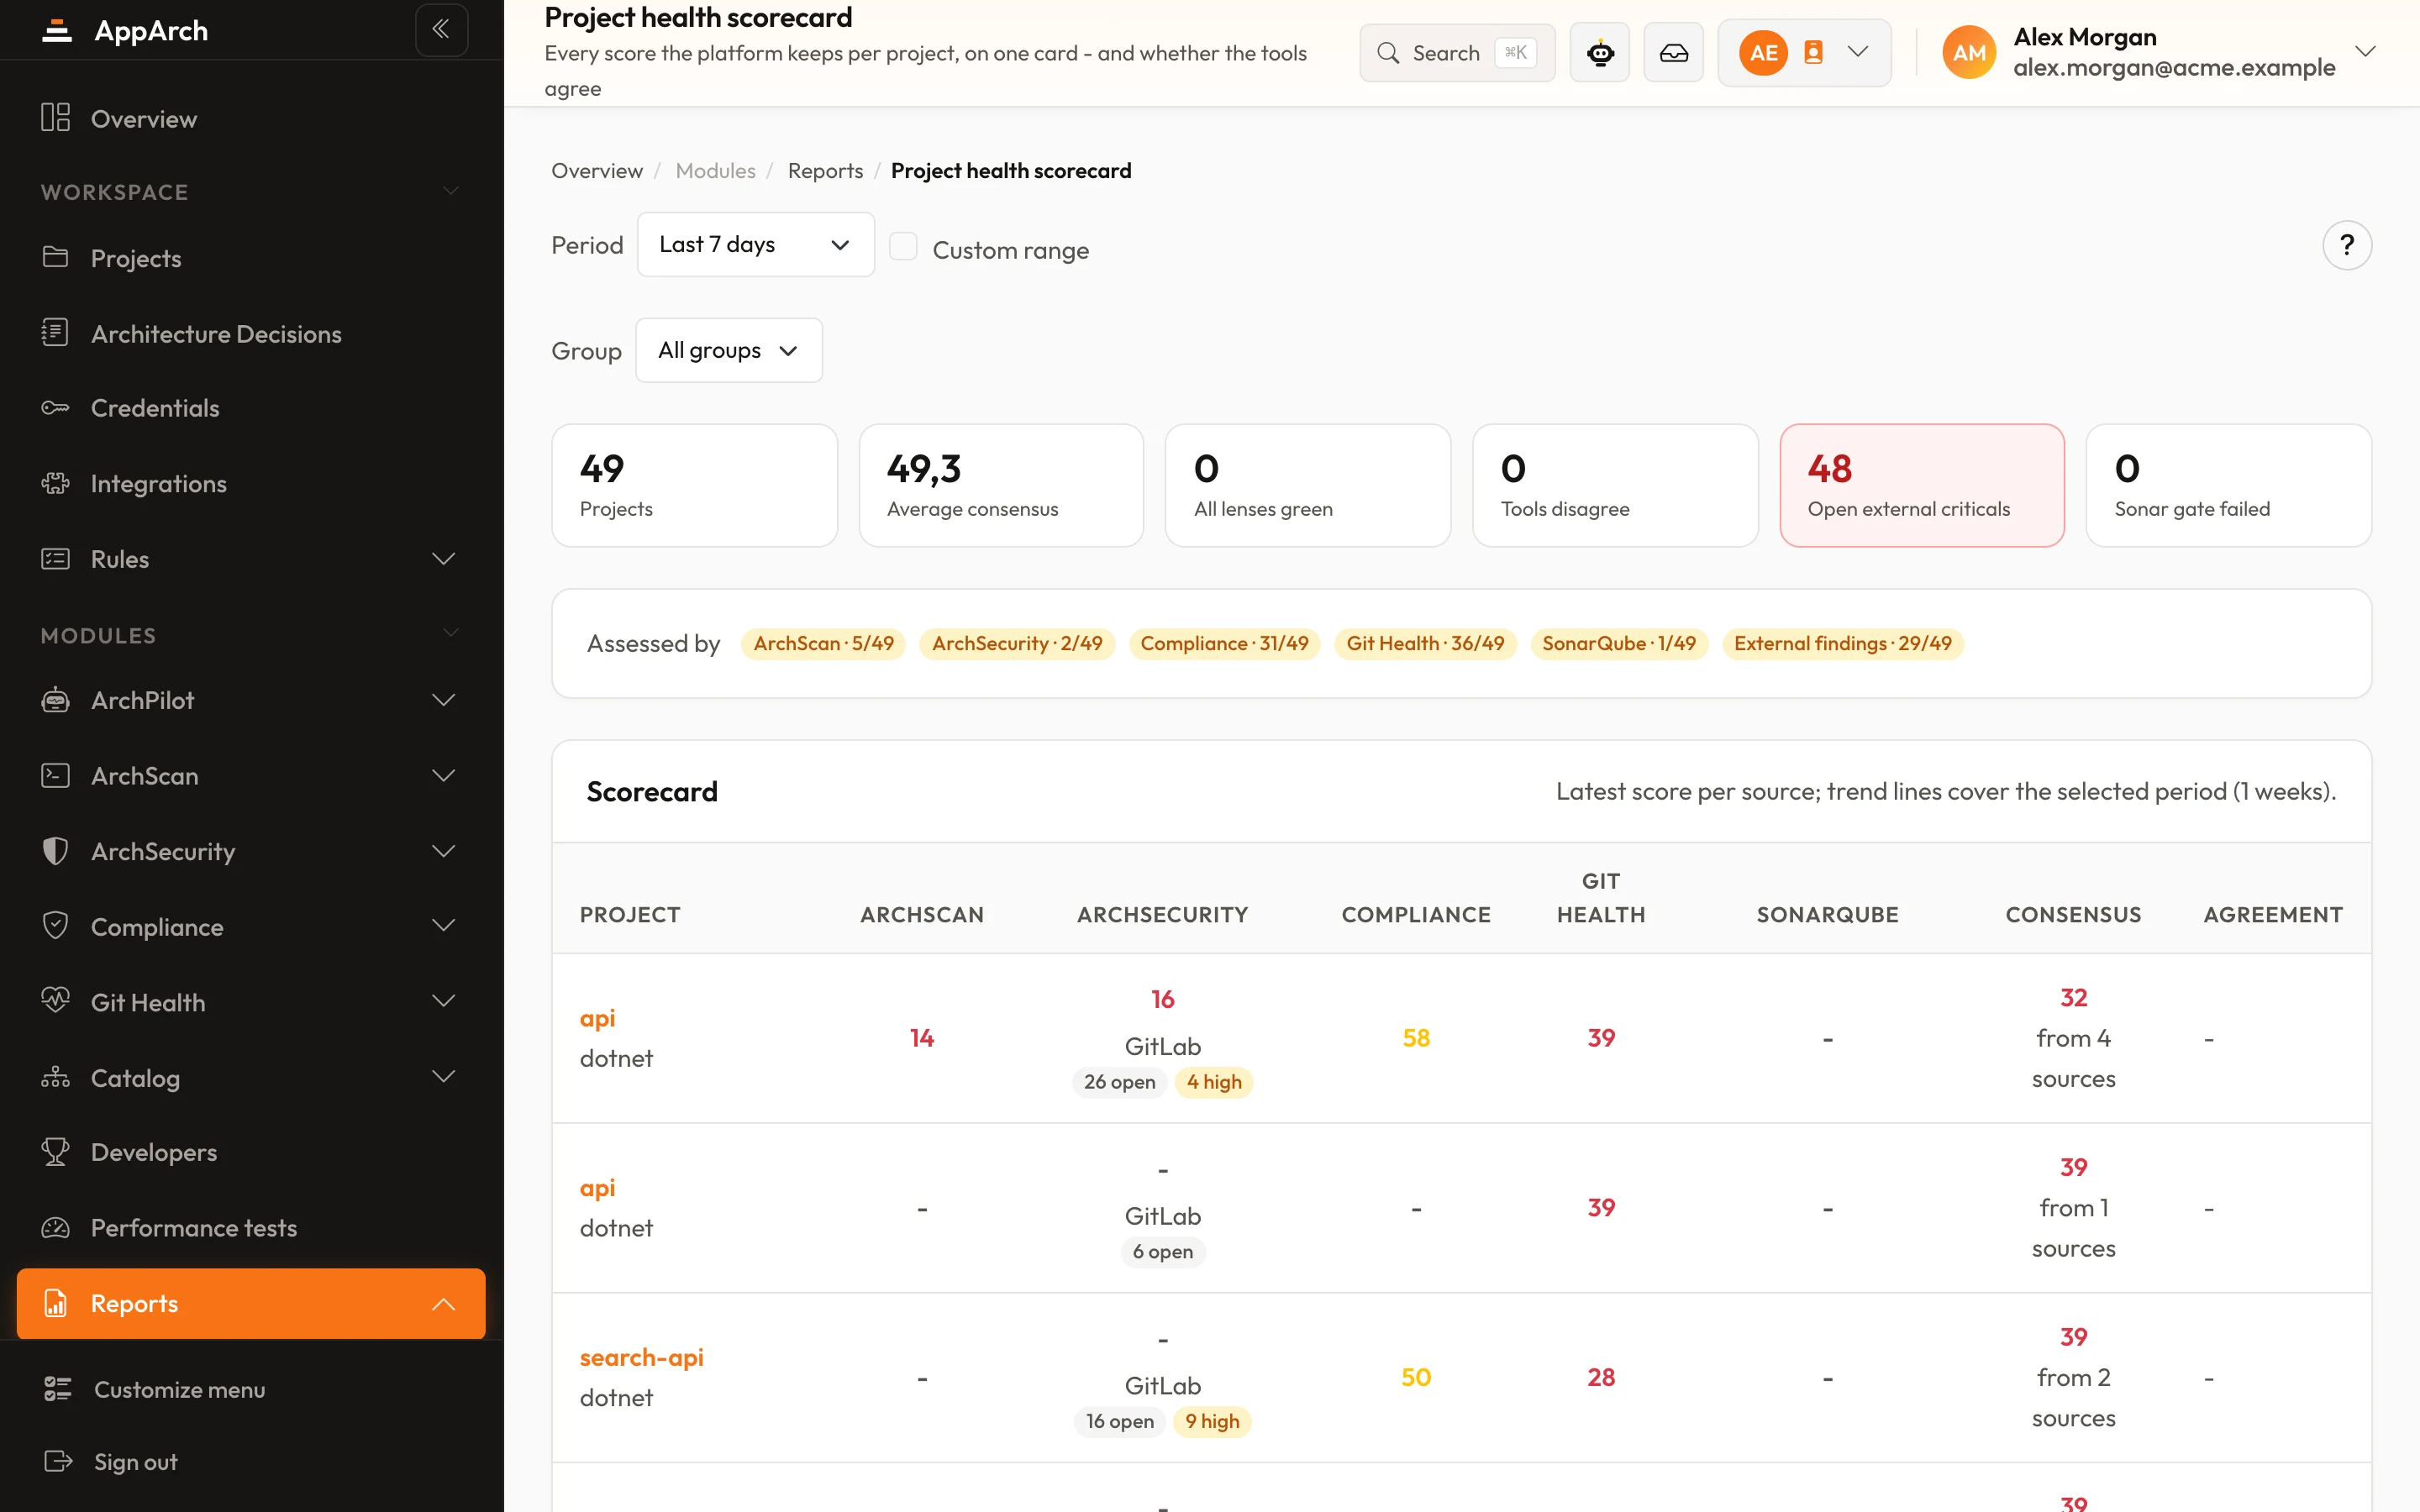
Holen Sie sich Ihren ersten Bericht in Minuten
Verbinden, scannen, Ihren Score sehen - Scans laufen auf Ihrer eigenen Infrastruktur.