
9 Regeln
Dokumentation
README vorhanden und mindestens 500 Zeichen, eine erkannte LICENSE (bei öffentlichen Repositorys), CHANGELOG, CONTRIBUTING, ein Designabschnitt in architecture.md.
Compliance prüft jedes Repository anhand einer Checkliste mit 36 Regeln: Dokumentation, Repository-Hygiene, Sicherheit, CI und Integration. Jeder Scan liefert einen gewichteten Score und eine Ergebnisliste für den Auditor.

Bildschirme aus einer laufenden Installation
Compliance betrachtet, was ein Repository enthält und wie es eingerichtet ist, nicht die Logik des Codes. Jede Regel ist eine Ja-Nein-Frage mit einem Schweregrad.
README vorhanden und mindestens 500 Zeichen, eine erkannte LICENSE (bei öffentlichen Repositorys), CHANGELOG, CONTRIBUTING, ein Designabschnitt in architecture.md.
.gitignore und .editorconfig, Beschreibung und Topics, main oder master als Standardbranch, nicht archiviert; bei Backends ein mehrstufiges Dockerfile und ein lokales docker-compose.
Eine Sicherheitsrichtlinie, automatische Abhängigkeitsupdates, eine .env.example, Container ohne Root-Benutzer, Basis-Images aus erlaubten Registries, NuGet nur aus erlaubten Feeds.
Ein CI-Workflow existiert und führt die Tests aus, ein Build-Badge im README, ein Lint-Skript für Frontends, Fastlane für mobile Apps.
Die Git-Anmeldedaten des Projekts sind gültig, ArchPilot hat kürzlich einen Merge Request geprüft, der Workspace hat einen Benachrichtigungskanal.
Ein Frontend hat kein Dockerfile zu prüfen, eine mobile App keine robots.txt. Sie wählen die Stacks jedes Projekts; universelle und Integrationsregeln gelten immer.
Jedes Regelergebnis ist bestanden, fehlgeschlagen, übersprungen oder Fehler. Nur bestanden und fehlgeschlagen zählen, nach Schweregrad gewichtet; eine nicht beantwortbare Regel fällt aus dem Nenner, statt den Score zu drücken.
Warum so: Ein abgebrochenes VPN ließ einmal jedes Projekt 6/100 anzeigen. Ein unerreichbarer Git-Server sagt nichts über das Repository aus, also zählt er nicht mehr.
Von Hand oder per täglichem oder wöchentlichem Zeitplan für eine Projektgruppe oder eine Projektliste.
Ein Worker übernimmt ihn binnen Sekunden; der Scan vermerkt, wer oder was ihn ausgelöst hat.
Dateien, Repository-Einstellungen und Branch-Schutz werden beim Git-Anbieter gelesen; nichts wird geklont.
Der Score geht in die Historie und Gesundheitskarte des Projekts ein, und in die Digest-E-Mail, wenn Sie sie abonnieren.
Regeln werden auf drei Ebenen ein- oder ausgeschaltet: Installationsstandard, Workspace und Projekt. Die engste Einstellung gewinnt.
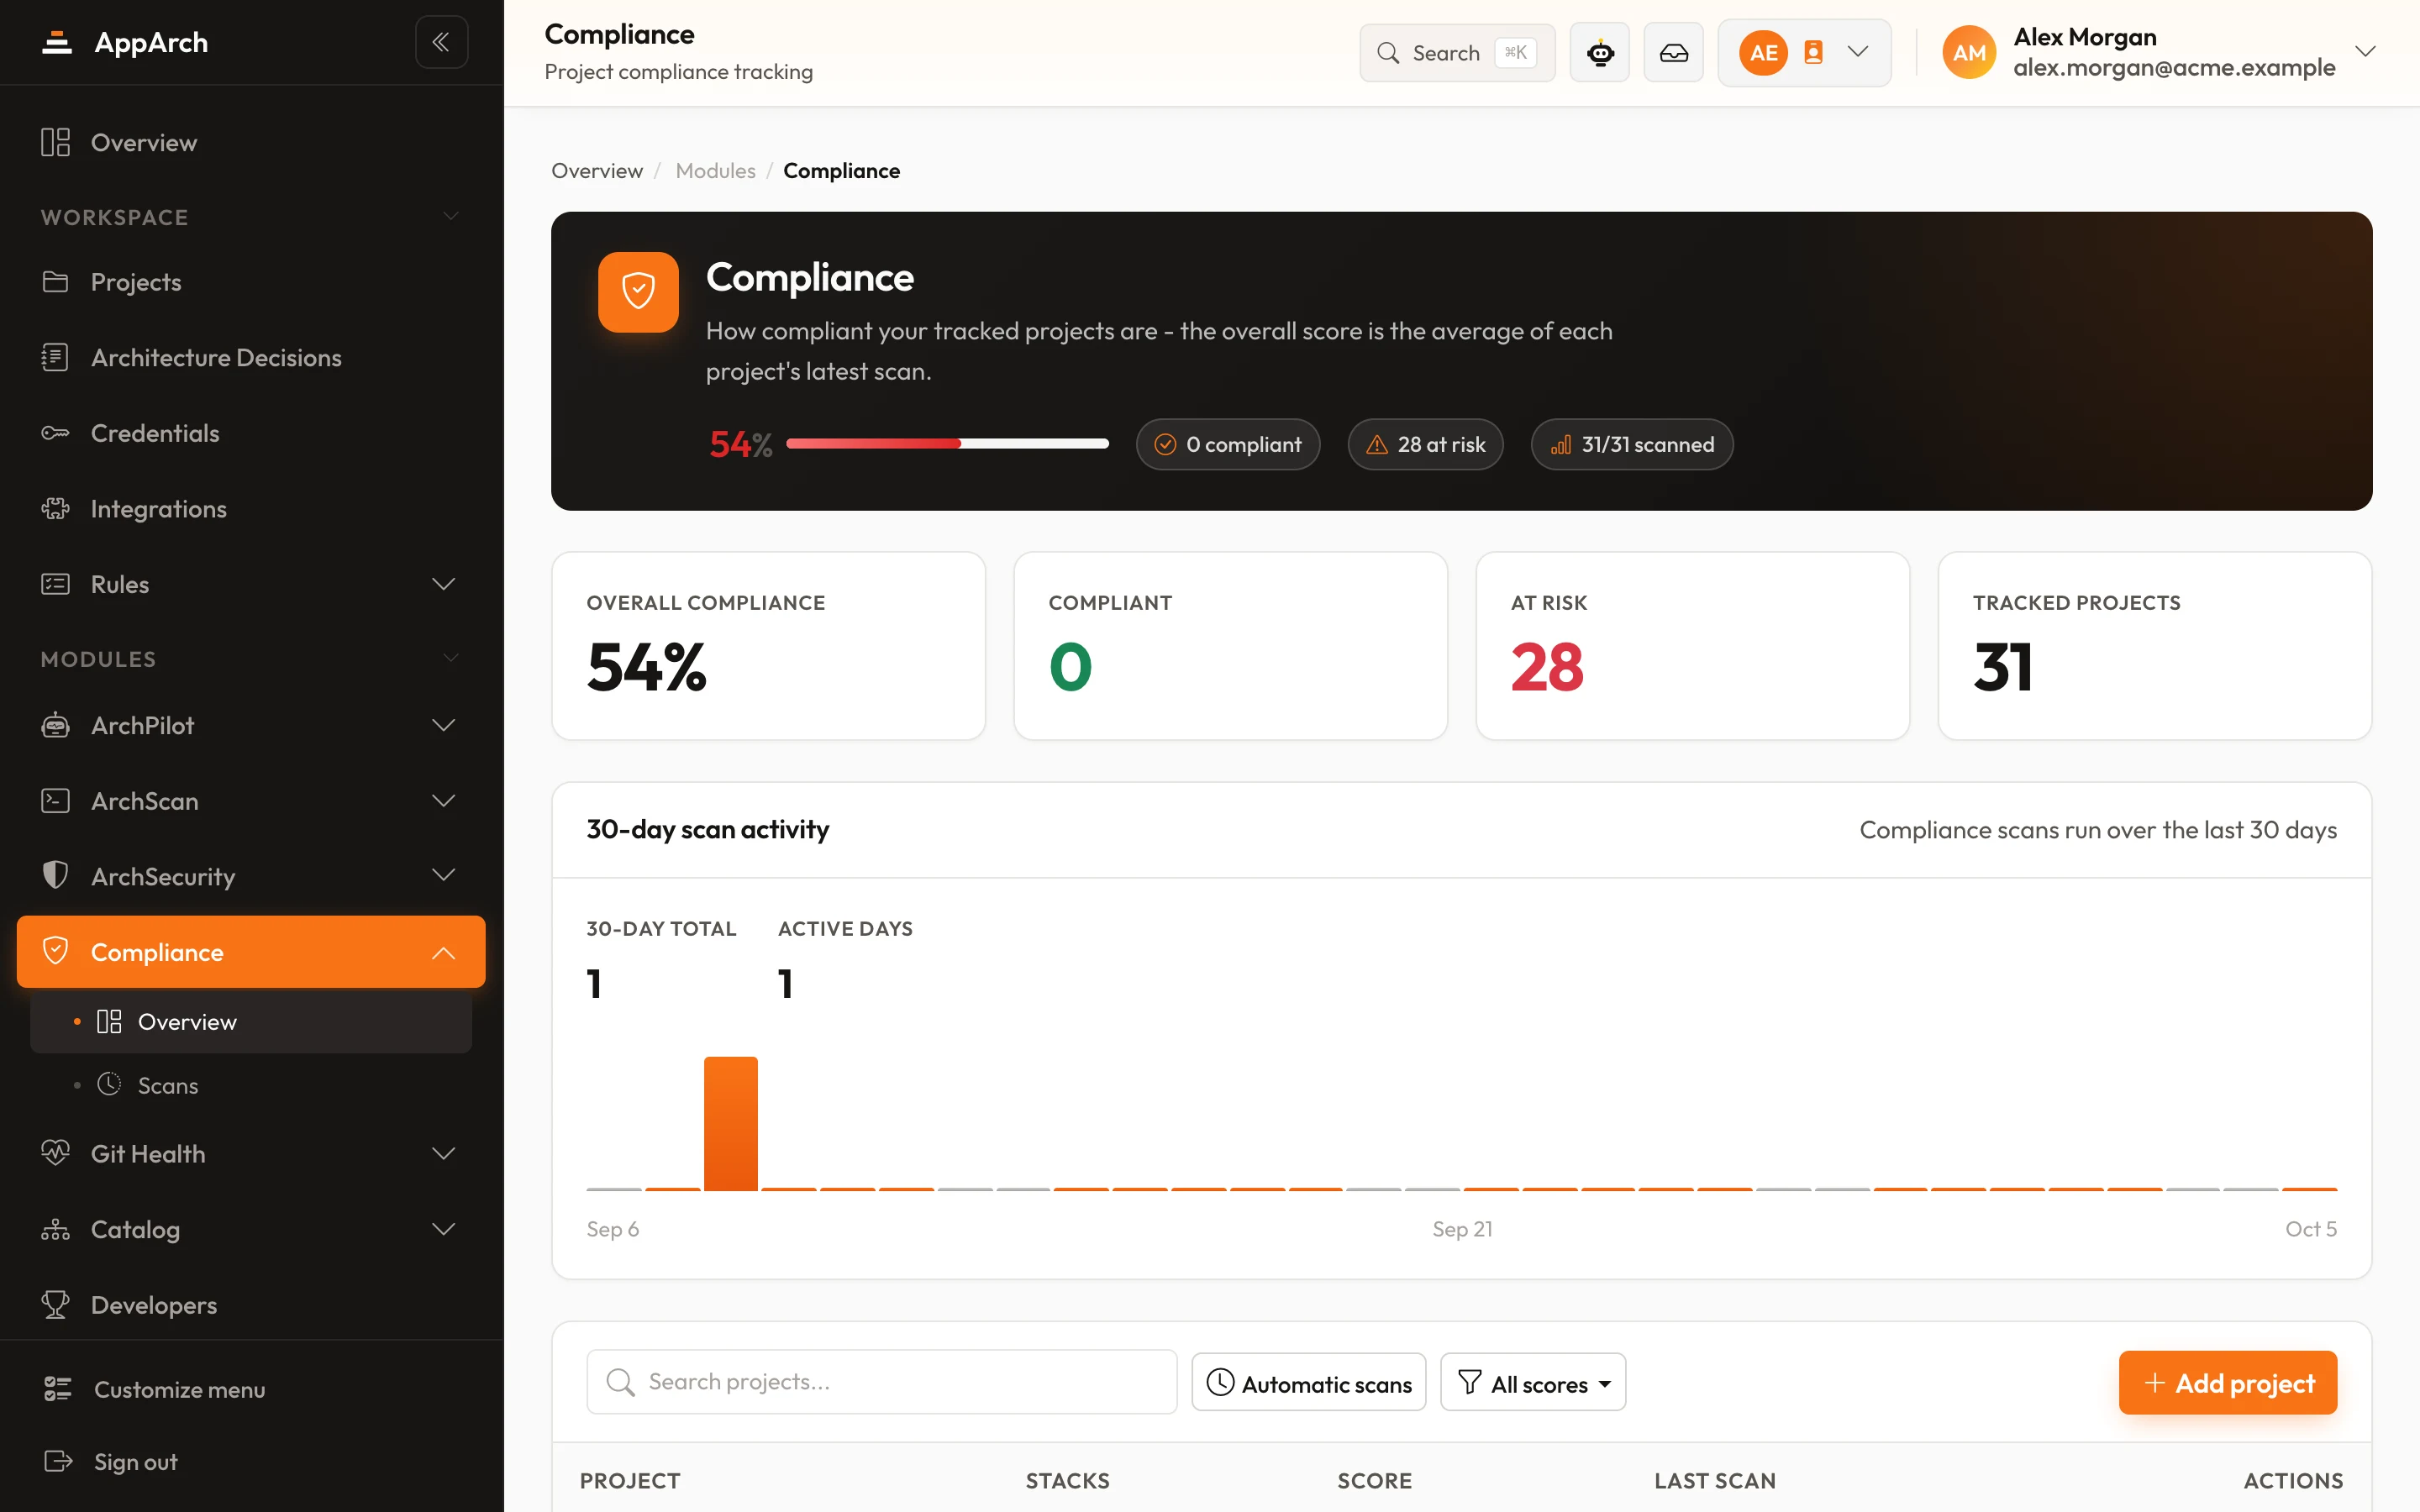
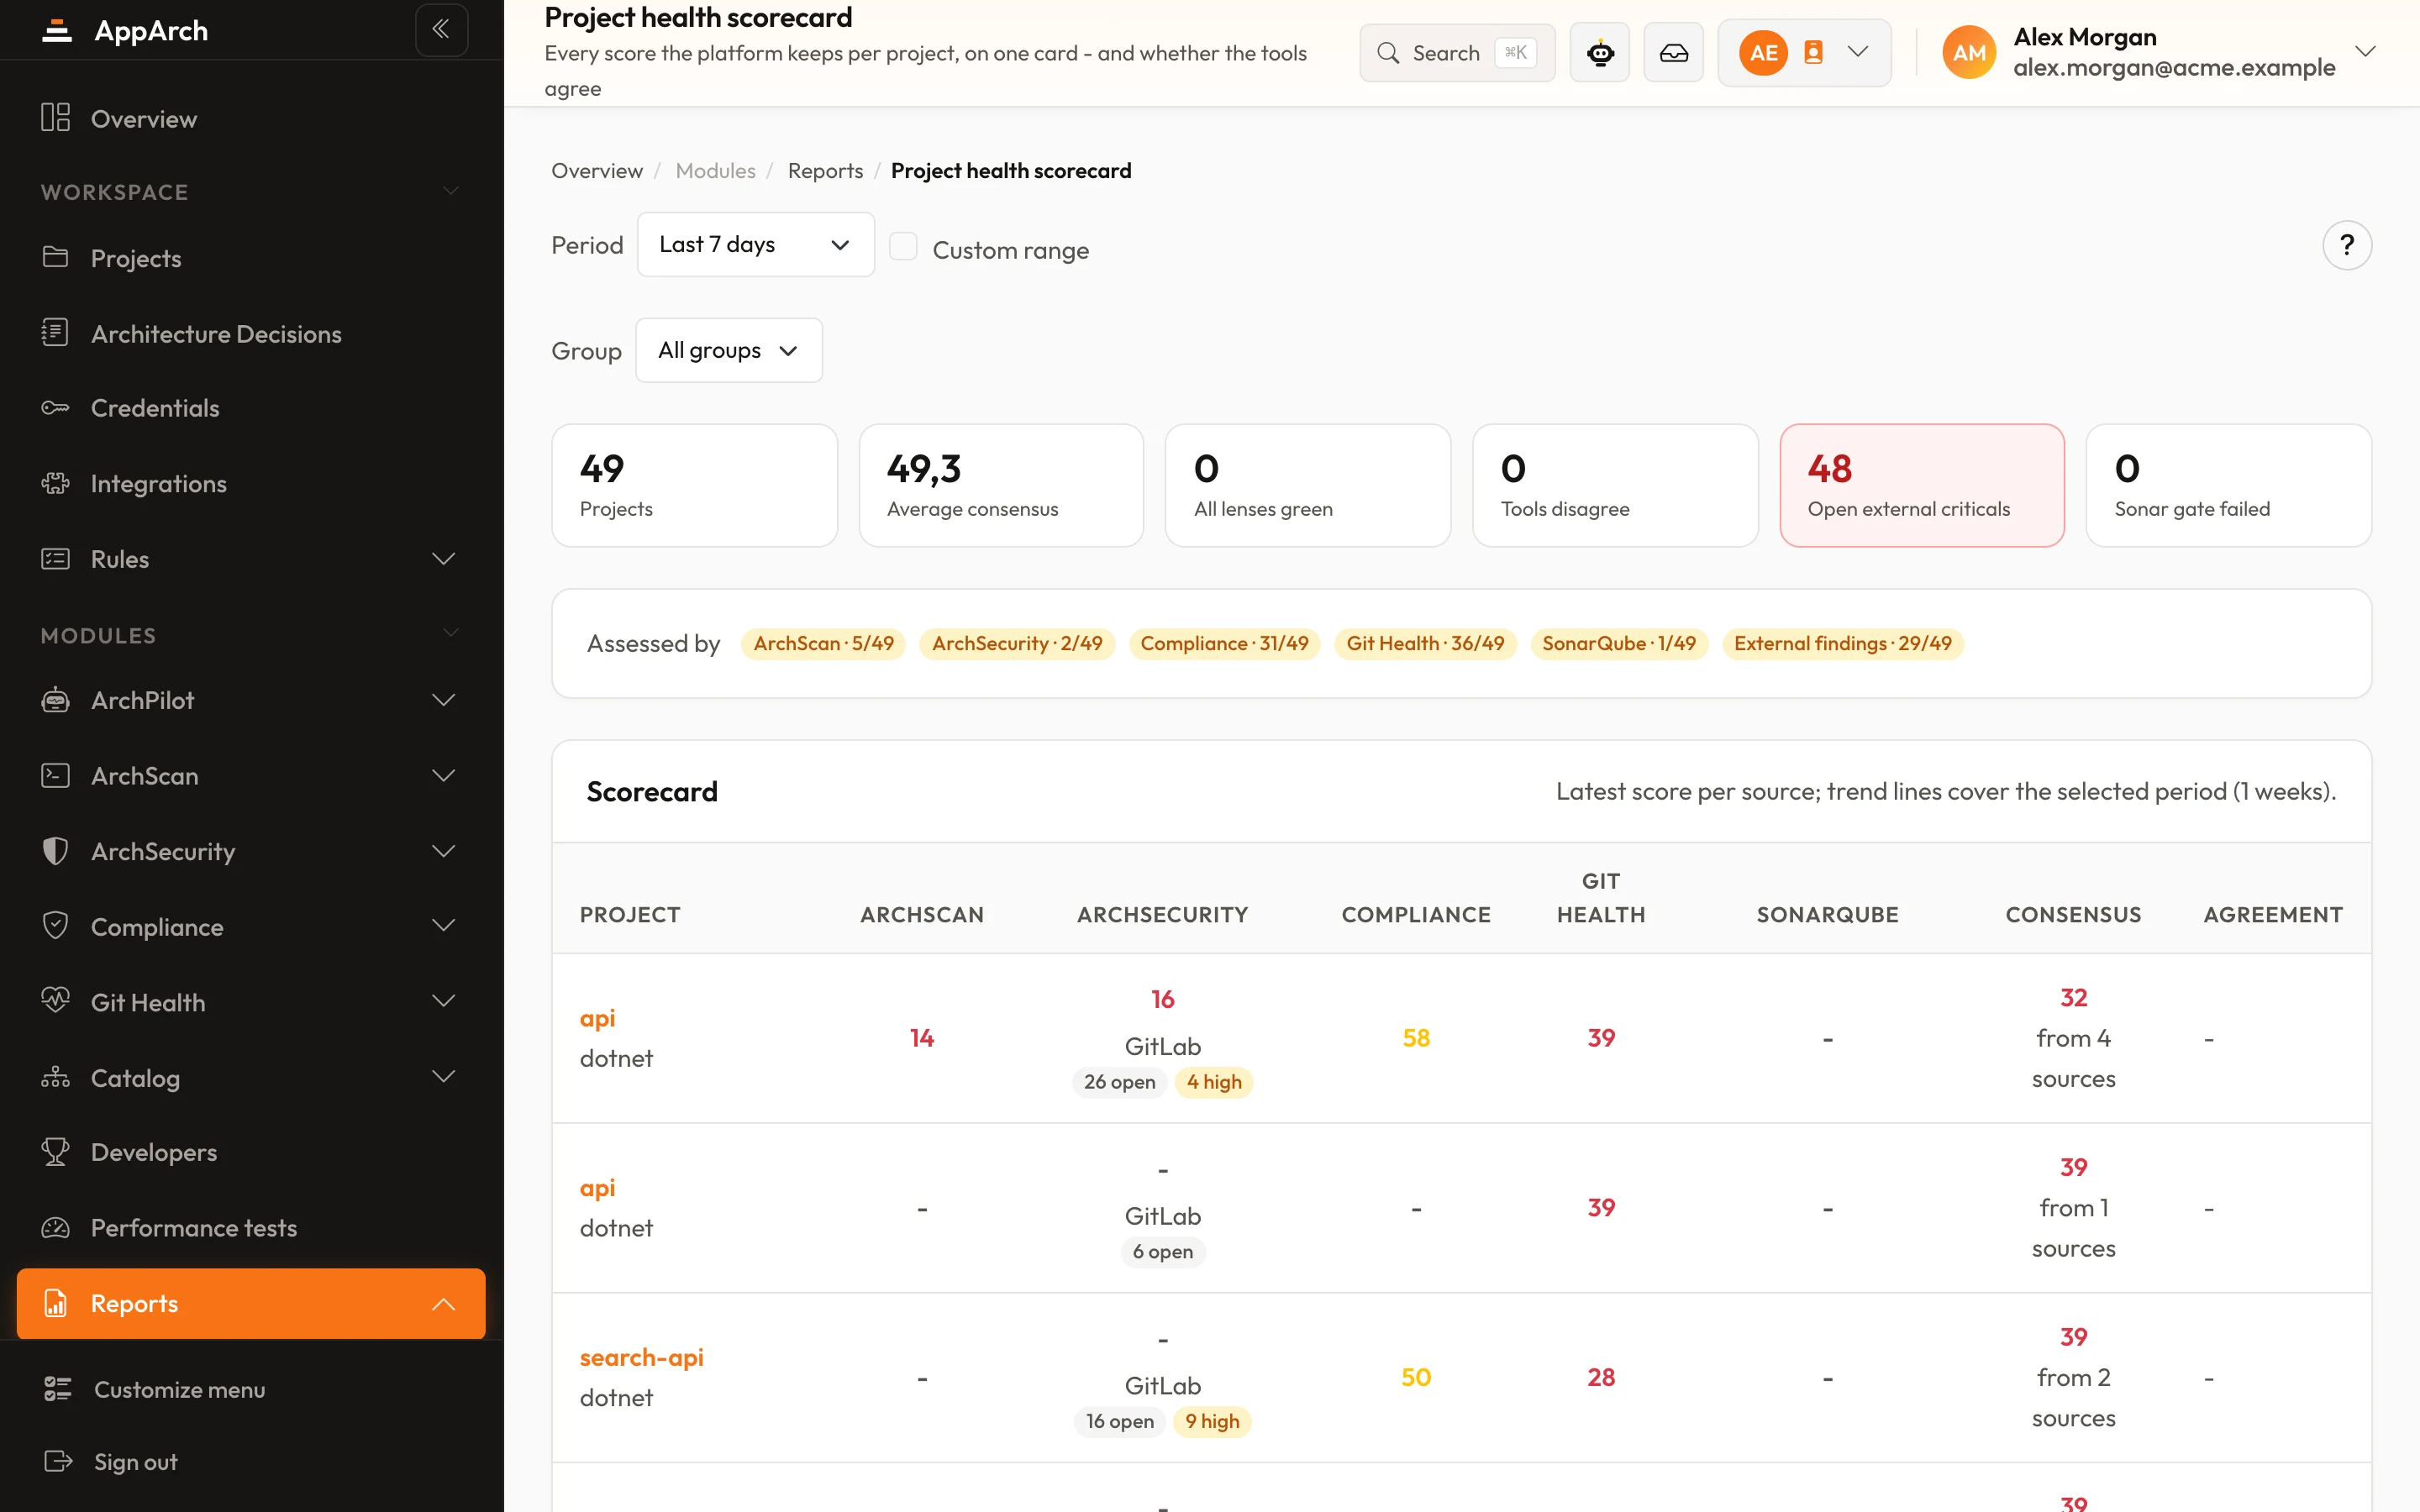
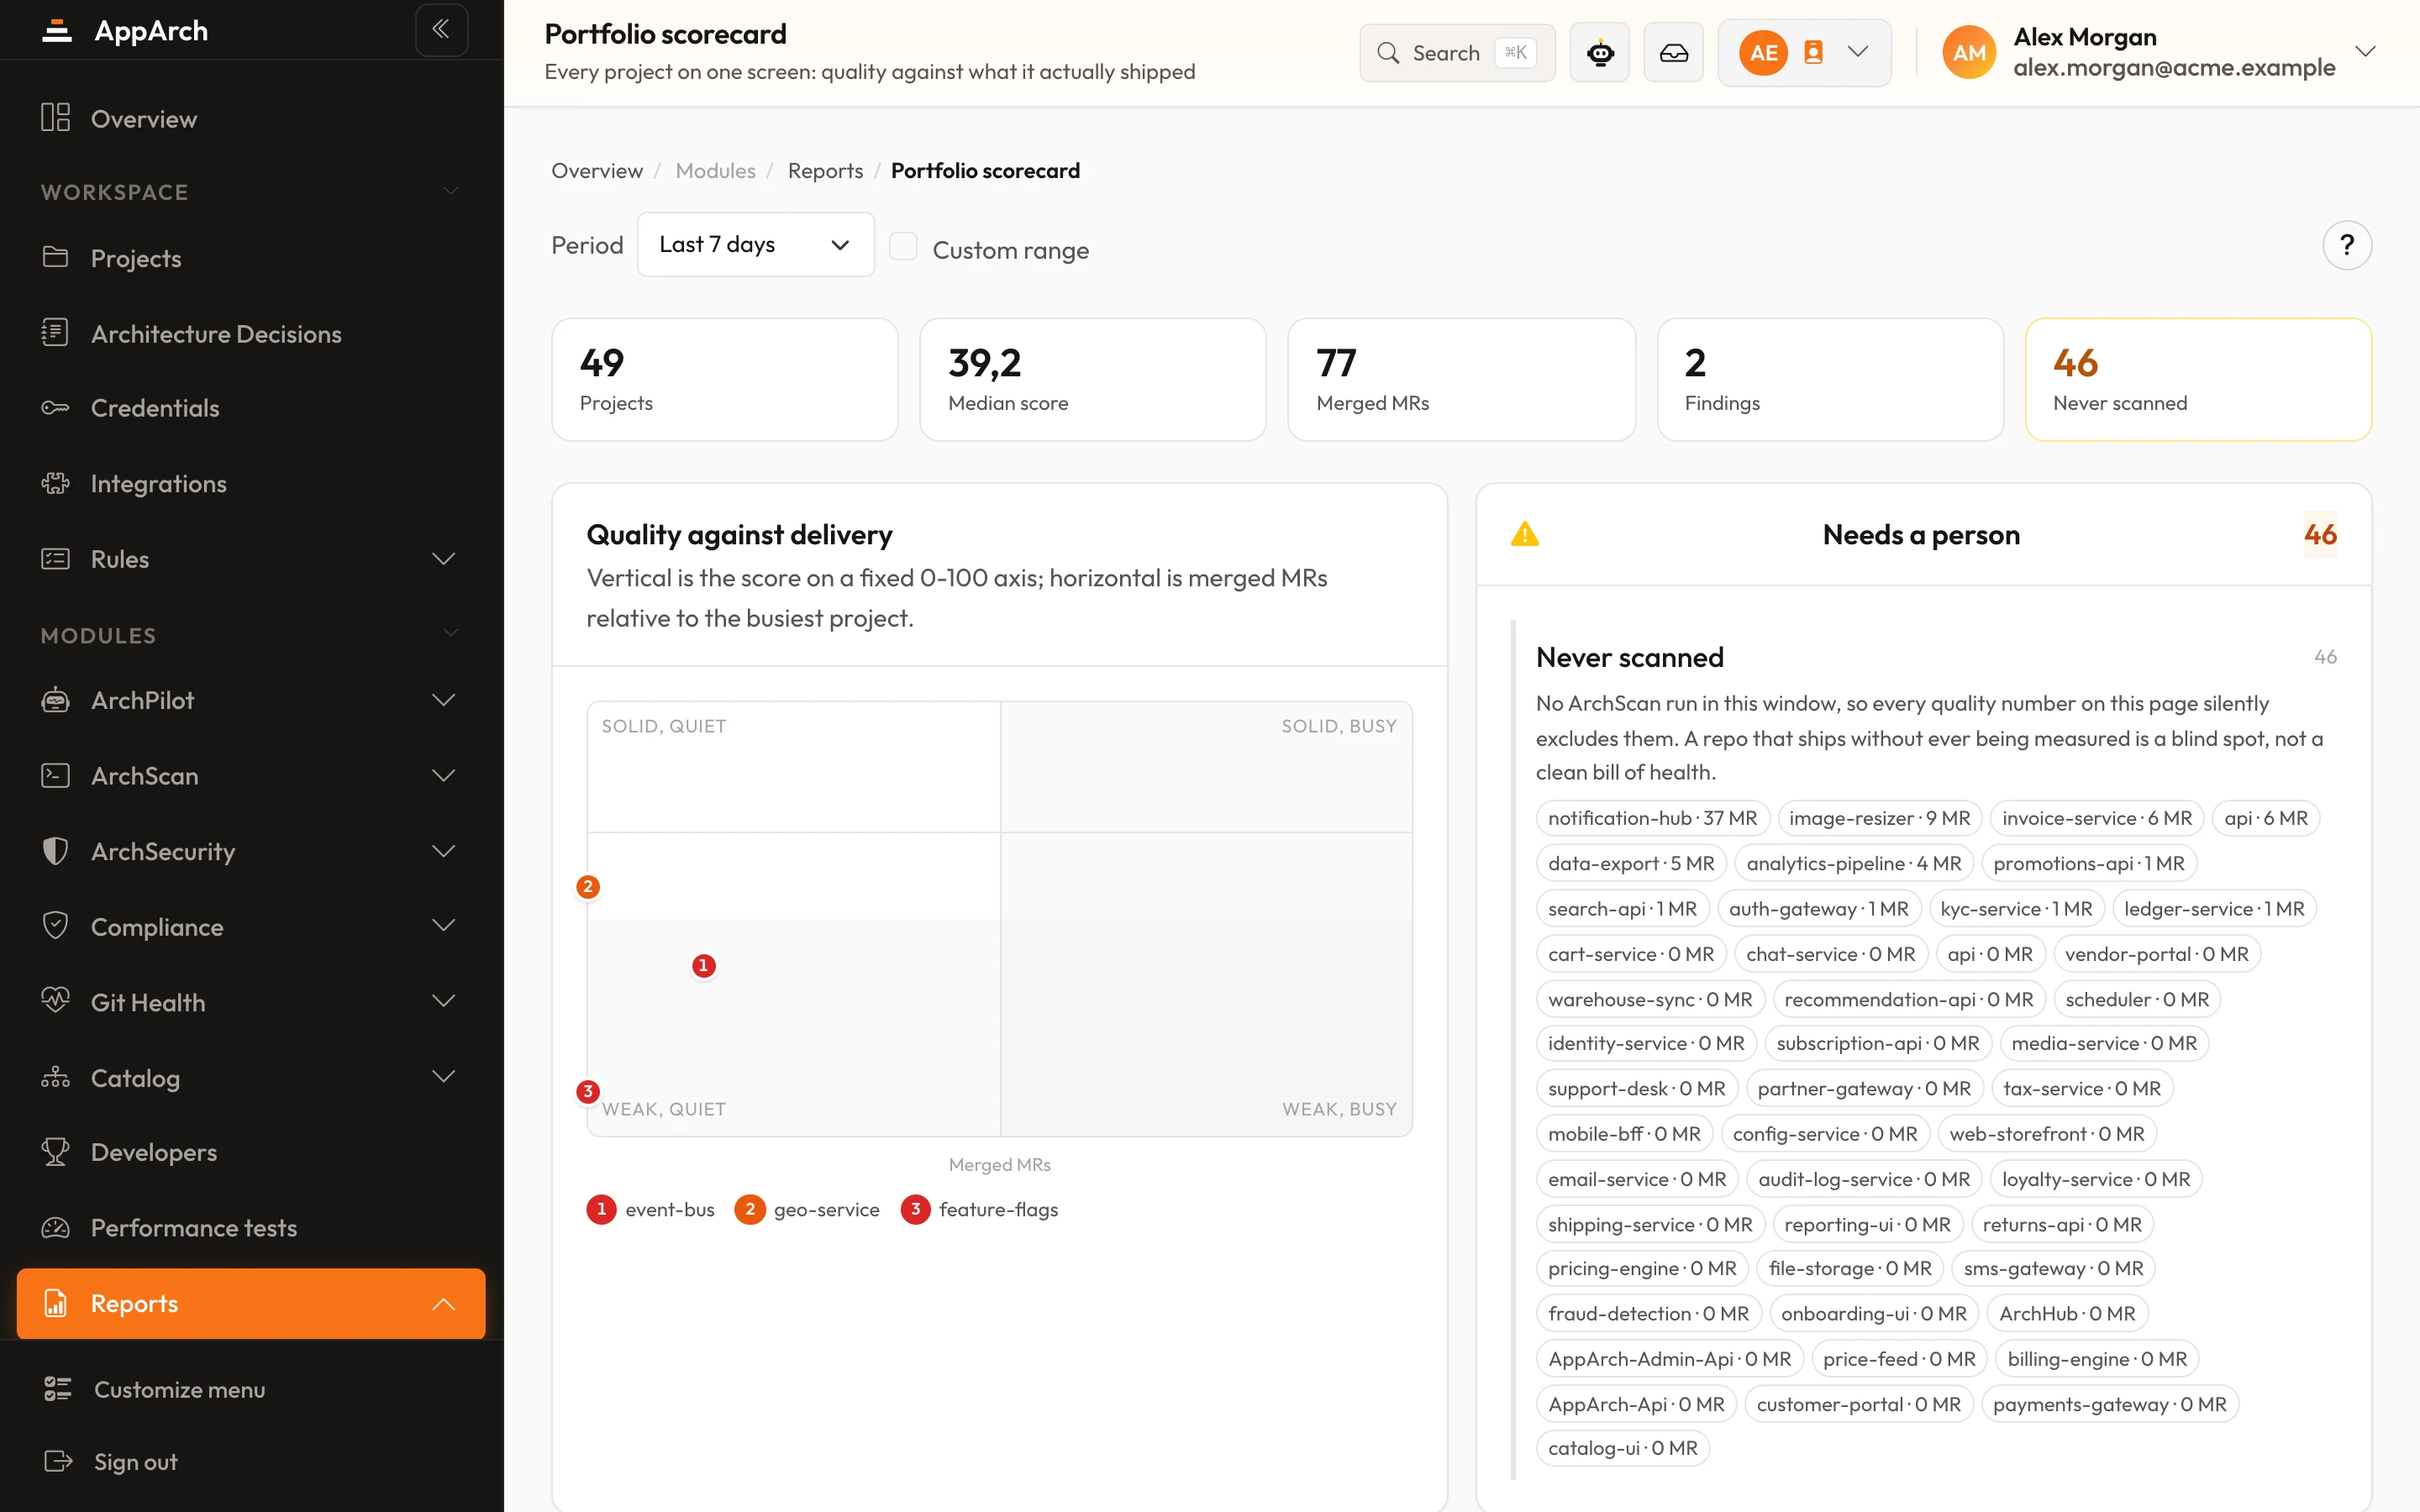
Wählen Sie den Stack jedes Projekts, aktivieren Sie die gewünschten Regeln, planen Sie die Scans; der Score bleibt aktuell, ohne dass jemand daran denken muss.
Neue Module, Release Notes und Beiträge zur Architektur. Abmelden jederzeit mit einem Klick.