
Verwandeln Sie einen Scan in vier Compliance-Frameworks.
ArchSecurity führt eine CWE-getaggte statische Analyse Ihres Quellcodes durch und ordnet Befunde den Frameworks OWASP, PCI, STIG und CASA zu.

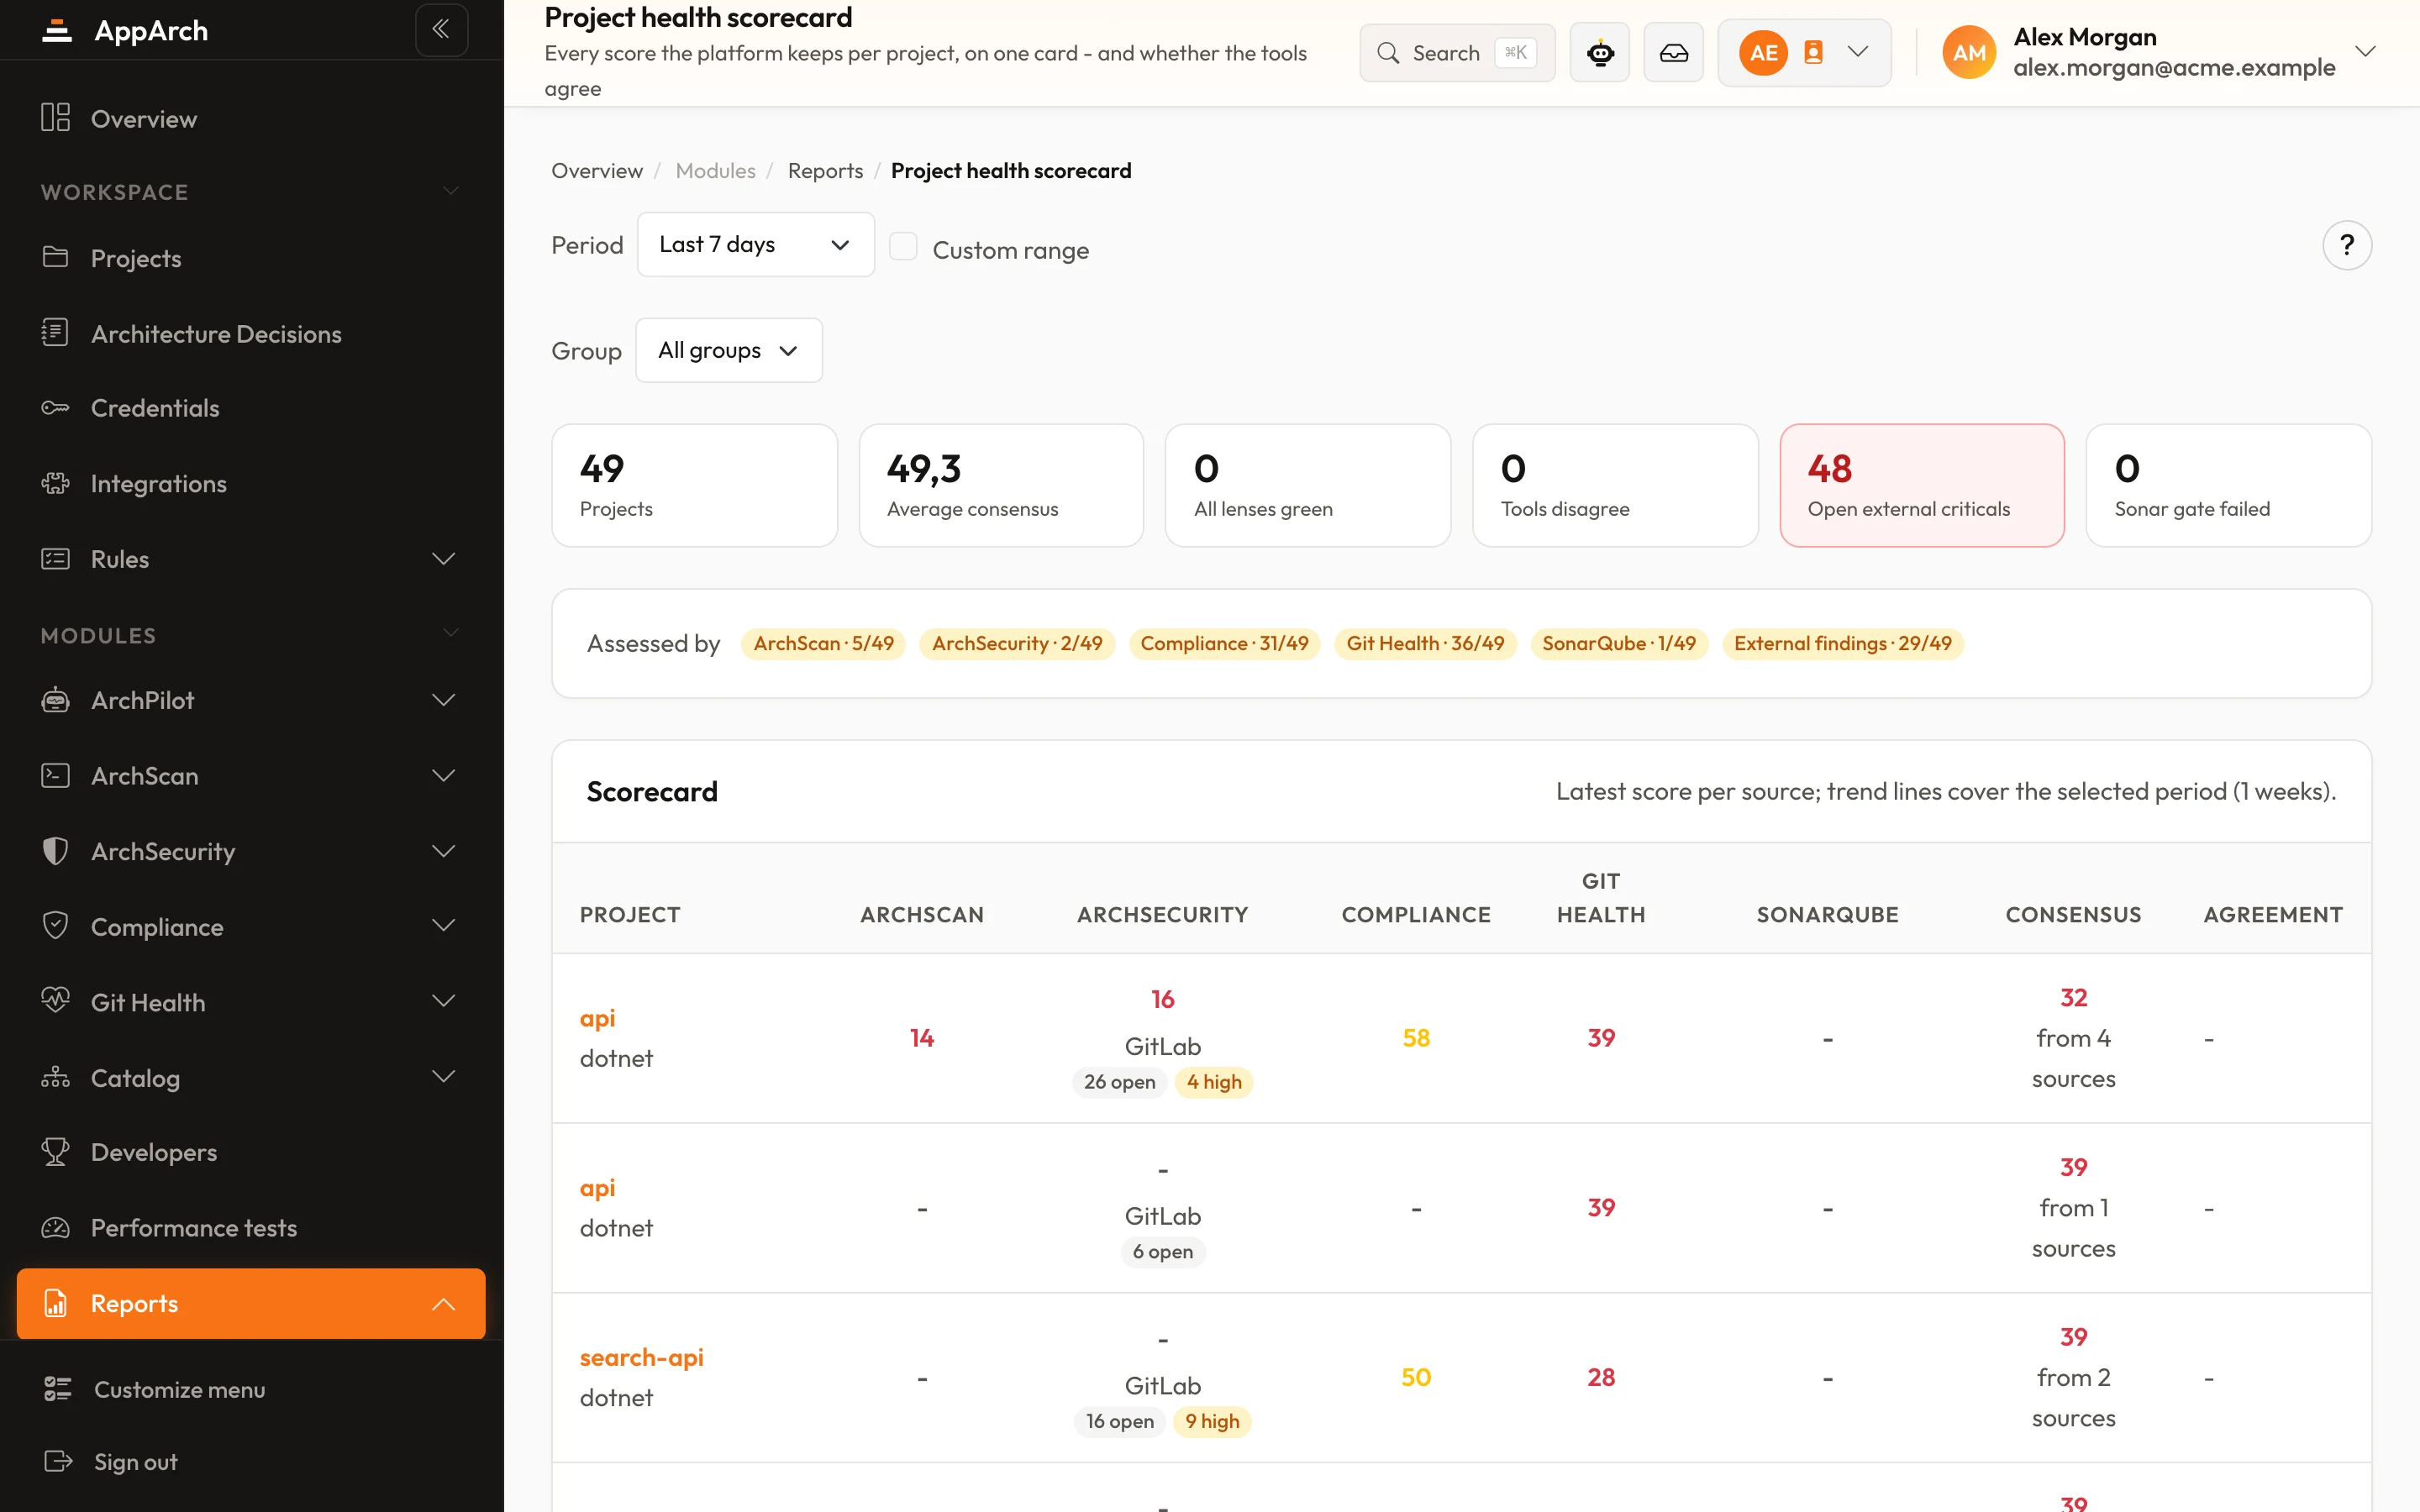
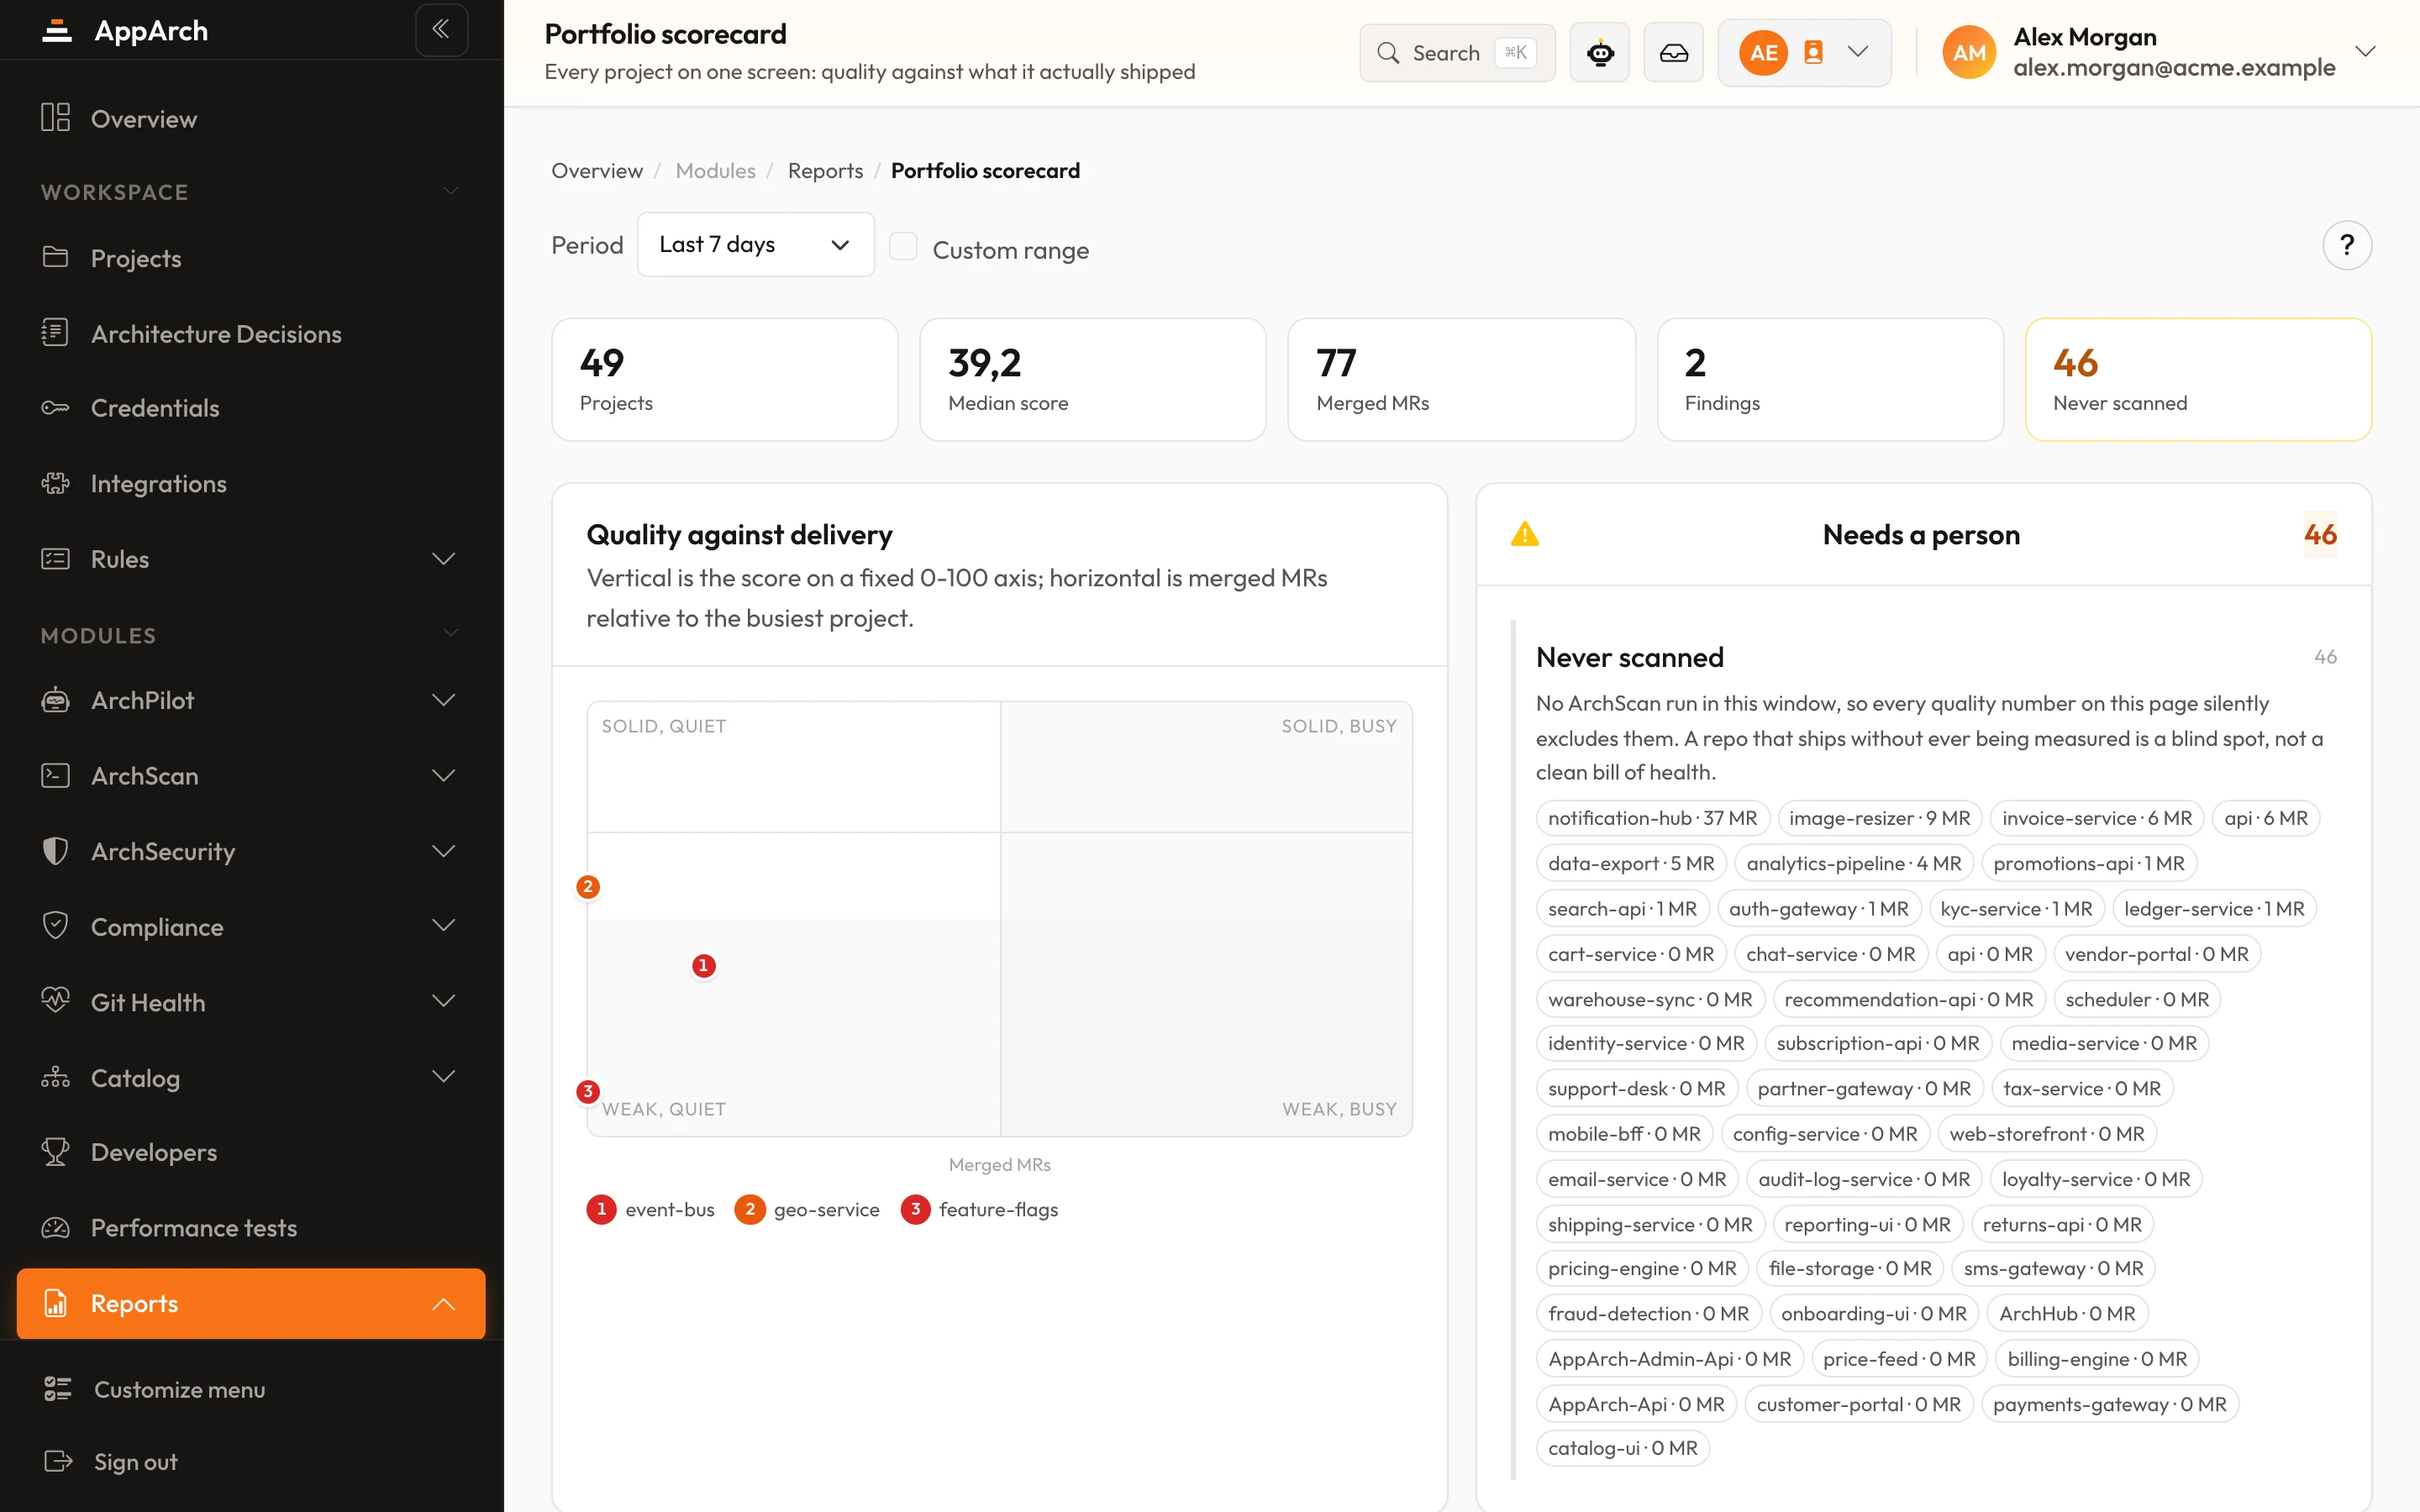
Bildschirme aus einer laufenden Installation
Ein Scan, vier Berichte
CWE-markierte Befunde werden den führenden Sicherheits-Frameworks zugeordnet.
Top-10-Webrisiken.
Compliance für Kartendaten.
Härtungsleitfäden.
App-Sicherheitsbewertung.
Ein CWE-Rückgrat
Jeder Befund wird mit einer CWE-ID markiert; die Framework-Berichte leiten sich aus dieser einzigen Quelle ab.
- 01Scan
Quellcode
Statische Analyse in der CI.
- 02CWE
Markierter Befund
CWE-89, CWE-79, …
- 03Katalog
Framework-Zuordnung
CWE → OWASP/PCI/STIG/CASA
- 04Ausgabe
Compliance-Bericht
Nach Schweregrad sortiert.
Drei Quellen, eine Liste
Jeder Befund trägt ein Etikett mit seiner Herkunft. Sie werden gemeinsam aufgeführt, aber nie zusammengeführt, und jeder Framework-Bericht liest aus derselben Liste.
- SAST
AppArch-Regeln in Ihrer CI
Statische Analyse am Quellcode, jeder Befund mit CWE, Datei, Zeile und Code-Snippet.
- CVE · GHSA
Bekannte verwundbare Pakete
Die von ArchScan gefundenen Pakete werden auf Ihrem Server mit einer CVE- und GHSA-Liste abgeglichen, die jedem Release beiliegt; Betreiber können weitere importieren. Treffer erhalten CWE-1104.
- GitLab · SonarQube
GitLab und SonarQube
Befunde aus GitLabs Schwachstellenbericht und aus SonarQube werden alle vier Stunden synchronisiert. Verschwindet einer an der Quelle, gilt er als behoben und wird nie gelöscht.
Eine optionale Online-Prüfung gegen OSV kann Lücken füllen; sie ist standardmäßig aus und sendet nur Registry, Paketname und Version.
Wie ein Framework-Bericht bewertet wird
Jede Kontrolle ist markiert, sauber oder nicht bewertet. Nicht bewertet ist sie, wenn keine Regel Ihrer Sprache nach einer ihrer CWEs sucht; dann fällt sie aus dem Nenner, statt kostenlos zu bestehen.
100 × (1 − 2.1 / 8) = 74 8 bewertete Kontrollen
Abzug nach dem schwersten offenen Befund der Kontrolle- Kritisch1.0
- Fehler0.7
- Warnung0.4
- Info0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
Ein Befund, dessen CWE keiner Kontrolle zugeordnet ist, wird als nicht zugeordnet gezählt und angezeigt, nie still verworfen.
Ein genauerer Blick
Ein einziger SAST-Scan - standardisierte, prüfbare Ausgabe.
CWE-markierte Befunde
Jeder Befund trägt eine CWE-ID; alle Framework-Berichte leiten sich aus diesem einzigen Rückgrat ab.
Framework-Zuordnung
Ein Scan wird gleichzeitig zu OWASP-Top-10-, PCI-DSS-, STIG- und CASA-Berichten.
Priorisierung
Befunde werden nach Schweregrad sortiert - Kritisches oben, Rauschen unten.
Gepflegter Katalog
Die CWE→Framework-Zuordnung wird von einem gepflegten Katalog gesteuert; die Berichte verbessern sich, sobald neue Regeln hinzukommen.
Tiefe statische Analyse
Durchsucht den Quellcode auf Injektionen, Lecks und Schwachstellen, ohne den Code auszuführen.
Läuft in Ihrer eigenen CI
Der Scan läuft auf Ihrer Infrastruktur; Ihr Quellcode verlässt sie nie.
Einen Befund zu schließen ist eine dokumentierte Entscheidung
Nur ein Workspace-Admin kann ihn schließen, mit Grund und Notiz. Mit 'auf künftige Läufe anwenden' bleibt derselbe Befund in späteren Scans geschlossen; Wiedereröffnen hebt das auf und behält die Historie.
Gleiche Regel, gleiche Datei, gleiche Meldung: derselbe Befund, Scan für Scan.
So sieht es im Produkt aus
Alle Screenshots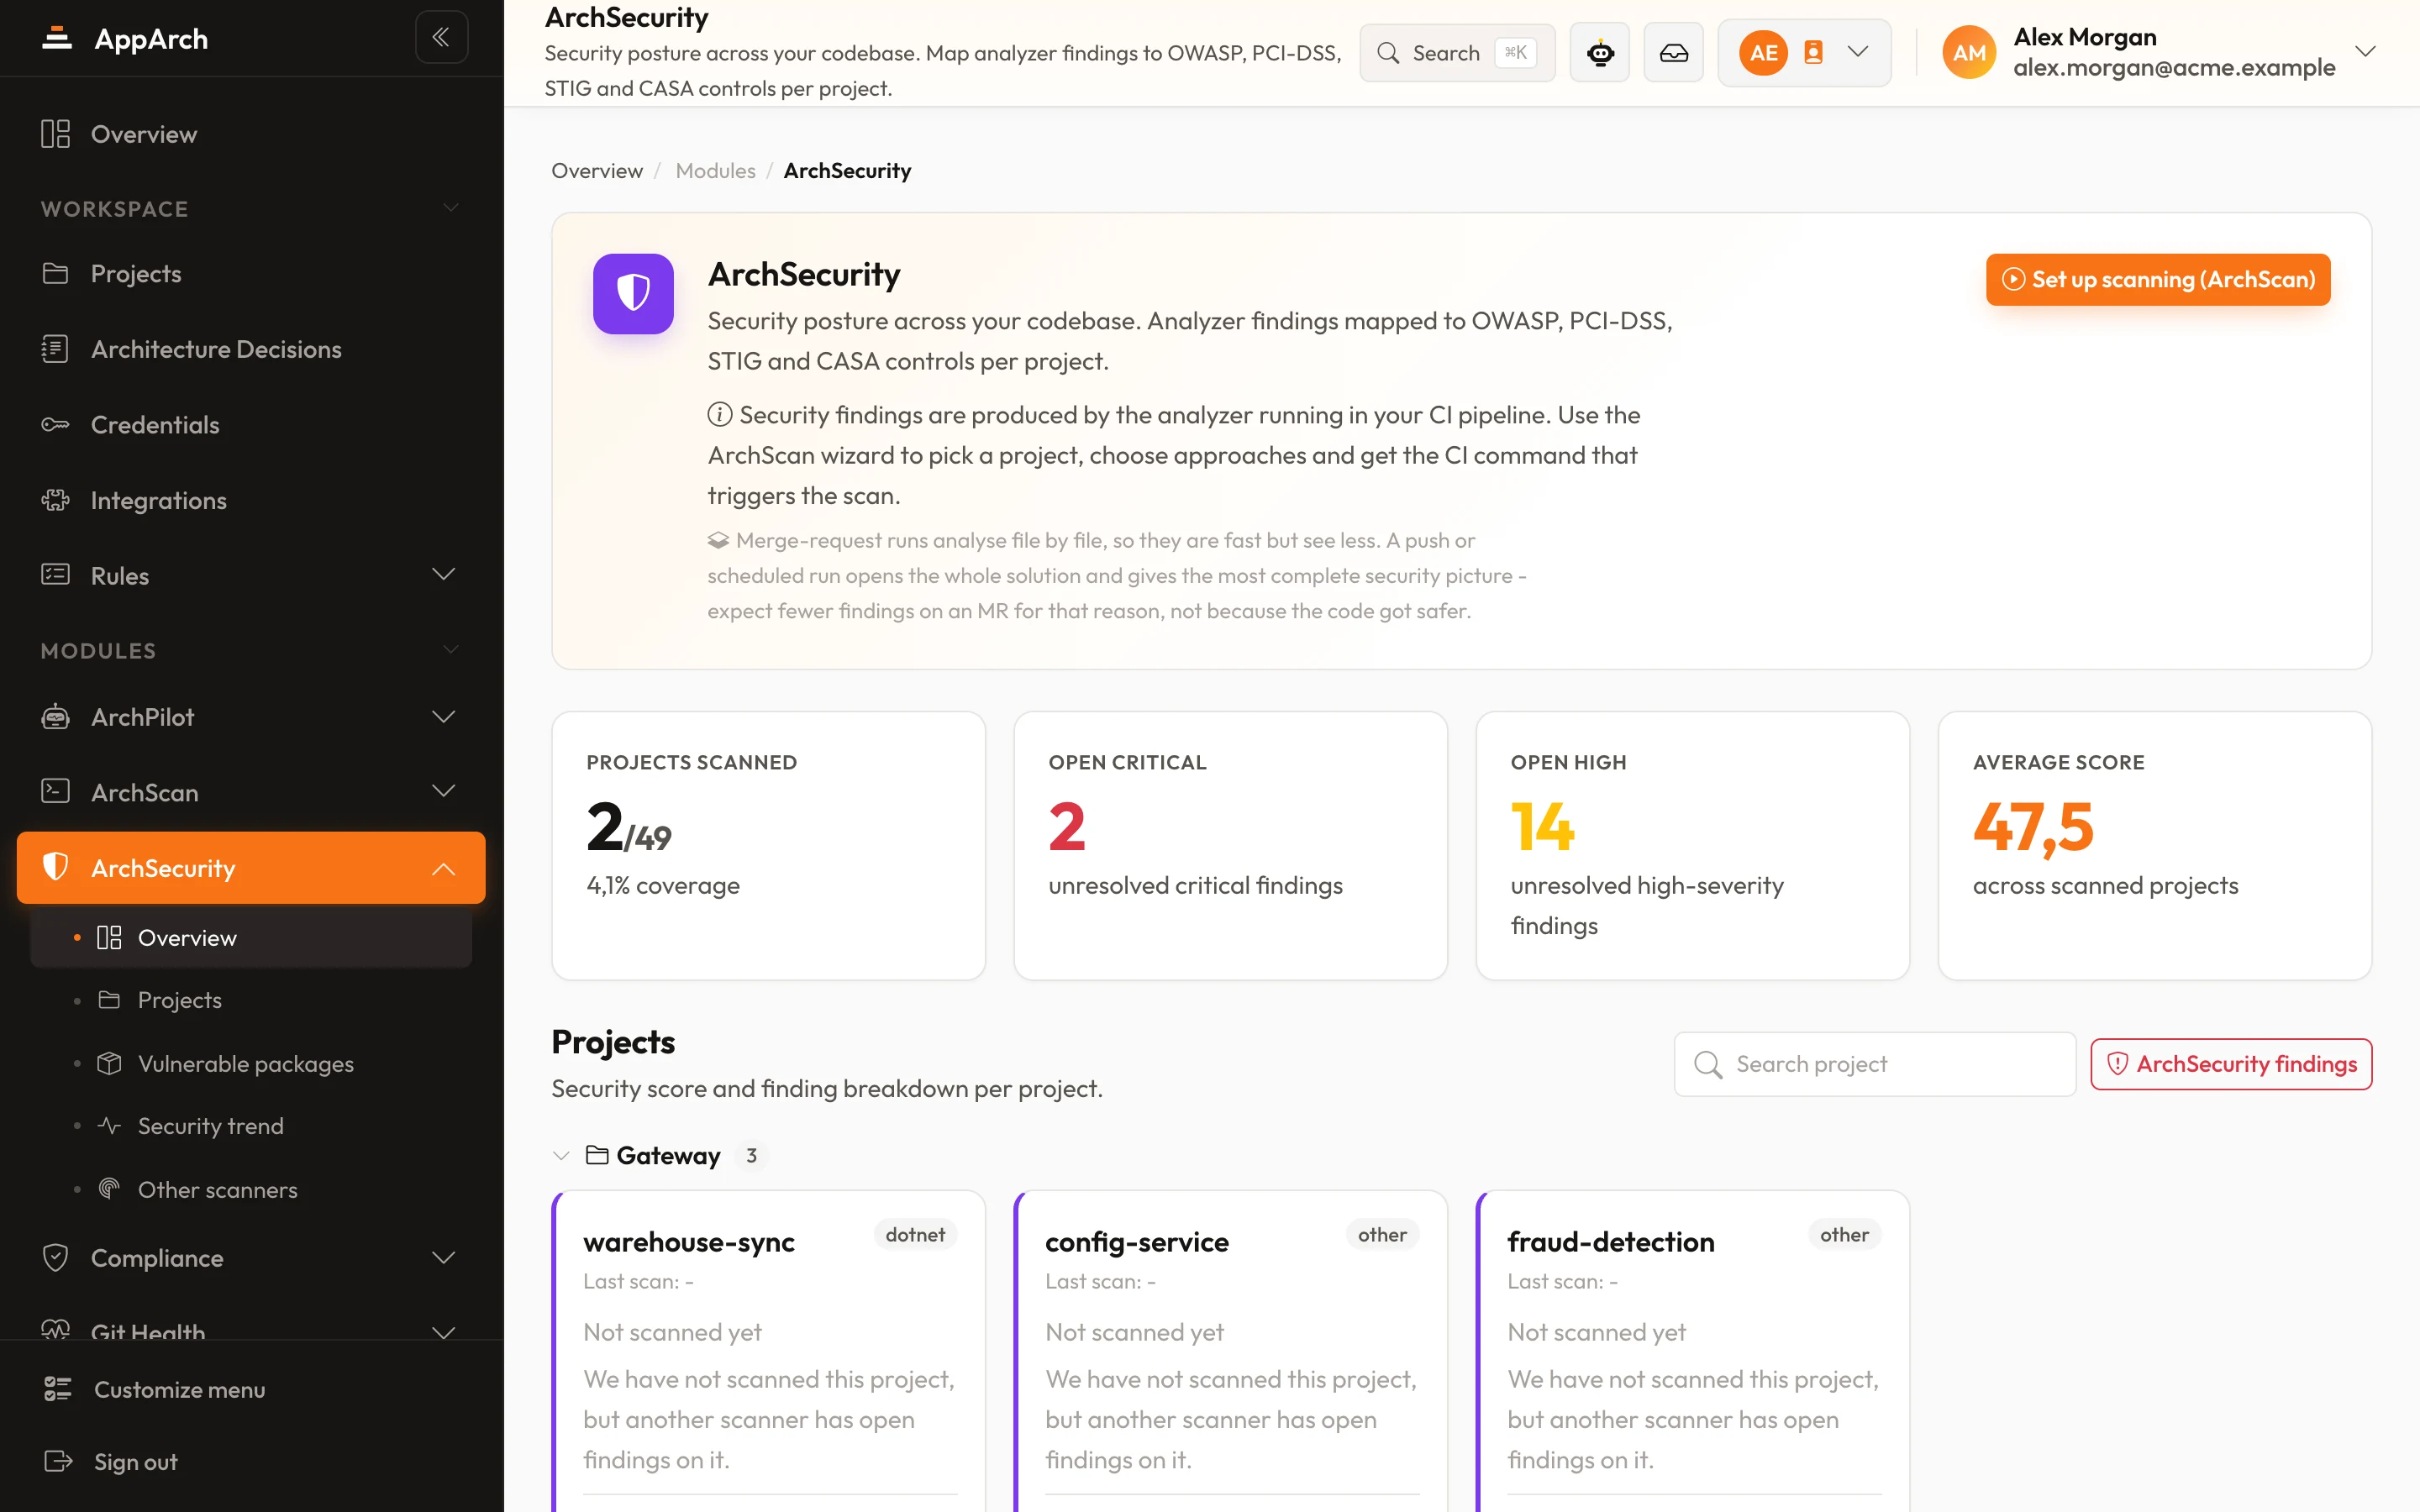
Erkennen Sie Schwachstellen, bevor sie ausgeliefert werden
Der Scan läuft in Ihrer eigenen CI-Pipeline; der Code verlässt Ihre Infrastruktur nie.