Schalten Sie die wichtigen Regeln im Panel ein und passen Sie sie pro Projekt an; sie greifen bei jedem PR, Entscheidungen werden als nummerierte ADRs geführt und die Abhängigkeitskarte zeigt, was wirklich ist.
Sechs Situationen, die in dieser Rolle immer wieder vorkommen, und was AppArch jeweils dagegen tut.
01
Die Regeln gibt es, durchgesetzt werden sie nicht
Die Architekturrichtlinien wurden vor zwei Jahren sorgfältig ins Wiki geschrieben. Die meisten, die seitdem dazugekommen sind, haben die Seite nie geöffnet.
Was AppArch tut
Eine im Panel aktivierte Regel läuft bei jedem Merge Request, in jeder der neun Sprachen, markiert den Verstoß auf seiner eigenen Zeile und erklärt den Grund, auch wenn Sie im Urlaub sind.
"Warum haben wir das so gebaut?" bleibt unbeantwortet
Jemand Neues im Team fragt, warum der Service so mit der Queue spricht. Wer das entschieden hat, ist letztes Jahr gegangen.
Was AppArch tut
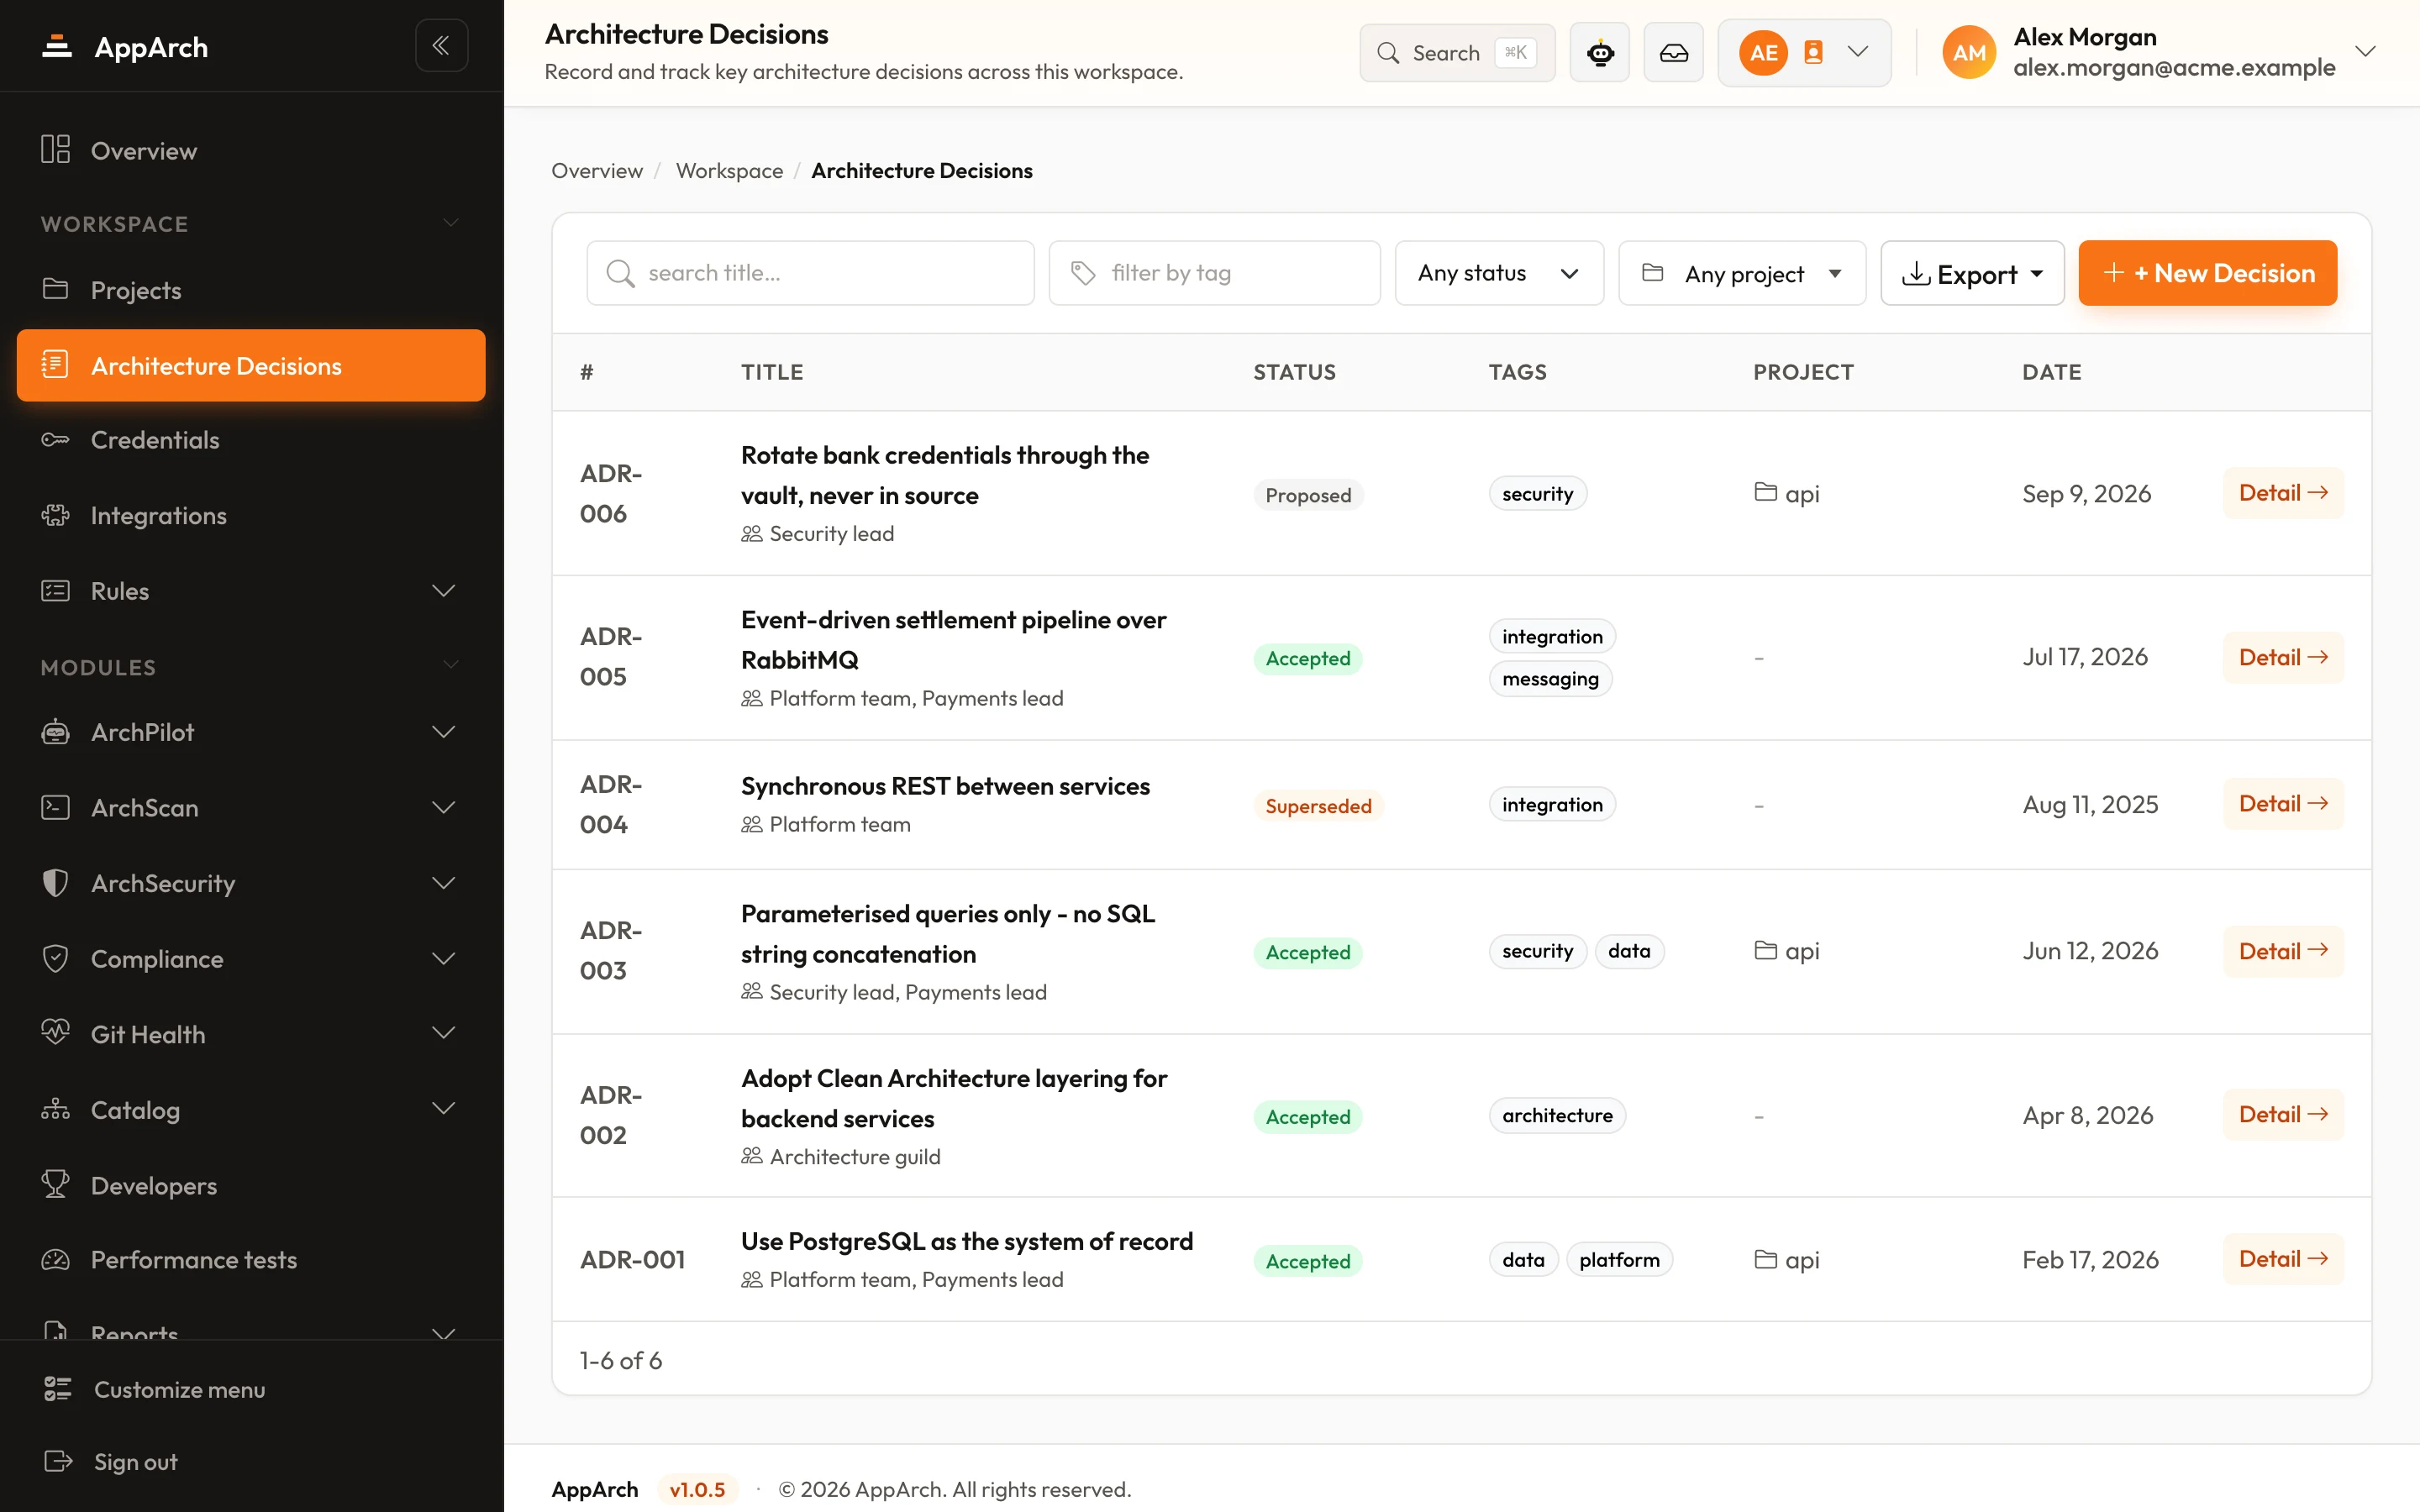
Das ADR-Modul nummeriert jede Entscheidung, begleitet sie durch den MADR-Lebenszyklus und verknüpft jede ablösende Entscheidung mit der abgelösten. Die Begründung bleibt im Produkt, nicht in einem Kopf.
Diagramm und Code haben sich auseinanderentwickelt
Das Architekturdiagramm wurde fürs Kickoff gezeichnet. Der Code ging ein paar Monate später seinen eigenen Weg.
Was AppArch tut
Die Abhängigkeitskarte von ArchScan entsteht aus dem Code selbst: Zyklen, Schichtverletzungen und Lecks zeigen, was ist, nicht was geplant war. Drift wird sichtbar, bevor sie sich aufsummiert.
Fünf Teams, fünf Lesarten derselben Schichtregel und in jedem Review dieselbe Debatte, welche stimmt.
Was AppArch tut
Regeln werden einmal für den Workspace festgelegt und nur dort pro Projekt angepasst, wo es einen echten Grund gibt. Die Ausnahme wird einmal festgehalten, statt in jedem Review neu verhandelt.
Aktivieren Sie eine neue Regel in einer zehn Jahre alten Codebasis, und das Backlog füllt sich über Nacht mit Tausenden von Befunden. Nach einer Woche will das Team sie wieder ausschalten.
Was AppArch tut
ArchPilot kommentiert nur die Zeilen, die ein Merge Request ändert, bestehende Altlasten bleiben also aus dem Review heraus. Die Fail-on-Einstellung bestimmt, ab welchem Schweregrad der Build fehlschlägt: mit kritisch beginnen und verschärfen, wenn die Schuld schrumpft.
Zwei Schreibvorgänge ohne Transaktion, ein Lookup ohne Prüfung: Code, der im Review gut aussieht und bei der ersten ungewöhnlichen Anfrage scheitert.
Was AppArch tut
SmartScan verfolgt jeden Einstiegspunkt bis zur Datenbank und listet, was unterwegs brechen kann: ein leerer Lookup, ein halber Schreibvorgang, eine Vertragslücke. Jedes Risiko kommt mit vollständigem Pfad, Datei und Zeile.
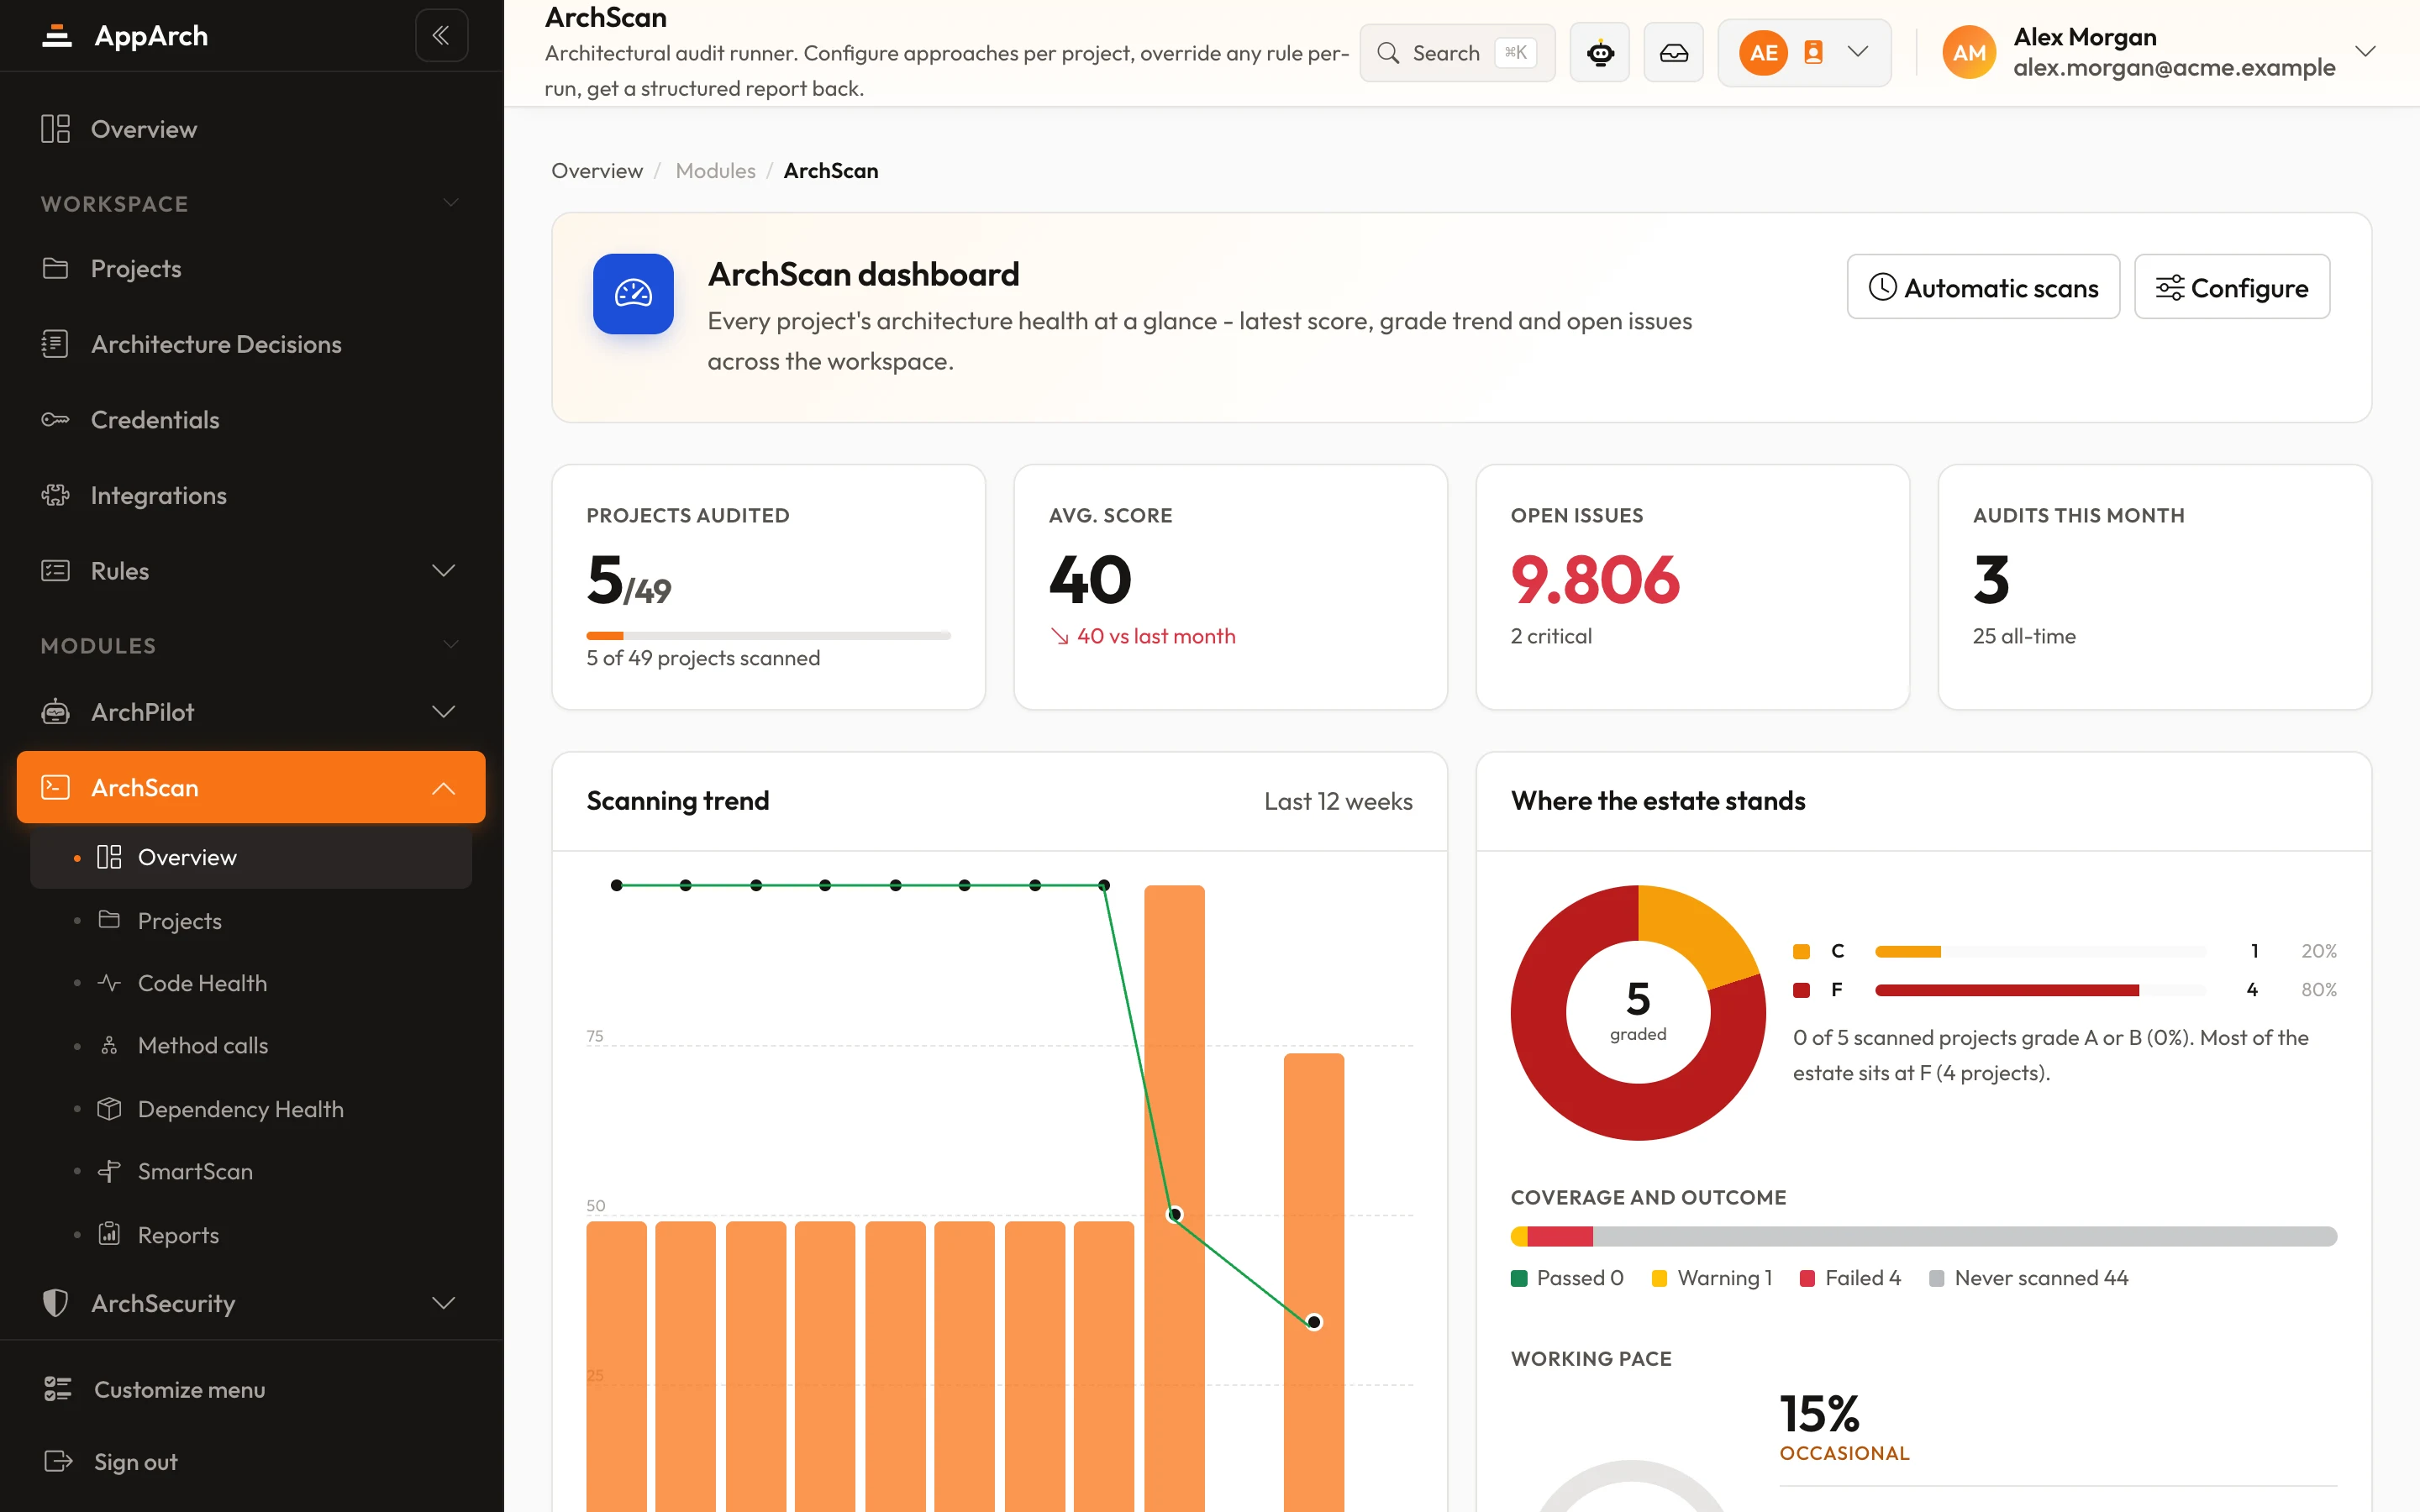
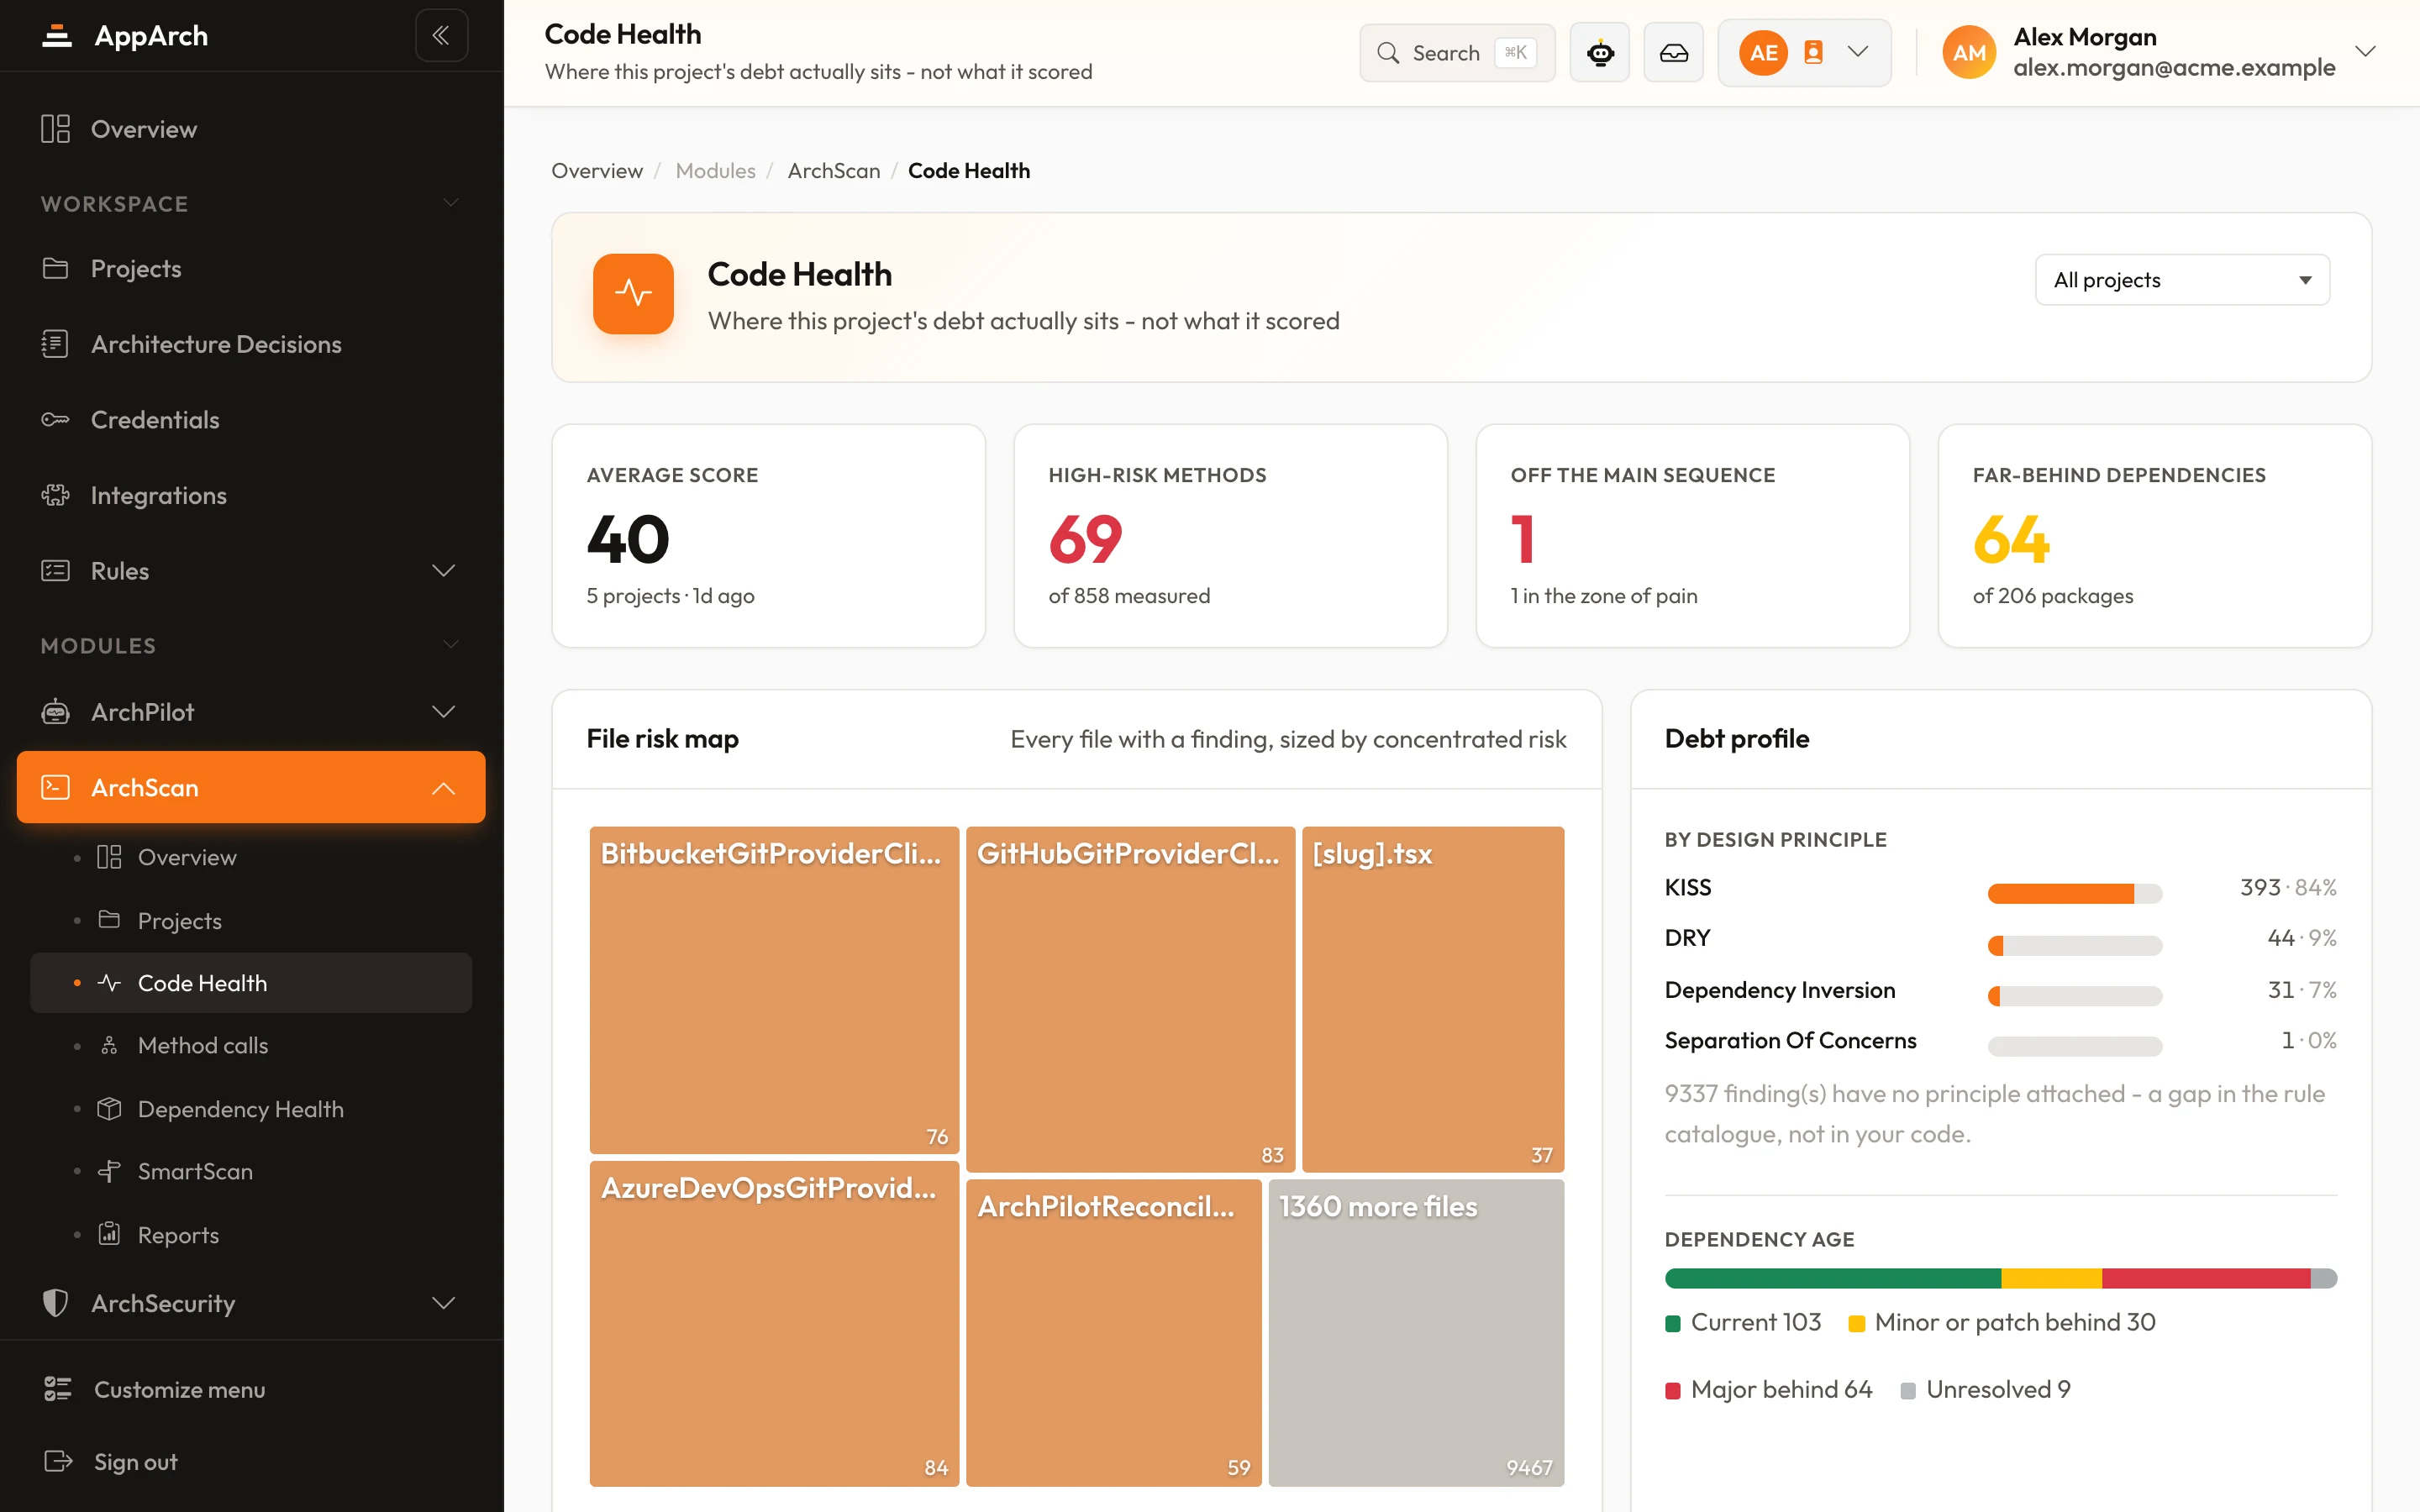
ArchScan-DashboardArchitekturgesundheit über alle Projekte: geprüfte Projekte, Durchschnittswert, offene Befunde und Notenverteilung.ArchitekturentscheidungenNummerierte Entscheidungsdatensätze mit Status, Tags und dem Projekt, für das sie gelten.Code-HealthWo die Schulden wirklich liegen: Hochrisiko-Methoden, die Dateien mit den meisten Befunden und wie weit Abhängigkeiten zurückliegen.
Wir verwenden Cookies, um Ihre Erfahrung zu verbessern, den Traffic zu analysieren und die Wirkung unserer Anzeigen zu messen. Analyse- und Werbe-Cookies werden nur mit Ihrer Zustimmung aktiviert. Datenschutz