Ein Schritt in der Pipeline, volle Sicht auf dem Board.
Die Analyse läuft in Ihrer CI, auf Ihrer Infrastruktur; Code verlässt sie nie. Argo CD, Flux und Kubernetes docken an, welche Version wo läuft steht im Katalog, und eine Air-Gap-Installation ist ebenfalls möglich.
Sechs Situationen, die in dieser Rolle immer wieder vorkommen, und was AppArch jeweils dagegen tut.
01
Jedes neue Tool macht die Pipeline ein Stück kaputter
Jeder Scanner will seinen eigenen Agent, seinen eigenen Server oder Docker-in-Docker, und jeder fügt dem Build Minuten und neue Fehlerquellen hinzu.
Was AppArch tut
AppArch ist ein fertiger Job: Snippets für GitHub Actions, GitLab CI, Bitbucket Pipelines und Azure Pipelines, und ein einfaches docker run für Jenkins und alles andere. Kein Docker-in-Docker, kein Agent, kein zusätzlicher Server.
Jedes neue Tool beginnt mit einem Security-Fragebogen, und die erste Frage ist immer dieselbe: Verlässt unser Quellcode das Haus?
Was AppArch tut
Die Antwort ist nein. Die Analyse läuft auf Ihrem eigenen Runner, nur Befunde gehen ans Panel, und auch das läuft auf Ihren Servern. Eine Air-gapped-Installation ist dasselbe Produkt.
Incident-Nacht. Die Antwort verteilt sich auf drei Cluster, zwei Dashboards und einen Slack-Thread vom letzten Dienstag.
Was AppArch tut
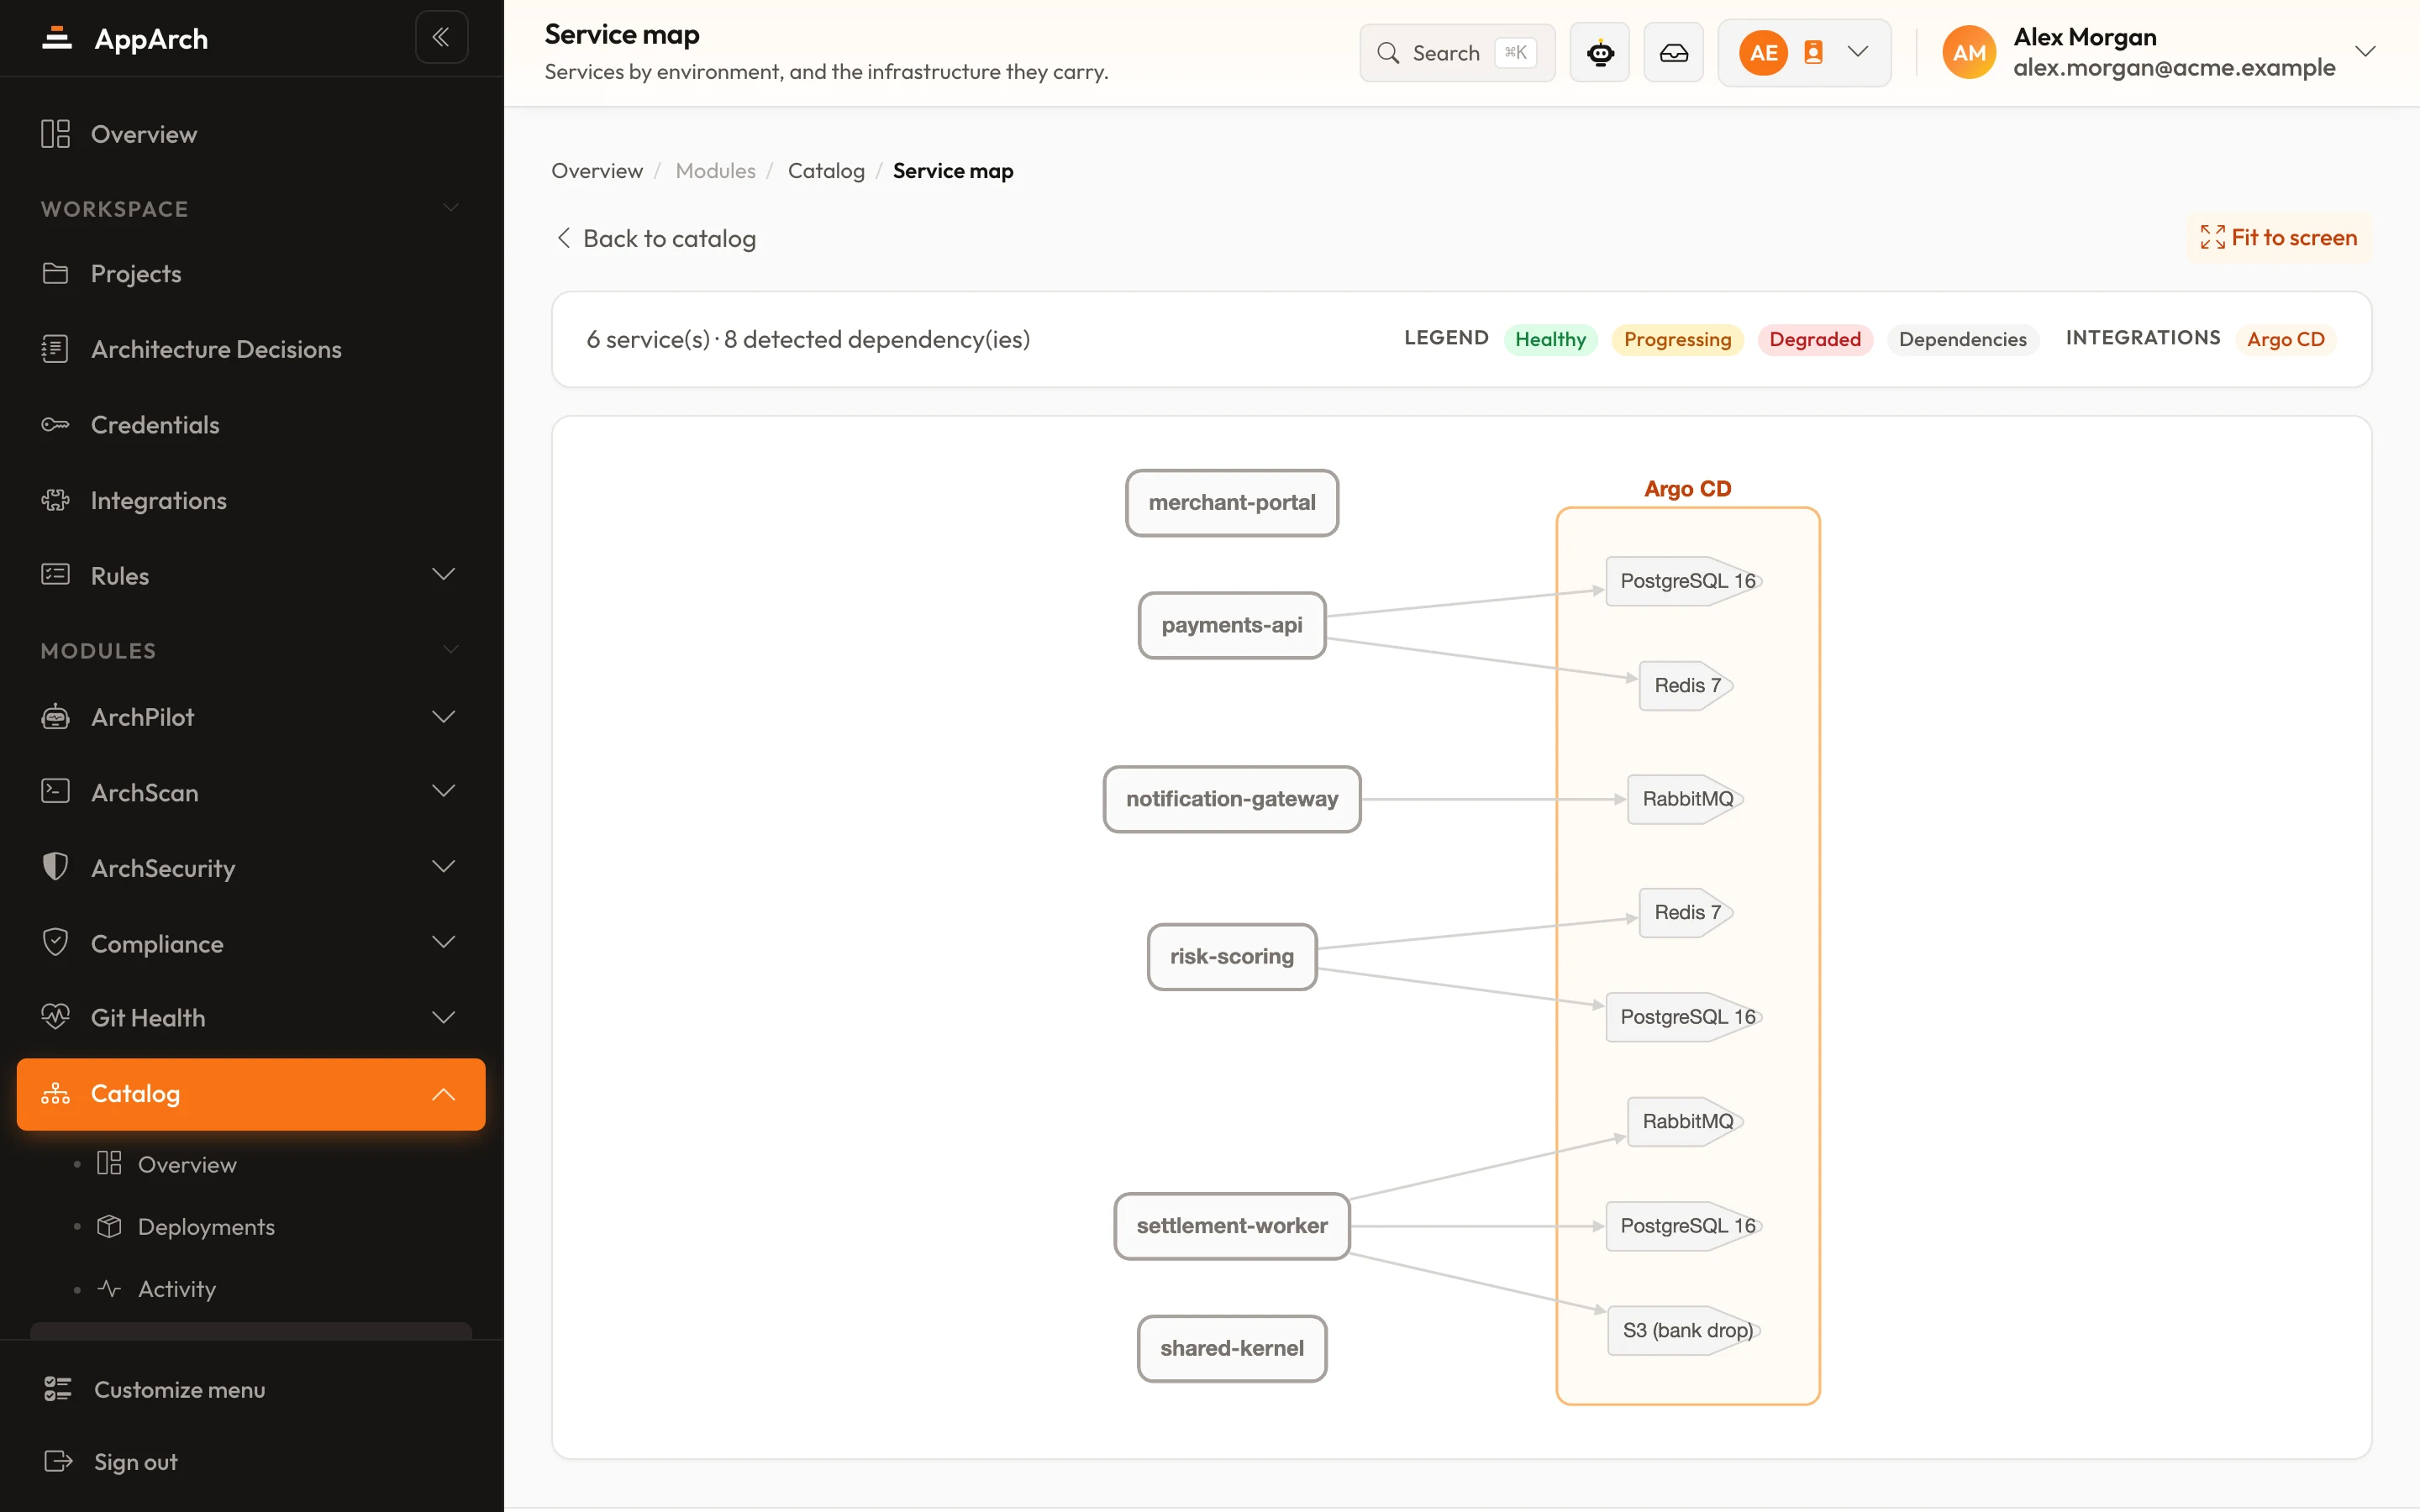
Mit Argo CD, Flux oder Kubernetes verbunden weiß der Service-Katalog, wo jeder Service in welcher Version läuft. Ein Bildschirm statt Suche im Slack-Verlauf.
Sicherheitsbefunde leben in drei verschiedenen Tools
Statische Analyse an einem Ort, SonarQube an einem anderen, der Dependency-Scanner woanders. Niemand sieht die ganze Liste, also fühlt sich niemand zuständig.
Was AppArch tut
ArchSecurity listet die eigenen Befunde von AppArch neben denen aus SonarQube und GitLab-Security-Scans, jeweils mit Quellenlabel, und prüft Ihre Abhängigkeiten gegen bekannte CVEs.
Jedes Repository ist ein bisschen anders konfiguriert
Jemand hat im März für einen Hotfix den Branch-Schutz abgeschaltet. Niemand hat ihn wieder eingeschaltet, und niemand hat es bemerkt.
Was AppArch tut
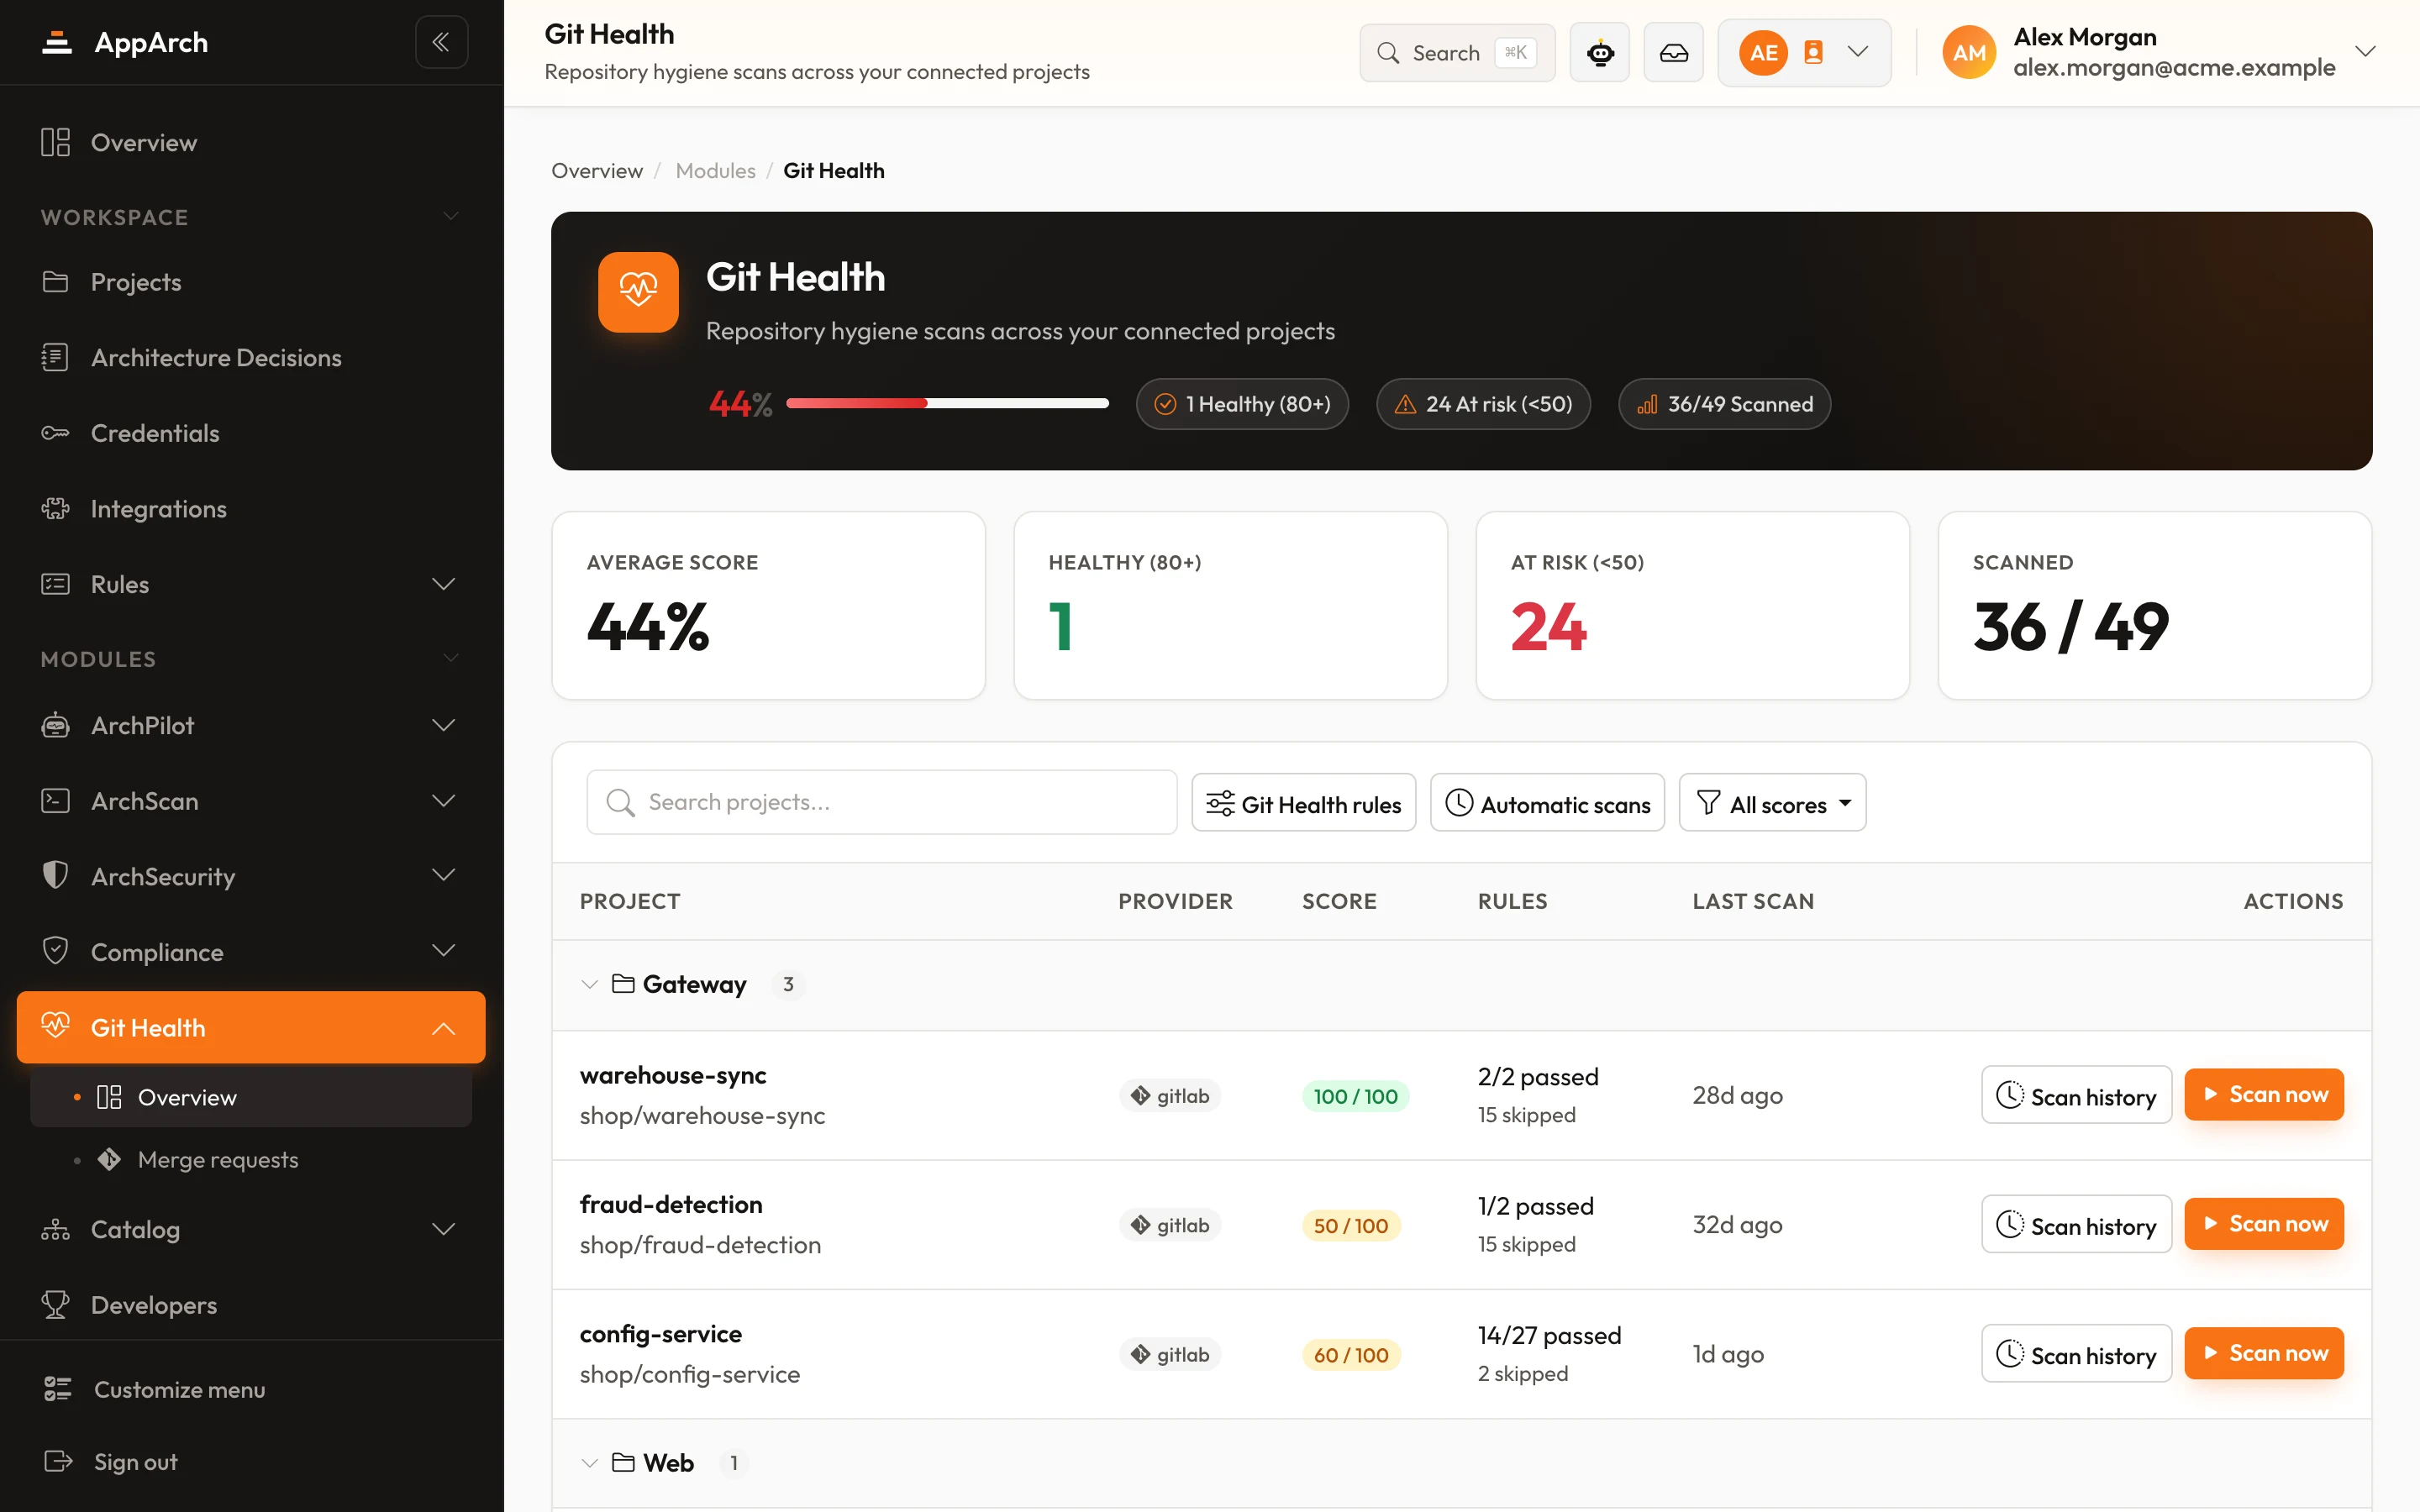
Git Health prüft jedes Repository gegen 29 Regeln: geschützter Default-Branch, deaktivierter Force-Push, Pflicht-Approvals, Secret-Scanning und SAST in der CI, versehentlich committete Secret-Dateien. Drift erscheint als rote Zeile, nicht als Incident.
Incidents und Deployments leben in getrennten Welten
Das Monitoring weiß, dass etwas kaputt ist; die Pipeline weiß, was ausgeliefert wurde. Die Change Failure Rate landet als Schätzung auf einer Folie.
Was AppArch tut
Verbinden Sie Dynatrace, New Relic oder Percona PMM, und Incident-Daten stehen neben den Deploy-Daten. Change Failure Rate und Wiederherstellungszeit werden daraus berechnet, nicht geschätzt.
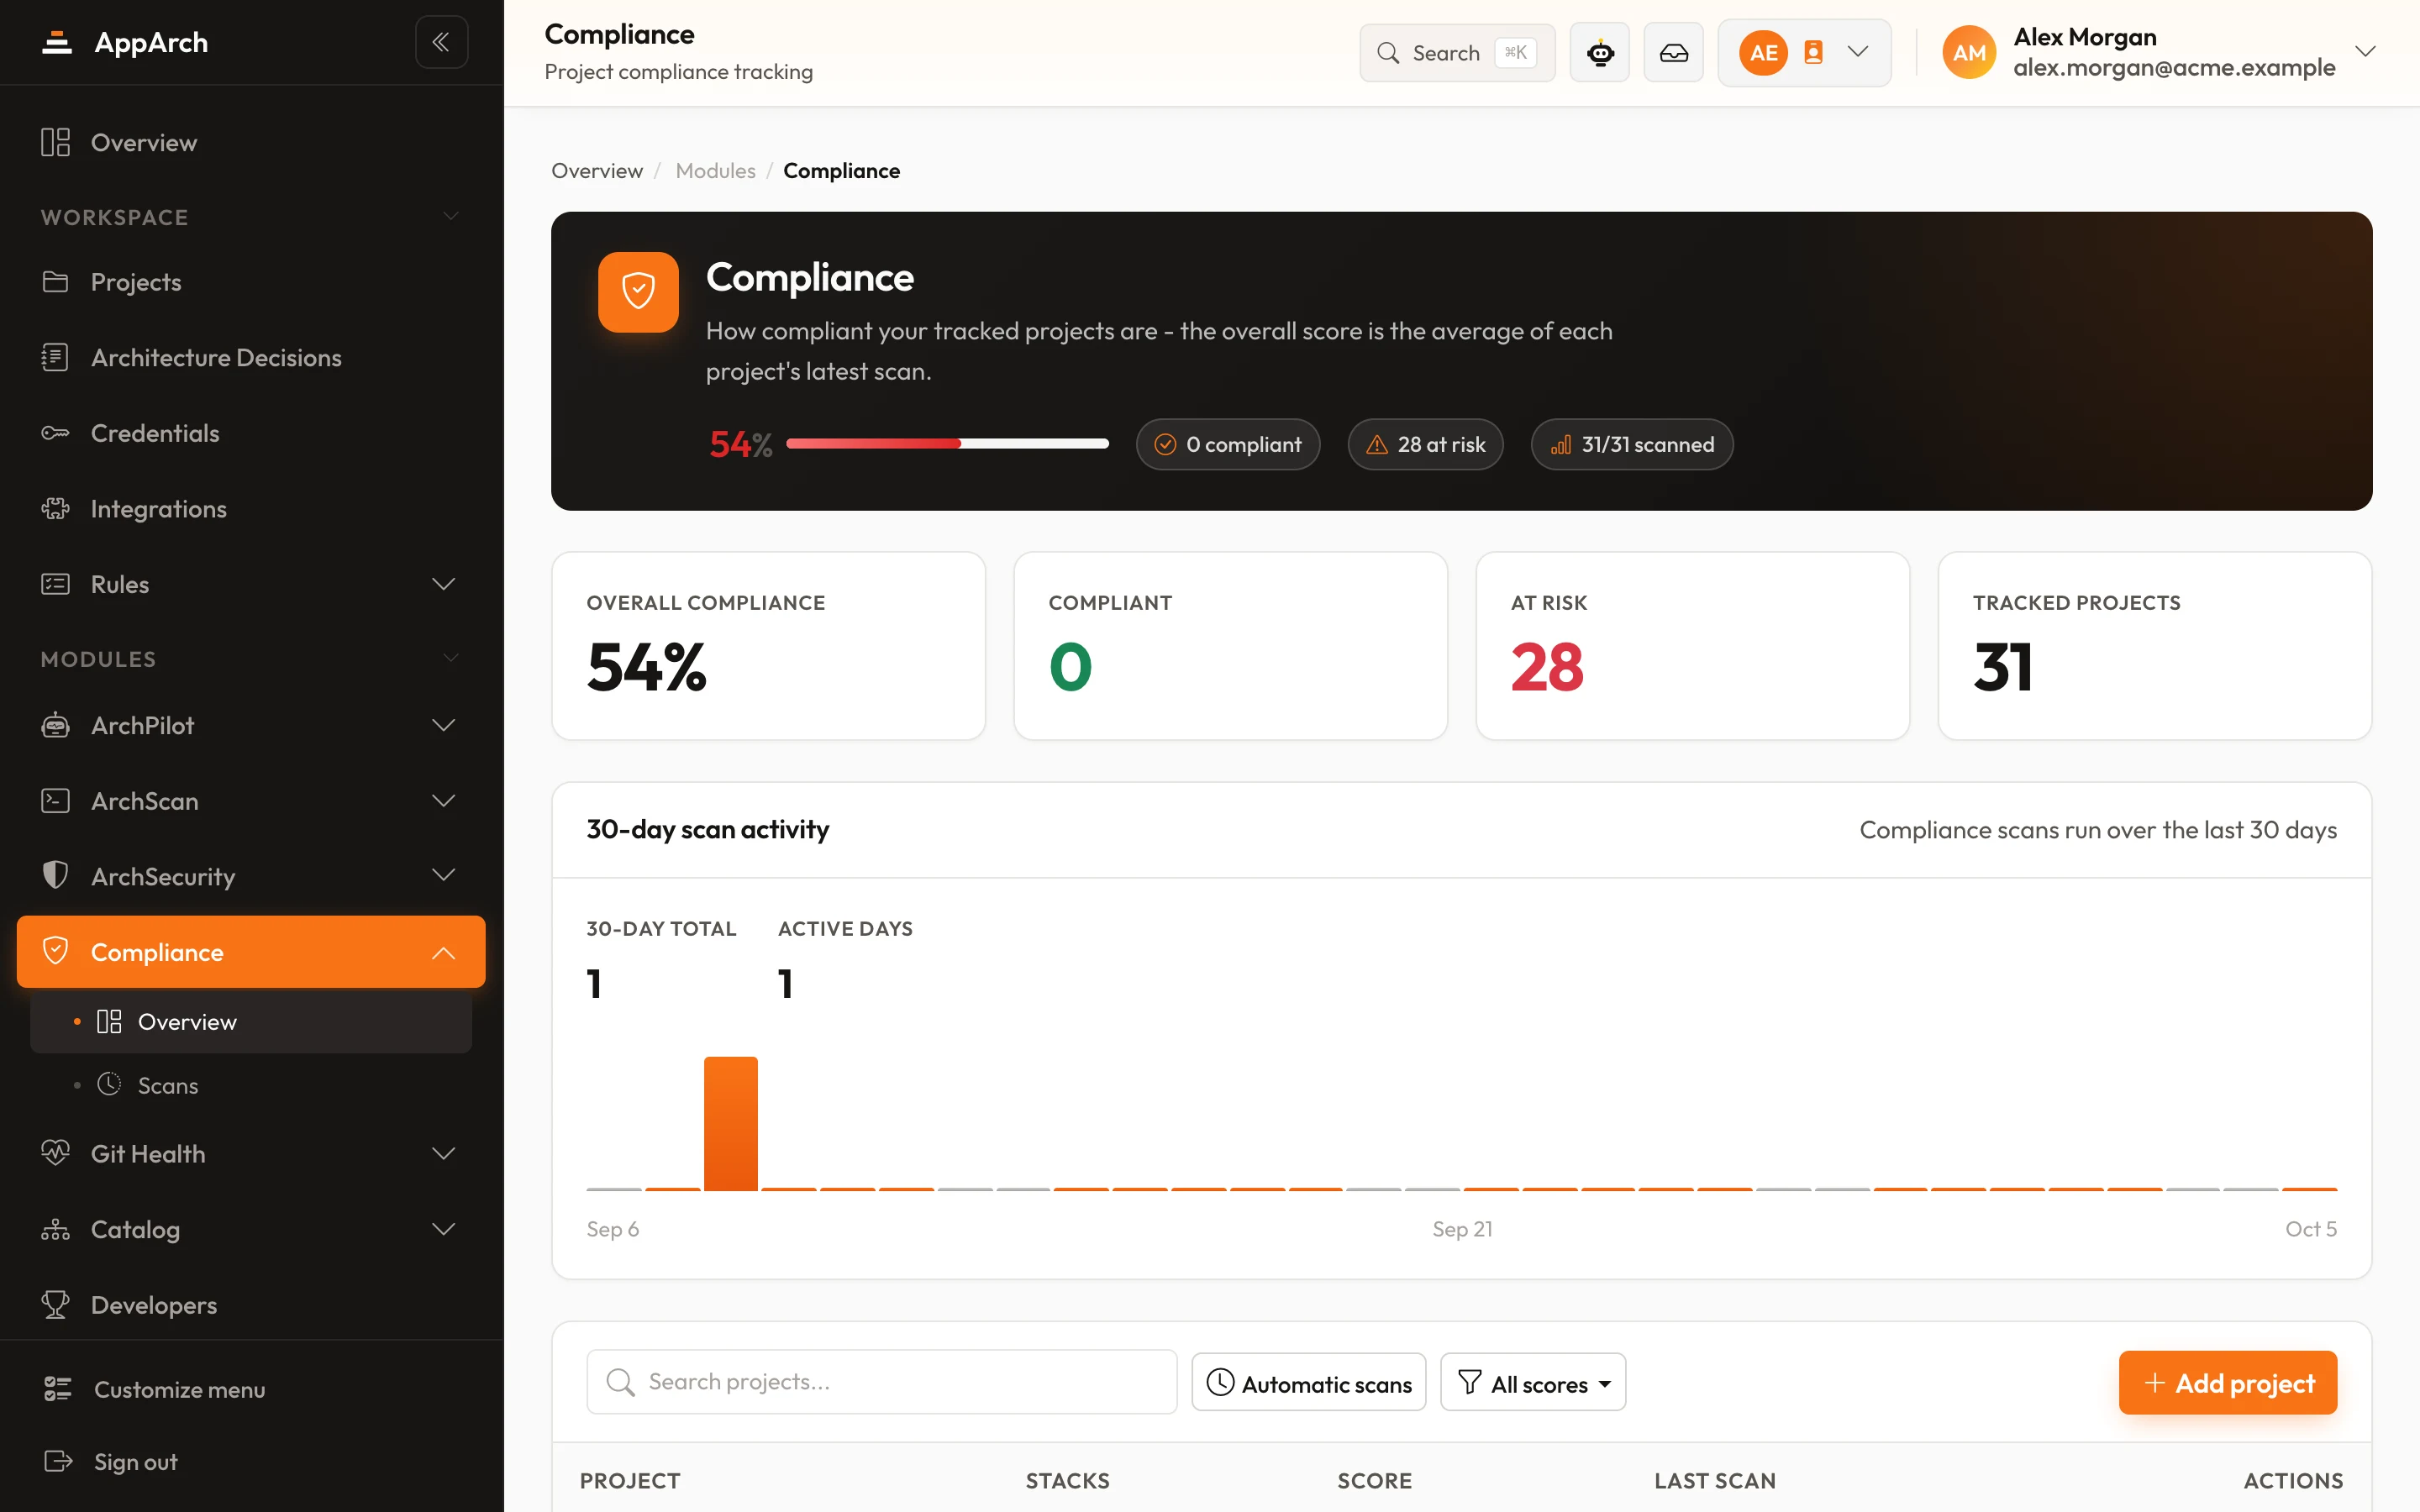
Git-HealthRepository-Hygiene pro Projekt: Branch-Schutz und Merge-Regeln, bewertet und gruppiert.ComplianceWie konform jedes verfolgte Projekt ist, mit der Zahl gefährdeter Projekte und 30 Tagen Scan-Aktivität.Service-KarteServices nach Umgebung und die Infrastruktur, von der sie abhängen - aus den Deployments ermittelt.
Wir verwenden Cookies, um Ihre Erfahrung zu verbessern, den Traffic zu analysieren und die Wirkung unserer Anzeigen zu messen. Analyse- und Werbe-Cookies werden nur mit Ihrer Zustimmung aktiviert. Datenschutz