
Превратите одно сканирование в четыре фреймворка соответствия.
ArchSecurity прогоняет исходный код через статический анализ с метками CWE и сопоставляет находки с требованиями OWASP, PCI, STIG и CASA.

Экраны работающей установки
Одно сканирование - четыре отчёта
Находки с тегами CWE сопоставляются с ведущими фреймворками безопасности.
10 главных веб-рисков.
Соответствие для данных карт.
Руководства по укреплению защиты.
Оценка безопасности приложений.
Опора на CWE
Каждая находка помечается идентификатором CWE; отчёты по фреймворкам выводятся из этого единого источника.
- 01Сканирование
Исходный код
Статический анализ в CI.
- 02CWE
Помеченная находка
CWE-89, CWE-79, …
- 03Каталог
Сопоставление с фреймворками
CWE → OWASP/PCI/STIG/CASA
- 04Результат
Отчёт о соответствии
Отсортирован по критичности.
Три источника, один список
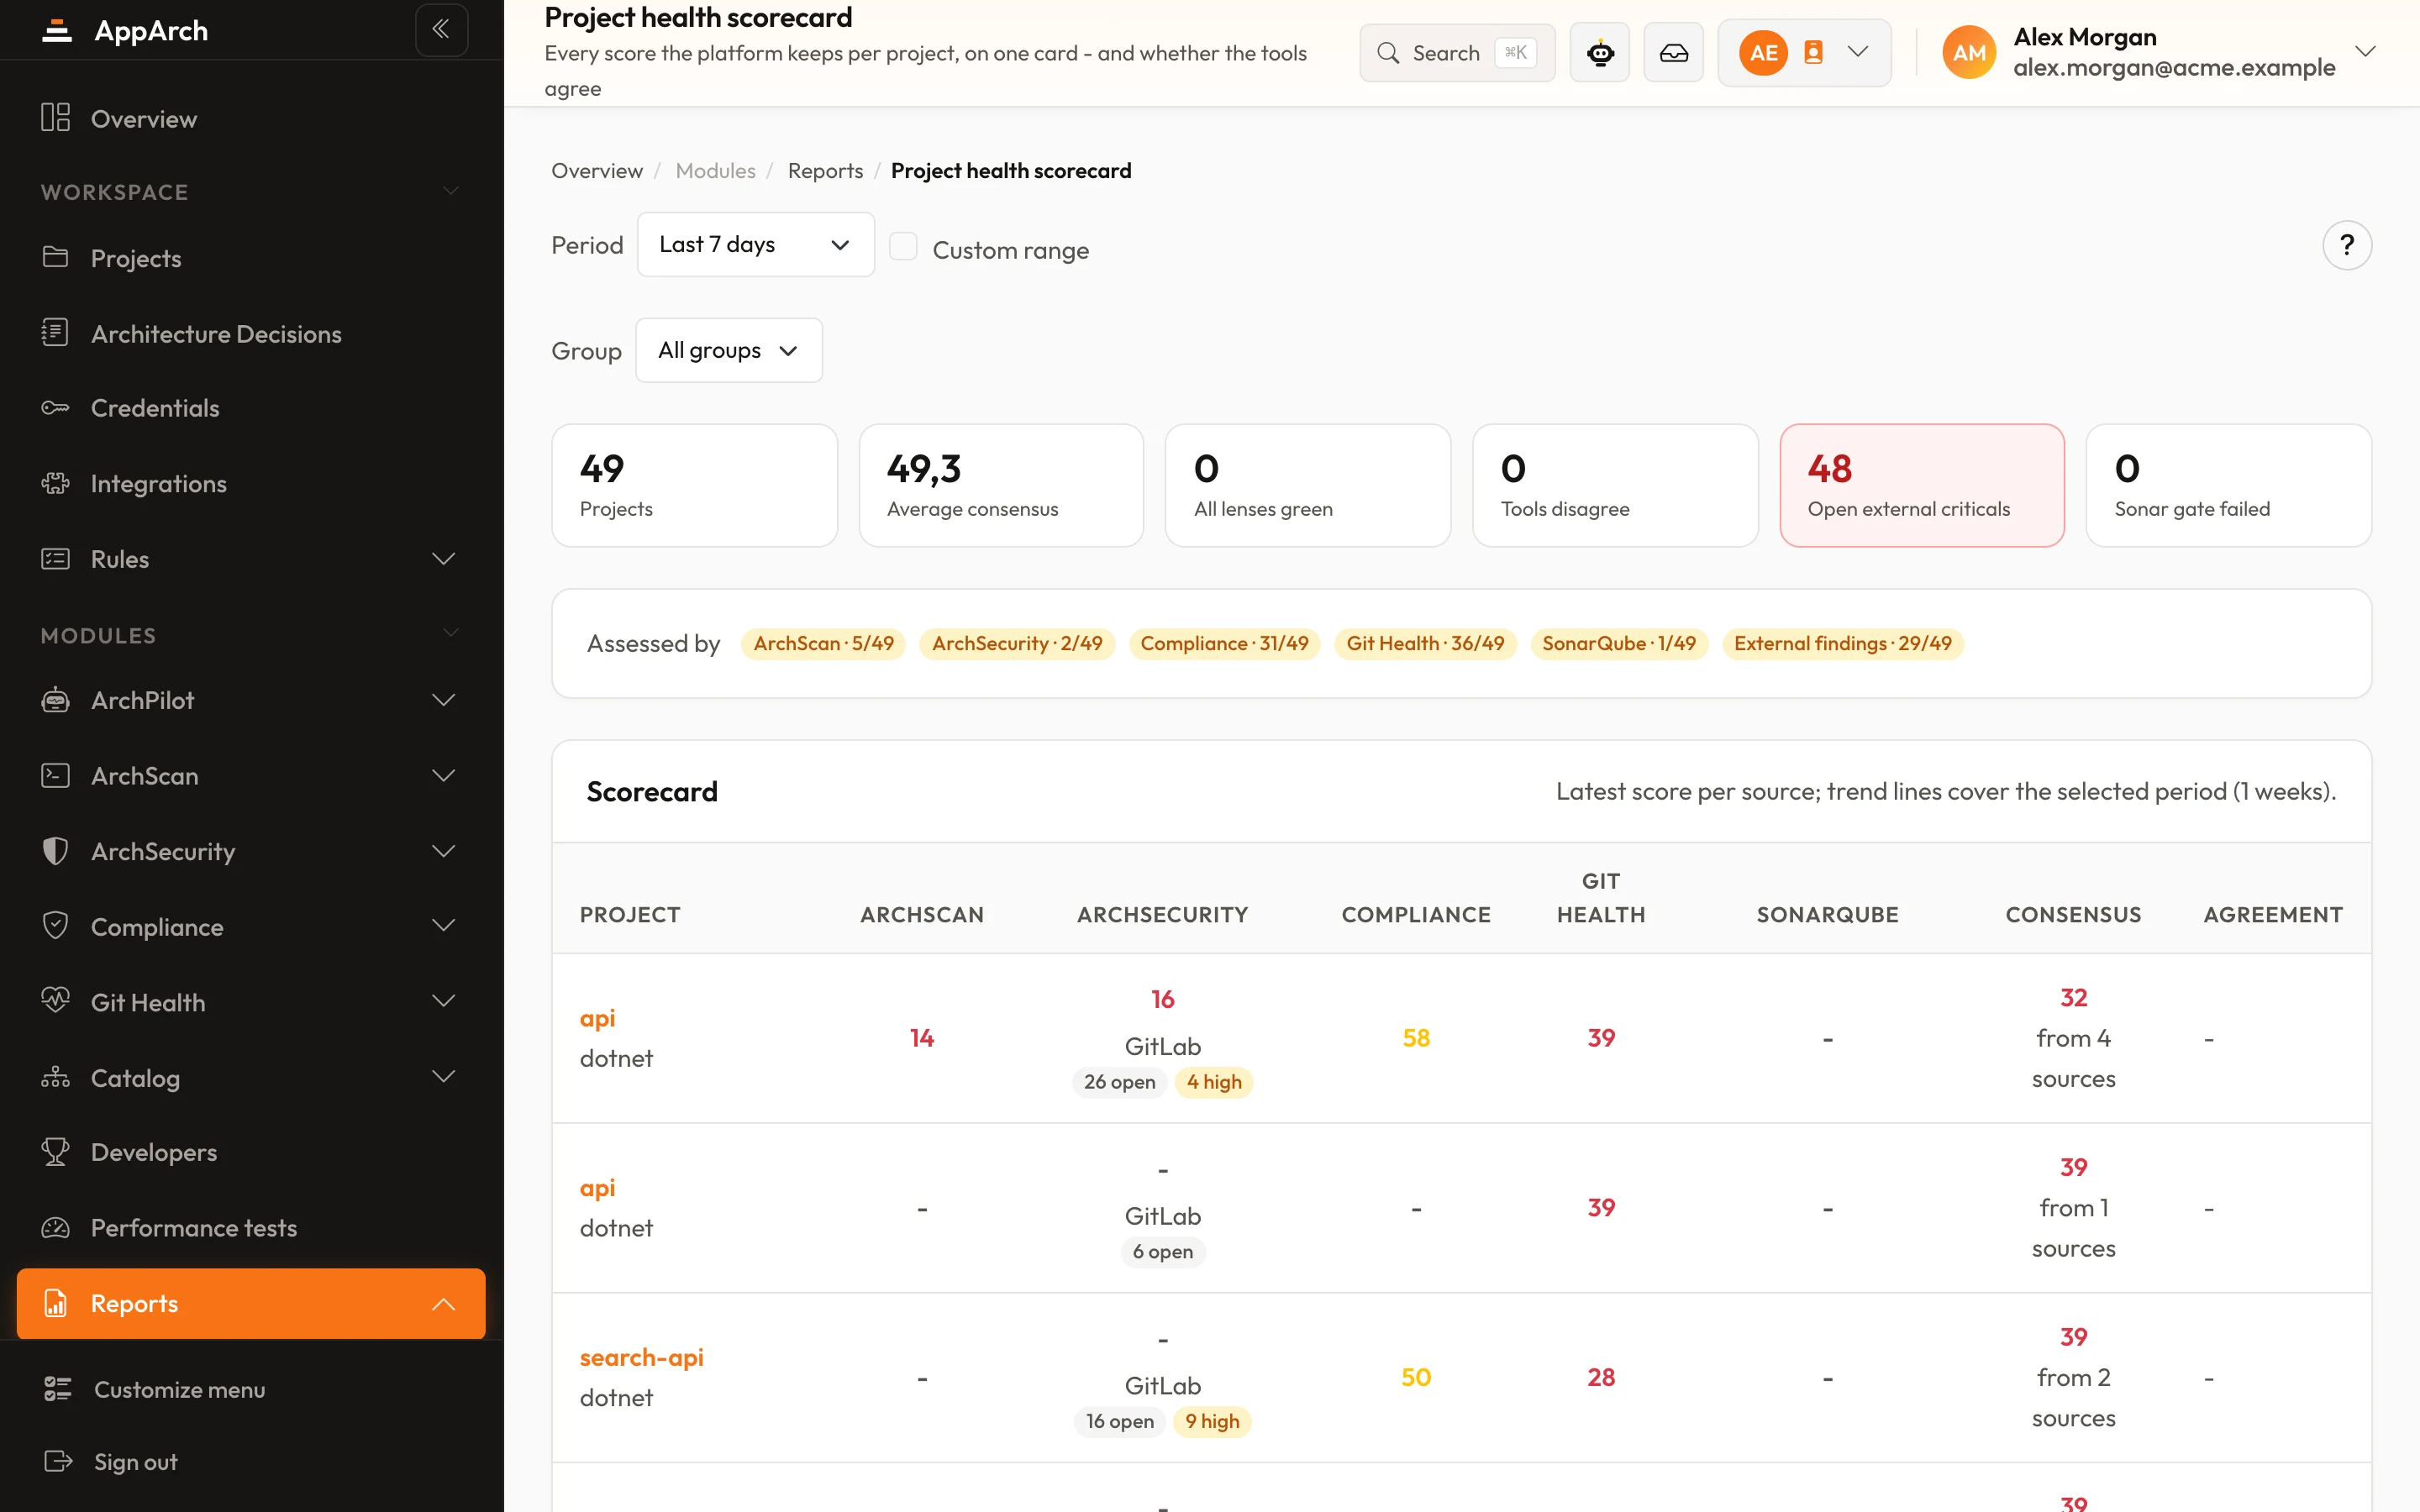
У каждой находки есть метка источника. Они показываются вместе, но не сливаются, и каждый отчёт по стандарту читает один и тот же список.
- SAST
Правила AppArch в вашем CI
Статический анализ исходников; каждая находка с CWE, файлом, строкой и фрагментом кода.
- CVE · GHSA
Известные уязвимые пакеты
Найденные ArchScan пакеты сверяются на вашем сервере со списком CVE и GHSA, который входит в каждый релиз; оператор может импортировать дополнительные. Совпадения помечаются CWE-1104.
- GitLab · SonarQube
GitLab и SonarQube
Находки из отчёта об уязвимостях GitLab и из SonarQube синхронизируются каждые четыре часа. Исчезнувшая в источнике помечается решённой, но не удаляется.
Необязательная онлайн-проверка по OSV может закрыть пробелы; по умолчанию она выключена и передаёт только реестр, имя пакета и версию.
Как оценивается отчёт по стандарту
Каждый контроль либо отмечен, либо чист, либо не оценён. Не оценён он, если ни одно правило для вашего языка не ищет его CWE; тогда он выходит из знаменателя, а не проходит даром.
100 × (1 − 2.1 / 8) = 74 8 оценённых контролей
Штраф по самой серьёзной открытой находке контроля- Критическая1.0
- Ошибка0.7
- Предупреждение0.4
- Инфо0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
Находка, чей CWE не относится ни к одному контролю, считается несопоставленной и показывается, а не тихо отбрасывается.
Подробнее о возможностях
Одно SAST-сканирование - стандартизированный, проверяемый результат.
Находки с тегами CWE
Каждая находка снабжена идентификатором CWE; все отчёты по фреймворкам строятся на этой единой основе.
Сопоставление с фреймворками
Одно сканирование сразу превращается в отчёты по OWASP Top 10, PCI-DSS, STIG и CASA.
Приоритизация
Находки ранжируются по критичности - критические сверху, шум внизу.
Поддерживаемый каталог
Сопоставление CWE→фреймворк управляется поддерживаемым каталогом; с появлением новых правил отчёты становятся точнее.
Глубокий статический анализ
Сканирует исходный код на инъекции, утечки и слабые места, не запуская его.
Работает в вашем собственном CI
Сканирование выполняется в вашей инфраструктуре; ваш исходный код её не покидает.
Закрытие находки - зафиксированное решение
Закрыть её может только администратор пространства, с причиной и заметкой. Отметка «применять к будущим запускам» оставляет ту же находку закрытой в следующих сканированиях; повторное открытие отменяет это и сохраняет историю.
То же правило, тот же файл, то же сообщение - та же находка от сканирования к сканированию.
Как это выглядит в продукте
Все скриншоты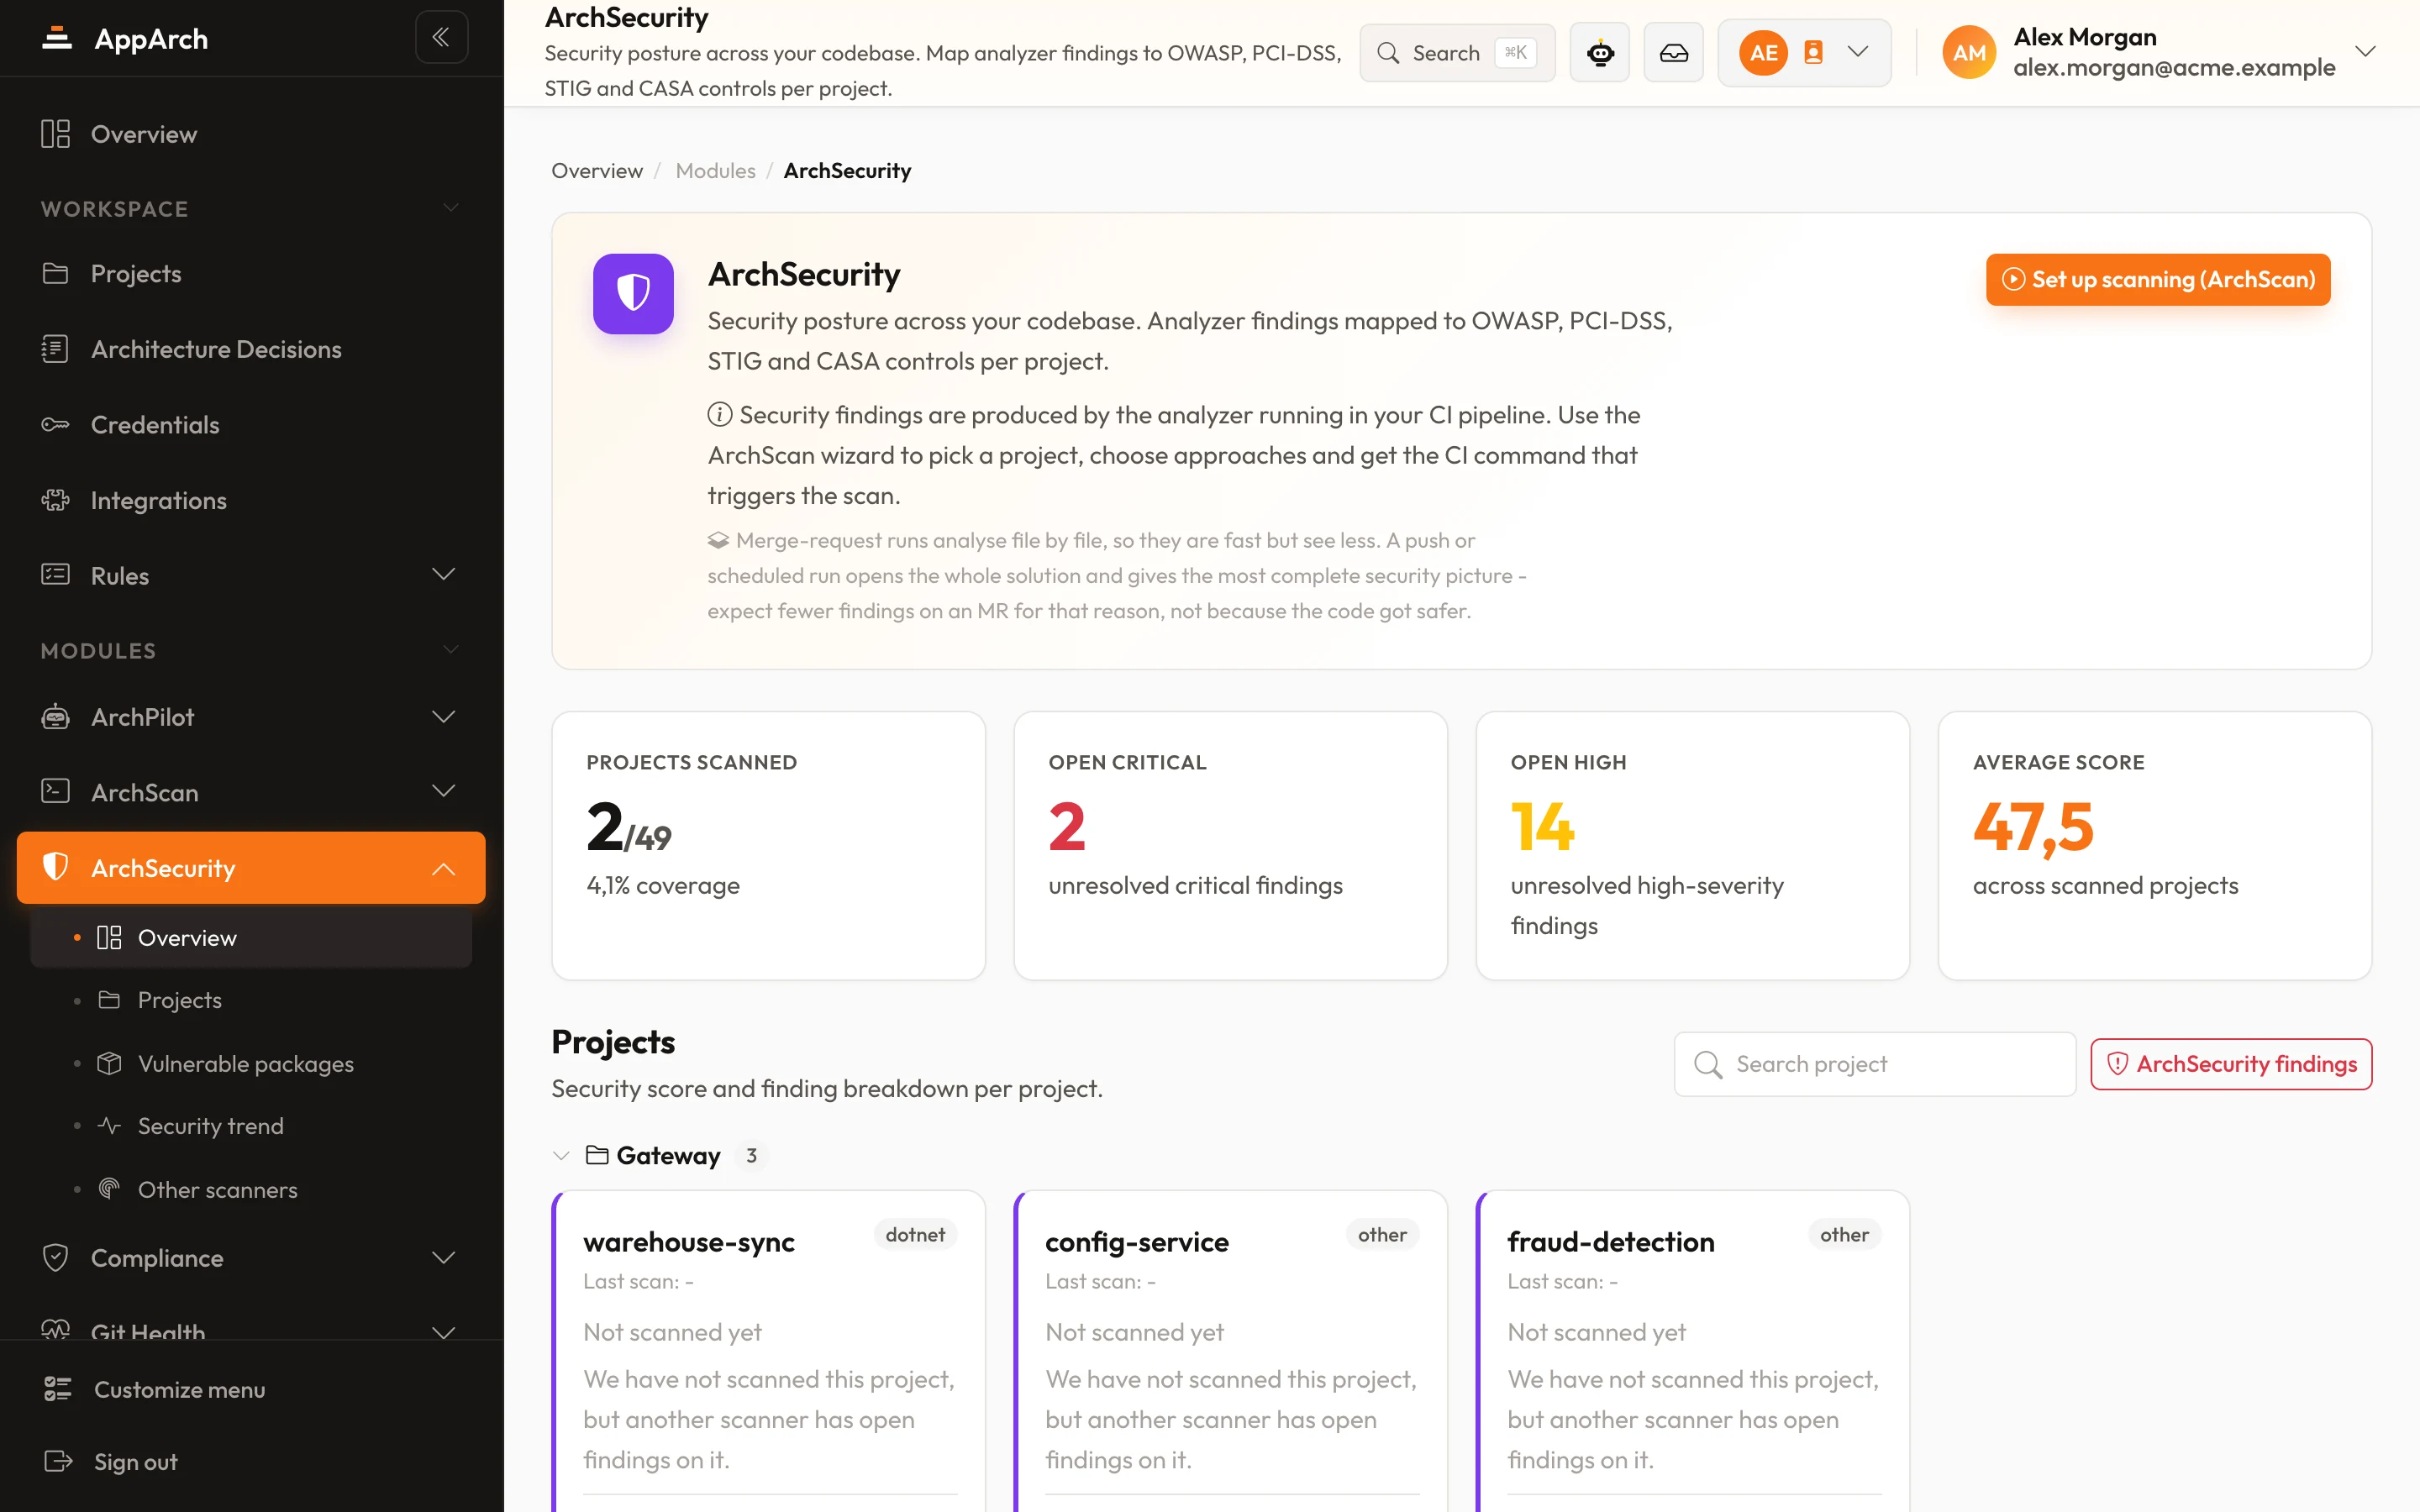
Ловите уязвимости до того, как они уйдут в релиз
Сканирование выполняется в вашем собственном CI-конвейере; код не покидает вашу инфраструктуру.