
Transformez une seule analyse en quatre cadres de conformité.
ArchSecurity effectue une analyse statique étiquetée CWE de votre code source et associe les constats aux référentiels OWASP, PCI, STIG et CASA.

Écrans d'une installation en fonctionnement
Une analyse, quatre rapports
Les résultats étiquetés CWE sont mappés aux principaux cadres de sécurité.
Top 10 des risques web.
Conformité des données de carte.
Guides de durcissement.
Évaluation de la sécurité des applications.
Une colonne vertébrale CWE
Chaque résultat est étiqueté avec un identifiant CWE ; les rapports de cadre découlent de cette source unique.
- 01Analyse
Code source
Analyse statique dans la CI.
- 02CWE
Résultat étiqueté
CWE-89, CWE-79, …
- 03Catalogue
Mappage des cadres
CWE → OWASP/PCI/STIG/CASA
- 04Sortie
Rapport de conformité
Classé par gravité.
Trois sources, une liste
Chaque constat garde une étiquette indiquant sa provenance. Ils sont listés ensemble mais jamais fusionnés, et chaque rapport de référentiel lit la même liste.
- SAST
Règles AppArch dans votre CI
Analyse statique du code source, chaque constat étiqueté d'un CWE, avec fichier, ligne et extrait de code.
- CVE · GHSA
Paquets vulnérables connus
Les paquets trouvés par ArchScan sont comparés sur votre serveur à une liste d'avis CVE et GHSA livrée avec chaque version ; l'opérateur peut en importer d'autres. Les correspondances sont étiquetées CWE-1104.
- GitLab · SonarQube
GitLab et SonarQube
Les constats du rapport de vulnérabilités de GitLab et de SonarQube sont synchronisés toutes les quatre heures. Celui qui disparaît à la source est marqué résolu, jamais supprimé.
Une vérification en ligne facultative auprès d'OSV peut combler les manques ; elle est désactivée par défaut et n'envoie que le registre, le nom du paquet et la version.
Comment un rapport de référentiel est noté
Chaque contrôle est signalé, propre ou non évalué. Il est non évalué quand aucune règle de votre langage ne cherche l'un de ses CWE ; il sort alors du dénominateur au lieu de passer gratuitement.
100 × (1 − 2.1 / 8) = 74 8 contrôles évalués
Pénalité selon le pire constat ouvert du contrôle- Critique1.0
- Erreur0.7
- Avertissement0.4
- Info0.15
- A ≥ 90
- B ≥ 80
- C ≥ 70
- D ≥ 60
- F
Un constat dont le CWE ne correspond à aucun contrôle est compté comme non rattaché et affiché, jamais écarté en silence.
Un regard plus attentif
Une seule analyse SAST - sortie standardisée et auditable.
Résultats étiquetés CWE
Chaque résultat porte un identifiant CWE ; tous les rapports de cadre découlent de cette colonne vertébrale unique.
Mappage des cadres
Une seule analyse se transforme en rapports OWASP Top 10, PCI-DSS, STIG et CASA en une fois.
Priorisation
Les résultats sont classés par gravité - les critiques en haut, le bruit en bas.
Catalogue maintenu
Le mappage CWE→cadre est piloté par un catalogue maintenu ; les rapports s'améliorent à mesure que de nouvelles règles arrivent.
Analyse statique approfondie
Analyse le code source à la recherche d'injections, de fuites et de points faibles sans exécuter le code.
S'exécute dans votre propre CI
L'analyse s'exécute sur votre infrastructure ; votre code source ne la quitte jamais.
Fermer un constat est une décision tracée
Seul un administrateur de l'espace peut le fermer, avec une raison et une note. Cocher « appliquer aux prochaines exécutions » garde le même constat fermé dans les analyses suivantes ; le rouvrir annule cela et conserve l'historique.
Même règle, même fichier, même message : le même constat, analyse après analyse.
Voir dans le produit
Toutes les captures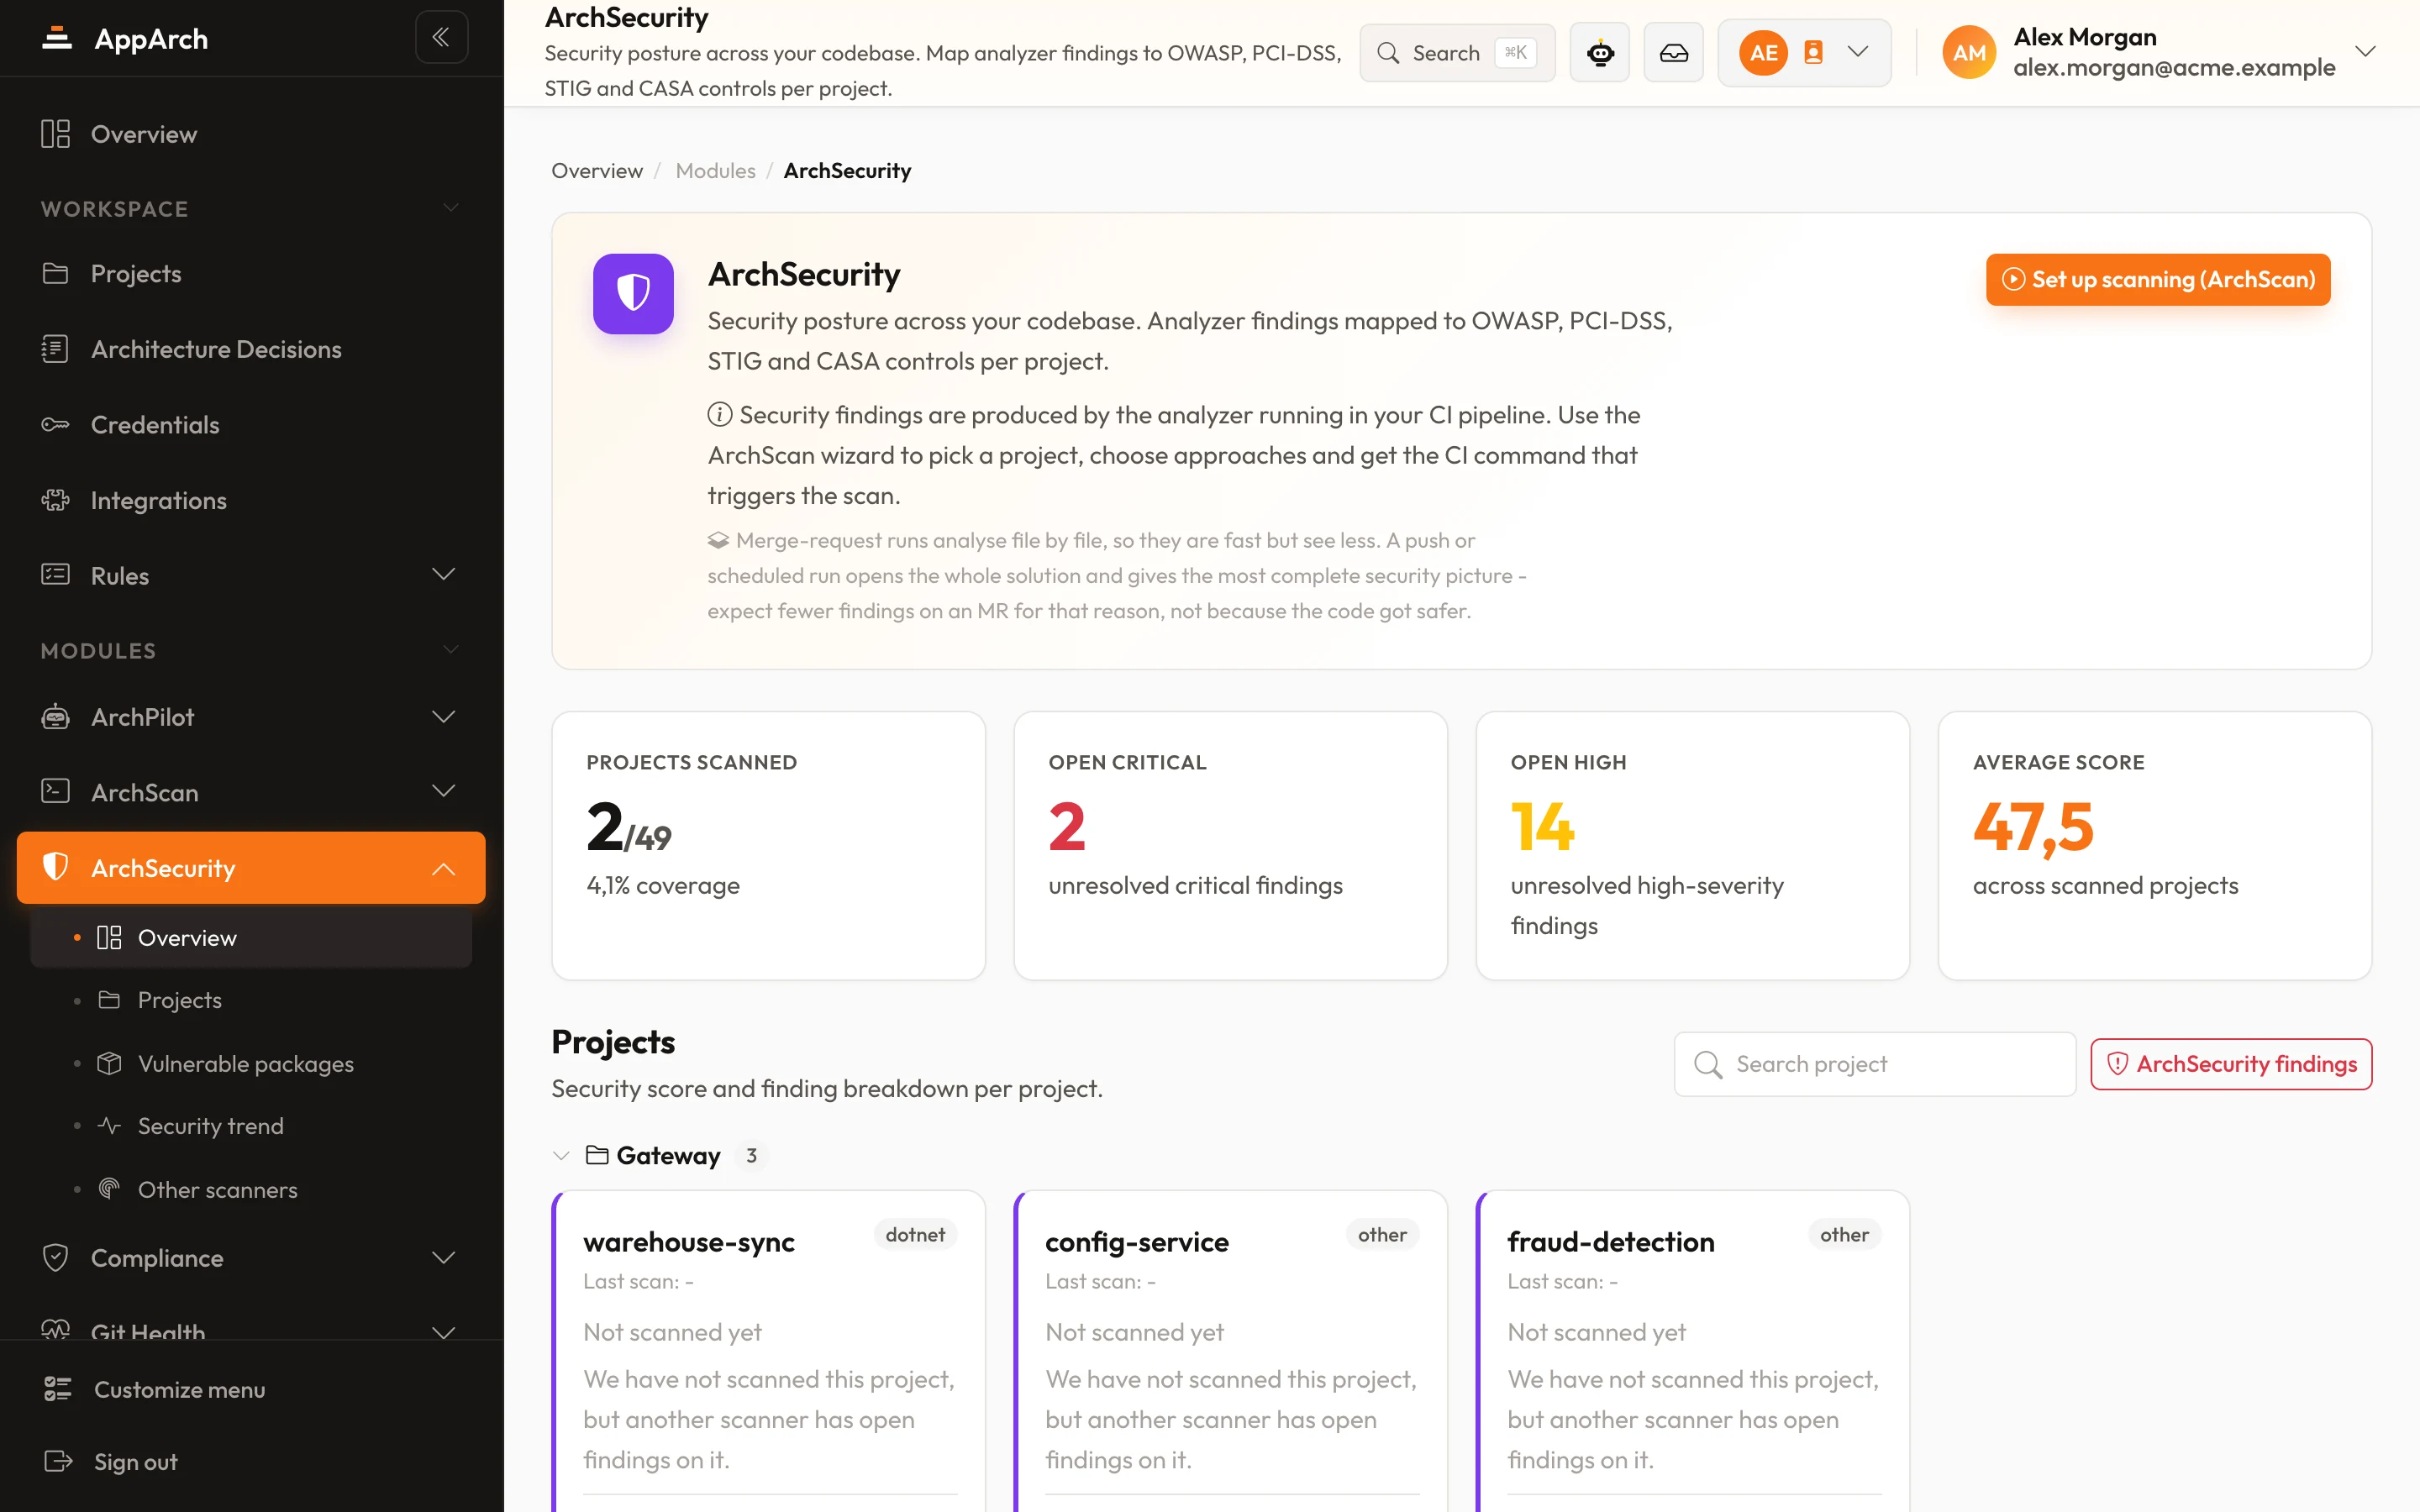
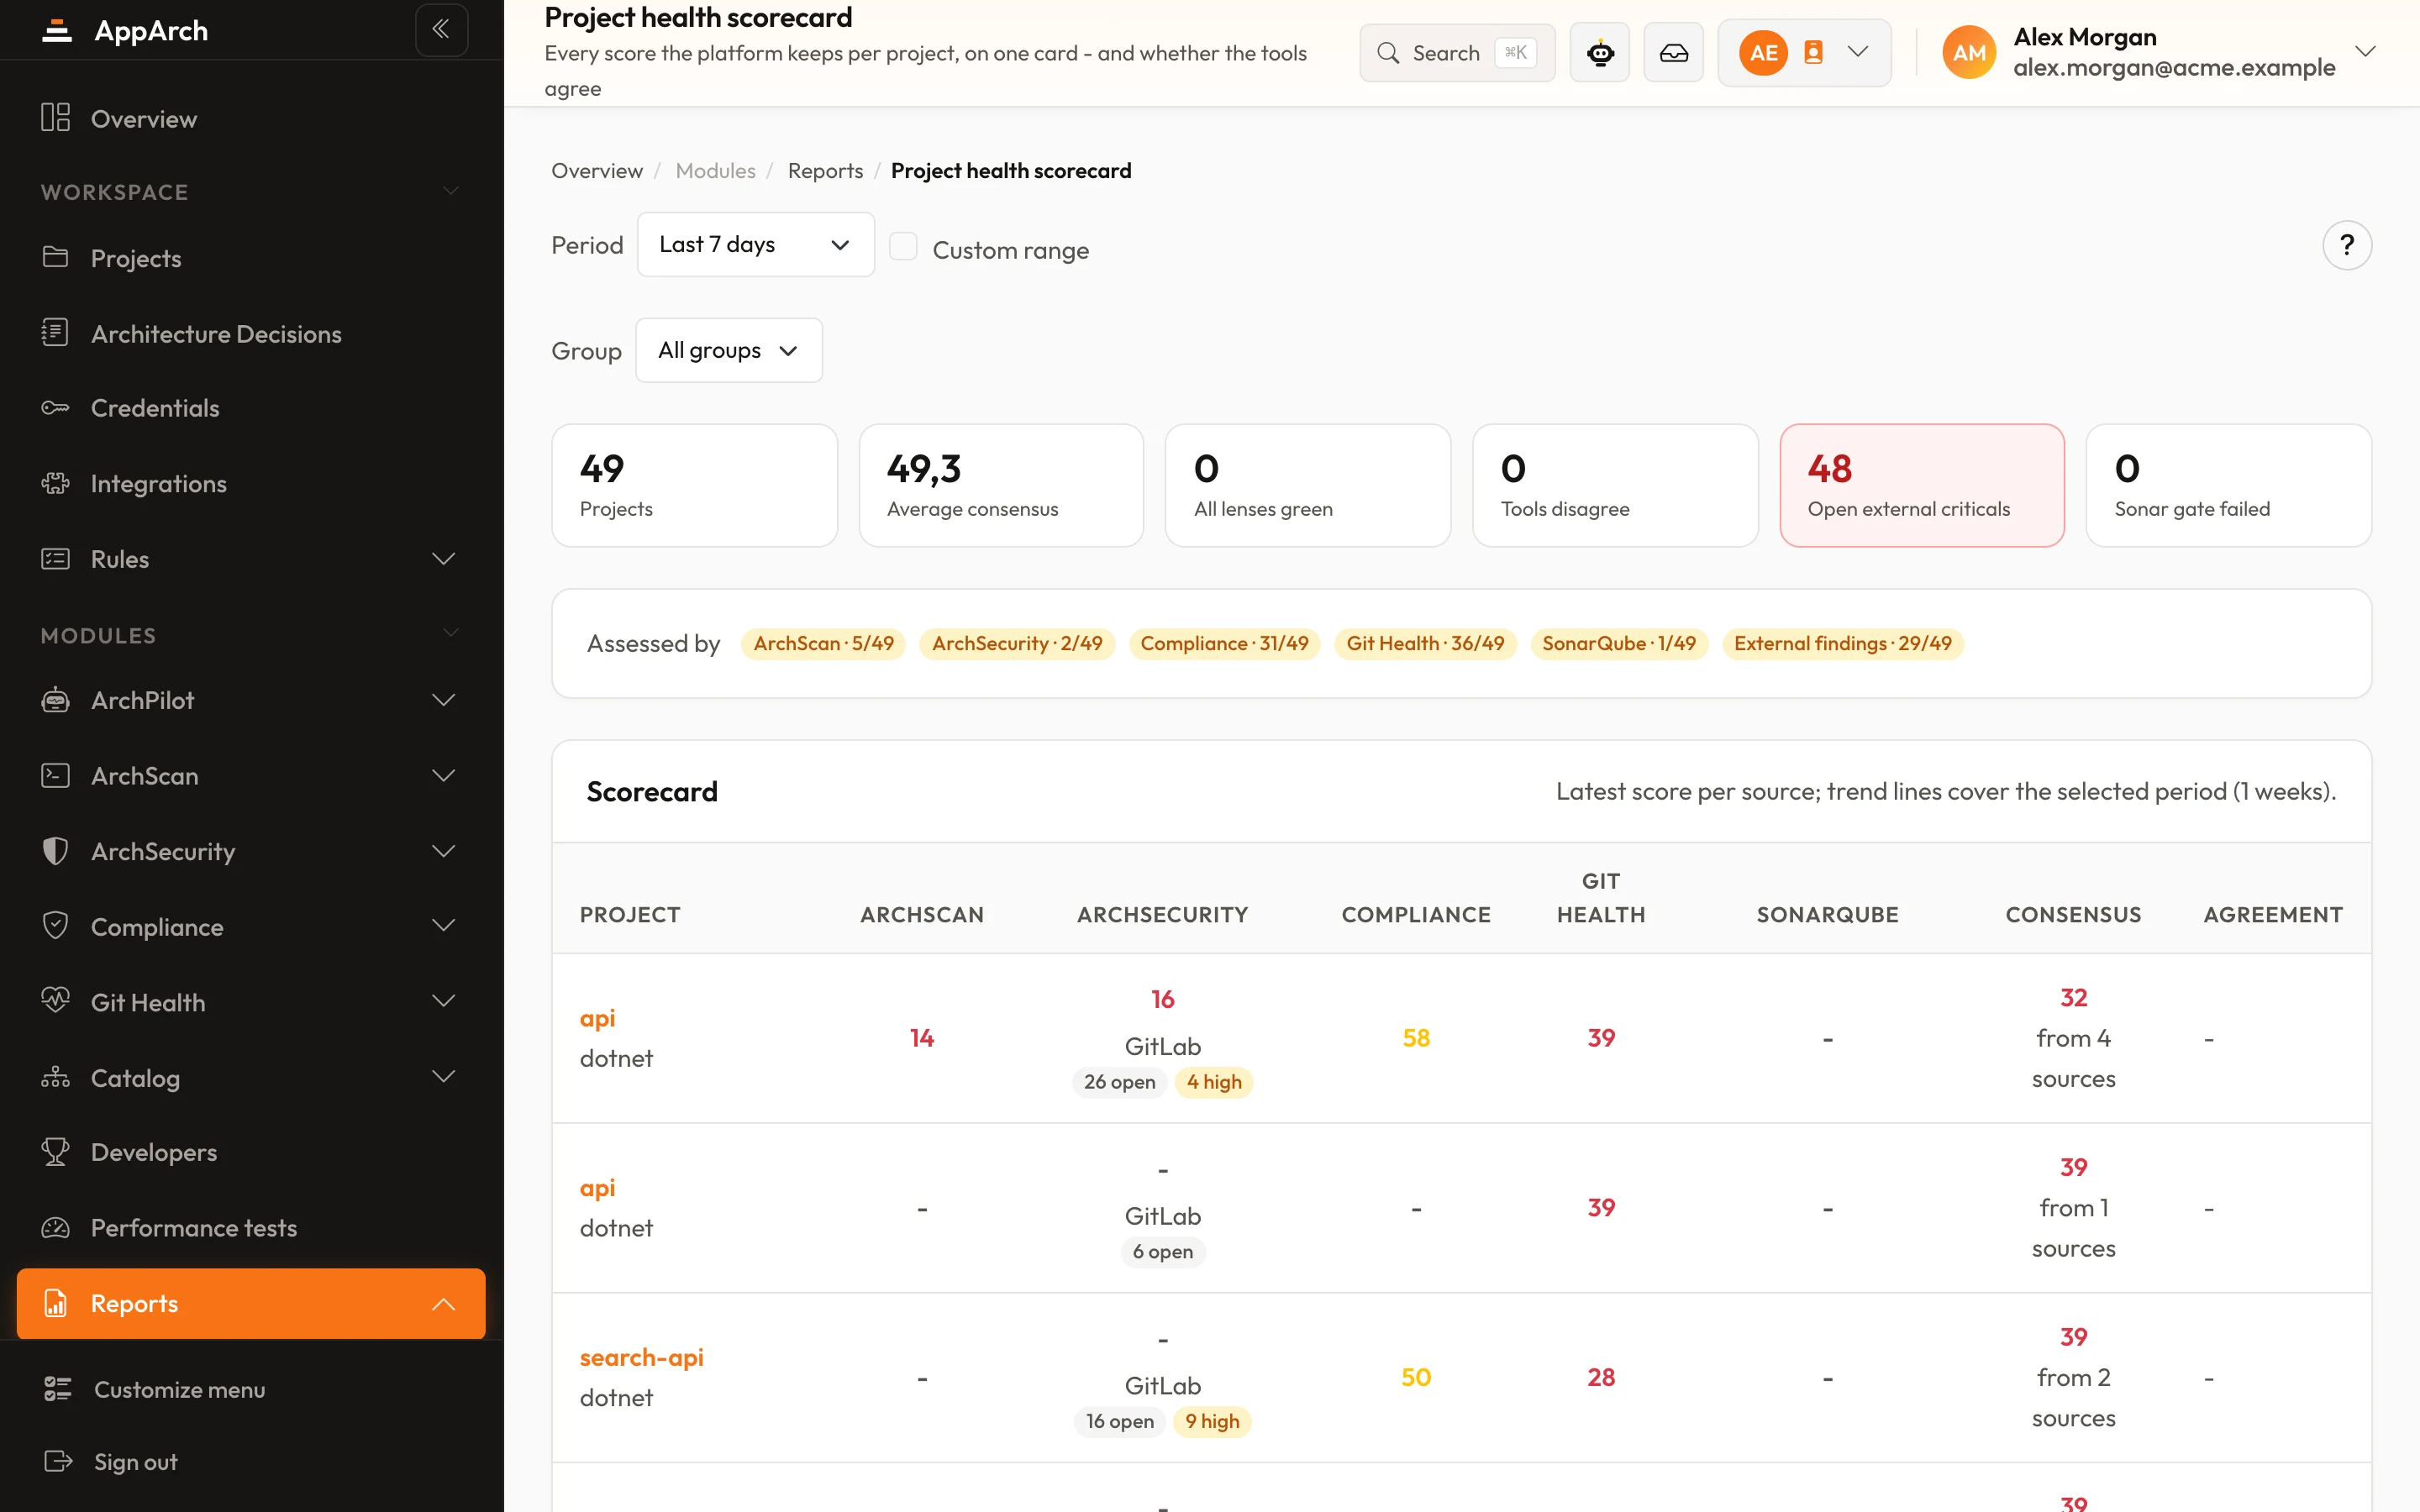
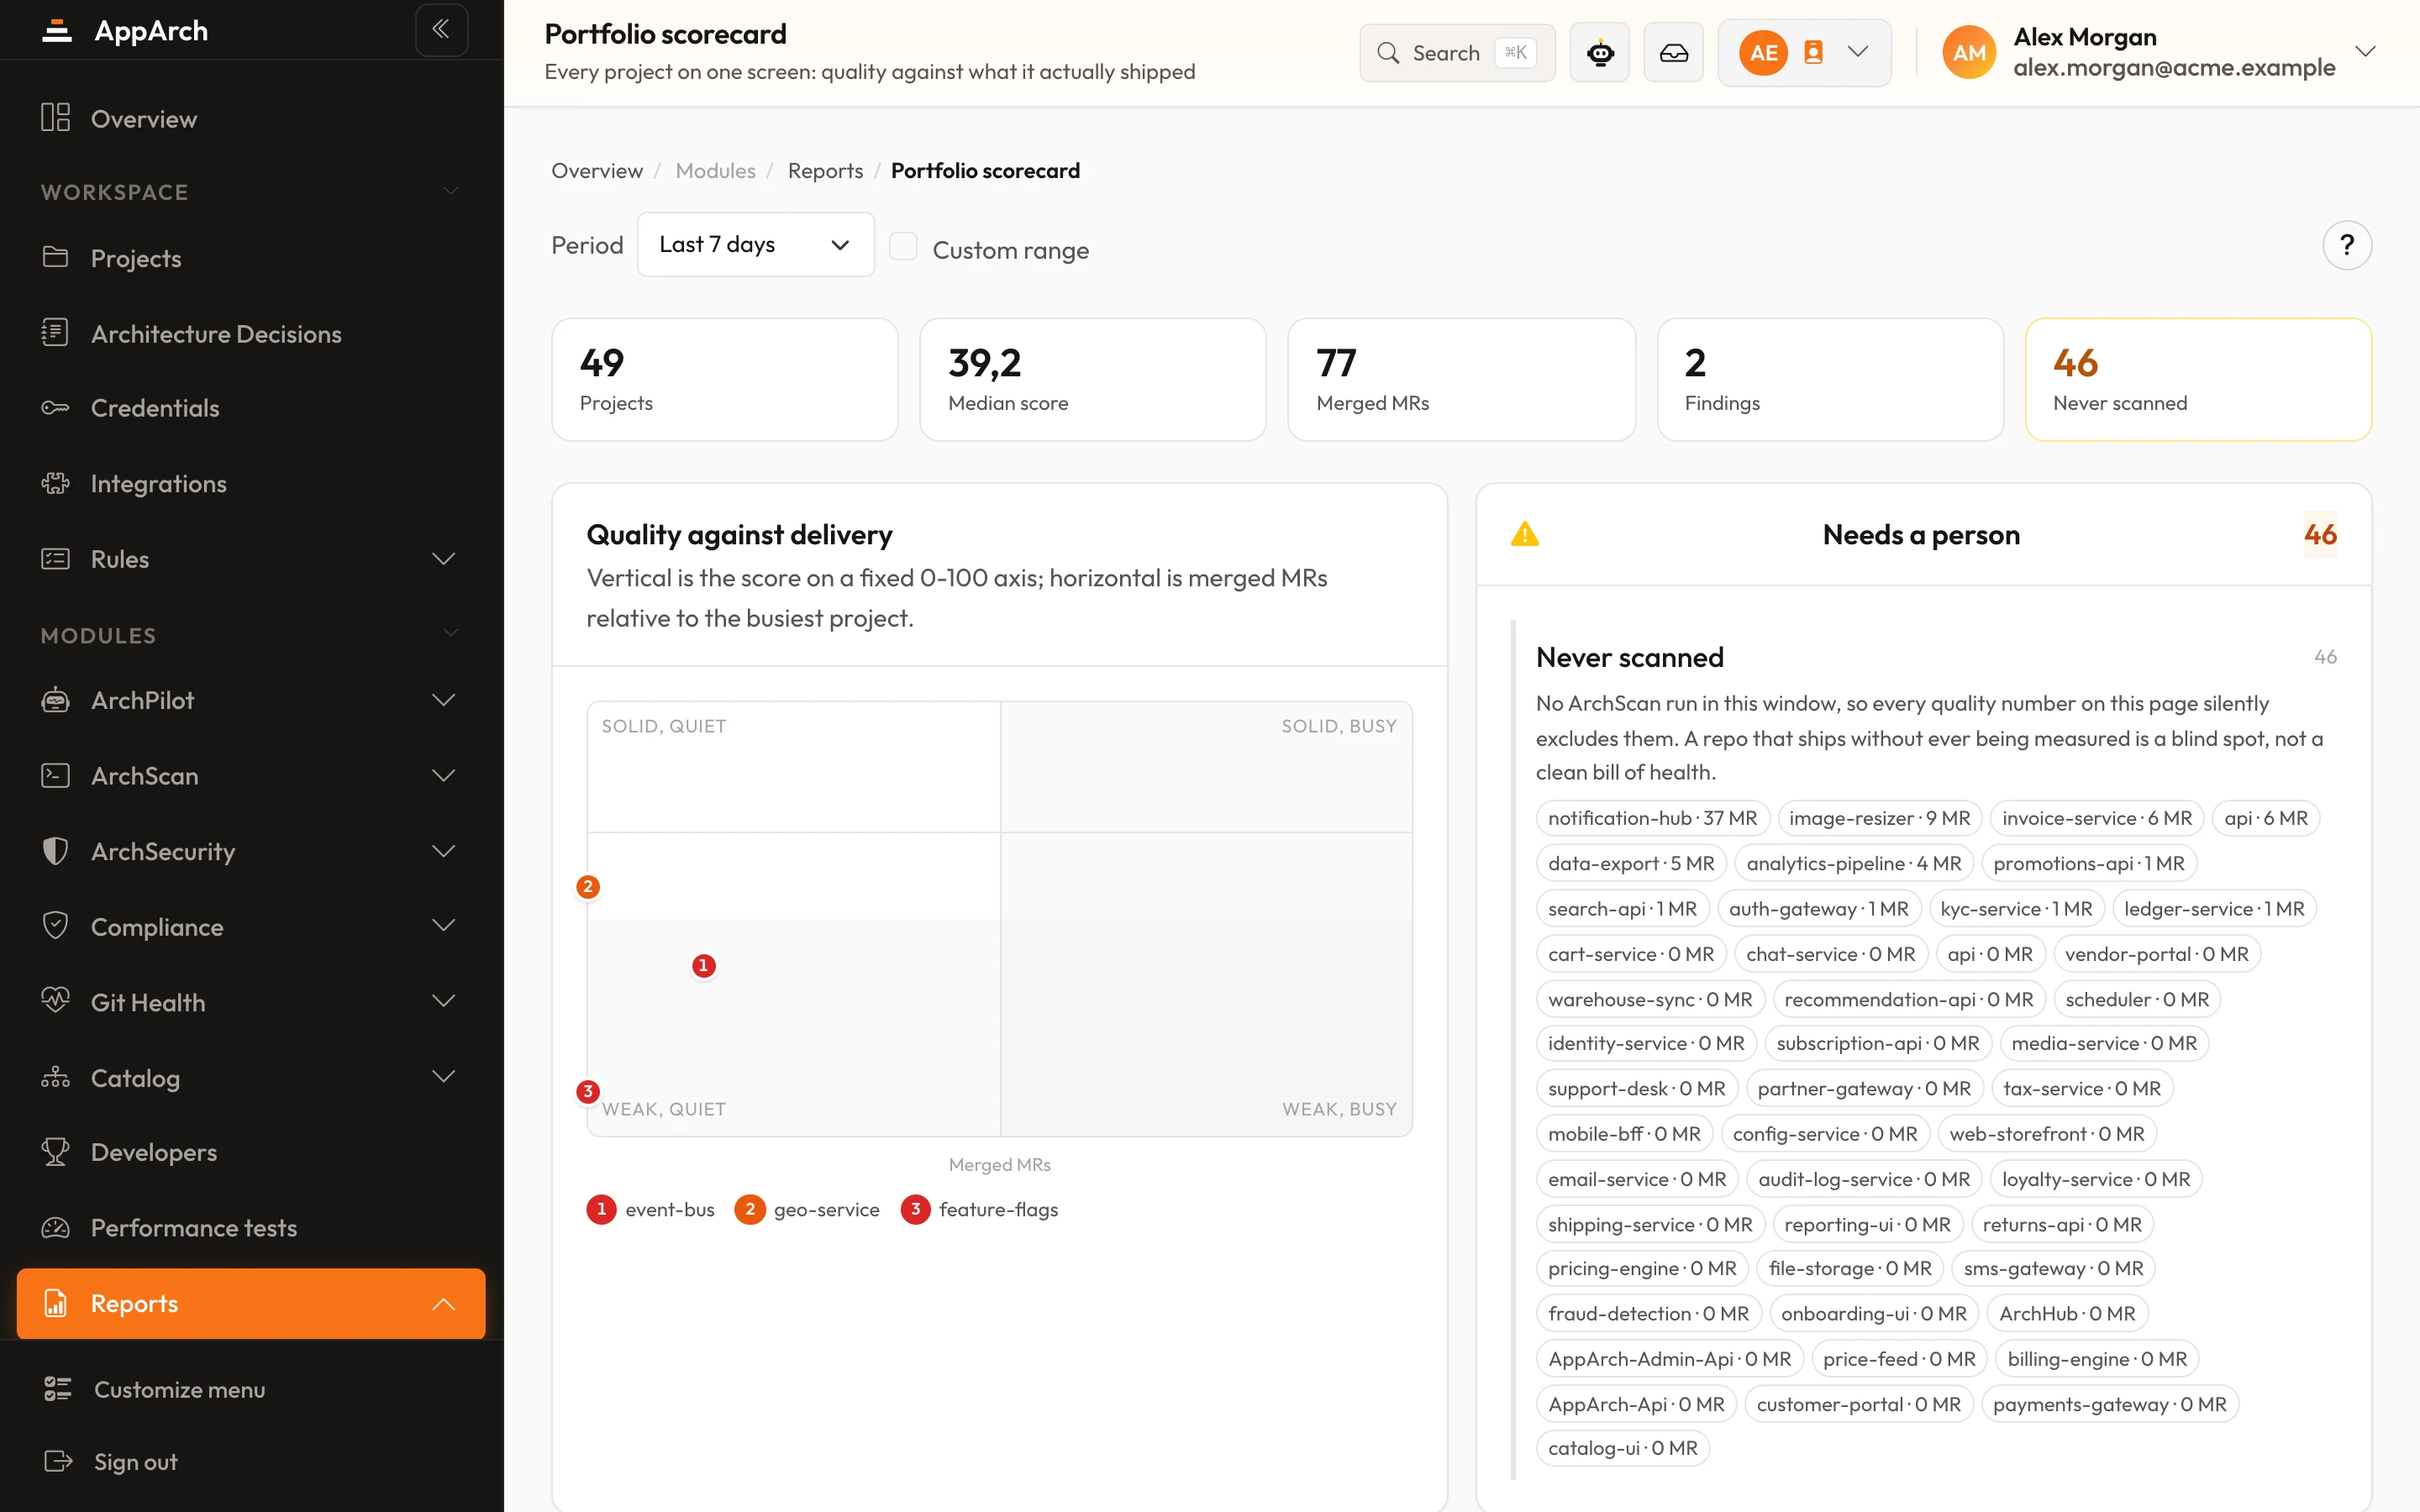
Détectez les vulnérabilités avant leur mise en production
L'analyse s'exécute dans votre propre pipeline CI ; le code ne quitte jamais votre infrastructure.