Анализ идёт в вашем CI, на вашей инфраструктуре; код никуда не уходит. Подключаются Argo CD, Flux и Kubernetes, какая версия где крутится - в каталоге, и air-gapped установка тоже возможна.
Шесть ситуаций, которые снова и снова возникают в этой роли, и что AppArch делает с каждой из них.
01
Каждый новый инструмент ещё немного ломает пайплайн
Каждый сканер требует свой агент, свой сервер или Docker-in-Docker, и каждый добавляет к сборке минуты и новые способы упасть.
Что делает AppArch
AppArch - это один готовый job: сниппеты для GitHub Actions, GitLab CI, Bitbucket Pipelines и Azure Pipelines и обычный docker run для Jenkins и всего остального. Без Docker-in-Docker, без агента, без дополнительного сервера.
Каждый новый инструмент начинается с анкеты безопасности, и первый вопрос всегда один: покидает ли наш исходный код периметр?
Что делает AppArch
Ответ: нет. Анализ выполняется на вашем раннере, в панель уходят только находки, а сама панель тоже стоит на ваших серверах. Изолированная (air-gapped) установка ничем не отличается.
Ночь инцидента. Ответ раскидан по трём кластерам, двум дашбордам и ветке в Slack с прошлого вторника.
Что делает AppArch
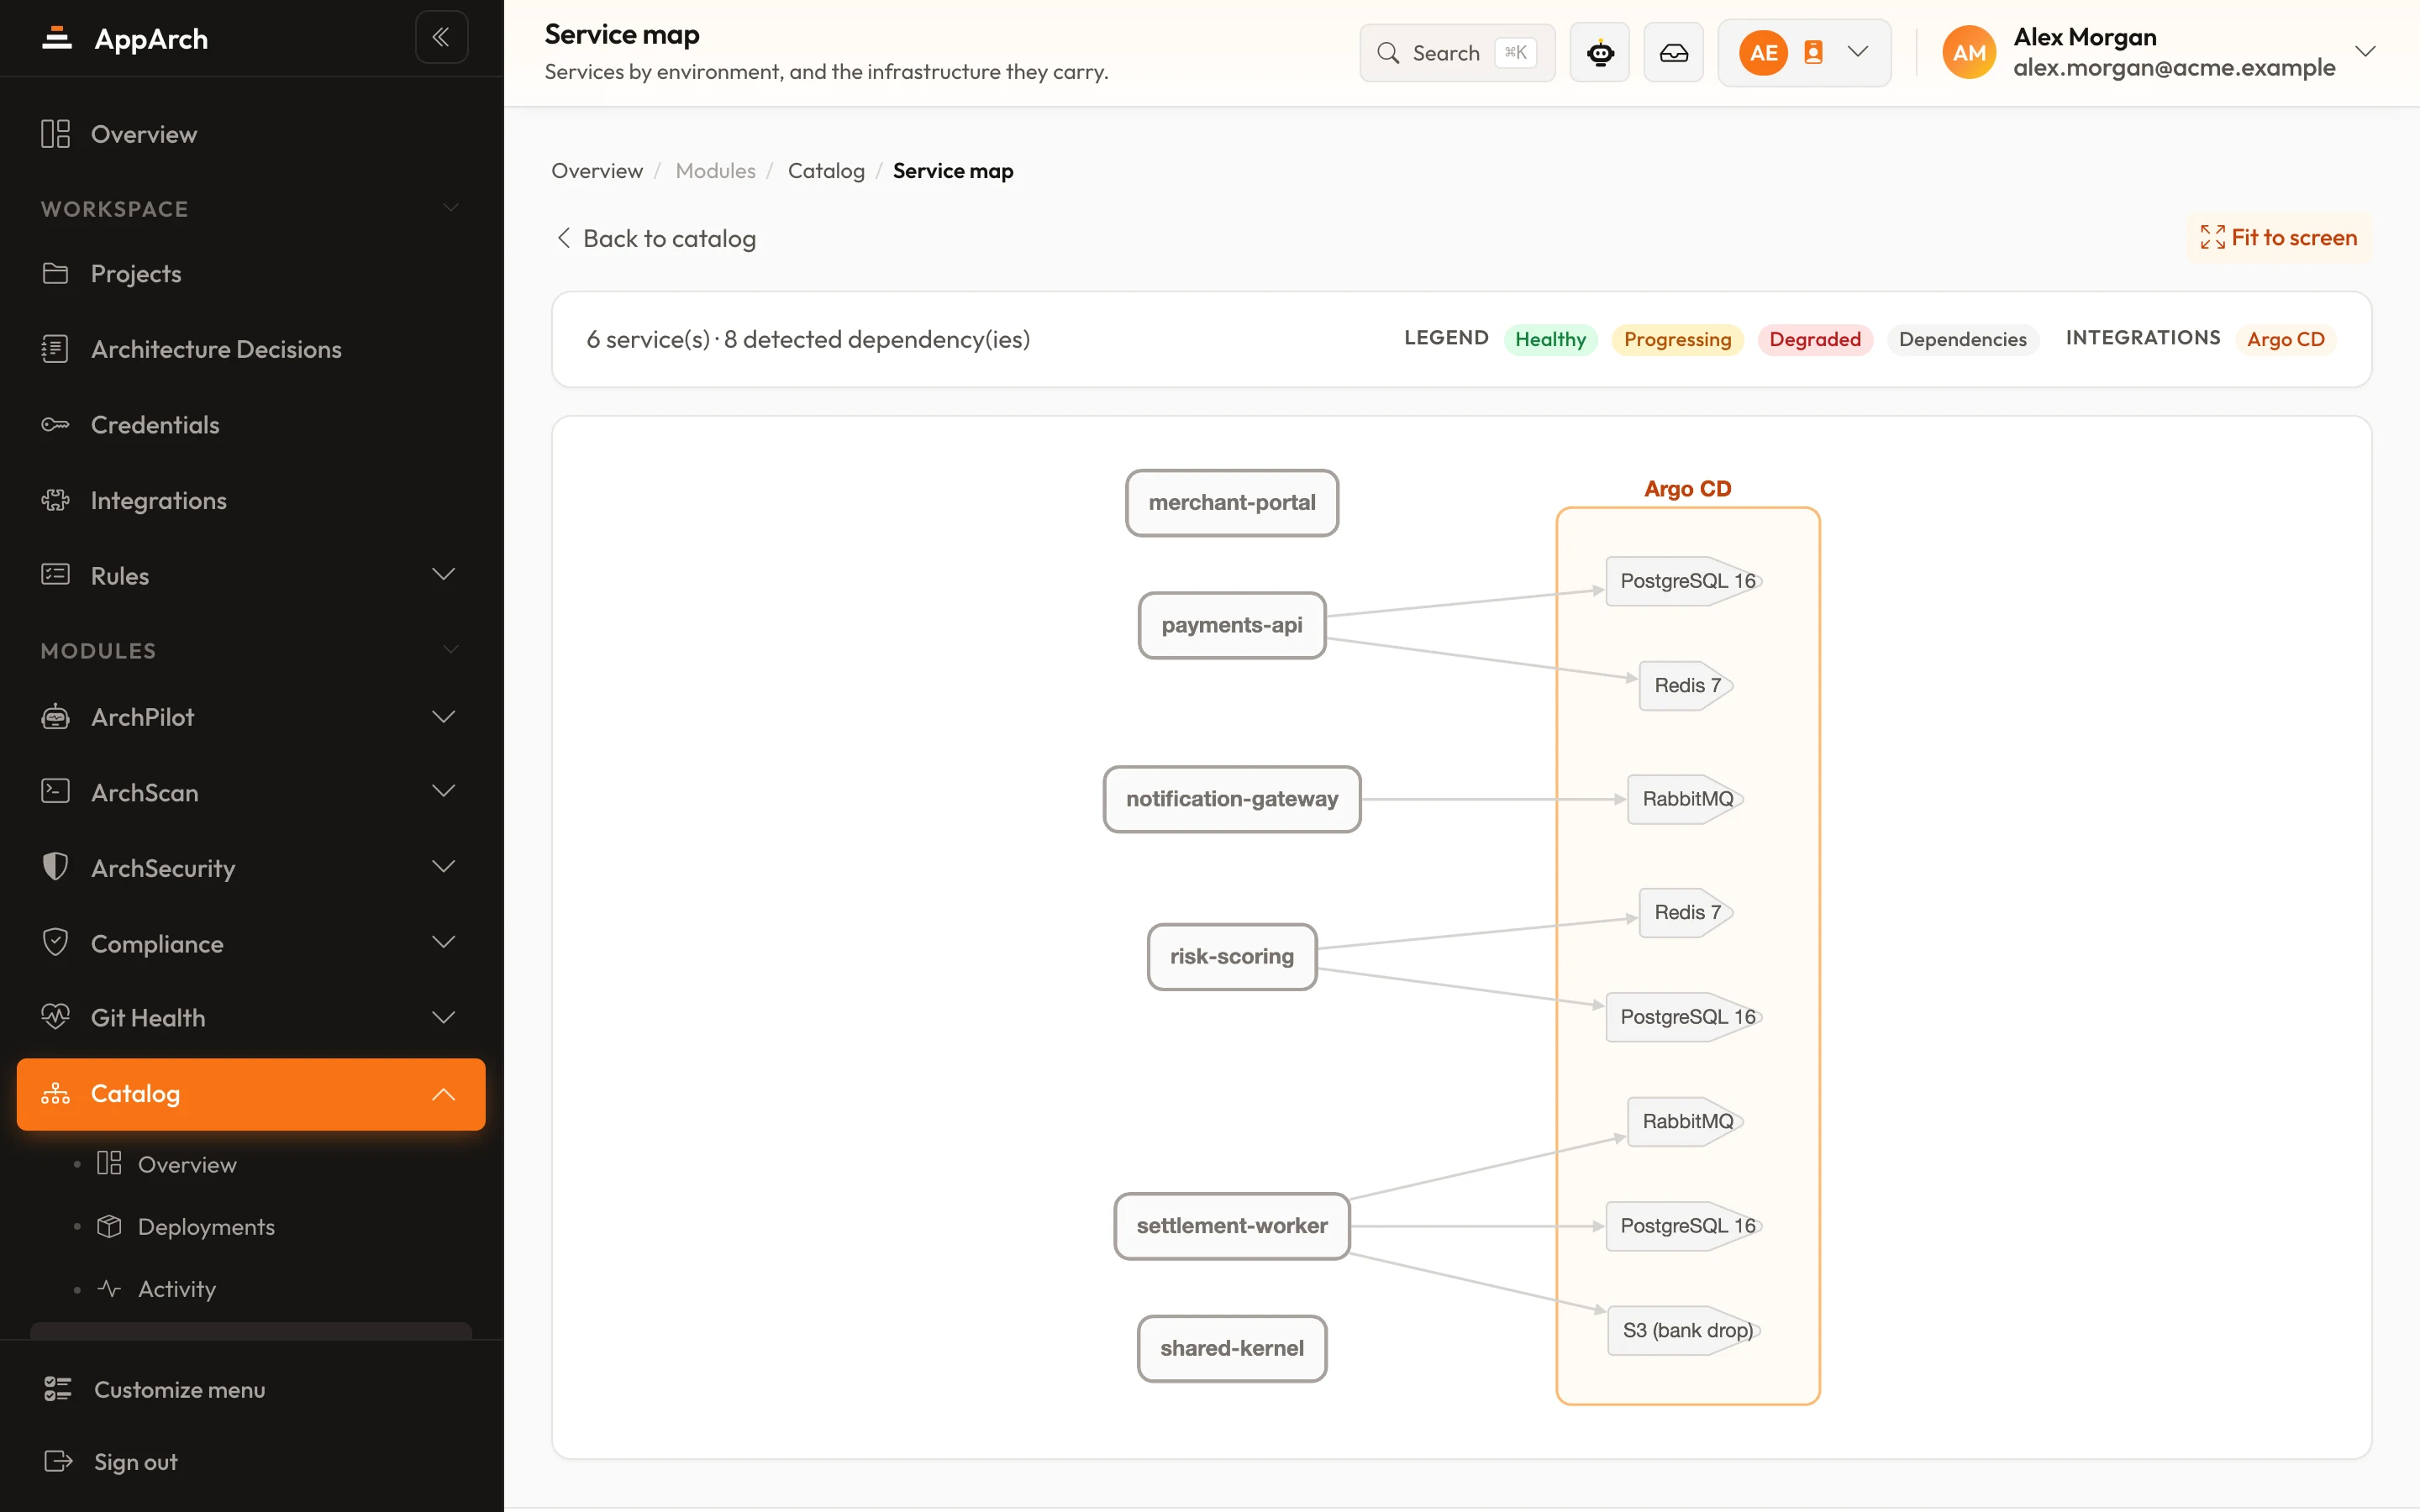
С подключёнными Argo CD, Flux или Kubernetes каталог сервисов знает, где и в какой версии работает каждый сервис. Один экран вместо поиска по истории Slack.
Находки безопасности живут в трёх разных инструментах
Статический анализ в одном месте, SonarQube в другом, сканер зависимостей в третьем. Весь список не видит никто, поэтому и отвечает за него никто.
Что делает AppArch
ArchSecurity показывает собственные находки AppArch рядом с находками SonarQube и сканов безопасности GitLab, каждую с меткой источника, и сверяет ваши зависимости с известными CVE.
В марте кто-то отключил защиту ветки ради хотфикса. Обратно её никто не включил, и никто этого не заметил.
Что делает AppArch
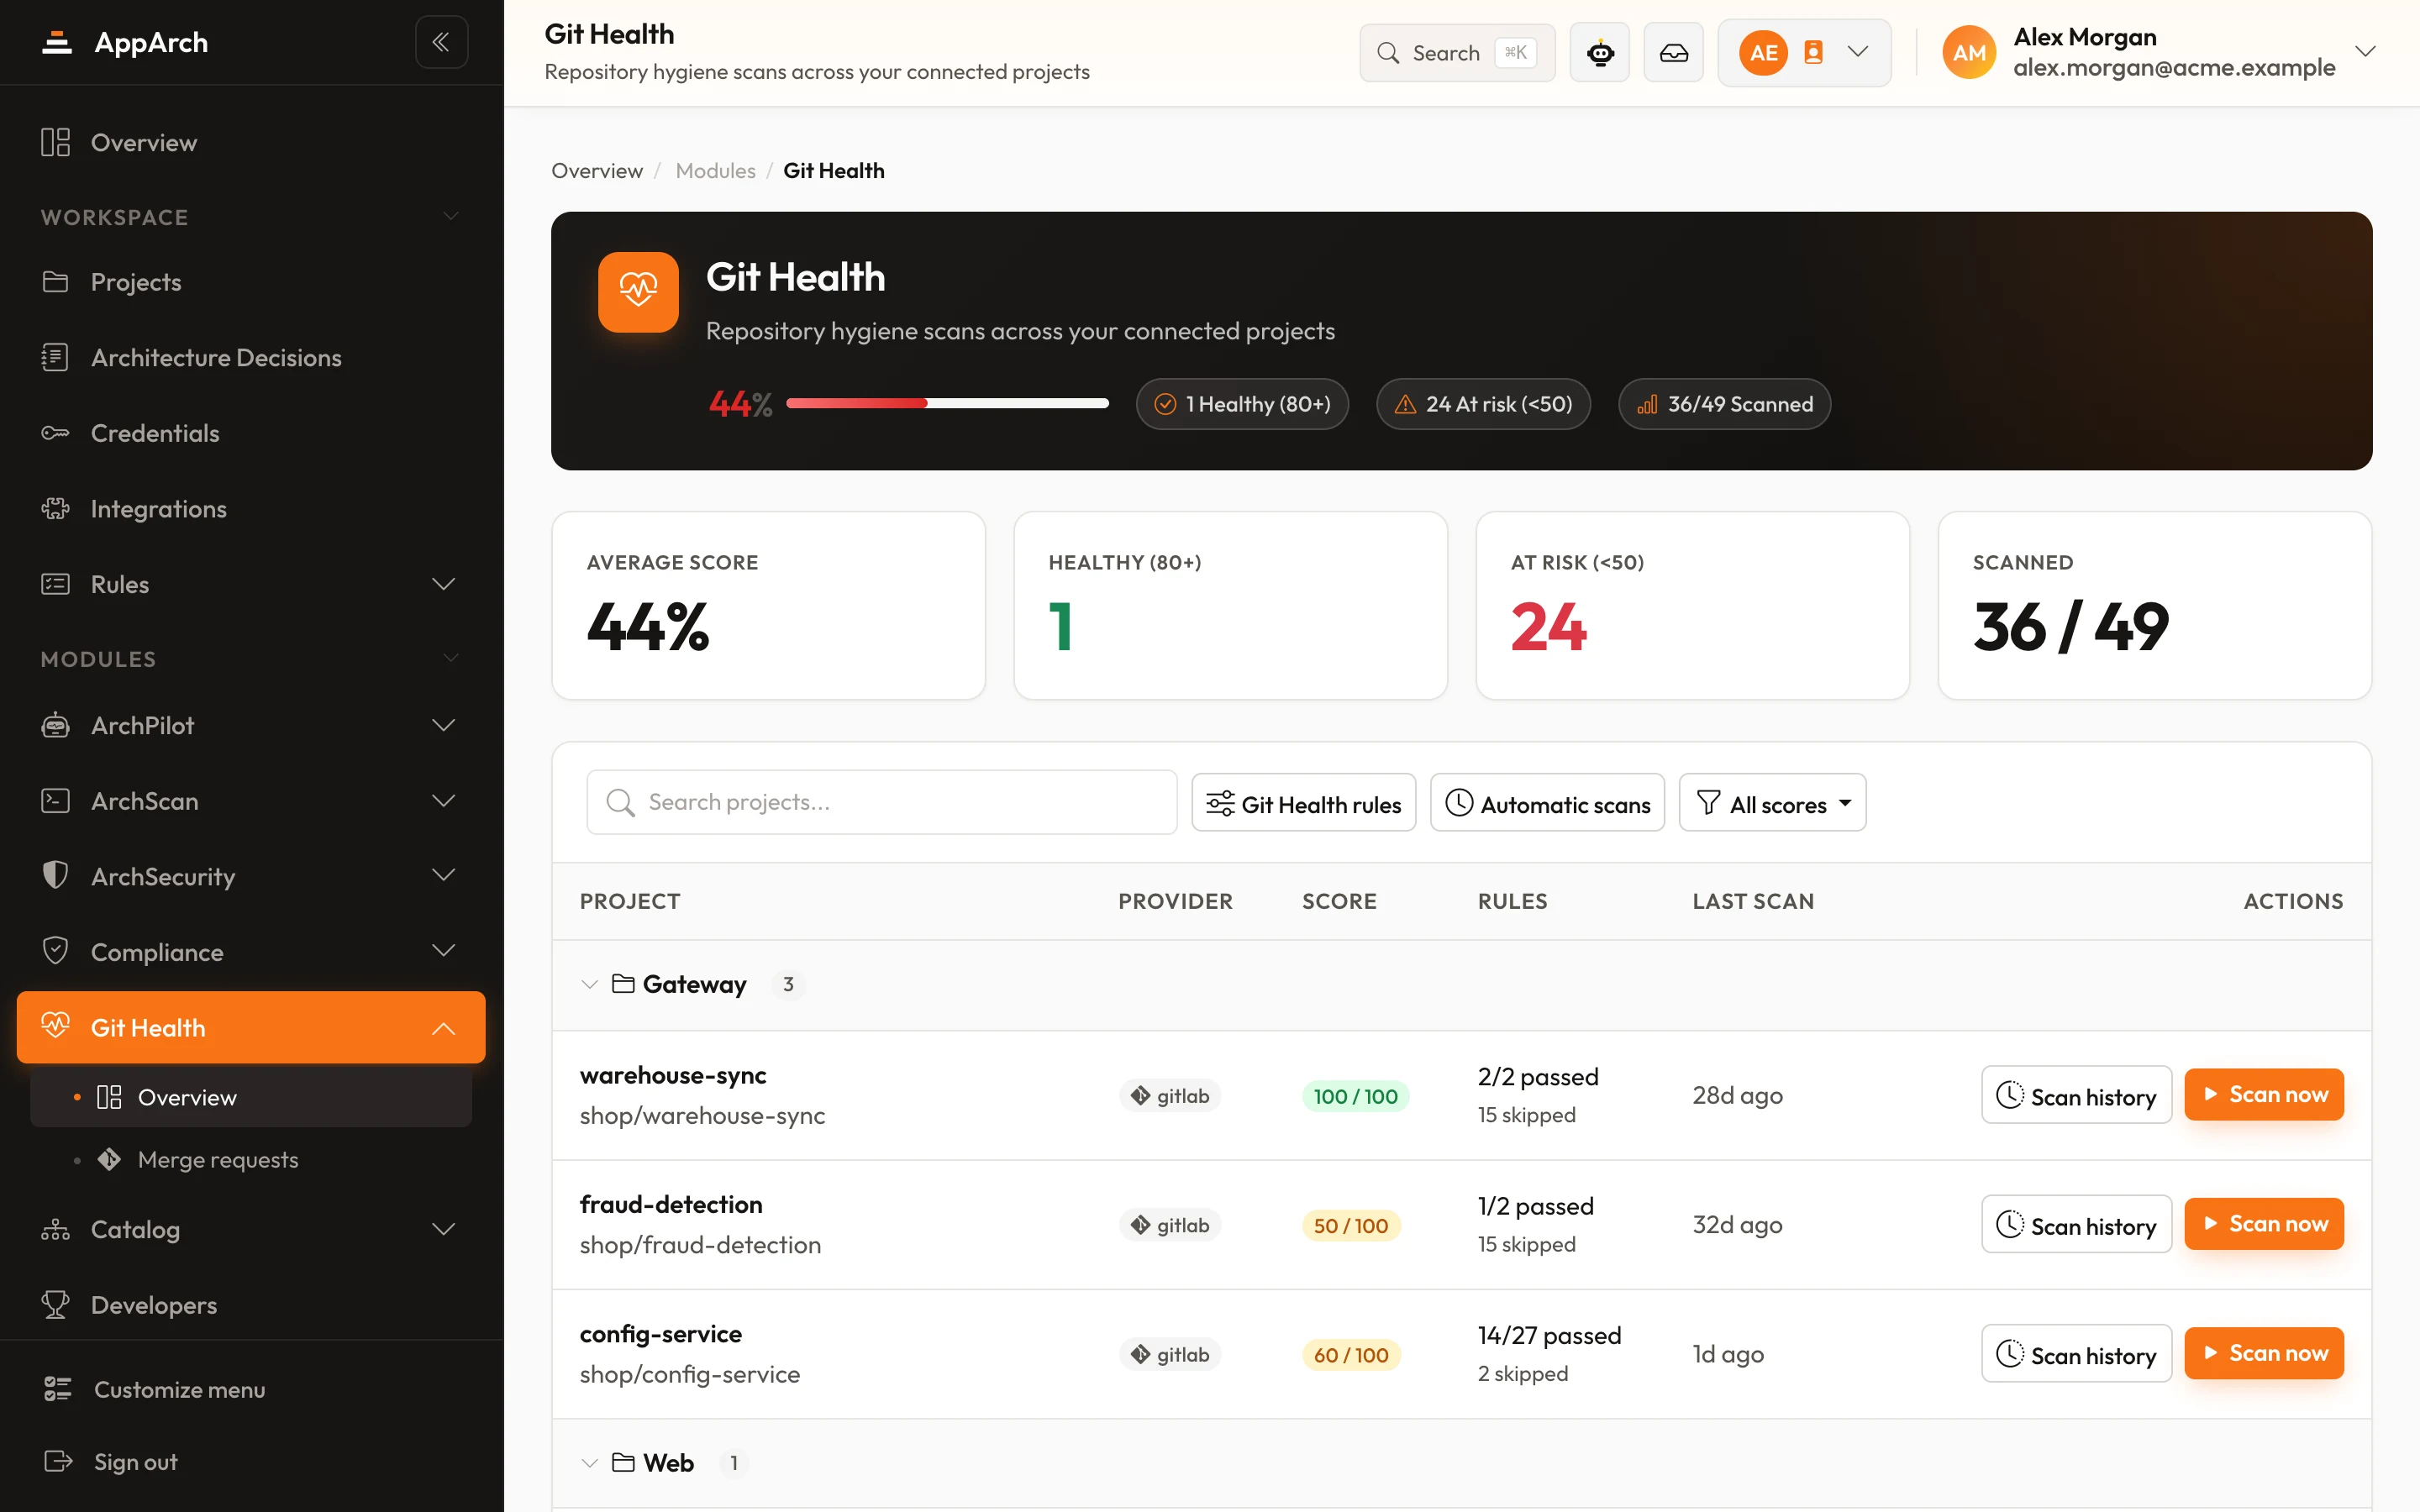
Git Health проверяет каждый репозиторий по 29 правилм: защищённая ветка по умолчанию, запрет force push, обязательные апрувы, поиск секретов и SAST в CI, случайно закоммиченные файлы с секретами. Дрейф виден как красная строка, а не как инцидент.
Мониторинг знает, что что-то сломалось; пайплайн знает, что выкатили. Доля неудачных изменений в итоге оказывается догадкой на слайде.
Что делает AppArch
Подключите Dynatrace, New Relic или Percona PMM, и записи об инцидентах встанут рядом с записями о деплоях. Доля неудачных изменений и время восстановления вычисляются по ним, а не оцениваются.
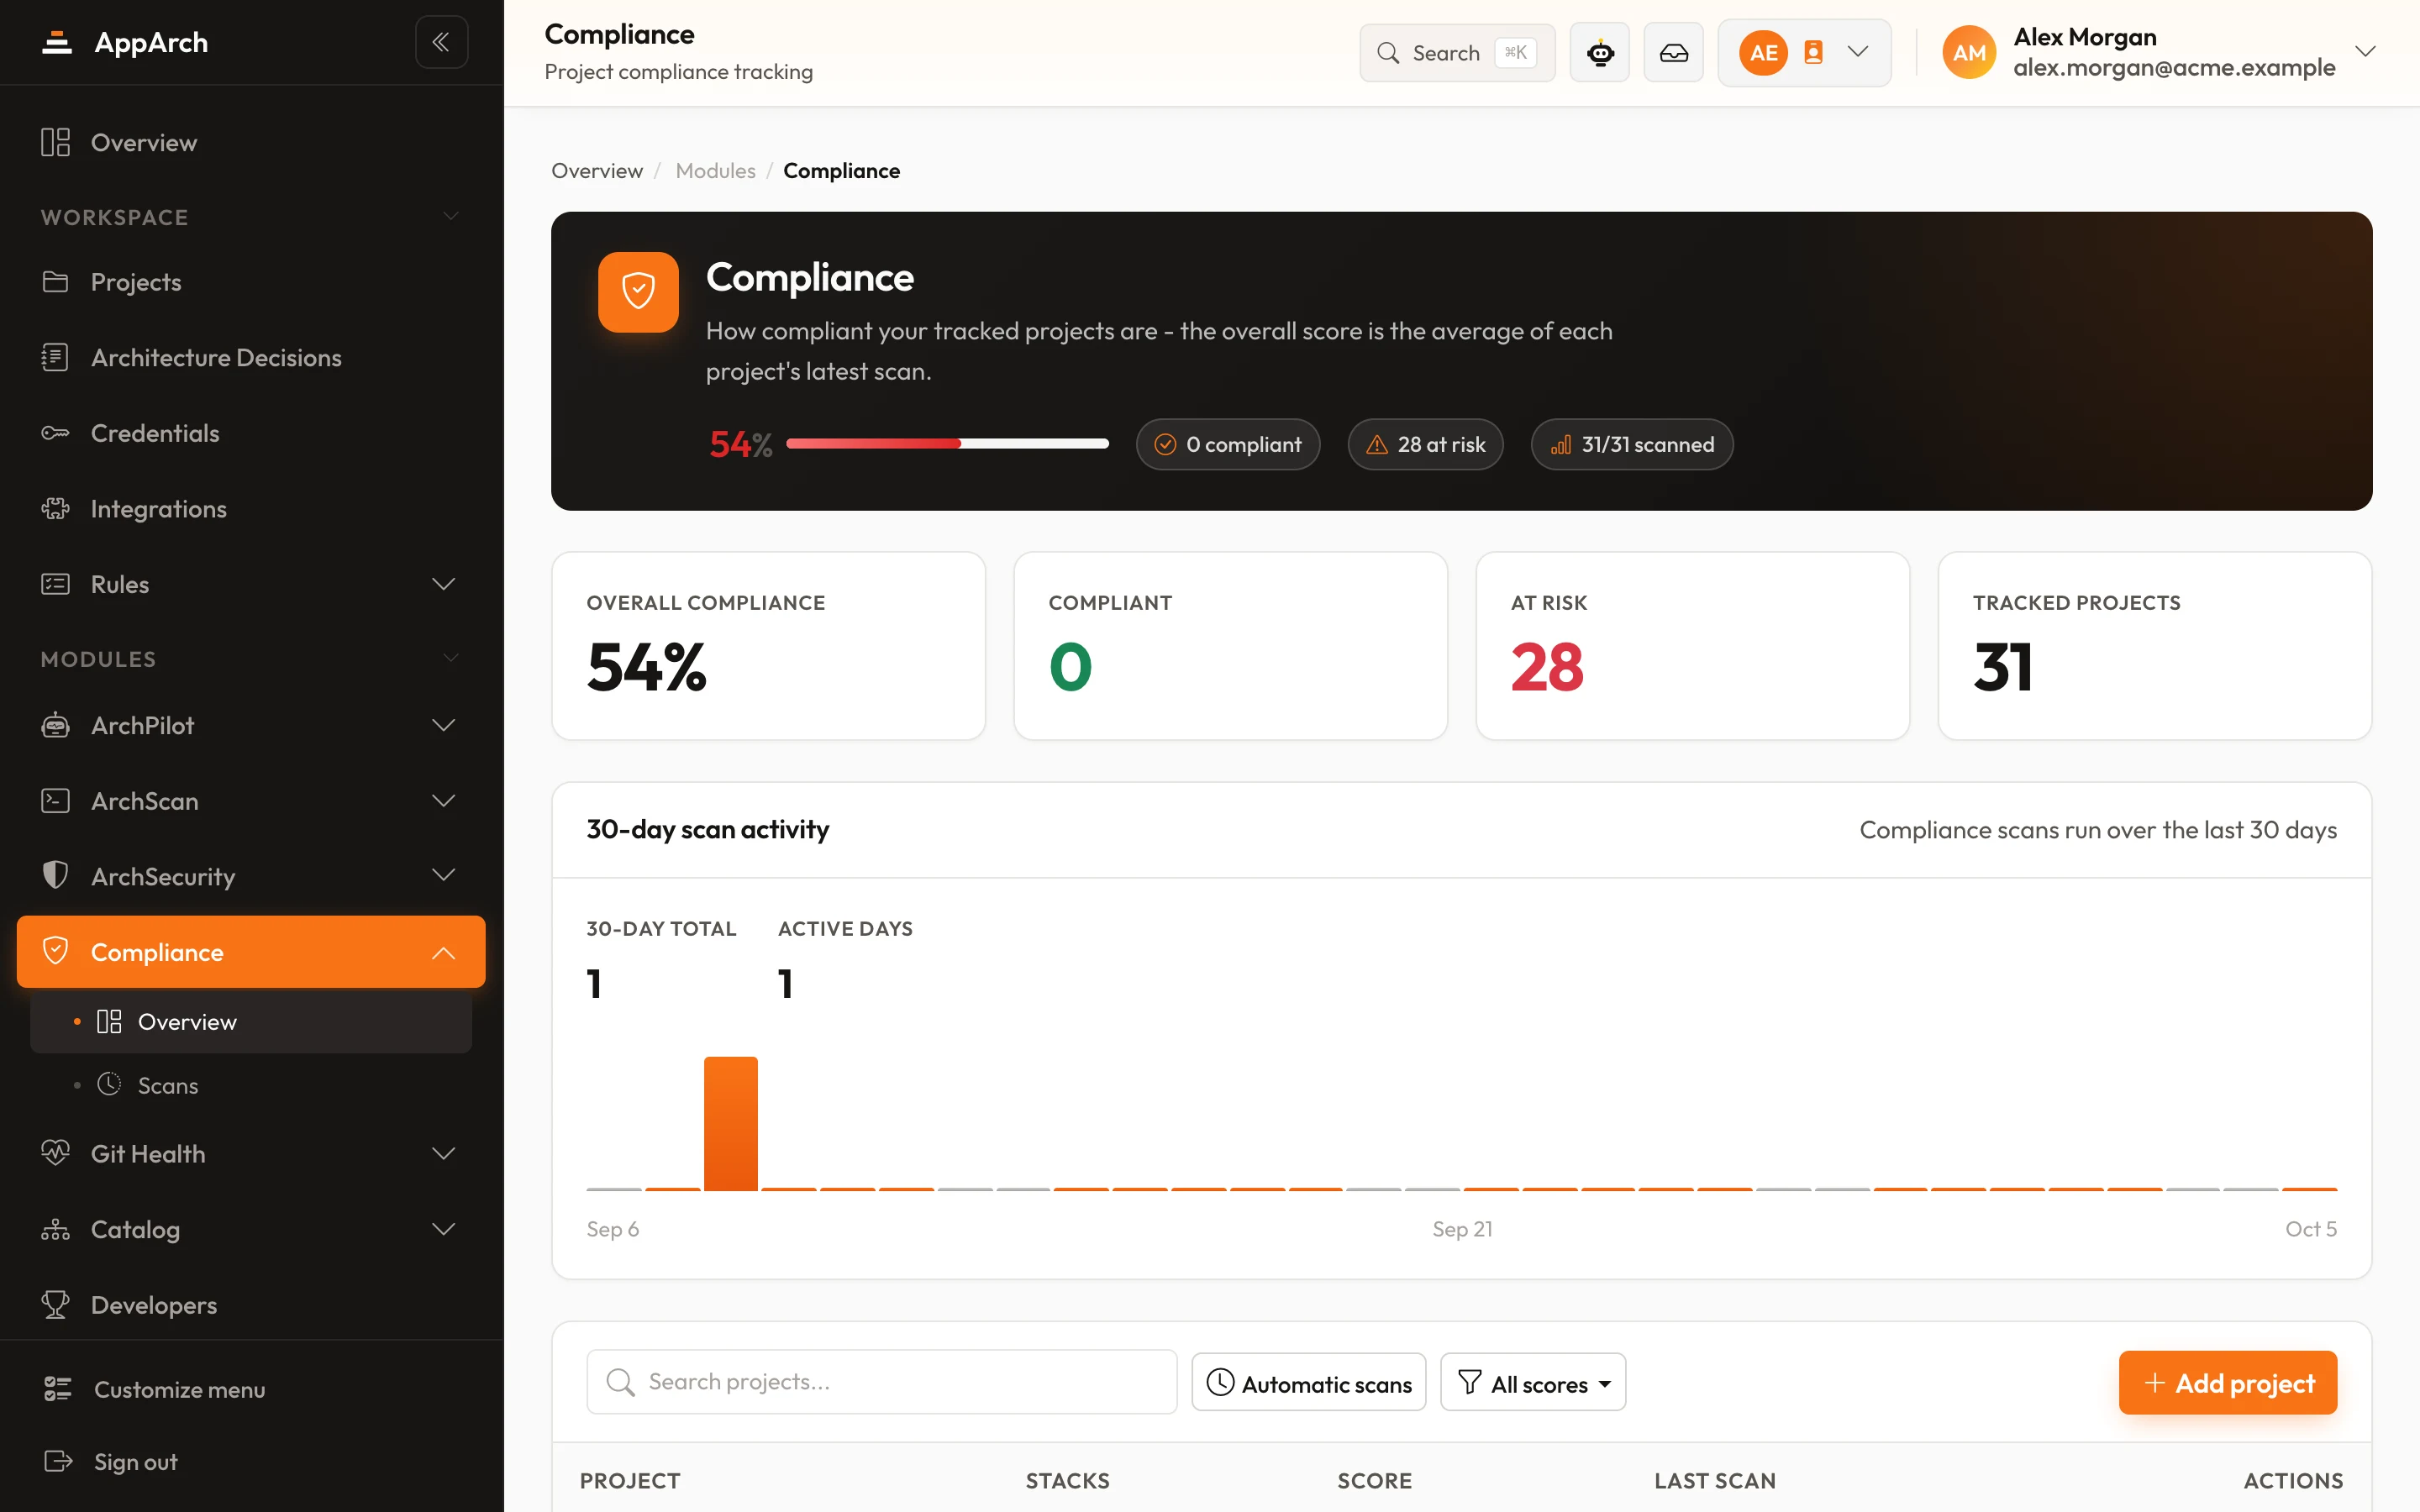
Здоровье GitГигиена репозиториев по проектам: защита веток и правила слияния, с оценкой и группировкой.СоответствиеНасколько соответствует требованиям каждый отслеживаемый проект, число проектов под риском и 30 дней сканирований.Карта сервисовСервисы по окружениям и инфраструктура, от которой они зависят, найденные по развёртываниям.
Мы используем cookie, чтобы улучшить ваш опыт, анализировать трафик и измерять эффективность нашей рекламы. Аналитические и рекламные cookie включаются только с вашего согласия. Политика конфиденциальности