Une étape dans la pipeline, une visibilité totale sur le tableau.
L'analyse tourne dans votre CI, sur votre infrastructure ; le code ne sort jamais. Argo CD, Flux et Kubernetes se branchent, quelle version tourne où figure au catalogue, et l'installation air-gap est aussi possible.
Six situations qui reviennent sans cesse dans ce rôle, et ce qu'AppArch fait pour chacune.
01
Chaque nouvel outil abîme un peu plus la pipeline
Chaque scanner veut son agent, son serveur ou du Docker-in-Docker, et chacun ajoute des minutes et de nouvelles pannes au build.
Ce que fait AppArch
AppArch est un job prêt à l'emploi : des extraits pour GitHub Actions, GitLab CI, Bitbucket Pipelines et Azure Pipelines, et un simple docker run pour Jenkins et le reste. Pas de Docker-in-Docker, pas d'agent, pas de serveur en plus.
Chaque nouvel outil commence par un questionnaire de sécurité, et la première question est toujours la même : notre code source sort-il de l'entreprise ?
Ce que fait AppArch
La réponse est non. L'analyse tourne sur votre propre runner, seuls les constats partent vers le panneau, lui aussi hébergé chez vous. Une installation isolée (air-gapped) est le même produit.
« Quelle version tourne en production en ce moment ? »
Nuit d'incident. La réponse est éparpillée entre trois clusters, deux tableaux de bord et un fil Slack de mardi dernier.
Ce que fait AppArch
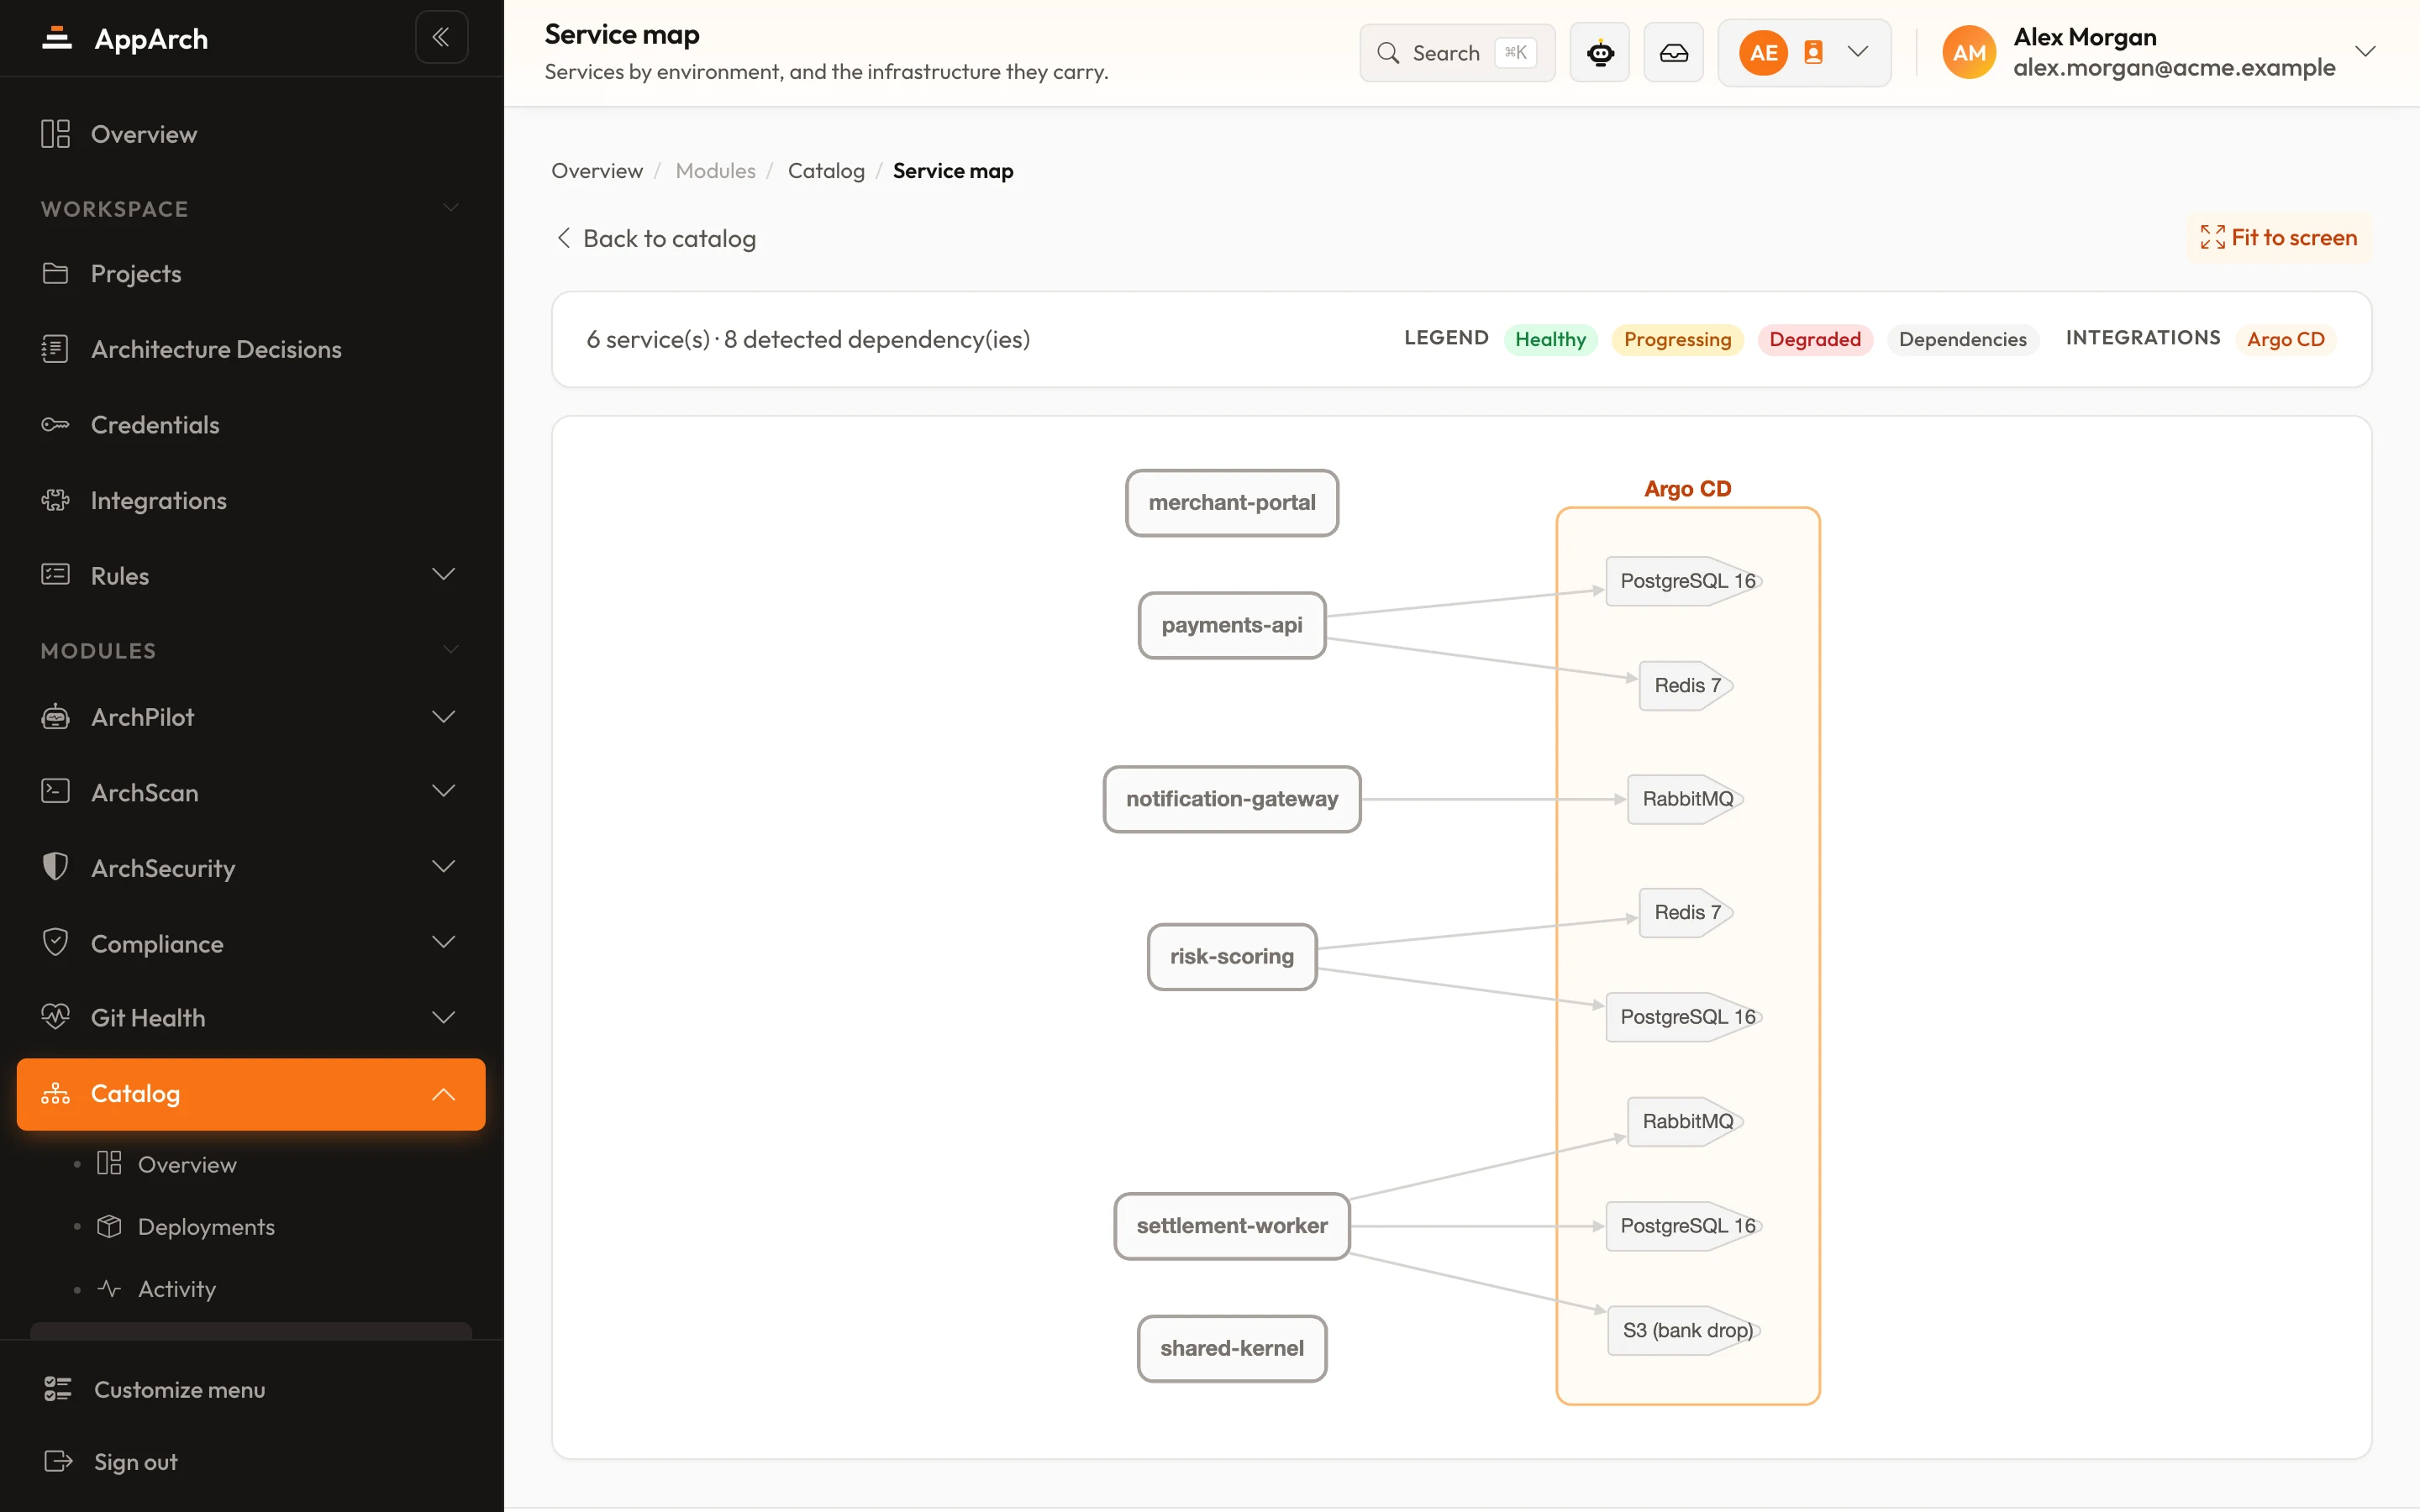
Avec Argo CD, Flux ou Kubernetes connecté, le catalogue sait où tourne chaque service et dans quelle version. Un seul écran au lieu de fouiller l'historique Slack.
Les constats de sécurité vivent dans trois outils différents
L'analyse statique ici, SonarQube là, le scanner de dépendances ailleurs. Personne ne voit la liste complète, donc personne ne s'en charge.
Ce que fait AppArch
ArchSecurity affiche les constats d'AppArch à côté de ceux de SonarQube et des analyses de sécurité GitLab, chacun avec l'étiquette de sa source, et vérifie vos dépendances face aux CVE connues.
Quelqu'un a désactivé la protection de branche pour un correctif en mars. Personne ne l'a réactivée, et personne ne l'a remarqué.
Ce que fait AppArch
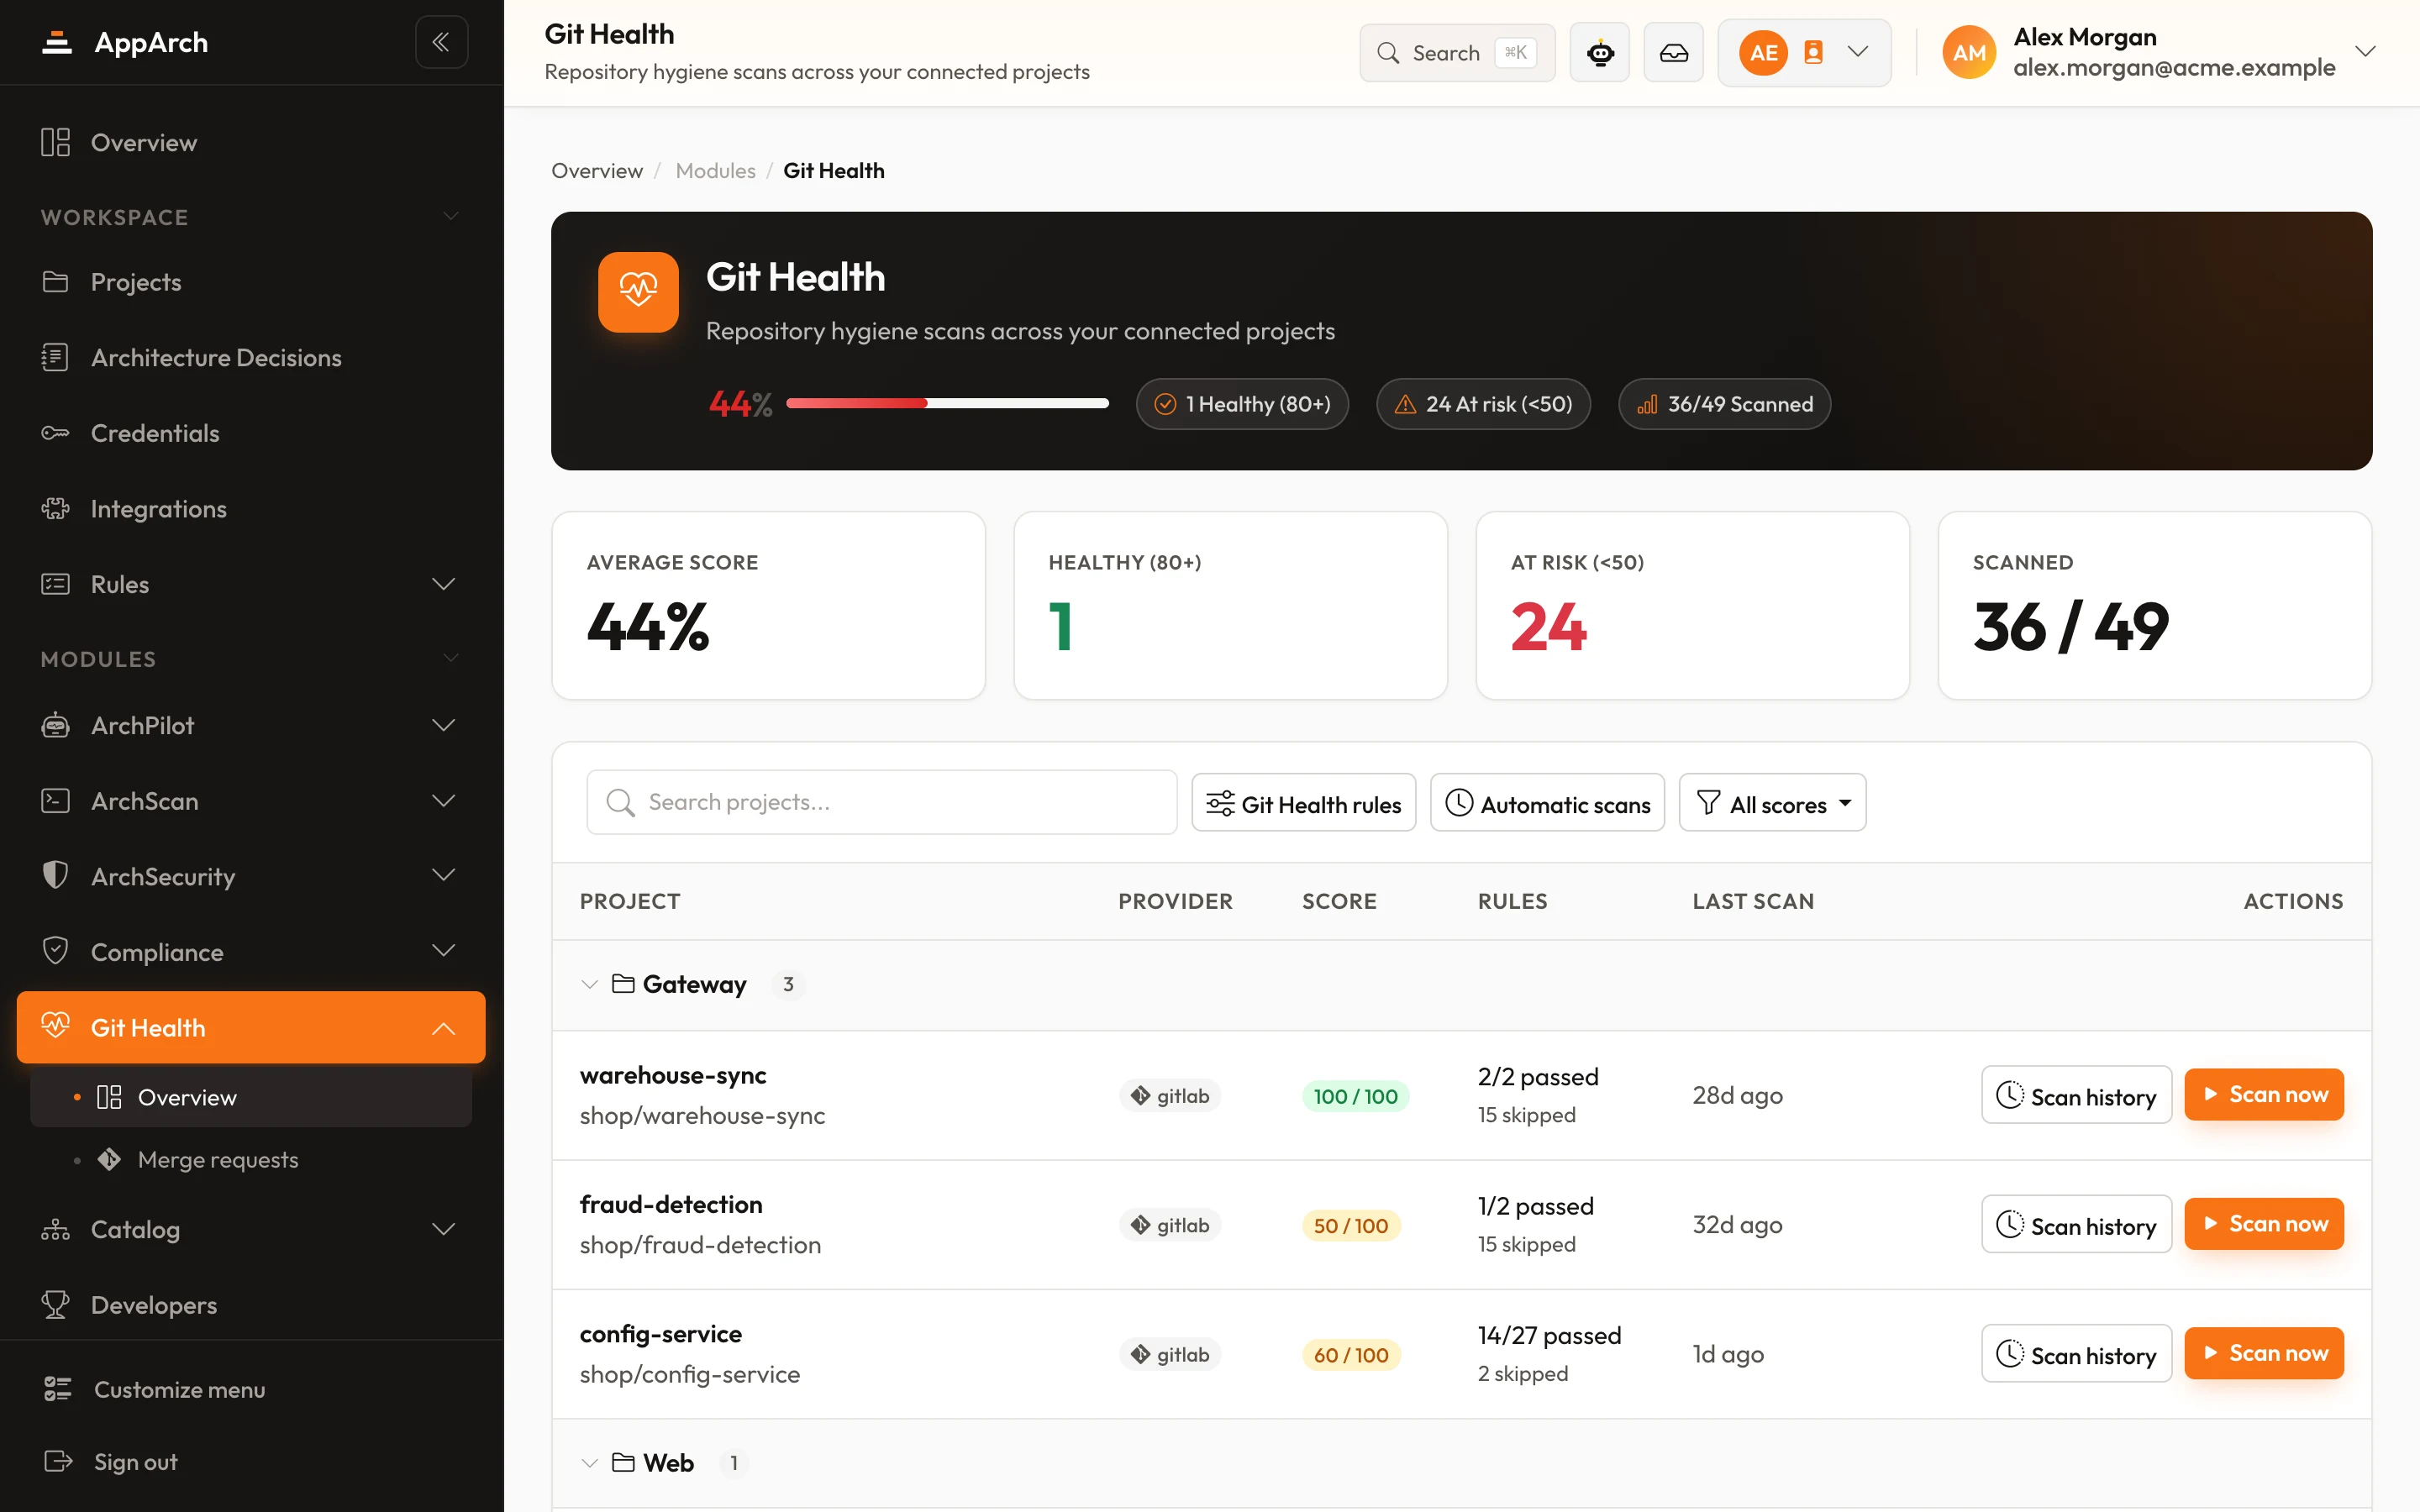
Git Health contrôle chaque dépôt selon 29 règles : branche par défaut protégée, force push désactivé, approbations obligatoires, détection de secrets et SAST dans la CI, fichiers secrets commités par erreur. La dérive apparaît comme une ligne rouge, pas comme un incident.
Incidents et déploiements vivent dans des mondes séparés
Le monitoring sait que quelque chose a cassé ; la pipeline sait ce qui a été livré. Le taux d'échec des changements finit en estimation sur une slide.
Ce que fait AppArch
Connectez Dynatrace, New Relic ou Percona PMM et les incidents se placent à côté des déploiements. Le taux d'échec des changements et le temps de rétablissement en sont calculés, pas estimés.
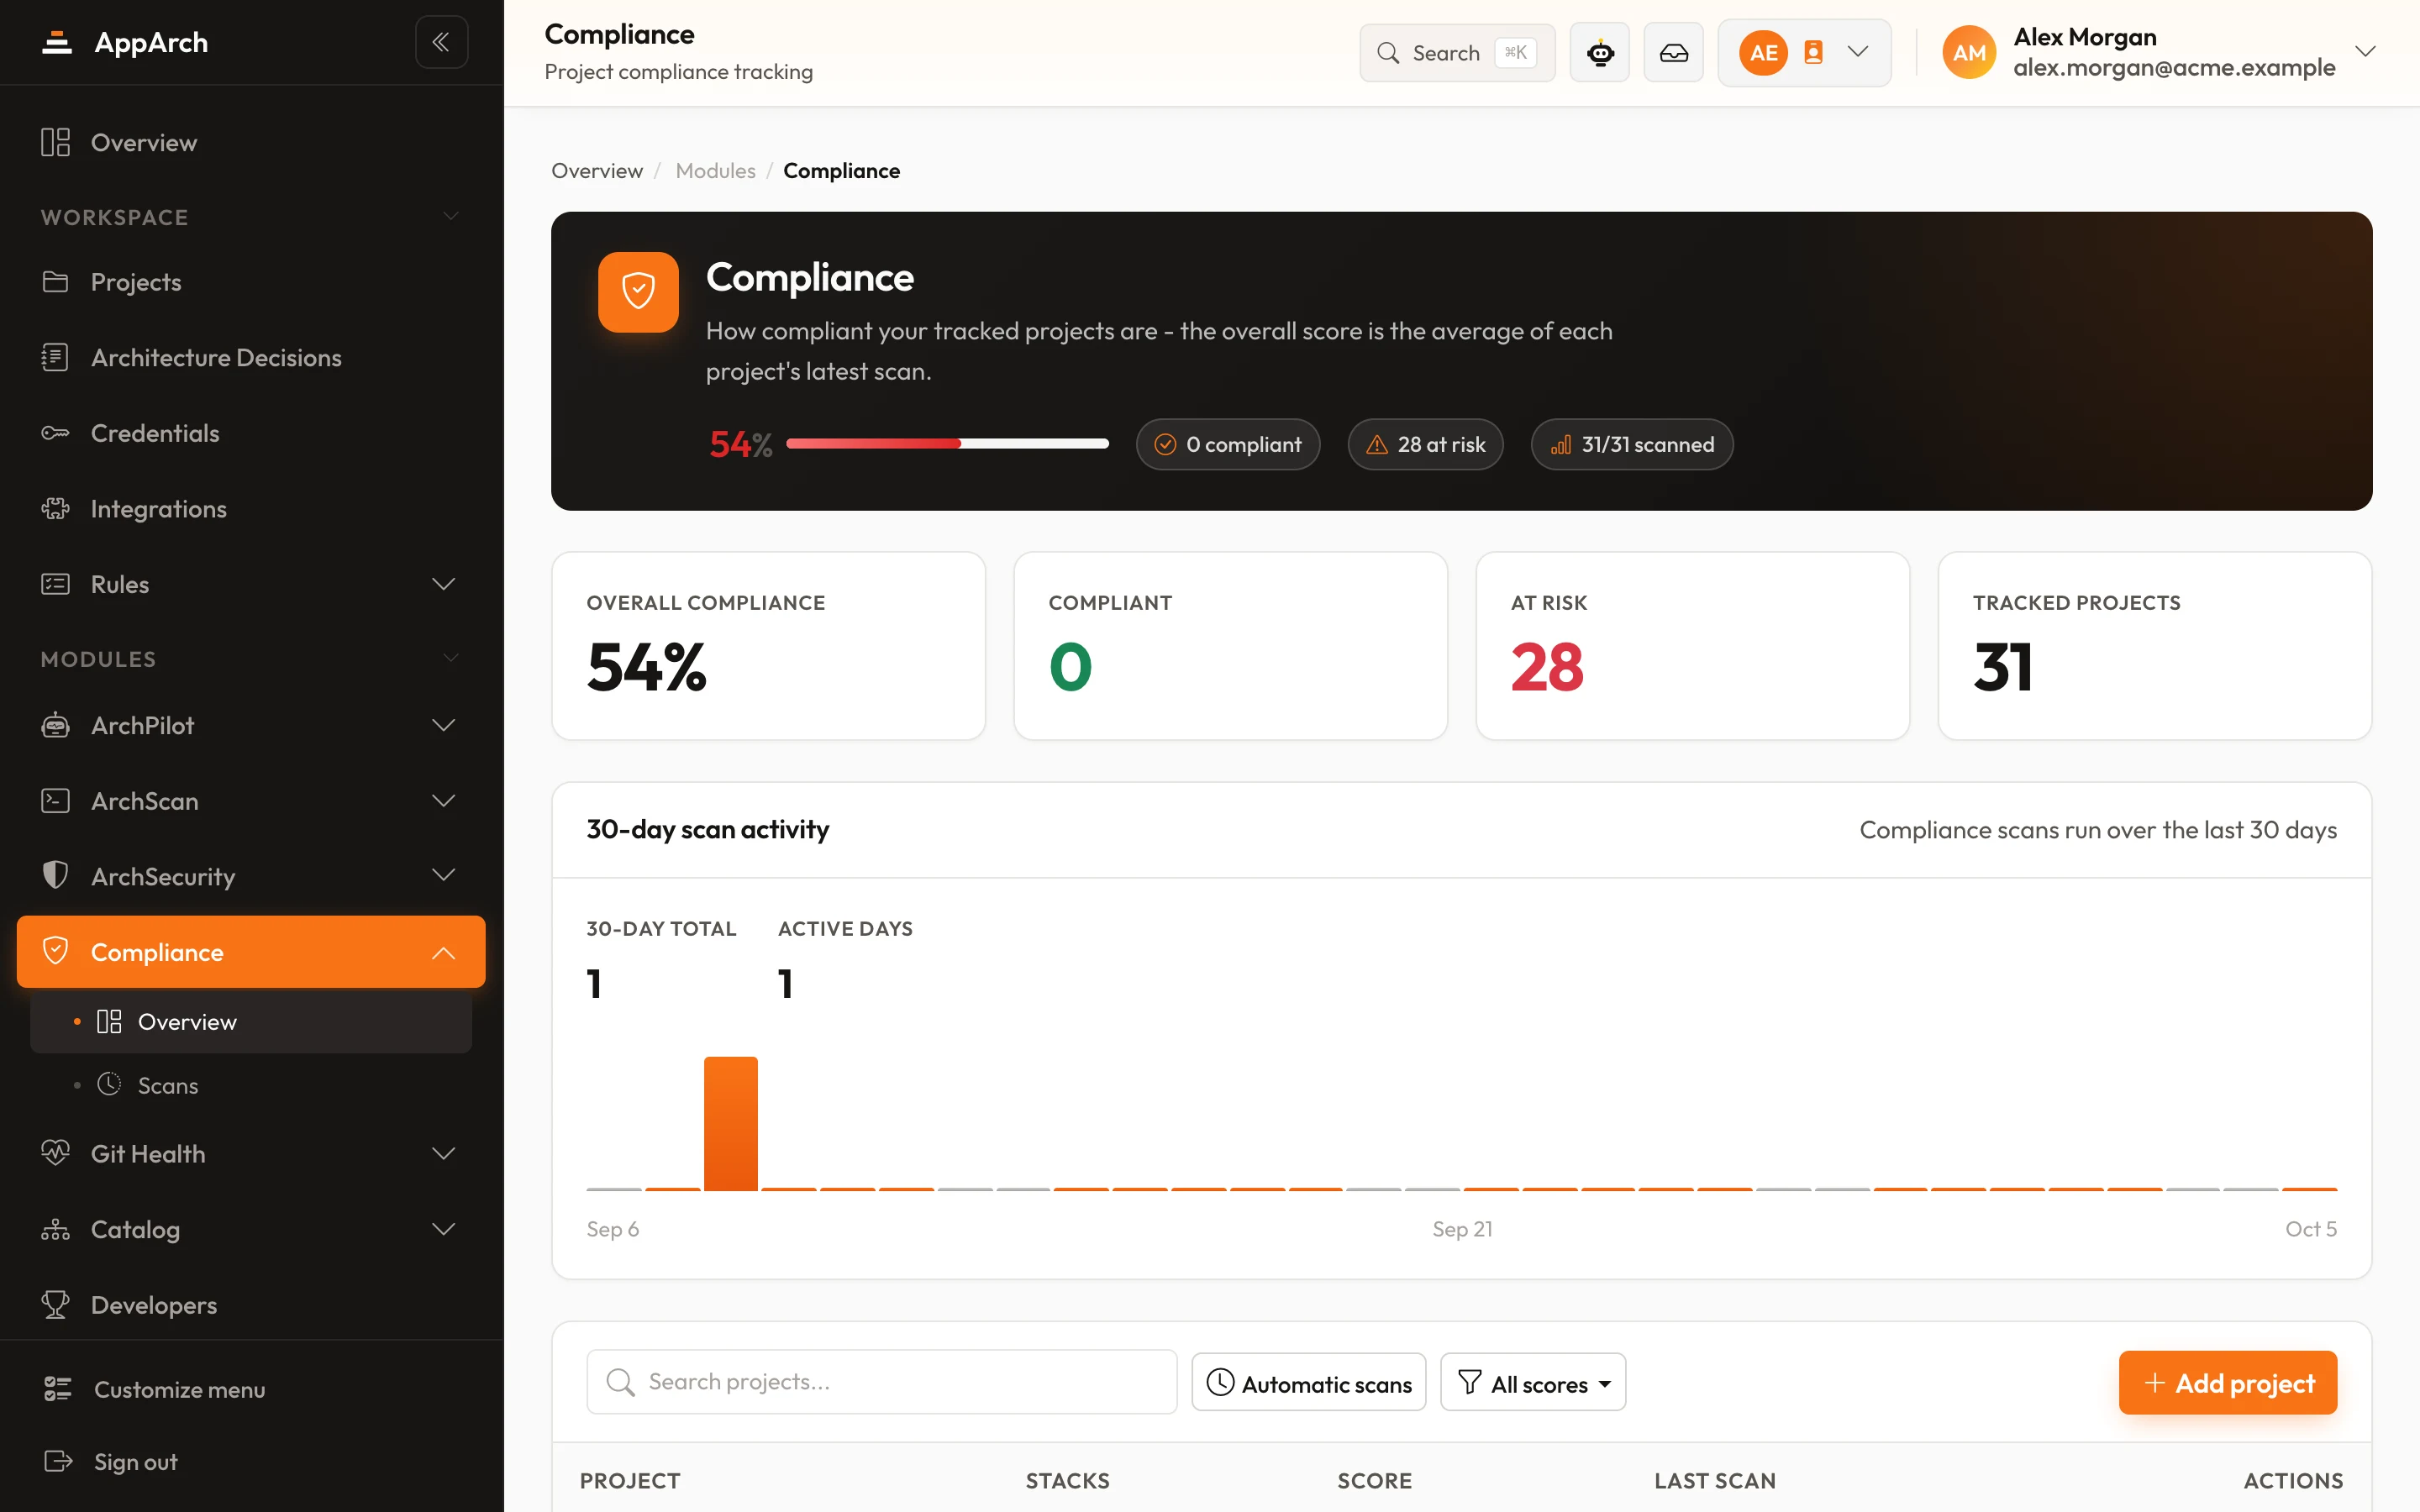
Santé GitL'hygiène des dépôts par projet : protection des branches et règles de merge, notées et regroupées.ConformitéLe niveau de conformité de chaque projet suivi, avec le nombre de projets à risque et 30 jours d'analyses.Carte des servicesLes services par environnement et l'infrastructure dont ils dépendent, découverts à partir des déploiements.
Nous utilisons des cookies pour améliorer votre expérience, analyser le trafic et mesurer l'efficacité de nos annonces. Les cookies d'analyse et publicitaires ne sont activés qu'avec votre accord. Politique de confidentialité